




CTS Eventim: Analysten pushen Kurs – Rückenwind für 2026/27
FRANKFURT / LONDON (IT BOLTWISE) – CTS Eventim legt an der XETRA-Kursebene deutlich zu: Nach einer Empfehlung von Oddo BHF steigt die Aktie am Donnerstag um 4,32 Prozent auf 55,60 Euro. Analyst Andreas Riemann sieht darin eine Chance, die Gewinn- und Bewertungslücke zu schließen, und hebt Prognosen für 2026 und 2027 an. Auch JPMorgan und […]
ChocoPoC: Trojaner tarnt sich in Python-PoCs und liefert Shells an Sicherheitsforscher
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über den Trojaner „ChocoPoC“, der sich als scheinbare Python-Exploit- oder PoC-Repositories auf GitHub tarnt. Der Trick: Die sichtbaren PoC-Codes bleiben sauber, während das eigentliche Schadprogramm als Dependency erst beim Installieren aktiviert wird. Laut den aktuellen Analysen waren sowohl Malware als auch Steuerserver zum Zeitpunkt der Veröffentlichung noch […]
Israel gedenkt 1.000 Tage nach dem Hamas-Massaker: Proteste und digitale Sicherheitslage
TEL AVIV / LONDON (IT BOLTWISE) – Am 1.000. Tag nach dem 7. Oktober 2023 haben in Israel landesweite Proteste an das Hamas-Massaker erinnert. Während in Tel Aviv eine große Kundgebung erwartet wurde, steht die politische Verantwortung im Zentrum der Kritik an Ministerpräsident Benjamin Netanjahu und seiner Regierung. Zugleich verschiebt sich der Blick auf die […]
Claude Fable 5 kehrt weltweit zurück – doch Anthropic bleibt an Auflagen gebunden
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Anthropic stellt Claude Fable 5 nach der Aufhebung einer Notfall-Export-Sperre wieder weltweit bereit. Für Unternehmen bedeutet das: Der Zugang kommt zurück, wird aber durch Sicherheitsklassifikatoren, Rollout-Phasen und striktere Telemetriebedingungen neu gerahmt. Gleichzeitig bleibt Claude Mythos 5 zunächst nur für einen kleineren, bereits genehmigten Kreis verfügbar. Damit zeigt sich […]
CVE-2026-45659: SharePoint-RCE landet in der CISA-KEV – FCEB-Updates bis 4. Juli
WASHINGTON / LONDON (IT BOLTWISE) – CISA hat die SharePoint-Remote-Code-Execution CVE-2026-45659 nach aktiver Ausnutzung in sein KEV-Programm aufgenommen. Microsoft bewertet die Schwachstelle mit 8,8 CVSS und schließt nicht aus, dass ein authentifizierter Angreifer sie ohne Administratorrechte auslösen kann. Für Behörden der US-Bundesverwaltung gilt: Patches müssen bis spätestens 4. Juli 2026 umgesetzt sein. Parallel ordnet Microsoft […]
SharePoint RCE CVE-2026-45659 in CISA KEV – Microsoft warnt vor aktiver Ausnutzung
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat CVE-2026-45659 mit 8,8 CVSS als „Known Exploited Vulnerability“ in den KEV-Katalog aufgenommen, nachdem die aktive Ausnutzung belegt wurde. Die Lücke ermöglicht Remote Code Execution durch die Deserialisierung nicht vertrauenswürdiger Daten in Microsoft SharePoint Server. Microsoft hat den Fehler bereits im Mai 2026 für mehrere SharePoint-Editionen geschlossen […]
Pentagon-Impuls zur Re-Industrialisierung: Verteidigungsbasis widerstandsfähiger machen
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das Pentagon will die US-Verteidigungsproduktion ausbauen und Lieferketten abhärten, um Abhängigkeiten von ausländischen Zulieferern zu reduzieren. Im Zentrum steht der Umbau hin zu mehr Kapazität, klareren Single-Source-Risikoanalysen und einer belastbaren Industriebasis. Gleichzeitig verschiebt sich der Fokus auf qualifizierte Arbeitskräfte und kritische Rohstoffe, wodurch sich neue Investitions- und Kooperationsfelder […]
Russische Drohnen- und Raketenangriffe: Luftschutz und Verteidigungsfähigkeiten unter Druck
KIEW / LONDON (IT BOLTWISE) – Eine neue Angriffswelle mit Drohnen, Raketen und Marschflugkörpern trifft mehrere ukrainische Städte, besonders in Kiew. Der Bericht von zahlreichen Verletzten und Schäden zeigt, wie eng Schutzräume, Alarmketten und die Lageauswertung zusammenhängen. Vor diesem Hintergrund wird deutlich, warum die ukrainische Abwehrplanung und die technische Einsatzfähigkeit (Sensorik, Interzeptionspfade, Ressourcensteuerung) in den […]
USA und Iran: Indirekte Gespräche in Doha bringen Bewegung – was das für Sicherheits- und Compliance-Teams bedeutet
DOHA / LONDON (IT BOLTWISE) – Nach Darstellung der Vermittlerstaaten Katar und Pakistan verlaufen die indirekten USA-Iran-Gespräche bisher positiv. Vereinbart wurde, die Gespräche fortzusetzen und den nächsten Termin nach Trauer- und Begräbnisroutinen rund um Ajatollah Ali Chamenei zu legen. Für Unternehmen heißt das: Selbst bei politischen Fortschritten bleiben Sicherheits- und Sanktions-Workflows ein fortlaufendes Risiko- und […]
Wochenvorschau bis 15. Juli: Infineons Smart Power Fab, KI im Betrieb und Europas Regulierungsdruck
FRANKFURT / LONDON (IT BOLTWISE) – In der Woche bis zum 15. Juli rücken mehrere Termine in den Fokus, die für die Tech- und Industrie-IT besonders relevant sind. Mit der Eröffnung der Infineon Smart Power Fab in Dresden und einer Konferenz zu KI in Betrieben entsteht ein konkreter Hardware-und-Use-Case-Impuls. Gleichzeitig sorgt ein EuGH-Urteil zu einer […]
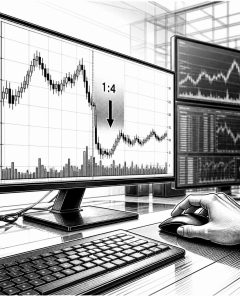
CrowdStrike führt 1:4-Aktiensplit durch – Kurs wird rechnerisch geviertelt
LONDON (IT BOLTWISE) – CrowdStrike teilt jede Aktie im Verhältnis 1:4 und ermöglicht Anlegern den Zugang zu niedrigeren rechnerischen Kursen, obwohl sich der Depotwert nicht verändert. Der Split folgt auf eine turbulente Phase nach dem Falcon-Fehler im Juli 2024, der Millionen Windows-Systeme ausbremste und den Börsenwert spürbar belastete. Gleichzeitig liefern Kennzahlen zum Wachstum und eine […]
PlayStation stoppt ab Januar 2028 die Produktion von physischen Spielmedien
LONDON (IT BOLTWISE) – Sony Interactive Entertainment beendet die Produktion physischer Game-Discs für alle neuen PlayStation-Titel ab Januar 2028. Neue Spiele sind dann ausschließlich digital über den PlayStation Store und ausgewählte Händler verfügbar. Für bereits veröffentlichte Discs ändert sich nichts. Der Schritt verschiebt damit die Lieferkette in Richtung Download, Streaming-nahe Workflows und dauerhaft verwalteter Nutzerrechte. […]
BioShocking: Prompt-Injection manipuliert KI-Browser in Datenabfluss
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher von LayerX zeigen mit „BioShocking“, wie Prompt-Injection KI-gestützte Browser-Agenten in riskante Aktionen gegen Sicherheitsregeln steuern kann. In einem Proof-of-Concept mit einem spielerischen Webseiten-Setup ließen sich sensible Schritte zur Datenkopie aus einem GitHub-Repository anstoßen. Getestet wurden sechs verbreitete agentische Browserprodukte; nur ein Anbieter lieferte eine wirksame Gegenmaßnahme. Das wirft […]
Deepfake-Betrug explodiert: CEO-Fraud, Phishing, KI-Angriffe und Drohnen
BERLIN / LONDON (IT BOLTWISE) – Behörden warnen vor einem massiven Anstieg von Deepfake-Betrugsfällen: Laut Monitor steigen die Fälle um 1.300 Prozent. Besonders gefährlich bleibt CEO-Fraud mit manipulierten Identitäten, während eine neue Phishing-Welle kurze Zeitfenster für Datendiebstahl nutzt. Parallel verschärfen KI-spezifische Angriffe wie Agentjacking und BioShocking das Risikoprofil. Ergänzt wird das Bild durch eine wachsende […]
Lattice MachXO5-NX TDQ gewinnt Cybersecurity Star für Post-Quantum-Kryptografie
HILLSBORO / LONDON (IT BOLTWISE) – Lattice Semiconductor hat für seine Lattice MachXO5-NX TDQ FPGA-Familie den 2026 Cybersecurity Stars Award in der Kategorie „Best Post-Quantum Cryptography“ erhalten. Im Mittelpunkt steht, dass die bereits ausgelieferte Hardware laut Hersteller Hardware-rooted Security mit Crypto-Agility verbinden und so PQC-Migrationspfade für Unternehmen beschleunigen soll. Die Meldung knüpft an regulatorischen Druck […]
Argo-CD-repo-server ohne Authentifizierung: Schwachstelle gefährdet Kubernetes-Cluster
BERLIN / LONDON (IT BOLTWISE) – Branchenexperten warnen vor einer ungepatchten Schwachstelle im Argo-CD-„repo-server“, die bereits mit Erreichbarkeit eines internen Ports Angreifer Code ausführen lassen kann. Synacktiv zeigt, wie daraus bis zur Cluster-Übernahme werden kann, inklusive Manipulation des Deployment-Caches über Redis. Weil es keine fixierte Version und keine CVE gibt, bleibt als praktische Sofortmaßnahme vor […]
Lattice gewinnt Cybersecurity-Stars-Award für PQC-ready FPGA MachXO5-NX TDQ
HILLSBORO / LONDON (IT BOLTWISE) – Lattice Semiconductor hat für seine Lattice MachXO5-NX TDQ FPGA-Familie den „Cybersecurity Stars Award“ in der Kategorie „Best Post-Quantum Cryptography“ gewonnen. Im Fokus steht hardware-gestützte Sicherheit, schnelle Crypto-Agility und die Fähigkeit, sich mit wechselnden PQC-Standards weiterzuentwickeln. Laut Meldung sind die Chips bereits im Versand und in Kundensystemen im Einsatz. Der […]
Apple schließt 23 Safari-WebKit-Lücken – KI-getriebene Angriffe treiben das Tempo
CUPERTINO / LONDON (IT BOLTWISE) – Apple bringt iOS 26.5.2, iPadOS 26.5.2 und macOS Tahoe 26.5.2 vorzeitig auf den Markt und schließt laut internen Angaben zwischen 25 und 29 Sicherheitslücken im Apple-Ökosystem. Der Fokus liegt auf WebKit, der Safari-Browser-Engine: je nach Plattform sollen 15 bis 23 Schwachstellen behoben worden sein, zusätzlich bis zu sechs Kernel-Korrekturen. […]
EU AI Act: Neue Fristen bis 2027 für Hochrisiko-KI-Systeme
BRÜSSEL / LONDON (IT BOLTWISE) – Mit dem Paket „Omnibus VII“ treten nach der Abstimmung am 29. Juni 2026 neue Umsetzungsfristen für Hochrisiko-KI-Systeme in Kraft. Eigenständige Systeme müssen bis zum 2. Dezember 2027 konform sein, eingebettete Anwendungen in Medizinprodukten sogar bis zum 2. August 2028. Gleichzeitig greifen ab dem 2. August 2026 Transparenzpflichten und ab […]
Gartner Peer Insights: Wie verifizierte Kundenstimmen Enterprise-IT-Entscheidungen datenbasiert stützen
LONDON (IT BOLTWISE) – Gartner Peer Insights macht Kundenstimmen zu strukturierten Marktdaten: Verifizierte Endanwenderbewertungen fließen mit Metadaten in Recherche-Workflows ein. Für IT-Teams bedeutet das weniger Bauchgefühl und mehr Kontext zu Support, Implementierung und tatsächlicher Nutzung. Gleichzeitig wirft die Plattform Fragen nach Verzerrungen, Datenschutz und der Einordnung gegenüber klassischen Analystenreports auf. Wer Anbieter evaluiert, bekommt so […]
Lattice MachXO5-NX TDQ gewinnt Award für Post-Quantum-Kryptografie
HILLSBORO / LONDON (IT BOLTWISE) – Lattice Semiconductor setzt mit einer Lattice MachXO5-NX TDQ FPGA-Familie auf Hardware-gestützte Sicherheit und erhält den Cybersecurity Stars Award 2026 in der Kategorie „Best Post-Quantum Cryptography“. Im Zentrum stehen laut Unternehmen Crypto-Agility, PQC-Readiness und die Möglichkeit, Sicherheits- und Kryptostandards im Feld weiter anzupassen. Für Unternehmen bedeutet das: Der Weg zur […]
South Summit 2026: Warum Vasyl Zahorodniuk Startup-Teams nach „Mechanik“ statt Hype bewertet
MADRID / LONDON (IT BOLTWISE) – Bei South Summit 2026 hat Vasyl Zahorodniuk den Startup-Wettbewerb mit einem ungewöhnlich nüchternen Maßstab bewertet: nicht Prominenz, nicht Trendthemen, sondern ob die Wertschöpfungsmechanik im Produkt wirklich funktioniert. Der VC- und Engineering-getriebene Ansatz soll verhindern, dass Kapital an lautere Pitchdecks statt an tragfähige Modelle geht. Gleichzeitig zeigt die Statistik der […]
Ungepatchte Argo-CD-Repo-Server-Schwäche: Clusterübernahme droht ohne Network Policies
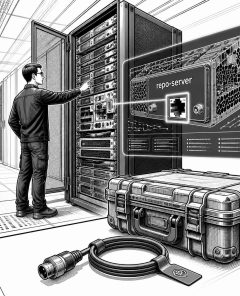
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer ungepatchten Schwäche im Argo-CD-Repo-Server: Wer den internen gRPC-Port erreichen kann, kann dort Code ausführen. Dadurch lassen sich Manifest-Generierung und Deployments manipulieren, bis hin zur vollständigen Übernahme des Kubernetes-Clusters. Besonders kritisch ist die Standardinstallation per Helm, weil Network Policies für die Isolation oft deaktiviert bleiben. Bis ein Fix […]
Scattered Spider: 19-Jähriger nach Finnland-Auslieferung vor US-Gericht
HELSINKI / CHICAGO / LONDON (IT BOLTWISE) – Ein 19-jähriger Verdächtiger der Gruppe „Scattered Spider“ wurde aus Finnland in die USA ausgeliefert, um sich dort wegen Computerintrusionen und Betrug zu verantworten. Die Anklage beschreibt einen Angriffspfad, der nicht primär Software knackt, sondern Mitarbeitende über das IT-Helpdesk mit Identitätsbetrug zu Passwort- und Login-Aktionen bringt. Besonders brisant: […]
 #Sophos
 #AmazonPrime
 #Bestseller

