




NIS-2-Registrierung: BSI verlängert Frist bis 31. Juli 2026
BONN / LONDON (IT BOLTWISE) – Das BSI verlängert die NIS-2-Registrierungsfrist bis zum 31. Juli 2026, weil bis Ende Mai erst rund 18.500 von etwa 29.500 erwarteten Unternehmen gemeldet haben. Gleichzeitig warnt die Fachwelt: Die Registrierung allein ersetzt keine belastbare Incident-Response- und Governance-Praxis. Für Unternehmen bedeutet das zusätzlichen Umsetzungsdruck bis in die operative Ebene, einschließlich […]
IT-Sicherheit unter NIS2 und DORA: Fragmentierte Tools bremsen den Schutz
BERLIN / LONDON (IT BOLTWISE) – EU-Vorgaben wie NIS2 und DORA erhöhen den Druck auf Unternehmen, Sicherheitsvorfälle schneller zu erkennen und zu melden. Gleichzeitig zeigen Erhebungen, dass 83 Prozent der Entscheider in Deutschland parallel mehrere Monitoring-Tools betreiben – oft ohne ein wirklich einheitliches Lagebild. Das macht Problemerkennung langsamer, treibt Betriebskosten und erschwert auditsichere Nachweise. Der […]
NIS2-Frist am 31. Juli: Finanzinstitute rüsten IT-Resilienz und MFA gegen Bußgelder bis 10 Mio.
DEUTSCHLAND / LONDON (IT BOLTWISE) – Zum 31. Juli 2026 müssen sich viele Finanzinstitute für NIS2 registrieren – andernfalls drohen Bußgelder bis zu zehn Millionen Euro. Parallel bleibt die DORA-Umsetzung für Banken und Zahlungsdienstleister im Zeitplan: über 350 Einzelanforderungen bis hin zu Resilienz-Tests und strengem Drittparteienmanagement. Im Artikel geht es darum, welche technischen Hebel sich […]
Arbeitsrechts- und Finanzreform: Kündigungsschutz ab 177.450 Euro
BERLIN / LONDON (IT BOLTWISE) – Die Bundesregierung hat im Koalitionsausschuss ein Reformpaket beschlossen, das den Kündigungsschutz für sehr gut verdienende Beschäftigte deutlich verändert. Parallel soll die Attestpflicht bereits ab dem ersten Krankheitstag greifen, um den Krankenstand zu senken. Im selben Gesetzespaket werden außerdem Aspekte der Finanzmarktregulierung adressiert, darunter Anpassungen für Versicherungen und verschärfte Vorgaben […]
Cloud-Ausfälle in Deutschland: 46% können den Betrieb nicht weiterführen
MÜNCHEN / LONDON (IT BOLTWISE) – Eine Umfrage zeigt, dass 46% der deutschen Unternehmen bei einem Cloud-Ausfall den Betrieb einstellen müssten, im Schnitt nur 78 Stunden überbrücken können. Nur 8% setzen auf einen zweiten Cloud-Anbieter als Redundanz. Gleichzeitig priorisieren viele Finanzvorstände Kostensenkungen statt Resilienz und sehen Cybersecurity oft noch als IT-Thema. Die Meldung macht klar: […]
KI-Modelle planen komplette Angriffsketten: Von Code-Skills bis Exportregeln
WASHINGTON / LONDON (IT BOLTWISE) – Neue KI-Modelle in der Cyberabwehr und im Angriffskontext geraten gleichzeitig unter Druck: Systeme sollen Sicherheitslücken finden, Code für Exploits generieren und ganze Schritteketten koordinieren. Gleichzeitig zeigen Proof-of-Concepts, wie sich Ransomware und Datenabfluss im Browser durch KI-unterstützte Techniken beschleunigen lassen. Regulierer greifen deshalb stärker ein, während Unternehmen ihre Sicherheitsstrategie von […]
Digitaler Souveränitätsplan und Microsoft-Rechenzentren: Deutschland baut KI-Infrastruktur um
BERLIN / LONDON (IT BOLTWISE) – Die Bundesregierung startet mit 37 strategischen Maßnahmen den nächsten Schritt Richtung digitaler Souveränität – parallel treibt Microsoft den Bau zusätzlicher KI-Rechenzentren im Rheinischen Revier voran. Während ein neuer „Deutschland-Stack“ Infrastruktur und interoperable Open-Source-Modelle verbinden soll, stellt sich für Unternehmen vor allem eine Frage: Wie lassen sich KI-Workloads mit Kontrolle […]
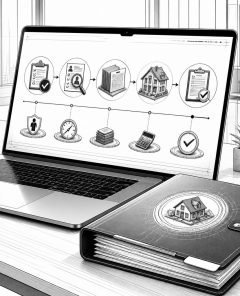
Europace digitalisiert Baufinanzierung für TARGOBANK und OLB über One-Flow-Workflow
BERLIN / LONDON (IT BOLTWISE) – TARGOBANK und OLB starten ein gemeinsames Baufinanzierungsangebot, bei dem Europace den technischen Prozess von der Online-Erstprüfung bis zur Kreditentscheidung standardisiert. Kunden beginnen online mit einer Machbarkeitsindikation und werden anschließend an regionale Berater übergeben. Der Abschluss nutzt OLB-Produkte, aber die Journey bleibt über einen durchgängigen digitalen Workflow verknüpft. Damit rückt […]
DORA für Startups 2026: Vendor-Readiness als Procurement-Treiber
BERLIN / LONDON (IT BOLTWISE) – DORA gilt seit dem 17. Januar 2025 und zwingt vor allem regulierte Finanzunternehmen zu mehr operativer Resilienz und strengeren Lieferketten-Nachweisen. Für Startups wird die Verordnung 2026 meist zum Vertriebs- und Procurement-Filter: Wer als ICT-Drittdienstleister auftreten will, muss Serviceumfang, Subdienstleister, Datenstandorte, Incident-Logik und Exit-Regeln granular dokumentieren. Entscheidend ist dabei weniger […]
BMF schärft Anlagenbuchhaltung: Abgrenzung, GWG und degressive AfA im Fokus
BERLIN / LONDON (IT BOLTWISE) – Das BMF konkretisiert im Januar 2026 die Abgrenzung zwischen Erhaltungsaufwand und Herstellungskosten. Damit verschiebt sich für Unternehmen die steuerliche Gewinnermittlung, weil die Einordnung direkt auf Aktivierung, Abschreibung und den Ansatz der degressiven AfA einzahlt. Gleichzeitig rücken GWG-Regeln, digitale Wirtschaftsgüter und der Komponentenansatz bei Immobilien stärker in die Betriebsprüfung. Für […]
EU AI Act ab 2. August: Welche Bußgelder, Pflichten und Übergänge Unternehmen jetzt treffen
BRÜSSEL / LONDON (IT BOLTWISE) – Der EU AI Act startet zum 2. August 2026 mit scharfen Sanktionen: Unternehmen riskieren bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes. Gleichzeitig zeigt sich, wie eng KI-Regulierung mit Hinweisgeberschutz, IT-Sicherheit und operativer Resilienz verzahnt ist. Viele Mittelständler bleiben bei internen Meldestellen hinter den Anforderungen zurück, […]
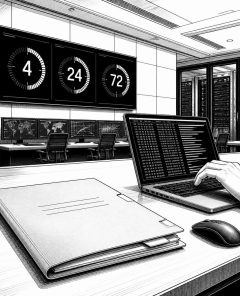
Ransomware-Meldefristen: 4h, 24h, 72h und was Unternehmen jetzt tun müssen
BERLIN / LONDON (IT BOLTWISE) – Ransomware-Angriffe werden 2025 häufiger und treffen laut Lagebilder besonders die Industrie. Für betroffene Unternehmen werden parallele Meldepflichten schnell zur Zeitfalle: DORA verlangt 4 Stunden, NIS2 24 Stunden und die DSGVO 72 Stunden. Entscheidend ist dabei nicht nur die technische Eindämmung, sondern die lückenlose Dokumentation ab Minute 1. Der Beitrag […]
Datenschutz 2026: Wegfall der DSB-Pflicht steht vor neuen EU-Haftungsrisiken
BERLIN / LONDON (IT BOLTWISE) – Die geplante Lockerung der Benennungspflicht für Datenschutzbeauftragte in Deutschland steht im Widerspruch zu strengeren EU-Regeln: Wer 2026 genauer hinsieht, erkennt ein Verschiebespiel von Organisationspflichten hin zu Haftungs- und Nachweisdruck. Gleichzeitig laufen bei Datenpannen und IT- bzw. Cyber-Vorfällen immer engere Meldefristen zusammen. Besonders KI- und vernetzte Informationssysteme erhöhen die Wahrscheinlichkeit, […]
Datenschutz 2026: DSB-Pflicht fällt weg – Haftungsrisiken bleiben hoch
BERLIN / LONDON (IT BOLTWISE) – Zum Jahresende 2026 soll die pauschale Benennungspflicht für Datenschutzbeauftragte nach § 38 BDSG fallen. Gleichzeitig erhöhen EU-Regeln wie AI Act, DORA und NIS2 den Druck auf Unternehmen: Dokumentation, Meldewege und Governance werden strenger. Der zentrale Punkt: Ein Wegfall der DSB-Bestellung entbindet nicht von Datenschutzpflichten, sondern verlagert die Verantwortung in […]
AI Act ab August: Neue KI-Governance und strengere EU-Aufsicht für Cloud-Märkte
BRÜSSEL / LONDON (IT BOLTWISE) – Die EU zieht die AI-Act-Fristen für KI-Systeme weiter an und zwingt Unternehmen ab August zu konkreter Governance und sauberer Klassifizierung. Gleichzeitig rückt die EU Cloud-Anbieter aus den USA näher an die Rolle eines „Gatekeepers“ unter dem Digital Markets Act. Damit steigen die Compliance-Anforderungen in Richtung Messbarkeit, Dokumentation und kontinuierliches […]
Mistral OCR 4 und Baidu Unlimited OCR: Kosten und Latenz unter Druck
LONDON (IT BOLTWISE) – Mistral AI und Baidu stellen neue OCR-Systeme vor, die Dokumentenkosten drastisch senken und die Laufzeiten messbar verbessern sollen. Mistral positioniert Mistral OCR 4 mit Container-Betrieb auf eigener Infrastruktur und detaillierten Ausgabedaten für zitierfähige Extraktion. Baidu veröffentlicht Unlimited OCR als Open-Source unter der MIT-Lizenz und adressiert vor allem das Speicher- und Latenzproblem […]
NIS2-Verstoßquote hoch: 62% verpassen Registrierungsfrist bis 6. März
BERLIN / LONDON (IT BOLTWISE) – 62 Prozent der rund 29.000 deutschen Unternehmen haben die NIS2-Registrierungsfrist zum 6. März verpasst. Parallel laufen Melde- und Meldepflichten für DORA und DSGVO in wenigen Stunden bis 72 Stunden, was die Vorfall- und Rechtskoordination massiv erschwert. Mit dem Cyber Resilience Act kommt ab September eine zusätzliche Ebene für Hersteller […]
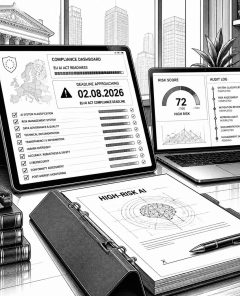
EU AI Act ab 2. August: Banken müssen KI-Compliance abstellen
FRANKFURT AM MAIN / LONDON (IT BOLTWISE) – Ab dem 2. August müssen Banken erste Compliance-Pflichten für Hochrisiko-KI-Systeme erfüllen. Aufseher warnen dabei vor Lücken in der Governance, weil KI längst vom Pilot in den Betriebsalltag übergegangen ist. Gleichzeitig verschärft der EU-Rahmen die Pflichten rund um Kennzeichnung, Nachweisführung und Datenkontrollen, etwa bei Chatbots und Deepfakes. Wer […]
EU AI Act: Hochrisiko-KI verschiebt Fristen, Transparenz startet dennoch
BRÜSSEL / LONDON (IT BOLTWISE) – Das EU-Parlament verschiebt zentrale Pflichten für Hochrisiko-KI um mehr als ein Jahr. Trotzdem starten Transparenzpflichten für Chatbots und Deepfakes bereits Anfang August 2026, inklusive Kennzeichnung und Übergangsfristen für maschinenlesbare Wasserzeichen. Für Unternehmen bedeutet das: Governance und Risiko-Dokumentation müssen trotzdem früh vorbereitet werden, während gleichzeitig neue Inventur- und Analyseaufgaben anrollen. […]
EU AI Act: Frist am 2. August 2026 – Hochrisiko-KI braucht Governance
BRÜSSEL / LONDON (IT BOLTWISE) – Der EU AI Act zwingt Unternehmen mit Hochrisiko-KI-Systemen bis zum 2. August 2026 zu belastbaren Governance- und Risiko-Nachweisen. Gleichzeitig verschärft China parallel die Anforderungen an den Datentransfer für ausländische Firmen, was die Compliance-Kosten zusätzlich treibt. Deutsche Datenschutzbehörden verlangen zudem eine Modernisierung und weniger Reibung zwischen nationalen Regeln und EU-Standards. […]
Digitale Sicherheit im Finanzsektor: Cyberrisiken, Compliance und Wachstum
FRANKFURT AM MAIN / LONDON (IT BOLTWISE) – Angriffe auf Banken und Broker treffen nicht nur Systeme, sondern auch Vertrauen, Kurse und Bankbilanzen. In der aktuellen Lage wird deutlich, dass Cybersicherheit inzwischen ein Board-Thema ist – von Incident Response bis zu belastbaren Kontrollmechanismen. Gleichzeitig treiben strengere Regeln wie DORA und nationale Aufsichtsvorgaben Unternehmen zu messbaren […]
Ungewöhnliche Aktivitäten im Handelsnetz: Cybersicherheit als Investoren-Risiko
LONDON (IT BOLTWISE) – Wenn Handelsnetzwerke ungewöhnliche Aktivitäten melden, verschiebt sich der Fokus für Investoren von Kennzahlen zu Cyber-Risiken. Solche Signale können auf Schwachstellen, Manipulation oder kompromittierte Systeme hindeuten und damit direkt Volatilität sowie Vertrauen beeinflussen. Der Beitrag erklärt, wie Unternehmen Anomalien technisch erkennen, wie Regulierungsrahmen die Umsetzung prägen und warum ein belastbarer Sicherheitsbetrieb auch […]
Ungewöhnliche Netzwerkaktivität: Warum Cyber-Risiken den Aktienmarkt stärker bewegen
BERLIN / LONDON (IT BOLTWISE) – Ungewöhnliche Netzwerkaktivität ist längst mehr als ein IT-Alarm: Sie beeinflusst direkt, wie Investoren Risiko bewerten, Betriebsrisiken einpreisen und Budgets für Cybersicherheit anpassen. Angriffe führen häufig zu Downtime, Datenverlust und Reputationsschäden, wodurch sich die erwarteten Cashflows spürbar verändern können. Gleichzeitig verschärfen neue Vorgaben wie NIS2 und DORA den Druck, Sicherheitsprozesse […]
Banken warnen vor KI-Cyberangriffen: Notfallpläne und KI-Kontrolle rücken in den Fokus
VENEDIG / LONDON (IT BOLTWISE) – Bankenverbände und Notenbanken warnen gleichzeitig vor KI-gestützten Cyberangriffen, die Schwachstellen in Sekunden finden und damit Prozesse in der Finanzinfrastruktur aushebeln könnten. In Japan steigt der Druck, im Ernstfall sogar Geldautomaten und Online-Banking vorübergehend abzuschalten, um Sicherheitsupdates durchzusetzen. Die EZB fordert derweil ein internationales KI-Kontrollregime und verknüpft Cyberschutz mit systemischer […]
 #Sophos
 #AmazonPrime
 #Bestseller

