




Superhuman bringt ein KI-Auto-Draft mit besserem Ton für E-Mails
SAN FRANCISCO / LONDON (IT BOLTWISE) – Superhuman rollt eine neue Auto-Draft-Funktion aus, die eingehende E-Mails priorisiert und Entwürfe im Stil des jeweiligen Nutzers erzeugt. In der Beta-Phase berichten Nutzer, dass viele Entwürfe innerhalb von 24 Stunden versendet wurden, teilweise ohne manuelle Korrekturen. Der Hersteller setzt dabei auf ein Ensemble aus Modellen und verbessert damit […]
Gefälschte Prüfungsanordnungen und Bank-Phishing: Warnung vom 14. Juli 2026
LONDON (IT BOLTWISE) – Betrüger verschicken aktuell gefälschte Prüfungsanordnungen im Namen der Finanzverwaltung und kombinieren das mit manipulierter Kommunikation aus dem Banken-Umfeld. Betroffen sind laut den Hinweisen sowohl Unternehmen als auch Privatkunden. Besonders kritisch ist, dass in den Nachrichten ein HTML-Anhang beziehungsweise schädliche Links angesteuert werden sollen. Für IT- und Sicherheitsverantwortliche zählt jetzt vor allem: […]
MemGhost: Eine E-Mail setzt KI-Agenten mit falschen Dauer-Erinnerungen unter Druck
BERLIN / LONDON (IT BOLTWISE) – Forscher beschreiben, wie eine einzige E-Mail KI-Agenten mit dauerhaftem Fehlwissen füttern kann, ohne dass Nutzer den Eingriff im Chat bemerken. Dazu nutzen sie eine automatisierte „Stealth Memory Injection“, die beim Agenten selbst eine falsche Notiz in der langlebigen Ablage ablegt. In Tests gelingt der komplette Angriff in 87,5% der […]
KI-Angriffe im E-Mail-Verkehr: Phishing steigt 2026 um das 14-Fache
BERLIN / LONDON (IT BOLTWISE) – Angreifer nutzen im Jahr 2026 zunehmend KI, um E-Mails täuschend echt und personalisiert zu schreiben. Sicherheitsberichte sehen für das erste Halbjahr einen Anstieg bösartiger Anhänge um 15 Prozent und gleichzeitig einen KI-gestützten Sprung auf das 14-Fache. Besonders kritisch: saisonale Köder wie gefälschte US-Steuerbehörden oder WM-Kampagnen erreichen hohe Fehlerquoten bei […]
Outlook-Warnfunktion gegen Antworten auf alte E-Mails: Rollout bis Ende August 2024
MÜNCHEN / LONDON (IT BOLTWISE) – Microsoft rüstet Outlook mit einer automatischen Warnfunktion aus, die Antworten auf alte E-Mail-Threads verhindern soll. Der Testlauf startet am 7. Juli 2024, der Rollout für Windows 10 und 11 ist bis Ende August 2024 geplant. Die Funktion soll auch für Outlook.com-Konten gelten. Parallel arbeitet Microsoft an weiteren Produktivitäts- und […]
Lidl-Datenleck: Angreifer sollen Kundendaten aus drei Ländern erbeutet haben
LONDON (IT BOLTWISE) – Bei Lidl soll es über einen externen IT-Dienstleister zu einem Sicherheitsvorfall gekommen sein, bei dem Kundendaten aus Deutschland, Belgien und den Niederlanden abgeflossen sein sollen. Betroffen seien vor allem Nutzer des Online-Einkaufsservices, inklusive Kontaktdaten und weiterer Identifikatoren wie Geburtsdaten und Kundennummern. Lidl hat Strafanzeige erstattet und forensische Sicherheitsexperten beauftragt, während die […]
AFA-Email gehackt: Cyberangriff nach VAR-WM-Aus gegen Ägypten
BUENOS AIRES / LONDON (IT BOLTWISE) – Die argentinische Fußballvereinigung AFA untersucht einen Vorfall mit nicht autorisierten Massennachrichten aus einem institutionellen E-Mail-Konto. Die Mails forderten „justice“ für Ägypten und bezogen sich auf die kontroverse VAR-Entscheidung im WM-Achtelfinalspiel, das mit 3:2 an Argentinien ging. AFA warnt Empfänger, ungewöhnliche Nachrichten zu ignorieren, besonders wenn Links oder Anhänge […]
KI-Phishing trifft Bankkunden: 54% Klickrate bei gefälschten Updates
LONDON (IT BOLTWISE) – Betrüger nutzen Künstliche Intelligenz, um Phishing-Mails so glaubwürdig zu machen, dass laut der gemeldeten Fallquote 54 Prozent der Empfänger auf Links klicken. Besonders Sparkassen- und DKB-Kunden werden mit vermeintlichen Update- und Registrierungsanlässen für TAN-Verfahren unter Druck gesetzt. Der Artikel zeigt, wie die Angriffe technisch funktionieren, welche regulatorischen Pflichten Finanzinstitute treffen und […]
GPT-5.6 und Microsoft 365 Copilot: KI-Upgrade im Juli mit neuen Funktionen
LONDON (IT BOLTWISE) – OpenAI und Microsoft bringen im Juli mit GPT-5.6 und einem Copilot-Server-Update ein KI-Upgrade, das vor allem auf Kontextgenauigkeit in Microsoft 365 einzahlt. Parallel hebt Apple mit iOS 27 die Mail-Verwaltung an und teilt Posteingänge in klar unterscheidbare Kategorien. Für KMU wird damit generative KI praktischer, aber nicht automatisch risikofrei: Gerade bei […]
Verdächtiger AFA-Hack: Manipulationsvorwurf rund um VAR-Entscheidungen
LONDON (IT BOLTWISE) – Ermittler prüfen einen möglichen Cyberangriff auf die Medien- und Kommunikationsdatenbank der argentinischen Fußballföderation. Laut Berichten sollen Angreifer Zugang zu journalistischen Konten genutzt haben, um Nachrichten zu verbreiten, die den WM-Erfolg gegen Ägypten als „gekauft“ darstellen. Das erfolgt wenige Tage nach einem hochkontroversen Spiel mit strittigen VAR-Szenen und führt nun zu neuen […]
ChatGPT Work: OpenAI startet autonome KI-Agenten für die Rechtsbranche
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI stellt mit ChatGPT Work einen cloudbasierten KI-Agenten vor, der juristische Multi-Step-Aufgaben eigenständig ausführt. Der Agent greift dabei auf E-Mail, Slack und Kalender zu, ohne dass Nutzer ständig zwischen Tools wechseln müssen. Für Kanzleien und Legal-Teams bedeutet das vor allem eine neue Arbeitsorganisation: weniger Handgriffe, aber höhere Anforderungen […]
WPS AI Companion: Kingsoft bringt Schreibhilfe für fünf Büroaufgaben an
HONGKONG / LONDON (IT BOLTWISE) – Kingsoft Office startet mit dem AI Companion Writing eine integrierte Schreibhilfe, die Nutzer direkt in WPS-Office-Alltagsszenarien führt. Die KI fokussiert sich auf fünf Kernaufgaben wie Wochenberichte, Geschäftspläne, E-Mails, Werbetexte und offizielle Dokumente. Gleichzeitig stellt das Unternehmen mit WPS 365 eine Unternehmensplattform in Aussicht, die laut Hersteller auf einem einzigen […]
GoDaddy und Microsoft 365: Neue Authentifizierung und Sicherheitsregeln
LONDON (IT BOLTWISE) – GoDaddy stellt im Juli 2026 neue Authentifizierungs- und Kontoregler für Microsoft-365-Nutzer um. Im Fokus stehen eine strengere Login-Logik über die Microsoft-365-E-Mail, deutlich veränderte Kontoverwaltungswege und angepasste Infrastruktur-Schritte. Gleichzeitig erweitert der Anbieter sein Advanced Email Security-Paket gegen Spoofing, gefährliche URLs und Phishing-Angriffe. Für IT-Administratoren bedeutet das: Migrationsfenster, SPF-Prüfungen und ein sauberer Passkey-Workflow […]
Zimbra warnt vor kritischer stored-XSS-Lücke im Classic Web Client
SAN FRANCISCO / LONDON (IT BOLTWISE) – Zimbra ruft Nutzer dazu auf, ein Update für den Classic Web Client einzuspielen, weil ein speziell präparierter E-Mail-Input in der geöffneten Sitzung bösartigen Code ausführen könnte. Die Schwachstelle wird als stored Cross-Site Scripting beschrieben und kann im Erfolgsfall Session-Daten sowie Einstellungen im Konto gefährden. Zwar nennt der Anbieter […]
VC-Vorwurf im Startup-Streit: Fizz beschuldigt Maveron-Partner Jerry Lu des Datenleaks
SAN FRANCISCO / LONDON (IT BOLTWISE) – Im Streit um anonyme Hochschul-Communities wirft die App Fizz einem Investor der VC-Firma Maveron vor, im Rahmen von Investment-Gesprächen erhaltene, nicht öffentliche Unternehmensinformationen an den Rivalen Sidechat weitergereicht zu haben. In neuen Gerichtsdokumenten betont Fizz dabei den Weg von Decks und Kennzahlen über einen Mittelsmann bis hin zur […]
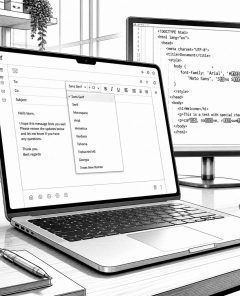
Outlook für Mac: Schriftarten lassen sich nach Update nicht mehr ändern
BERLIN / LONDON (IT BOLTWISE) – Nach einem Update auf die aktuelle Outlook-Version für macOS berichten Nutzer, dass sich Schriftarten beim Verfassen oder Beantworten von E-Mails nicht mehr zuverlässig ändern lassen. Ursache soll ein Kodierungsfehler in der von Outlook erzeugten HTML-Auszeichnung sein, der Vorgaben wie font-family ignoriert. In Foren wird vorerst ein Downgrade empfohlen, während […]
Coro stärkt DACH-Channel: QBS Software vertreibt die KI-Cybersicherheitsplattform Prianto
NEW YORK / LONDON (IT BOLTWISE) – Coro erweitert seine Reichweite in Deutschland, Österreich und der Schweiz mit einer Vertriebspartnerschaft von QBS Software. Der Value-Added-Distributor bringt die KI-basierte Cybersicherheitsplattform über die Marke Prianto in den Channel. Im Fokus stehen mittelständische Unternehmen mit schlanken IT-Teams, die eine integrierte Lösung statt eines Tool-Flickenteppichs suchen. Die Partnerschaft zielt […]
Anthropic bringt Claude Cowork als Cloud- und Mobile-Agent an den Start
LONDON (IT BOLTWISE) – Anthropic macht Claude Cowork web- und mobil nutzbar und verspricht, dass Aufgaben auch dann weiterlaufen, wenn der Laptop geschlossen ist. Basierend auf 1, 2 Millionen ausgewerteten Cowork-Sessions zeigt das Unternehmen, dass über 90% der Nutzung nichts mit Programmierung zu tun haben. Besonders interessant: Business- und Content-Workflows dominieren, während Desktop vor allem […]
LONGLEASH-Malware: Chinesisches Proxy-Netz erweitert ORB-Infrastruktur
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine neue Malware-Familie, die Geräte als Knotenpunkte in einem Proxy-Netzwerk einbindet und so echte Ursprünge bei Cyberangriffen verschleiert. LONGLEASH gilt als Nachfolger einer früheren Backdoor und soll die Operational-Relay-Box-Infrastruktur massiv erweitern. Die Schadsoftware unterstützt mehrere Proxy-Protokolle, kann sich selbst entfernen und übernimmt zugleich Steuerfunktionen im Command-and-Control. Zusätzlich […]
Gelbes Band in Biblis: Zugriff auf freie Artikel startet nach E-Mail- und Abo-Verknüpfung
BIBLIS / LONDON (IT BOLTWISE) – Für Leserinnen und Leser in der Region wirkt die Meldung um „Gelbe Band“-Hinweise lokal, technisch steckt jedoch ein klarer digitaler Prozess dahinter: Der Zugriff auf 3 kostenfreie Artikel pro Monat wird erst nach E-Mail-Bestätigung und Anmeldung freigeschaltet. Zusätzlich lässt sich ein bestehendes Print- oder E-Paper-Abo verknüpfen, damit die Bezahlschranke […]
Hide My Email: Apples Alias-Schutz bleibt nach erneutem Fix unsicher
LONDON (IT BOLTWISE) – Apple meldet zwei Reparaturversuche für „Hide My Email“, doch unabhängige Tests sehen weiterhin eine Trennschwäche zwischen Alias und echter Identität. Damit könnte die echte E-Mail-Adresse von Externen grundsätzlich ermittelt werden, obwohl das System genau diese Offenlegung verhindern soll. Zusätzlich sorgt der geplante Domain-Wechsel auf private.icloud.com für neue Risiken bei Erkennung und […]
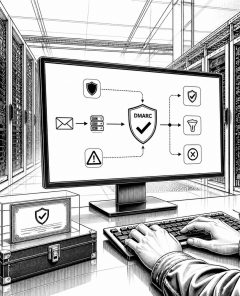
Red Sift und GMO GlobalSign bündeln DMARC- und BIMI-PKI für sichere E-Mail-Identitäten
LONDON (IT BOLTWISE) – Red Sift und GMO GlobalSign bringen DMARC-Enforcement und die PKI für BIMI in einem durchgängigen Paket zusammen. Damit soll die Hürde sinken, E-Mail-Identität und sichtbare Marken-Authentizität schneller und konsistenter umzusetzen. Der Artikel ordnet ein, warum E-Mail im Angriffspfad längst vom „Nebenbei-Protokoll“ zur kritischen Infrastruktur geworden ist. Gleichzeitig beleuchtet er, wie kontinuierliches […]
KI-Phantom Squatting: Wie halluzinierte Domains Phishing und BEC beschleunigen
LONDON (IT BOLTWISE) – Sicherheitswarnungen aus Europa und Asien zeigen eine neue Eskalationsstufe im Phishing: Angreifer registrieren KI-halluzinierte Domains und koppeln sie mit täuschend echten Login- und Zahlungsstrecken. Besonders riskant ist das Zusammenspiel aus Phantom Squatting und Business Email Compromise, bei dem Betrüger Identitäten, Kontodaten und Kommunikationskanäle nahtlos imitieren. Die Folgen reichen von tausenden Fällen […]
Digital Arrest: Wie Betrüger Opfer isolieren und Konten plündern
LUXEMBURG / LONDON (IT BOLTWISE) – Polizeibehörden in Luxemburg warnen vor einer neuen Welle gefälschter Mitteilungen, die Passwörter und Bankdaten abgreifen sollen. Besonders brisant ist die „Digital Arrest“-Masche, bei der Täter Opfer per Videoüberwachung isolieren, während Konten im Hintergrund ausgeräumt werden. Betroffene reichen von Privatpersonen bis zu Unternehmen, die durch gefälschte Anweisungen Kontenwechsel vornehmen. Der […]
 #Sophos
 #AmazonPrime
 #Bestseller

