




CEO-Fraud bei Gütersloh Marketing: Spur nach Brasilien und Lehren für Firmen
GÜTERSLOH / LONDON (IT BOLTWISE) – Eine Mitarbeiterin der Gütersloh Marketing GmbH ist im Februar 2025 Opfer eines CEO-Fraud geworden und hat eine dringlich wirkende Zahlungsanweisung umgesetzt. Der Betrag gelangte zunächst auf ein Konto in Spanien, bevor sich der Betrug vollständig offenbarte. Die Ermittlungen haben inzwischen internationale Dimensionen erreicht und führen nach Angaben zu den […]
Phishing-Schulungen bringen oft wenig: Warum 1,7 Prozentpunkte keine Trendwende sind
LONDON (IT BOLTWISE) – Neue Auswertungen zu Phishing-Simulationen zeigen, dass klassische Trainings den gewünschten Sicherheitsgewinn häufig nicht liefern. In einem genannten Fall lag die Verbesserung nur bei 1,7 Prozentpunkten, während eine andere Untersuchung keinen klaren Zusammenhang zur Fehlerrate bei realen Angriffen fand. Zusätzlich deuten Ergebnisse aus USENIX 2024 darauf hin, dass Fehlklicks Stress erzeugen und […]
Outlook-Änderungen 2026: Copilot-Button im August, Meeting Insights endet
LONDON (IT BOLTWISE) – Microsoft rüstet Outlook 2026 gezielt für Archivierung und KI-Nutzung nach. Im August kommt in der klassischen Oberfläche ein eigener Copilot-Button, kurz danach läuft „Meeting Insights“ aus. Wer künftig ohne passende Copilot-Lizenz arbeitet, verliert den direkten Zugriff auf Meeting-Informationen und bekommt stattdessen ein eingeschränktes KI-Chat-Erlebnis. Parallel verschärft der Anbieter den Blick auf […]
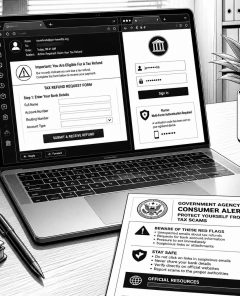
BZSt warnt vor Phishing-Welle mit gefälschten Steuerbescheiden und 221,50 Euro
PAKISTAN / INDONESIEN / LONDON (IT BOLTWISE) – Das Bundeszentralamt für Steuern (BZSt) warnt vor einer neuen Phishing-Welle mit gefälschten Steuerbescheiden und angeblichen Rückerstattungen. Angreifer zielen darauf, Bankdaten auf externen Webseiten abzugreifen, wenn Empfänger in eine Mail-Kette mit subtil veränderter Absenderdomain geraten. Parallel dazu meldet das Bundeskriminalamt eine internationale Aktion gegen Phishing-Infrastruktur, bei der mehrere […]
Meta AI Muse Spark 1.1: KI übernimmt Planung, Kalender- und E-Mail-Briefings sowie Folien
LONDON (IT BOLTWISE) – Meta hat mit Muse Spark 1.1 eine neue Version seiner KI-Assistenz vorgestellt, die deutlich über Unterhaltung hinaus auf Produktivität zielt. Der Assistent soll Nutzer künftig bei komplexeren Planungsaufgaben unterstützen, auf Kalender- und E-Mail-Inhalte zugreifen und sogar Präsentationsfolien ausarbeiten. Herzstück ist ein erweitertes Kontextfenster von einer Million Token, das dafür ausgelegt ist, […]
Phishing-Rekord 2026: 7,6 Milliarden Angriffe trotz Tycoon2FA-Abschaltung
LONDON (IT BOLTWISE) – Microsoft hat im zweiten Quartal 2026 7,6 Milliarden E-Mail-Phishing-Versuche registriert. Besonders auffällig: Das Abschalten der Phishing-as-a-Service-Infrastruktur Tycoon2FA brachte zwar messbare Rückgänge, aber nur in Teilbereichen. Angreifer verlagerten sich stattdessen auf andere Kanäle, darunter Microsoft Teams mit einem deutlichen Anstieg von Vishing. Gleichzeitig zeigt die Topografie der Marken- und KI-basierten Betrugsmaschen, wie […]
Passkey-Login bei Web.de und GMX: 38 Millionen Konten wechseln auf FIDO/WebAuthn
LONDON (IT BOLTWISE) – Web.de und GMX führen ab dem 23. Juli 2026 einen passwortlosen Login per Passkey ein. Der Rollout lief bis zum 24. Juli und betrifft rund 38 Millionen Konten in Deutschland. Nutzer authentifizieren sich künftig über Gerätefreigaben, etwa per Fingerabdruck, Gesichtserkennung oder Geräte-PIN. Damit soll Phishing durch abgefangene Passwörter weitgehend wirkungslos werden. […]
Gemini Spark: KI-Agent für Google Workspace jetzt auch für AI Ultra
LONDON (IT BOLTWISE) – Google macht den agentischen KI-Assistenten Gemini Spark breiter verfügbar und öffnet ihn für alle AI-Ultra-Kunden weltweit. Damit können Nutzer Arbeitsabläufe automatisieren, die mehrere Schritte über Apps wie Gmail, Kalender, Docs und Drive hinweg umfassen. Gleichzeitig bleibt der Rollout in bestimmten Regionen zunächst gesperrt, darunter der EWR, Großbritannien, die Schweiz und Nigeria. […]
AgentForger: CSRF kann in ChatGPT Workspace Agents Rogue Agents über Phishing-Link starten
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine kritische Schwachstelle in ChatGPT Workspace Agents offengelegt: Ein einziger Phishing-Link kann im angemeldeten Kontext einen attacker-kontrollierten Agent aufbauen, ihn mit Connector-Zugriffen ausstatten und ohne weitere Bestätigung dauerhaft aktivieren. Der Angriff läuft über eine CSRF-Forgeriestruktur im Agent Builder, der Drag-and-drop-Workflow für mehrstufige Agenten. Damit entsteht ein persistent arbeitender Insider-Ersatz, […]
Gemini Spark: Google erweitert den Agenten-Zugriff für Pro- und Ultra-Abos
LONDON (IT BOLTWISE) – Google schaltet seinen agentischen KI-Assistenten Gemini Spark für weitere Nutzer frei, die ein kostenpflichtiges Google-Abo haben. In den USA startet der Rollout für alle, die Google AI Pro für 20 US-Dollar im Monat bezahlen. Global erhalten außerdem Google AI Ultra-Kunden Zugriff, wobei die Verfügbarkeit in bestimmten Regionen wie dem Europäischen Wirtschaftsraum, […]
BKA zerschlägt Phishing-Plattform „Kratos“: 200 Server beschlagnahmt
INDONESIEN / LONDON (IT BOLTWISE) – Das Bundeskriminalamt hat die Phishing-Infrastruktur „Kratos“ mit rund 200 beschlagnahmten Servern zerschlagen. Gemeinsam mit dem FBI und indonesischen Behörden endete damit eine Plattform, die seit 2024 betrieben wurde. Die Betrüger nutzten dabei Angriffe nach dem Muster „Adversary-in-the-Middle“, um Mehr-Faktor-Authentifizierung zu umgehen. Betroffen sind laut den Warnungen nicht nur einzelne […]
Zimbra-„Laundry Bear“: Zero-Click-Spyware mit gestohlenen Session- und 2FA-Token
BOSTON / LONDON (IT BOLTWISE) – Sicherheitsbehörden warnen vor einer koordinierten Spionagekampagne gegen E-Mail-Umgebungen mit der Software Zimbra. Laut Analyse ist für den Angriff keine Interaktion nötig: Das reine Öffnen oder Vorschauen einer Nachricht reicht aus, um einen Zero-Click-Exploit auszulösen. Im Fokus stehen dabei nicht nur E-Mail-Inhalte, sondern auch Token für laufende Sessions und Elemente […]
Classic Outlook bekommt Copilot ab August 2026: Rollout, Ausfälle und Sicherheit
REDMOND / LONDON (IT BOLTWISE) – Microsoft bringt Copilot ab August 2026 auch in Classic Outlook for Windows. Damit sollen Nutzer bei der Verwaltung von E-Mails und Aufgaben kontextbezogen unterstützt werden, während die IT parallel Berechtigungen und Dokumentation nachzieht. Zeitgleich belasten schwere Microsoft-365-Ausfälle die Zuverlässigkeit, zuletzt mit Exchange Online und kurz danach mit Teams und […]
Gmail-Login per Gesichtsvideo: Neue KI-Sicherheitsrunde gegen Deepfakes
LONDON (IT BOLTWISE) – Google testet bei Gmail eine Anmeldung per Gesichtserkennung, die Nutzer über ein kurzes Video und geforderte Kopfbewegungen verifiziert. Die KI soll dabei synthetische Medien und Standbilder erkennen, die in betrügerischen Login-Versuchen eingesetzt werden. Parallel zeigen weitere KI-Entwicklungen, wie stark sich Kommunikation und Unternehmensprozesse in Richtung Automatisierung bewegen. Für IT- und Security-Verantwortliche […]
Claude Voice Mode: Anthropic nutzt zuletzt gewählten Modelltyp als Standard
LONDON (IT BOLTWISE) – Anthropic erweitert den Voice Mode von Claude so, dass er künftig automatisch den zuletzt im Textchat genutzten Modelltyp verwendet und dessen schnellste Variante standardmäßig für Sprachgespräche auswählt. Damit zielt der Anbieter vor allem auf längere Dialoge ab und verspricht zugleich praktische Hilfen wie Feedback zum Sprechstil oder das Ausarbeiten einer Client-Pitch-Story. […]
AegisAI sichert E-Mail gegen KI-Spear-Phishing mit Agenten – 36 Mio. Euro
LONDON (IT BOLTWISE) – AegisAI, ein Startup von Ex-Security-Experten, hat 36 Millionen US-Dollar für KI-gestützte Abwehr gegen KI-getriebenes Spear-Phishing eingesammelt. Im Fokus steht der Wechsel von langsamen Regelwerken zu AI-Agenten, die jede Nachricht kontextbezogen prüfen. Laut den Gründern sollen sie dabei auch subtile Anomalien erkennen, die klassische Checklisten übersehen. Damit verschiebt sich der Wettbewerb im […]
iOS 27 und „Apple Upgrade“: Leasing mit Sperrmodus, Sicherheitsrisiken im Fokus
USA / LONDON (IT BOLTWISE) – Apple bereitet offenbar ein Leasingmodell namens „Apple Upgrade“ vor, das bei Zahlungsausfall in einen Sperrmodus wechselt. Damit rückt ein neues Gerätelifecycle- und Zugriffsmodell in den Mittelpunkt, das insbesondere für Unternehmen mit vielen Endgeräten relevant ist. Gleichzeitig warnt Apple vor Datumsmanipulationen zur angeblichen Speicherfreigabe und nennt als Risiko Synchronisationsfehler bis […]
Smartphone-Sicherheit unter Druck: Millionen Angriffe, neue KI-Malware und kritische Lücken
LONDON (IT BOLTWISE) – Kaspersky meldet rund 2,67 Millionen Schadsoftware-Angriffe auf Smartphones und zählt dabei 306.000 neu entdeckte Schadprogramme. Gleichzeitig zeigen mehrere Schwachstellen in Android und iOS, wie schnell sich Angreifer Zugänge öffnen. Besonders brisant: KI-gestütztes Hacking wird zunehmend als Dienstleistung vermarktet. Für Unternehmen und Privatnutzer wird damit das Patchen, das Ausrollen sicherer Accounts und […]
iCloud „Hide My Email“: Apple schließt Bug nach Monaten – Betroffene müssen handeln
LONDON (IT BOLTWISE) – Apple hat nach über einem Jahr einen Patch für den „Hide My Email“-Dienst ausgerollt. Ein Fehler machte den vorgesehenen Schutz gegen das Enttarnen echter Adressen bereits seit Juni 2025 unwirksam. Während der Fix die Lücke schließt, bleibt das Risiko für Nutzer, die zuvor Weiterleitungen eingerichtet hatten, zeitkritisch. Parallel warnen Sicherheitsforscher vor […]
Chick-fil-A meldet möglichen Datenabfluss bei Loyalty-Konten nach verdächtigen Logins
ATLANTA / LONDON (IT BOLTWISE) – Chick-fil-A warnt, dass ein Sicherheitsvorfall möglicherweise Daten aus einer begrenzten Zahl von Chick-fil-A-One-Loyalty-Konten berührt hat. Das Unternehmen reagierte nach eigenen Angaben mit dem Sichern und Wiederherstellen betroffener Konten sowie mit direkten Kundenbenachrichtigungen. Ausgelöst wurde die Reaktion durch verdächtige Login-Aktivitäten. Der Vorfall wird zeitlich auf die Phase zwischen dem 17. […]
Chick-fil-A meldet Datenleck: Kundendaten aus Loyalty-Accounts betroffen
ATLANTA / LONDON (IT BOLTWISE) – Ein gemeldetes Sicherheitsvorfall bei Chick-fil-A betrifft offenbar nur einen begrenzten Teil der „Chick-fil-A One“-Loyalty-Accounts. Laut Mitteilung wurden unter anderem Namen, E-Mail-Adressen, Geburtstage (Monat und Tag) sowie Telefonnummern und Adressen abgerufen. Zusätzlich tauchen im Kontext des Vorfalls gespeicherte Kredit- oder Debitkarteninformationen auf – allerdings nur die letzten vier Ziffern. Offen […]
Gericht in Bonn weist Klage wegen Corona-Maskenlieferungen ab
BONN / LONDON (IT BOLTWISE) – Ein Hamburger Textilhändler ist mit seiner Klage wegen rund 287 Millionen Euro für Corona-Maskenlieferungen vor dem Landgericht Bonn gescheitert. Der Vorsitzende Richter Stefan Bellin bewertete die vorgelegten E-Mails mit dem damaligen Bundesgesundheitsminister Jens Spahn nicht als Kaufvertrag. Auch die geforderte Zeugenvernehmung wurde abgelehnt. Zusätzlich wiesen die Richter auf eine […]
KI-Text Salting steigert Phishing-Klickrate auf 54% – So funktioniert die Umgehung von Scannern
LONDON (IT BOLTWISE) – Cyberkriminelle verschleiern Phishing-Inhalte zunehmend so, dass KI-basierte Sicherheitsscanner sie „lesen“, während Menschen die Nachricht als harmlos einstufen. Im Bericht heißt es, dass seit April über eine Million Angriffe mit der Methode „Text Salting“ registriert wurden. Laut einer Harvard-Studie erreichen KI-generierte Phishing-Nachrichten 54 Prozent Klickrate statt 12 Prozent bei herkömmlichen Varianten. Damit […]
 #Sophos
 #AmazonPrime
 #Bestseller

