




Meta sperrt WhatsApp-Phishing von NSO Group und beantragt Contempt Order
LONDON (IT BOLTWISE) – Meta meldet, dass es spear-phishing-Angriffe mit Verbindungen zum israelischen Spyware-Anbieter NSO Group auf WhatsApp erkannt und blockiert hat. Gleichzeitig geht der Konzern juristisch vor und beantragt eine Contempt Order, weil NSO Group eine dauerhafte Verfügung verletzt haben soll. Im Zentrum stehen laut Meta betrügerische Links zu externen Seiten außerhalb von WhatsApp […]
CVE-2026-42271: LiteLLM-Endpunkte ermöglichen unauthentifizierte RCE
WASHINGTON / LONDON (IT BOLTWISE) – Die CISA hat die Sicherheitslücke CVE-2026-42271 in ihren Known Exploited Vulnerabilities-Katalog aufgenommen, nachdem aktive Ausnutzung nachgewiesen wurde. Der Fehler betrifft BerriAI LiteLLM und kann über manipulierte API-Anfragen zu einer Command Injection führen. Betroffen sind bestimmte LiteLLM-Versionen und konkrete Endpunkte zur MCP-Server-Vorschau. Für Betreiber von KI-Proxy- oder Agenten-Setups bedeutet das: […]
Meta erweitert Feed- und KI-Personalisierung um Off-Site-Data
LONDON (IT BOLTWISE) – Meta will künftig Informationen nutzen, die andere Unternehmen über Nutzer-Aktivitäten außerhalb der Plattformen teilen, um sowohl den Feed als auch Antworten aus dem KI-Chatbot stärker zu personalisieren. Das Unternehmen stellt dabei heraus, dass keine neuen Datentypen erhoben werden, sondern bestehende Nutzungsoptionen ausgeweitet werden. Gleichzeitig verschiebt Meta die Kontrolle über diese Daten […]
Meta will Off-Site-Unternehmensdaten für Feed- und KI-Personalisierung nutzen
MENLO PARK / LONDON (IT BOLTWISE) – Meta erweitert die Personalisierung für seinen Feed und Antworten aus dem KI-Chatbot: Künftig sollen Informationen von anderen Unternehmen auch dort einfließen, nicht nur für Werbung. Der Konzern betont, dass dabei keine neuen Datenquellen zusätzlich erschlossen werden und Nutzer über neue Einstellungsmöglichkeiten steuern, wie Off-Site-Aktivitäten verwendet werden. Technisch verknüpft […]
Veeam-Backup-Fix gegen RCE-Lücke (CVE-2026-44963) für Domänennutzer
LONDON (IT BOLTWISE) – Veeam schließt eine kritische Sicherheitslücke in Backup & Replication, die bei erfolgreicher Ausnutzung Remote Code Execution auf dem Backup-Server ermöglichen kann. Die Schwachstelle (CVE-2026-44963) betrifft insbesondere Version 12.3.2.4465 und frühere 12er-Builds, während Version 13.x durch Architekturänderungen nicht betroffen sein soll. Mit dem Release 12.3.2.4854 hat der Hersteller den Fehler behoben, sodass […]
Microsoft holt einige GitHub-Repos nach Prüfung zurück – andere bleiben wegen „Miasma“ offline
REDMOND / LONDON (IT BOLTWISE) – Microsoft bringt nach einer Sicherheitsuntersuchung einen Teil der betroffenen GitHub-Repositorys wieder online, hält jedoch andere vorerst offline. Hintergrund ist ein Supply-Chain-Vorfall, bei dem offenbar mehrere Open-Source-Projekte genutzt wurden, um einen Info-Stealer in fremden Code einzuschleusen. Die Angreifer setzen dabei auf Mechanismen, die erst beim Import oder beim Öffnen in […]
WinRAR-Fehler CVE-2025-8088: Russland-nahe Gruppen zielen mit Stealern auf Ukraine
UKRAINE / LONDON (IT BOLTWISE) – Zwei russlandnahe Kampagnen nutzen weiterhin CVE-2025-8088 in WinRAR, um über NTFS Alternate Data Streams heimlich Payloads zu platzieren und Informationen abzugreifen. Obwohl der Hersteller den Fehler bereits im Juli 2025 gepatcht hatte, berichten Analysten von anhaltendem Missbrauch bis in den April 2026. Die aktuelle Angriffslogik koppelt einen RAR-Carrier mit […]
Selbstreplizierender KI-Wurm mit lokalen Open-Weight-Modellen: Warum Patchen allein nicht reicht
TORONTO / LONDON (IT BOLTWISE) – Forschende aus Toronto haben einen Proof-of-Concept für einen selbstreplizierenden KI-Wurm vorgestellt, der vollständig mit lokal laufenden Open-Weight-Modellen arbeitet. Er durchläuft ein Netzwerk ohne menschliche Eingriffe, identifiziert Schwachstellen, generiert zur Laufzeit passende Angriffsschritte und repliziert sich über mehrere Generationen. Besonders brisant: Der Wurm liest veröffentlichte Sicherheitsadvisories zur Laufzeit und kann […]
Netzwerksicherheit scheitert oft an der Ausführung zwischen Tools
LONDON (IT BOLTWISE) – Sicherheitsverantwortliche sehen in modernen Netzwerken mehr als je zuvor, doch die Antwortzeit bleibt häufig zu lang. Der Engpass liegt nicht in der Erkennung oder im Tooling, sondern in der operativen Arbeit zwischen den Systemen: Kontext sammeln, Freigaben einholen, Änderungen durchführen und Nachweise dokumentieren. Neue Ansätze setzen daher auf intelligente Workflows, die […]
FROST: KI-gestützte Website-Fingerprints per SSD-Timing über OPFS
WIEN / LONDON (IT BOLTWISE) – Forschende der TU Graz zeigen mit „FROST“ eine neue Timing-Attacke, die per JavaScript aus dem SSD-Zugriff ableitet, welche Websites und Apps Nutzer öffnen. Das Verfahren nutzt OPFS, eine seit 2023 etablierte Browser-Speicherfunktion, und funktioniert ohne Erweiterungen oder Native-Code. Damit wird aus einem lokalen Messkanal ein potenziell remote nutzbares Fingerprinting […]
DDoS-Welle legt Tempo in Indonesien zeitweise lahm – 24,9 Mio. Requests
JAKARTA / LONDON (IT BOLTWISE) – Tempo kämpft nach einer großflächigen DDoS-Attacke gegen zeitweise Ausfälle: Das Team meldet insgesamt 24,9 Millionen bösartige Anfragen, die das Mediensystem mehrere Tage unter Druck setzten. Die Angriffe kamen vor allem in Abend- und frühen Morgenstunden und erreichten innerhalb von zwei Stunden eine Spitzenlast von 12,97 Millionen Requests. Erste Analysen […]
CISA nimmt LiteLLM-Kette in die KEV-Liste auf: RCE über MCP-Tests
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat eine hochkritische Lücke in der BerriAI LiteLLM-Distribution in die Known Exploited Vulnerabilities (KEV) aufgenommen, weil Hinweise auf aktive Ausnutzung vorliegen. Betroffen ist eine Command-Injection, die es (unter bestimmten Auth-Szenarien) erlaubt, beliebige Befehle auf dem Host auszuführen. Zusätzlich hat Horizon3.ai eine Kettenausnutzung beschrieben, die über eine Starlette-Validierungsumgehung […]
„context-mode“ senkt KI-Programmierkosten um bis zu 98% durch bessere Kontextsteuerung
LONDON (IT BOLTWISE) – Ein Open-Source-Projekt namens „context-mode“ will das teuerste Problem beim KI-Programmieren entschärfen: Kontextverlust und Tokenverschwendung in langen Arbeitsläufen. Laut den Entwicklern reduziert der MCP-Plugin-Ansatz die Programmierkosten in bestimmten Szenarien um bis zu 98% und verlängert die effektive Bearbeitungszeit großer Modelle von 30 Minuten auf bis zu 3 Stunden. Gleichzeitig soll eine „State-Memory“-Schicht […]
Hades-Angriff auf PyPI: Bun-Credential-Stealer via *-setup.pth
LONDON (IT BOLTWISE) – Neue PyPI-Wellen unter dem Namen „Hades“ schleusen 37 bösartige Wheel-Artefakte in 19 Pakete ein und starten beim Python-Interpreter automatisch einen Bun-basierten Credential-Stealer. Der Angriff zielt nicht nur auf lokale Secrets, sondern auch auf CI/CD-Token, GitHub-Abläufe und die Nutzung von exfiltrationsnahen Propagationspfaden. Besonders kritisch: Ein „*-setup.pth“-Mechanismus erzeugt eine Ausführungskante nach der Installation, […]
LiteLLM: CVE-2026-42271 in der Praxis ausgenutzt und Kette führt zu RCE
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat eine schwerwiegende Schwachstelle in BerriAI LiteLLM in den KEV-Katalog aufgenommen, weil sie aktiv ausgenutzt wird. Das Problem (CVE-2026-42271, CVSS 8,7) erlaubt bei fehlerhafter Prüfung die Ausführung beliebiger Kommandos auf dem Host. Zusätzlich zeigen Angreiferpfade, wie sich über eine zweite Schwachstelle in Starlette (CVE-2026-48710) Authentifizierung umgehen und […]
Apple Intelligence: Neue Architektur mit Google Gemini Foundation Models
CUPERTINO / LONDON (IT BOLTWISE) – Apple stellt eine überarbeitete KI-Architektur für Apple Intelligence vor, die auf Foundation Models aufsetzt, die gemeinsam mit Google entwickelt und an On-Device- sowie Server-Betrieb angepasst werden. Im Zentrum steht ein System-Orchestrator, der KI-Funktionen plattformübergreifend aussteuert und Antworten kontextsensitiv an App und Aufgabe anpasst. Die Modelle liefern laut Apple deutlich […]
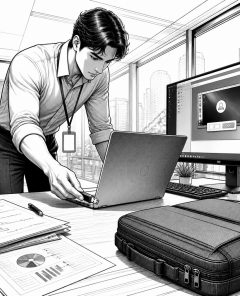
Silent Ransom Group: Wie Angreifer mit Fake-IT ins Büro gehen, um Daten zu stehlen
LONDON (IT BOLTWISE) – Laut aktuellen Berichten greifen Kriminelle als angebliche IT-Mitarbeiter law firms an und verschaffen sich teils physisch Zugang, um Daten direkt von Rechnern zu kopieren oder heimlich Fernzugriff zu etablieren. Im Mittelpunkt steht dabei weniger die Verschlüsselung als die Kombination aus Social Engineering, legitimen Remote-Management-Werkzeugen und der Drohung mit Datenleaks als Erpressungshebel. […]
CVE-2026-23111: Kernel-Use-after-Free ermöglicht lokalen Root- und Container-Exit
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine detaillierte, funktionierende Schwachstelle im Linux-Kernel veröffentlicht, die aus einem unprivilegierten lokalen Zugriff heraus Root-Rechte ermöglicht und Container-Namespace-Grenzen aufbrechen kann. Der Fehler CVE-2026-23111 liegt im nf_tables-Paketfilter und wurde am 5. Februar 2026 in Upstream-Code behoben. Da viele Distributionen die betroffenen Kernel-Features bereits standardmäßig aktiv haben, betrifft die LPE-Thematik besonders […]
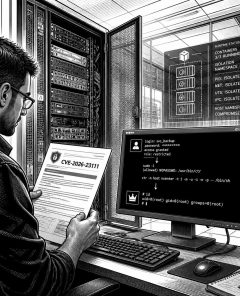
CVE-2026-23111: Linux-UAF ermöglicht lokales Root und Container-Breakout
LONDON (IT BOLTWISE) – Sicherheitsforscher haben einen neuen Kernel-Fehler veröffentlicht: CVE-2026-23111 erlaubt einem unprivilegierten lokalen Nutzer den Sprung auf Root und das Durchbrechen von Container-Namespaces. Die Ursache liegt in nf_tables, genauer in der Packet-Filtering-Logik, und der Upstream-Patch wurde bereits am 5. Februar 2026 eingespielt. Die vollständige Exploit-Walkthrough erschien am 8. Juni, nachdem eine unabhängige Reproduktion […]
Charter ernennt Chris Hacker zum Head of Corporate Security
STAMFORD / LONDON (IT BOLTWISE) – Charter Communications stärkt seine Corporate Security und setzt dabei auf eine Führungskraft mit profundem Hintergrund aus Luftfahrt- und Bundesbehörden. Chris Hacker übernimmt die Leitung der Corporate Physical Security (CPS) und verantwortet Programme zum Schutz von Mitarbeitern, Einrichtungen und Betriebsabläufen. Gleichzeitig soll er Partnerschaften mit Polizei- und Sicherheitsbehörden ausbauen und […]
Anthropic Mythos: Vom Unternehmensmodell zum NSA-tauglichen Offensiv-Cyber-Tool
WASHINGTON / LONDON (IT BOLTWISE) – Berichten zufolge arbeitet Anthropic mit der NSA zusammen, um das KI-Modell Mythos für offensive Cyber-Operationen einsetzbar zu machen. Dabei sollen Analysten direkt in die Nutzung und die Anpassung des Systems eingewiesen werden. Der Vorgang steht im Kontrast zu früheren politischen Sperren und Pentagons Einordnung als „Supply-Chain-Risk“. Gleichzeitig deutet der […]
OpenAI erweitert „Lockdown Mode“ für ChatGPT: Mehr Schutz vor Prompt Injection
SAN FRANCISCO / LONDON (IT BOLTWISE) – OpenAI bringt den „Lockdown Mode“ in ChatGPT für deutlich mehr Nutzergruppen ausgerollt: zunächst für berechtigte persönliche Konten und weiter für selbst-verwaltete ChatGPT Business-Pläne. Der Modus soll die Wahrscheinlichkeit von Prompt-Injection-Angriffen und daraus resultierenden Datenlecks senken, indem er die Anbindung an Web-Tools und externe Dienste einschränkt. Für IT-Teams bedeutet […]
EU-Souveränitäts-„Package“: Chips- und Cloud-Pläne gegen Abhängigkeit von US- und China-Tech
BRÜSSEL / LONDON (IT BOLTWISE) – Die EU-Kommission legt ein „Sovereignty Package“ vor, das Abhängigkeiten von großen US- und chinesischen Tech-Anbietern deutlich reduzieren soll. Im Zentrum steht ein neues Cloud- und KI-Framework, das Behörden zu abgestufter Bewertung der „Cloud-Souveränität“ verpflichtet. Ergänzt wird das Vorhaben durch einen Nachfolger zum Chips Act mit stärkerer Nachfragelogik, eine Open-Source-Finanzierung […]
Meta fordert Gerichtsbeschluss gegen NSO wegen neuer WhatsApp-Phishingversuche
WASHINGTON / LONDON (IT BOLTWISE) – Meta versucht erneut, NSO Group juristisch zu stoppen: Nach Berichten über einen spear-phishing-angriff mit NSO-Bezug fordert das Unternehmen einen Contempt-Vorwurf vor Gericht. Im Kern geht es um die Frage, ob kommerzielle Überwachungssoftware auch dann noch Messaging-Apps gefährdet, wenn Gerichte formell Verbote aussprechen. Meta betont zugleich, dass WhatsApp die Kampagne […]
 #Sophos
 #AmazonPrime
 #Bestseller

