




CVE-2026-48172: Root-Privilegien über LiteSpeed cPanel Plugin aktiv ausgenutzt
LONDON (IT BOLTWISE) – CVE-2026-48172 ermöglicht Angreifern mit gültigem cPanel-Zugang, über das LiteSpeed User-End Plugin Root-Rechte zu erlangen. Die Schwachstelle mit CVSS 10,0 wird Berichten zufolge seit Mai 2026 aktiv ausgenutzt und zielt vor allem auf Shared-Hosting- und Managed-Hosting-Umgebungen. Betroffen sind Plugin-Versionen 2.3 bis 2.4.4, während schnelle Updates auf 2.4.7+ und ein Log-Review als Sofortmaßnahmen […]
Mark Li wird Schülervertreter im Howard County Board of Education
HOWARD COUNTY / LONDON (IT BOLTWISE) – Mark Li, Junior an der River Hill High School, wurde als nächstes Schüler-Mitglied im Howard County Board of Education bestätigt. Die Wahl folgt auf eine landesrechtliche Änderung, die Schülern mehr Mitspracherechte bei bislang begrenzten Themen wie Budget, Umverteilung von Schulbezirken und Schulbau gibt. In seinem Programm betonte Li […]
Google beendet freien Zugriff auf Gemini CLI und ersetzt es durch Antigravity
LONDON (IT BOLTWISE) – Google hat Gemini CLI nach rund einem Jahr Community-Wachstum für nicht zahlende Nutzer gestoppt und den Dienst in Richtung Enterprise verlagert. Betroffene Entwickler sollen bis zum 18. Juni migrieren, während das angekündigte Nachfolge-Tool Antigravity CLI ohne 1:1-Funktionsgleichheit startet. Der Fall zeigt, wie stark KI-Entwicklertools heute an Cloud-Zugriff, Modellkontingente und Infrastruktur gebunden […]
Iranische Cyber-Spionage tarnt sich als IT-Jobs und nutzt Malware gegen kritische Infrastruktur
LONDON (IT BOLTWISE) – US-Behörden und Branchenakteure achten derzeit besonders auf Hinweise auf iranische Cyber-Einbrüche in kritische Infrastrukturen. Berichte nennen dabei auch Angriffe, die sich über gefälschte IT-Jobangebote und Missbrauch von Help-Desks Zugang zu Unternehmensnetzwerken verschaffen. Besonders problematisch ist die Kombination aus Credential-Diebstahl, tiefer Netzwerkplatzierung und potenziell sicherheitsrelevanten Zieldiensten wie Tankanlagen. Der Vorfall zeigt, wie […]
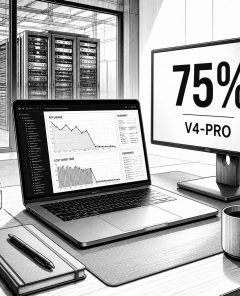
DeepSeek macht 75-%-Rabatt auf V4‑Pro dauerhaft und verschärft damit Preisdruck
PEKING / LONDON (IT BOLTWISE) – DeepSeek will den 75-%-Rabatt auf das KI-Flaggschiff V4‑Pro dauerhaft beibehalten und damit den Preis für Entwickler auf ein Viertel senken. Die Entscheidung zielt darauf ab, die Kosten für den Einsatz des Modells planbar zu machen, obwohl der bisherige Rabatt eigentlich zum Monatsende auslaufen sollte. Branchenbeobachter erwarten, dass dadurch vor […]
Vorwürfe gegen Farage: Russischer Hack als Ablenkungsmanöver?
LONDON (IT BOLTWISE) – In der britischen Politik eskaliert eine Sicherheitsdebatte: Nigel Farage steht unter Druck, Belege für den Vorwurf vorzulegen, ein staatlich geförderter russischer Hack habe die Veröffentlichung eines rund 3,5-Millionen-Pfund-Geschenks ausgelöst. Reform UK verweist dabei auf eine Analyse seines Mobiltelefons, bei der angeblich Kompromittierungen über gezielte Phishing-Angriffe auffielen. Parallel fordern Labour und die […]
ChromaDB-Fehlkonfiguration, GitHub-Extension-Angriff und VPN-Zerschlagung: Security-Update
LONDON (IT BOLTWISE) – Mehrere Ereignisse aus der Cybersicherheit häufen sich: Eine macOS-Infostealer-Kampagne umgeht Sicherheitswarnungen, Tausende GitHub-Repositories geraten über eine kompromittierte VS-Code-Erweiterung unter Risiko, und Ermittler haben im Rahmen einer internationalen Aktion eine weit verbreitete VPN-Infrastruktur abgeschaltet. Zusätzlich wurde in ChromaDB, einer zentralen Datenbank für KI-Anwendungen, eine kritisch bewertete Schwachstelle bekannt, die Code-Ausführung vor der […]
FBI warnt vor Kali365: Phishing-as-a-Service kapert Microsoft-365-Sessions über Device Code
LONDON (IT BOLTWISE) – Das FBI und CISA warnen vor Kali365, einem Phishing-as-a-Service, das gezielt Microsoft-365-Konten angreift. Die Plattform funktioniert ohne das Passwort des Opfers und nutzt Device-Code-Phishing, um aktive Sessions zu übernehmen. Im Kern werden OAuth-Access- und Refresh-Tokens abgegriffen, wodurch Angreifer auf Outlook, Teams und OneDrive zugreifen und Multi-Faktor-Authentifizierung teilweise umgehen können. Für Unternehmen […]
Reise-Deals, aber Achtung: Selfie-Fingerprints und Biometrie-Risiken
LONDON (IT BOLTWISE) – Während Reiseunternehmen neue Promotionen und mögliche Gepäck-Extras testen, rückt ein anderes Risiko in den Fokus: Sicherheitsforscher berichten, dass Fingerabdrücke aus geposteten Selfies rekonstruiert werden können. Konkret geht es darum, dass Fingerlinien sichtbar genug sein könnten, um biometrische Daten ungewollt zu exponieren. Gleichzeitig zeigen Angebote wie Rakuten-Boosts oder kreative Kreuzfahrt-Spartricks, wie eng […]
Makivvik-Breach: Hacker erbeuteten Bankdaten und Sozialversicherungsnummern
KALIFORN? / LONDON (IT BOLTWISE) – Makivvik warnt Mitarbeitende und Mitglieder nach einer Cyberattacke im Februar. Laut der Organisation gelangten Unbefugte in der Zeit zwischen dem 5. und dem 8. Februar in ihre Server und kopierten persönliche Daten. Betroffen seien unter anderem Namen, Adressen, Kontoinformationen sowie Sozialversicherungsnummern. Trotz laufender Prüfung sieht Makivvik nach eigenen Angaben […]
GitHub-Hack über kompromittierte VS-Code-Erweiterung trifft 3.800 Repos
LONDON (IT BOLTWISE) – GitHub meldet unautorisierte Zugriffe auf rund 3.800 interne Repositories, ausgelöst durch eine manipulierte Visual-Studio-Code-Erweiterung. Entscheidend ist dabei der Angriffsweg: Nicht ein Server-Fernangriff, sondern eine kompromittierte Entwickler-Workstation dient als Brücke. GitHub hat die betroffene Komponente entfernt, Endpunkte isoliert und kritische Credentials rotiert. Das Ereignis verschärft die Supply-Chain-Warnung für jede Organisation, die Drittanbieter-Plugins, […]
Operation Saffron zerschlägt First VPN: Anonymisierungsnetz für Ransomware offline
LONDON (IT BOLTWISE) – In der Nacht auf den 20. Mai 2026 hat die internationale Polizei- und Justizkooperation „Operation Saffron“ das kriminell betriebene VPN „First VPN“ zerschlagen. Laut Berichten wurden 33 Server beschlagnahmt, Domains sowie Tor-Onion-Domains abgeschaltet und der Administrator festgenommen. Besonders kritisch: Ermittler konnten Nutzerdaten und Verkehrslogs erlangen, wodurch eine zentrale Anonymisierungsschicht für mindestens […]
Digitale Nachrufe: Datenschutz, Transparenz und KI-gestütztes Publizieren im Trauerkontext
LONDON (IT BOLTWISE) – Digitale Nachrufseiten verknüpfen persönliche Schicksale mit öffentlich zugänglicher Information. Der Beitrag zeigt, wie Plattformen dabei Datenschutz, Einwilligung und Textqualität technisch absichern können – und warum KI-gestützte Workflows für Redaktionen und Familien zunehmend wichtiger werden. Wer einen Nachruf schreibt, sucht oft nach Struktur: Welche Details gehören hinein, wie formuliert man würdevoll und […]
Hartford HealthCare: Angriff auf HUSKY-Portal trifft 22.500 Personen
HARTFORD / LONDON (IT BOLTWISE) – Ein Hacker nutzte gestohlene Zugangsdaten, um sich über das HUSKY-Provider-Portal in Zahlungskonten einzuloggen und Daten zu rund 22.500 Patientinnen und Patienten herunterzuladen. Laut Bericht wurde das Incident frühzeitig eingedämmt und betraf keine Sozialversicherungsnummern sowie keine Bank- oder Kontodaten. Für die Betroffenen startet nun ein Benachrichtigungs- und Unterstützungsprogramm mit Identity- […]
Von der U-Bahn zum Vatersein: Die Adoption eines Babys in New York
NEW YORK CITY / LONDON (IT BOLTWISE) – Eine Frau findet 2000 in der U-Bahn ein Neugeborenes, das kurz darauf vor Gericht landet. Aus der Zufallsbegegnung wird eine Adoption, aus dem Baby wird Kevin – heute mit 26 Jahren und als Softwareentwickler. Der Bericht zeigt, wie Gerichtsverfahren, Pflegefamilien und öffentliche Aufmerksamkeit ineinandergreifen, und welche Rolle […]
Phantom-Hacker-Betrug in Phoenix: Zweite Festnahme nach Gold- und Geldwäsche-Vorwürfen
PHOENIX / LONDON (IT BOLTWISE) – Der FBI-Fall um einen sogenannten Phantom-Hacker-Betrug in Phoenix nimmt Fahrt auf: Nach der Festnahme eines mutmaßlichen Täters am Flughafen wurde nun auch seine Ehefrau wegen Geldwäsche-Vorwürfen angeklagt. Im Zentrum steht eine Kette aus Telefonanrufen, Scheinnachrichten und koordinierten Abholungen, bei der eine 78-Jährige zunächst 24.000 US-Dollar überwies und anschließend Gold […]
JOMANGY nutzt sechs Persistenz-Schichten, um FreePBX-Server nach Angriffen wiederherzustellen
BERLIN / LONDON (IT BOLTWISE) – Angreifer der Gruppe INJ3CTOR3 halten kompromittierte FreePBX-Telefonsysteme mit einem neu entdeckten PHP-Webshell namens JOMANGY langfristig unter Kontrolle. Die Kampagne kombiniert sechs redundante Persistenzkanäle, die sich gegenseitig neu aufbauen können – selbst wenn Verteidiger Teile bereinigen. Dadurch bleibt die Infrastruktur trotz Patchen und öffentlicher Meldungen über Monate aktiv. Besonders kritisch: […]
Hartford HealthCare: Konten gehackt, 22.500 Datensätze im HUSKY-Portal betroffen
HARTFORD / LONDON (IT BOLTWISE) – Ein nicht autorisierter Zugriff auf das HUSKY-Provider-Portal von Hartford HealthCare hat die personenbezogenen Daten von rund 22.500 Menschen offengelegt. Auslöser war offenbar der Einsatz kompromittierter Mitarbeiterzugangsdaten, wodurch der Angreifer in zahlungsbezogene Konten gelangte und Dateien herunterlud. Das Ausmaß blieb nach Angaben der zuständigen Stellen begrenzt, obwohl hauptsächlich Namen, Abrechnungs- […]
Iran-nexus APT Screening Serpens: Neue RAT-Wellen und .NET-Start-Hijacking
SANTA CLARA / LONDON (IT BOLTWISE) – Palo Alto Networks’ Unit 42 beschreibt eine Iran-nexus Kampagne, die US-, Israel- und UAE-Ziele über Monate hinweg angegriffen hat. Im Fokus stehen neue Varianten von Remote-Access-Trojanern, die als zwei Malware-Familien gebündelt wurden. Besonders brisant ist ein Technikwechsel: Angreifer sollen den Initialisierungsprozess von .NET-Anwendungen mittels AppDomainManager hijacking manipuliert haben. […]
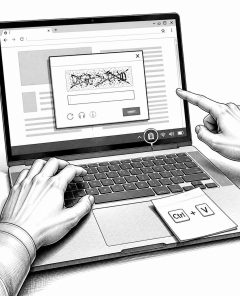
Fake-CAPTCHA-Taktik: So wird ein Sicherheitscheck zur Malware-Falle
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Betrüger nutzen zunehmend gefälschte CAPTCHA-Dialoge, um Nutzer dazu zu bringen, Tastenkürzel auszuführen und Inhalte aus der Zwischenablage zu starten. Dadurch wird aus einem vertrauten Sicherheitsmuster innerhalb von Sekunden eine Malware-Installation ohne Download-Button oder auffällige Warnseite. Experten verweisen auf einen wachsenden Trend, bei dem nicht nur Links, sondern auch […]
Drift verliert 280 Millionen US-Dollar: Nordkorea-Operation über Monate im DeFi
LONDON (IT BOLTWISE) – Drift deckt eine lang geplante Angriffskampagne auf, die laut Team über sechs Monate lief und am 1. April rund 280 Millionen US-Dollar aus einem Solana-Perpetuals-Umfeld abfloss. Entscheidend war nicht nur die technische Ausnutzung, sondern die professionelle Tarnung der Angreifer gegenüber Beitragenden und das schrittweise Vorbereiten von Multisig-Freigaben. Die Analyse verweist auf […]
Hacker erbeuten Daten von 22.500 Hartford-HealthCare-Patienten
NORWALK / CONNECTICUT / LONDON (IT BOLTWISE) – Laut Behörden drang ein Angreifer über kompromittierte Zugangsdaten in ein Provider-Portal des Connecticut Medicaid-Programms ein und konnte dort Dateien mit Patienteninformationen herunterladen. Betroffen sind rund 22.500 Hartford HealthCare-Patienten; es sollen keine Sozialversicherungsnummern oder Finanzkontodaten betroffen sein, weil diese im kompromittierten System nicht verfügbar waren. Die Aktivität startete […]
Iranische Hacker mit Job-Tricks: Spionage gegen Aviation und Oil-&-Gas
LONDON (IT BOLTWISE) – Forschende warnen vor iranisch gesteuerten Hackern, die sich als Job-Recruiter ausgeben, um Software-Engineers in Luftfahrt und Energie auszuspähen. Im Zentrum stehen gefälschte Stellenanzeigen und mit Schadcode manipulierte Videokonferenz-Tools. Einem aktuellen Datensatz zufolge gelangen die Angreifer offenbar nicht in die angezielten Netzwerke von Öl- und Gasfirmen sowie Luftfahrtakteuren – dennoch laufen offenbar […]
Kimwolf-DDoS-Botnet: Festnahme in Kanada und Hinweise auf Android-ADB-Infektion
OTTAWA / LONDON (IT BOLTWISE) – In Kanada wurde ein mutmaßlicher Betreiber eines DDoS-for-hire-Botnetzes festgenommen, das auf infizierten Android-Geräten basiert. Laut US-Justiz stützte sich das Botnet Kimwolf auf eine Variante namens AISURU und nutzte einen exponierten Android Debug Bridge (ADB)-Dienst. Besonders kritisch: Geräte, die zuvor „firewalled“ vom übrigen Internet waren, wurden offenbar gezielt zur Angriffsfläche […]
 #Sophos
 #AmazonPrime
 #Bestseller

