




Ungepatchte Windows-Search-URI-Lücke leakt NTLMv2-Hashes über SMB
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer weiterhin ungepatchten Schwachstelle im Windows-Search-URI-Handler, die Angreifer zur Offenlegung von NTLMv2-Hashes ausnutzen können. Entscheidend ist dabei der Abfluss über SMB, sobald ein Nutzer eine manipulierte URL startet und der Rechner eine Verbindung zum Angreifer aufbaut. Die Folge kann sein, dass Angreifer die erbeuteten Hashes für […]
BSI warnt vor vim-Schwachstellen mit Codeausführung – jetzt patchen
LONDON (IT BOLTWISE) – Das BSI aktualisiert seine Sicherheitswarnung zu mehreren Schwachstellen in vim, die einen Angreifer zur Codeausführung ausnutzen kann. Betroffen sind unter anderem Linux-Distributionen wie Fedora und SUSE sowie Windows-Installationen und Open-Source-vim-Versionen. Auch wenn der CVSS Base Score von 4,8 als „mittel“ gilt, sollten Unternehmen die Patches und empfohlenen Workarounds zeitnah einplanen. Der […]
BSI-Update zu libeconf: DoS-Lücke CVE-2023-22652 in Linux
BERLIN / LONDON (IT BOLTWISE) – Das BSI aktualisiert einen Hinweis zu einer Linux-Schwachstelle in libeconf: Ein anonymer, entfernter Angreifer kann einen Denial-of-Service auslösen. Betroffen sind mehrere Distributionen, darunter Red Hat Enterprise Linux, Ubuntu, Debian, Fedora, SUSE und Oracle Linux. Die CVSS-Bewertung fällt mit 6,5 (Base) als mittel aus, dennoch ist die Remote-Angreifbarkeit ein klares […]
BSI-Update: Linux-Kernel-Schwachstelle mit hoher Kritikalität für viele Distributionen
LONDON (IT BOLTWISE) – Das BSI warnt mit einem Update vom 02.06.2026 vor einer Linux-Kernel-Sicherheitslücke mit mehreren betroffenen Komponenten und einem CVSS-Base-Score von 7,8. Obwohl der Remote-Exploit-Vektor als „nicht remote“ eingeordnet ist, können Angreifer über lokale Pfade dennoch Folgen bis hin zu Rechteausweitung oder Codeausführung auslösen. Für Unternehmen heißt das vor allem: zeitnahe Patch-Planung über […]
BSI warnt: Linux-Kernel-Schwachstellen (CVSS 8,6) erfordern schnelle Patches
LONDON (IT BOLTWISE) – Das BSI hat eine Sicherheitswarnung zu mehreren Schwachstellen im Linux Kernel veröffentlicht und stuft das Risiko mit CVSS Base Score 8,6 als hoch ein. Besonders relevant ist das, weil Remoteangriffe möglich sind und nicht nur der Kernel, sondern auch Distributionen wie Debian und Ubuntu betroffen sein können. Für IT-Teams heißt das: […]
Anthropic erweitert „Project Glasswing“ auf 150 neue Partner für KI-Sicherheitschecks
SAN FRANCISCO / LONDON (IT BOLTWISE) – Anthropic baut sein Programm „Project Glasswing“ aus: Von rund 50 Startpartnern geht es auf etwa 150 neue Organisationen, die künftig Zugang zu „Claude Mythos Preview“ erhalten. Die Partner sollen ihre Codebasen automatisiert auf Sicherheitslücken prüfen und gefundene Schwachstellen beschleunigt in Richtung Fix, Disclosure und Deployment bringen. Damit reagiert […]
BSI-Update zu OpenSSH: CVE-2024-39894 offenbart Informationen
LONDON (IT BOLTWISE) – Das BSI hat ein Update zu einer OpenSSH-Sicherheitslücke veröffentlicht, die als CVE-2024-39894 klassifiziert ist. Ein entfernter, anonymer Angreifer kann dabei Informationen aus dem System offenlegen. Obwohl die CVSS-Bewertung mit 3,1 als niedrig ausfällt, betrifft die Lücke eine Vielzahl von Linux- und Windows-Setups sowie auch Appliance- und Netzwerkkomponenten. Der Beitrag ordnet ein, […]
BSI warnt vor Varnish-HTTP-Cache-Lücke (CVE-2026-50052) für Linux/UNIX
BONN / LONDON (IT BOLTWISE) – Das BSI hat eine Sicherheitslücke in Varnish HTTP Cache bekanntgemacht, die auf Linux- und UNIX-Systemen ausnutzbar sein kann. Die Schwachstelle (CVE-2026-50052) wird mit einem CVSS-Base-Score von 6,5 als Risiko „mittel“ eingestuft. Betroffen sind Varnish-Versionen in mehreren Release-Zweigen. Für Betreiber steht jetzt vor allem das zeitnahe Einspielen von Updates, die […]
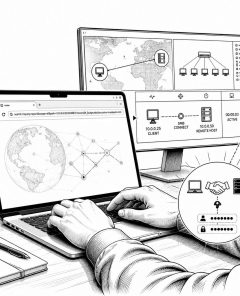
Ungepatchte Windows-Search-URI-Schwachstelle: NTLMv2-Hashes abgreifen
REDMOND / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer ungepatchten Schwachstelle im Windows-Search-URI-Handler, die Angreifern das Abgreifen von NTLMv2-Hashes ermöglichen kann. Die Lücke knüpft an frühere Probleme wie CVE-2026-33829 an, diesmal jedoch über ein „search:“‑URI und einen „crumb=location:“‑Parameter. Damit kann ein Angreifer Nutzer zum Klicken eines präparierten Links bringen und anschließend den Net-NTLMv2‑Leak für […]
HTTP/2 Bomb: Remote DoS trifft NGINX, Apache, IIS, Envoy und Cloudflare
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen mit „HTTP/2 Bomb“ eine Remote-DoS-Lücke, die bei Standard-HTTP/2-Konfigurationen von NGINX, Apache httpd, Microsoft IIS, Envoy und auch Cloudflare Pingora greift. Der Angriff nutzt HPACK-Header-Kompression, bei der aus nahezu „leeren“ Eingaben extrem große Server-Allokationen entstehen. Gleichzeitig hält der Angreifer die Ressourcen mit einem Slowloris-ähnlichen Mechanismus fest, sodass sie nicht freigegeben […]
Weedhack und CountLoader: Minecraft-Malware als MaaS und neue Downloader-Ketten
LONDON (IT BOLTWISE) – Künstliche Zugriffe über YouTube und manipulierte Links machen neue Malware-Kampagnen für Minecraft-Accounts besonders gefährlich. McAfee Labs beschreibt „Weedhack“ als Malware-as-a-Service, der JAR-Dateien tarnt, Zugangsdaten stiehlt und sogar aus der Ferne weitere Payloads nachlädt. Parallel zeigt die Analyse zu „CountLoader“, wie JavaScript-Downloader über manipulierte Software und Wechseldatenträger Zehntausende Systeme kompromittieren. Ergänzend wird […]
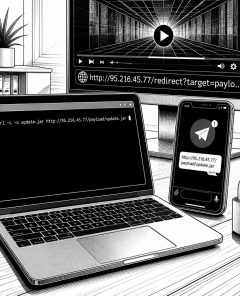
Weedhack & CountLoader: Malware für Minecraft und Mining im Umlauf
LONDON (IT BOLTWISE) – McAfee Labs meldet eine neue MaaS-Kampagne namens Weedhack, die über YouTube und manipulierte Downloads Minecraft-Konten und Systeme übernimmt. Parallel zeigt die Analyse eine groß angelegte CountLoader-Aktion mit rund 86.000 betroffenen Rechnern, verteilt über geknackte Software und Wechseldatenträger. Die Fälle verbinden Social-Engineering-Disziplin (SEO-Poisoning, Video-Weiterleitungen) mit modularen Java/Payload-Ketten und reichen bis zu Kryptomining […]
Meta AI Support als Account-Risiko: Instagram-Übernahmen per Recovery-Änderung
SAN FRANCISCO / LONDON (IT BOLTWISE) – Sicherheitsforscher berichten von Instagram-Übernahmen, bei denen nicht Instagram selbst gehackt wurde, sondern Meta AI im Support-Dialog als Hebel diente. Angreifer sollen den KI-Assistant dazu gebracht haben, sensible Account-Recovery-Daten zu ändern und anschließend per Passwort-Reset die Kontrolle zu übernehmen. Meta reagierte mit einem Notfall-Fix und kündigte an, betroffene Konten […]
Warum US-Bürger gegen Rechenzentren mobilisieren – und was das für KI-Governance bedeutet
USA / LONDON (IT BOLTWISE) – In den USA wächst der Widerstand gegen Rechenzentren, obwohl viele Bürger kaum wissen, was in solchen Anlagen tatsächlich passiert. Statt eines gesamtstaatlichen KI-Rahmens werden lokale Bauprojekte blockiert – mit Verweisen auf Lärm, Energie- und Wasserverbrauch sowie Landkäufe. Laut Umfragen würde mittlerweile ein Großteil der US-Bevölkerung die Errichtung in der […]
GRU-Hacker Yermakov seit Jahren gesucht: Was das für Critical Infrastructure heißt
PITTSBURGH / LONDON (IT BOLTWISE) – Der FBI-Sonderfall um den mutmaßlichen GRU-Hacker Ivan Yermakov zieht sich seit fast acht Jahren hin: Trotz bundesweiter Anklagen bleibt er flüchtig. Der Vorwurf richtet sich gegen Angriffe auf Westinghouse und ordnet das Geschehen in das Muster staatlich unterstützter Cyberoperationen ein, das über Jahre konsequent verfolgt wird. Gleichzeitig zeigt der […]
CVE-2024-21182: WebLogic-Folge-CVE wird im KEV-Katalog nach aktiver Ausnutzung gelistet
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – CISA hat die WebLogic-Sicherheitslücke CVE-2024-21182 nach nachweisbarer aktiver Ausnutzung in den KEV-Katalog aufgenommen. Die Schwachstelle (CVSS 7,5) ermöglicht laut Behörde das unautorisierte Übernehmen betroffener Oracle-WebLogic-Server über nicht authentifizierte Netzwerkzugriffe. Für Behörden des Federal Civilian Executive Branch gilt eine konkrete Umsetzungsfrist bis zum 4. Juni 2026, nachdem Oracle bereits […]
CISA nimmt WebLogic-Sicherheitslücke CVE-2024-21182 ins KEV-Register auf
WASHINGTON / LONDON (IT BOLTWISE) – CISA hat die Sicherheitslücke CVE-2024-21182 in Oracle WebLogic Server nachweislich aktiver Ausnutzung ins KEV-Register aufgenommen. Die Schwachstelle (CVSS 7,5) betrifft vor allem das Risiko von Systemübernahme durch nicht authentifizierte Angreifer mit Netzwerkzugriff. Oracle hat bereits im Juli 2024 gepatcht, doch viele Umgebungen sind offenbar noch nicht vollständig abgesichert. Für […]
Gamaredon missbraucht WinRAR-CVE-2025-8088 für GammaWorm- und GammaSteel-Ketten
KIEW / LONDON (IT BOLTWISE) – Der russische APT-Cluster Gamaredon setzt offenbar seine Angriffe gegen die Ukraine fort und nutzt dabei weiterhin eine WinRAR-Schwachstelle (CVE-2025-8088) für eine mehrstufige Malware-Kette. Im Zentrum steht GammaPhish als HTML-Application-Payload, die wiederum VBScript-Downloader nachlädt, darunter GammaWorm mit Persistenz und Tarnung über Netzfreigaben sowie USB. Zusätzlich liefert GammaSteel modulare Datendiebstahl-Funktionen, die […]
Kelp-DAO-Hacker wäscht nach Arbitrum-Freeze rund 220 Millionen Dollar ab
LONDON (IT BOLTWISE) – Nach dem Kelp-DAO-Bridge-Exploit hat der Angreifer den Großteil der nicht eingefrorenen Gelder über Privacy- und Liquiditätsrouten verschoben. Laut Arkham Intelligence sind von rund 220 Millionen US-Dollar nur etwa 1,7 Millionen in den ursprünglichen Wallets verblieben. Damit wird die klassische, adresse-by-adresse Rückverfolgung deutlich schwieriger – während ein großer eingefrorener Block bei Arbitrum […]
Meta behebt Kontoübernahme über KI-Supportbot bei Instagram
MENLO PARK / LONDON (IT BOLTWISE) – Meta hat eine Sicherheitslücke geschlossen, mit der Angreifer über den KI-Supportassistenten „Meta AI“ große Instagram-Konten übernehmen konnten. Das Vorgehen nutzte eine Logikschwäche in der Art, wie der Bot Sicherheitsdaten in einem falschen Ablauf verwertete. Betroffene erhielten offenbar keine Warnungen, und selbst zwei Faktor-Authentifizierung wurde in der Attacke ausgehebelt. […]
KI-Support-Chat von Meta als Angriffsvektor: Instagram-Accounts via Reset manipuliert
LONDON (IT BOLTWISE) – Angreifer haben am Wochenende Instagram-Accounts mit pro-Iranischer Bildsprache kurzzeitig kompromittiert, indem sie einen KI-Support-Bot zur Passwort- und E-Mail-Verknüpfung austricksten. Laut Berichten kursierten Anleitungen über Telegram, die genau diesen Reset-Workflow als Schwachstelle nutzten. Meta erklärte, das Problem sei behoben und betroffene Konten gesichert. Sicherheitsforscher warnen, dass Chatbots für sensible Konto-Routinen künftig ein […]
KI-getriebene Exploits machen Schwachstellenmanagement zum Zeitrennen
LONDON (IT BOLTWISE) – Künstliche Intelligenz verkürzt Exploitation-Zyklen für bereits öffentlich gewordene Schwachstellen drastisch. Gleichzeitig bleiben Patch-Zeiträume in vielen Unternehmen hinterher und reißen die Lücke zwischen Meldung und Angriff weiter auf. Der Text zeigt, warum „einfach schneller patchen“ operativ oft nicht funktioniert und wie ein Modell aus Preempt, Validate und Mitigate die Abwehr in Echtzeit […]
KI-gesteuerte Ausnutzung macht Schwachstellenmanagement schneller – und andere Controls nötig
LONDON (IT BOLTWISE) – Neue KI-gestützte Angriffsabläufe verkürzen die Zeit von der Offenlegung einer Schwachstelle bis zur Ausnutzung in der Praxis auf Stunden. Während Angreifer ihre Prüf- und Reproduktionsketten automatisieren, hinken klassische Patch-Prozesse durch Betriebsrisiken und Change-Policies hinterher. Genau hier setzt der Wandel im Security-Betrieb an: Statt nur „schneller zu patchen“ müssen Teams zuerst vorpräventiv […]
BSI warnt: Schwere Sicherheitslücke in IBM WebSphere Application Server
BONN / LONDON (IT BOLTWISE) – Das BSI hat am 01.06.2026 eine Sicherheitswarnung für den IBM WebSphere Application Server veröffentlicht. Die gemeldete Schwachstelle kann laut Bewertung auch per Remote-Angriff ausgenutzt werden und erreicht einen Base-Score von 9,1 (hoch). Betroffen sind mehrere Versionen auf Linux, UNIX und Windows. Für Unternehmen bedeutet das: kurzfristige Patch- und Migrationsentscheidungen […]
 #Sophos
 #AmazonPrime
 #Bestseller

