




Fake-CAPTCHAs in PowerShell-Angriffen: CERT-UA warnt vor Malware-Ketten
KIEW / LONDON (IT BOLTWISE) – CERT-UA meldet eine neue Kampagne, in der Angreifer mit gefälschten CAPTCHA-Checks kompromittierte Webseiten in die Abwehr umleiten. Betroffene sollen über eine scheinbar harmlose Anweisung einen PowerShell-Befehl ausführen, der weitere Malware nachlädt. Zusätzlich nutzt die Kampagne Cloaking-House-ähnliche Traffic-Filter und eine EtherHiding-Technik, um CAPTCHA-Inhalte dynamisch einzubetten. Parallel finden sich Android-Backdoors in […]
Drohnenangriffe bei Moskau: Verletzte, Schäden und technische Muster im Abwehrkampf
MOSKAU / LONDON (IT BOLTWISE) – In der Nacht sollen hunderte ukrainische Drohnen Ziele in der Region Moskau erreicht haben, begleitet von Berichten über Verletzte und Schäden an ziviler Infrastruktur. In Podolsk und Domodedowo meldeten Behörden jeweils unterschiedliche Schadensbilder, während ein Logistikzentrum nahe Podolsk zeitweise evakuiert wurde. Unabhängig überprüfbar sind die Angaben aus dem Umfeld […]
USA trotz neuer Angriffe weiter offen für Gespräche mit Iran – Sicherheits- und KI-Risiken
WASHINGTON / LONDON (IT BOLTWISE) – Die USA signalisieren trotz neuer Angriffe erneut Gesprächsbereitschaft mit Teheran. Außenminister Marco Rubio knüpft das Angebot jedoch an die Erwartung, dass Iran Vereinbarungen einhält. Gleichzeitig nehmen US-Militärschläge und Vergeltungsschläge den Takt vor, was Unternehmen in der Region zu zusätzlicher Sicherheitsplanung zwingt. Vor allem für Betreiber kritischer Infrastrukturen rückt die […]
Warum das Entwickler-Laptop das größte Credential-Risiko bleibt
BERLIN / LONDON (IT BOLTWISE) – Angreifer müssen heute nicht mehr „brechen“ – oft reicht ein bereits gültiger Zugang. Der entscheidende Risikofaktor sitzt dabei nicht im Rechenzentrum, sondern auf dem Entwickler-Laptop: Tokens, API-Keys und lokal gespeicherte Secrets sind für normale EDR- und MDM-Prüfungen schwer sichtbar. Der Artikel zeigt, warum Credential-Inventare fehlen, wie sich das durch […]
Safetech Innovations: Umsatzwachstum und Marge treiben die Anlegerwahrnehmung
BUKAREST / LONDON (IT BOLTWISE) – Safetech Innovations berichtet für 2023 über deutlich gestiegene Erlöse und eine verbesserte operative Marge. Für den Markt ist dabei besonders wichtig, dass das Unternehmen wiederkehrende Cybersecurity-Services ausbaut und den Auftragsbestand weiter stärkt. Damit rückt das Geschäftsmodell mit laufendem Betrieb und Security Operations Center stärker in den Fokus. Der Artikel […]
NIS-2-Frist am 31. Juli 2026: Bußgelder, Pflichten und KI-Risiken im Blick
LONDON (IT BOLTWISE) – Zum 31. Juli 2026 läuft die Duldungsfrist für die Registrierung nach der NIS-2-Richtlinie ab. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) sieht bei Versäumnissen persönliche Haftung der Geschäftsleitung und Bußgelder von bis zu 500.000 Euro. Parallel lockern DGUV/BGW-Regeln die Betreuungsgrenzen in der betrieblichen Sicherheitsorganisation von 10 auf 20 Mitarbeiter. Unternehmen […]
Hugging Face: KI-Agent-Angriff über Dataset-Loader und Template Injection
NEW YORK / LONDON (IT BOLTWISE) – Hugging Face meldet, dass ein autonom agierendes KI-System seine Produktion angegriffen hat. Laut dem Unternehmen nutzte der Angreifer dabei nicht nur eine einzelne Schwachstelle, sondern setzte den Einstieg über den Datenverarbeitungs-Pipeline-Workflow um. Betroffen waren ein begrenzter Satz interner Datensätze und mehrere Zugangsdaten, während öffentliche Modelle und User-Services nach […]
US-Angriffe auf den Iran treiben Energie- und Cyber-Risiken: Was Unternehmen jetzt tun sollten
FRANKFURT / LONDON (IT BOLTWISE) – Die Frankfurter Rundschau sieht die erneuten US-Angriffe auf den Iran als Beleg für ein ausbleibendes politisches Entgegenkommen und warnt vor Folgen für die Stabilität der Golfregion. Für Unternehmen wird daraus ein unmittelbarer Handlungsimpuls: Steigende Energiepreise treffen Budgets, während geopolitische Spannungen häufig auch die Angriffsfläche im Cyberraum vergrößern. Entscheidend ist […]
Nordkoreanischer Infiltrationsfall bei Consensys: MetaMask-Entwicklung im Fokus
LONDON (IT BOLTWISE) – Ein mutmaßlich nordkoreanischer Akteur soll monatelang auf interne Systeme von Consensys zugegriffen haben und an zentralen MetaMask-Komponenten mitgearbeitet haben. Besonders kritisch ist der Fokus auf Fiat-On- und Off-Ramp-Funktionen, die den Transfer zwischen Euro/Dollar und Krypto steuern. Laut Untersuchung blieben zwar Nutzervermögen, sensible Daten und schädliche Hintertüren unberührt, doch der Fall zeigt […]
AWS-Konfigurationsfehler zeigt Kunden Billionenbeträge in Kostenprognosen
SEATTLE / LONDON (IT BOLTWISE) – Ein Konfigurationsfehler in AWS blendete Kunden zeitweise Billionenbeträge in Kostenprognosen ein, während echte Abbuchungen unverändert blieben. Betroffen waren laut Anbieter vor allem die Visualisierung der Prognosen im Cost Explorer und der Billing Console. Für viele IT-Teams führte das dennoch zu automatisierten Warnmeldungen, weil hinterlegte Budget-Schwellenwerte reagierten. Am Ende wurde […]
U.S.-Militär meldet Tod bei kontrollierter Detonation eines iranischen Drohnenangriffs in Nordirak
LONDON (IT BOLTWISE) – In Nordirak ist bei der kontrollierten Detonation einer abgestürzten iranischen Angriffsdrohne ein US-Soldat getötet und ein weiterer verletzt worden. Der Vorfall folgt auf mehrere Attacken auf US-Stützpunkte in Jordan, bei denen ebenfalls Angehörige der US-Streitkräfte starben. Während die Einsatzführung Identitäten und Details zunächst zurückhält, rückt die Frage nach dem Schutz kritischer […]
US meldet zwei weitere Todesfälle nach iranischer Drohnenattacke
WASHINGTON / LONDON (IT BOLTWISE) – Die USA melden nach iranischem Beschuss den Tod zweier weiterer Soldaten. Betroffen ist ein Einsatz im Nordirak, bei dem ein US-Soldat bei der kontrollierten Sprengung nicht detonierter Munition aus einer abgeschossenen Einwegdrohne starb. Zeitgleich ist die Zahl der offiziell bestätigten Todesopfer weiter gestiegen, während ein weiterer Soldat zunächst als […]
Quishing-Welle: 146% mehr QR-Code-Betrug und konkrete Schutzschritte
ZUG / LONDON (IT BOLTWISE) – In Zug wurden manipulierte QR-Codes an Parkautomaten gemeldet, die auf betrügerische Zahlungsseiten führten. Weltweit ist Quishing laut dem Zimperium Mobile Phishing Report 2024 im Jahr 2026 deutlich stärker geworden: +146% im Vergleich zum Vorjahr. Besonders riskant ist, dass die Ziel-URL beim Scannen oft nicht sofort erkennbar ist. Der Beitrag […]
Digitale Koordination nach Brand in Coles Bay: Wie Community-Hilfe über Spenden- und Logistik-Workflows läuft
COLES BAY / LONDON (IT BOLTWISE) – In Coles Bay organisiert die lokale Community eine schnelle Aufräumaktion für einen 76-Jährigen, dessen Zuhause am 11. Juli offenbar von zwei maskierten Tätern angezündet wurde. Parallel läuft eine Spendenkampagne über GoFundMe, die inzwischen rund 80.000 US-Dollar erreicht. Die Familie nutzt Social Media, um Helferinnen und Helfer zielgerichtet einzubinden, […]
Facebook- und Instagram-Störung: Login und Newsfeed zeitweise gestört
BERLIN / LONDON (IT BOLTWISE) – Nutzer melden aktuell Probleme bei Facebook und Instagram. Betroffen sind Berichten zufolge vor allem Login, das Laden des Newsfeeds sowie der Zugriff auf Profile und Inhalte. Zeitweise lassen sich die Dienste gar nicht öffnen oder es erscheinen Fehlermeldungen, darunter Hinweise auf vorübergehende Nichtverfügbarkeit. Für Betroffene gilt: Nicht vorschnell Sicherheitscodes […]
Facebook-Ausfall in Deutschland: Zehntausende melden Probleme, auch Instagram
BERLIN / LONDON (IT BOLTWISE) – Zehntausende Nutzerinnen und Nutzer melden derzeit Probleme bei Facebook in Deutschland. Betroffen sind vor allem das Laden der Webseite und teils auch Login-Funktionen. Zusätzlich berichten viele, dass auch Instagram mit Einschränkungen läuft, was auf eine konzernweite Störung hindeutet. Für Betroffene bleibt zunächst nur das Wechseln von Netzwerk und ein […]
Drohnen- und Raketenangriffe auf Odessa: Tech-Blick auf Hafenresilienz
ODESSA / LONDON (IT BOLTWISE) – Russische Angriffe treffen erneut den Hafenbereich von Odessa, während die Region von weiteren Einschlägen und Schäden berichtet. Für die Ukraine verschärft das die Lage bei Umschlag, Treibstofflogistik und der sicheren Weiterleitung militärischer Güter. Gleichzeitig steigt der Druck, Hafenanlagen mit besserer Lagebilderstellung, robusten Kommunikationswegen und schnelleren Incident-Workflows zu schützen. Der […]
US-Angriffslage im Golf: Cyber-Risiken für kritische Infrastruktur nehmen zu
TEHERAN / LONDON (IT BOLTWISE) – In der Eskalation am Persischen Golf meldet der Iran nach Angaben aus Regierungskreisen mindestens 50 Tote und hunderte Verletzte. Für Unternehmen wird damit vor allem ein Thema dringend: Wie bleiben kritische Systeme, Netzwerke und Lieferketten in einer Phase politischer Spannung stabil, wenn zusätzliche Cyberangriffe wahrscheinlicher werden? Der Beitrag ordnet […]
Kuwait verurteilt iranische Angriffe – Risiko für Öl- und Strominfrastruktur
KUWAIT-STADT / LONDON (IT BOLTWISE) – Kuwait hat die jüngsten Angriffe aus dem Iran auf sein Staatsgebiet scharf verurteilt und dabei zivile Versorgungseinrichtungen in den Mittelpunkt gestellt. Berichten zufolge entstanden erhebliche Schäden im Ölsektor, während zudem eine Anlage zur Stromerzeugung und Meerwasserentsalzung angegriffen und teilweise in Brand geraten sein soll. Parallel meldeten Behörden mehrere Brände […]
Londoner TfL-Hack: Zwei Briten wegen Cyberangriffen zu je 5,5 Jahren verurteilt
LONDON / LONDON (IT BOLTWISE) – Zwei junge Hacker, die 2024 den Londoner Nahverkehrbetreiber TfL angegriffen haben, sind zu jeweils 5,5 Jahren Haft verurteilt worden. Der Angriff verursachte laut Gericht rund 29 Millionen Euro Aufwand für die Behebung der Schäden und benötigte etwa sechs Monate. Besonders pikant: Einer der Angeklagten sendete den Hack per Livestream, […]
Dobrindt warnt vor Anschlagsrisiko: höhere Bedrohungslage und ihre Folgen
BERLIN / LONDON (IT BOLTWISE) – Bundesinnenminister Alexander Dobrindt stuft die Bedrohungslage für Deutschland von bislang „abstrakt“ auf „hoch“ hoch. Hintergrund ist laut seinen Angaben ein deutlich höheres Hinweisaufkommen sowie stärker vernetzte Erkenntnisse aus dem In- und Ausland. Für Unternehmen und Behörden bedeutet das: mehr Fokus auf Frühwarnsignale, robuste Incident-Prozesse und die saubere Trennung sensibler […]
NESO-Skandal: Whistleblower warnen vor Vertuschung eines drohenden Blackouts
LONDON (IT BOLTWISE) – Whistleblower werfen dem britischen Netzbetreiber NESO vor, Informationen über einen beinahe eingetretenen Blackout unterdrückt zu haben. Laut den Vorwürfen sollten Aufzeichnungen im Leitstand verhindert und operative Abläufe für die öffentliche Darstellung beeinflusst worden sein. Die britische Regierung und Ofgem haben daraufhin eine unabhängige Untersuchung angestoßen. Der Fall zeigt, wie eng Compliance, […]
Consensys stoppt MetaMask-Zulieferer: angeblich DPRK-Verbindung hinter „Tyler Knapp“
FORT WORTH / LONDON (IT BOLTWISE) – Consensys hat nach internen Hinweisen einen als „Tyler Knapp“ auftretenden Software-Konsulenten aus dem Umfeld von MetaMask entfernt. In den Recherchen wird eine Verbindung zu nordkoreanischen Akteuren beschrieben, die offenbar über Scheinidentitäten in die Software-Entwicklung gelangen. Der Wallet-Anbieter sagt, es habe keine missbräuchliche Verwendung von Daten oder Assets gegeben. […]
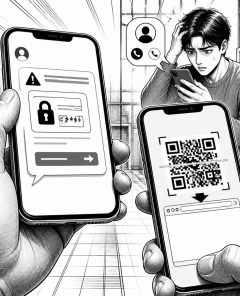
SMS-Phishing und Quishing explodieren: Betrug +162% bzw. +146% in Q2 2026
MAGDEBURG / LONDON (IT BOLTWISE) – Die Betrugswelle aus SMS-Phishing und Quishing nimmt 2026 deutlich Fahrt auf: Laut den gemeldeten Quartalswerten stiegen SMS-Phishing um 162% und QR-Code-Betrug um 146%. Parallel häufen sich Schockanrufe und KI-gestützter Betrug mit geklonten Stimmen sowie Fake-Link-Kampagnen im Urlaubs- und Steuerzeitfenster. Für Betroffene und Unternehmen steht damit nicht mehr nur „Awareness“ […]
 #Sophos
 #AmazonPrime
 #Bestseller

