




Open-Source-Android-Agenten: Unsichtbarer Text kann KI-Befehle auf PCs auslösen
LONDON (IT BOLTWISE) – Forschende zeigen, wie offene Android-Agenten mit visueller Texteingabe weit mehr als nur Befehle im Handy ausführen können. In mehreren Angriffsketten reicht es, Text in Screenshots zu verstecken, damit die KI ihn ausliest und über ADB Eingaben auf einem Host-PC ausführt. Besonders kritisch: Die Lücke entsteht nicht im Modell selbst, sondern in […]
Unsichtbarer Text und Screenshot-Payloads: Open-Source Android-KI-Agenten riskieren Code auf Host-PCs
LONDON (IT BOLTWISE) – Forschende zeigen, wie offene Android-Agent-Frameworks mithilfe von nahezu unsichtbarem Text aus Screenshots Befehle auf den Host-PC durchreichen können. Dafür reicht ein präpariertes App-Verhalten, das über ADB getippte Kommandos aus dem Modell heraus ausführt. Entscheidend ist dabei weniger die KI selbst als die fehlende Absicherung in den Kontroll- und Input-Pfaden. Für Teams, […]
Bit2Watt: Wie KI-Workloads aus einem Cloud-Tenant Stromschwankungen in Kraftnetze bringen
NORTHERN VIRGINIA / LONDON (IT BOLTWISE) – Forschende beschreiben eine Angriffsidee namens „Bit2Watt“, die ohne Exploit und ohne Systemübernahme aus normalen GPU-Workloads heraus Stromschwankungen erzeugt. Entscheidend ist dabei die enge Kopplung zwischen der kurzfristig wechselnden Rechenlast eines GPUs und dem Verhalten von Inverter-lastigen Netzinfrastrukturen. In Simulationen und GPU-Messreihen reichen die Effekte bis zu instabilen Netzmodi, […]
N-Hour statt N-Day: Warum Patch-Schnelligkeit keine Sicherheit mehr garantiert
LONDON (IT BOLTWISE) – Neue KI-Modelle machen aus einem veröffentlichten Patch in kürzester Zeit wieder funktionierende Exploits. Das verschiebt die Verteidiger-Rolle: Nicht nur die Patch-Rate, sondern die Frage nach tatsächlicher Ausnutzbarkeit wird entscheidend. Dabei zeigen Branchenkennzahlen, dass Lücken zwischen Veröffentlichung und vollständiger Absicherung weiterhin groß bleiben. Wer heute patcht, braucht parallel ein Validierungs- und Simulationsprogramm, […]
wp2shell: Zwei WordPress-Lücken ermöglichen unauthentifizierte RCE und Kompromittierung
LONDON (IT BOLTWISE) – Angreifer nutzen zwei neue WordPress-Sicherheitslücken, die zusammen eine unauthentifizierte Remote-Code-Ausführung (RCE) ermöglichen. Bereits kurz nach der Veröffentlichung von öffentlichen Exploits wurde das Geschehen durch Massenscans untermauert. Besonders kritisch: Der Angriff kann auch in einer Stock-Installation ohne Plugins funktionieren und führt nach der Kompromittierung häufig zu Web-Shells sowie dem Anlegen von Admin-Zugängen. […]
Langflow RCE: ENCFORGE verschlüsselt KI-Modelle, Vektoren und Trainingsdaten
LONDON (IT BOLTWISE) – Eine Folgeattacke auf dieselbe Langflow-Instanz nutzt die RCE-Schwachstelle CVE-2025-3248, um nun speziell KI-Artefakte zu verschlüsseln. Der neue Go-Locker ENCFORGE zielt auf Model-Weights, Vektorindizes und Trainingsdaten quer über das Host-Dateisystem. Dabei baut der Angreifer den Zugriff über den freigelegten Docker-Socket und startet einen privilegierten Container, um Prozesse und Daten auf dem Host […]
ServiceNow AI Platform: CVE-2026-6875 wird bereits für Code-Ausführung missbraucht
LONDON (IT BOLTWISE) – Sicherheitsvorfälle zeigen, dass eine kritische Schwachstelle in der ServiceNow KI-Plattform bereits aktiv ausgenutzt wird. Betroffen ist eine Sandbox-Umgehung, die ohne Authentifizierung beliebigen Code ermöglichen kann. Laut Angaben zur Beobachtung richtet sich der Angriff auf denselben Vorab-Endpunkt wie im öffentlich verfügbaren Proof-of-Concept. Für Betreiber von Self-Hosted-Instanzen steht jetzt vor allem die schnelle […]
FakeGit-Kampagne missbraucht 7.600 GitHub-Repositories für SmartLoader
LONDON (IT BOLTWISE) – Eine neue FakeGit-Kampagne tarnt fast 7.600 GitHub-Repositories als „KI Skills“ und MCP-Server und installiert darüber den Malware-Loader SmartLoader. Besonders brisant: Mit „AgentBaiting“ können Angreifer KI-Agenten sogar ohne direkten Klickpfad in die Falle locken. Das Vorgehen kombiniert kopierte Projekte, täuschend echte READMEs und manipulierte ZIP-Downloads zu einer Kette, die anschließend StealC nachlädt. […]
Offener Server enttarnt WebDAV-Phishing: KI-gestütztes Toolkit mit 59 Testfällen
LONDON (IT BOLTWISE) – In einer aktuellen Sicherheitsanalyse wurde ein offen zugänglicher Delivery-Server entdeckt, auf dem ein komplettes KI-gestütztes Phishing-Toolkit mitsamt Testnotizen lag. Rapid7 beschreibt, wie der Betreiber die Kampagne nicht nur ausrollte, sondern sie im selben Repository parallel weiterentwickelte – inklusive fehlgeschlagener Experimente und detaillierter Abdeckungslogik. Besonders brisant: Ein WebDAV-Working-Directory-Hijack startet signierte Windows-Binaries ohne […]
Offener WebDAV-Server legt KI-gestütztes Phishing-Toolkit offen
MEXIKO / LONDON (IT BOLTWISE) – Ein falsch abgesicherter Delivery-Server hat ein KI-gestütztes Phishing-Toolkit während der Entwicklung offengelegt. Rapid7 konnte dabei mehr als 1.000 Dateien sichern – inklusive Testprotokollen, Builder-Notizen und Live-Delivery-Logs. Im Zentrum steht eine WebDAV-basierte Working-Directory-Manipulation, die signierte Windows-Binaries missbraucht, um Warnhinweise zu umgehen. Besonders brisant: Die Unterlagen deuten auf einen LLM-Workflow hin, […]
LEDs können Lichtverschmutzung eindämmen – warum Städte die Steuerung noch nicht nutzen
LONDON / PARIS / LONDON (IT BOLTWISE) – In vielen Städten sparen LEDs zwar Energie, verstärken aber die Lichtverschmutzung, wenn sie ohne passendes Steuerkonzept eingesetzt werden. Ein Londoner Lichtdesigner misst vor Ort extrem hohe Beleuchtungswerte und zeigt, wie daraus Blendung, schlechte Sicht und unnötige Störung für Menschen und Tierwelt entstehen. Der Text erklärt außerdem, wie […]
EU will für visafreie Reisen Biometriedaten an die USA geben – was das für Grundrechte bedeutet
BRÜSSEL / LONDON (IT BOLTWISE) – Die Europäische Kommission verhandelt laut geleaktem Text ein Abkommen zur „Enhanced Border Security Partnership“, das Grenzbehörden den Abgleich von Reisenden mit US-biometrischen Datenbanken ermöglichen soll. Kritiker sehen darin eine Abkehr von zentralen Datenschutz- und Grundrechtsgarantien, weil die Datenaustauschlogik offenbar stark auf US-Wünsche zugeschnitten sein könnte. Zusätzlich befürchten sie, dass […]
HollowGraph tarnt Kommando und Datenabfluss in Microsoft-365-Kalendern
LONDON (IT BOLTWISE) – Eine neu entdeckte Spionage-Implant-Variante nutzt Microsoft 365 Kalender als verschleierten Kommando- und Datenkanal. Das Vorgehen läuft über legitimen Microsoft Graph API-Traffic und hinterlässt daher bei vielen Baseline-Analysen kaum auffällige Muster. Zusätzlich aktualisiert die Malware über DNS Entra-ID-Zugangsdaten, um die App-Berechtigungen am Leben zu halten. Für Unternehmen wird vor allem das Monitoring […]
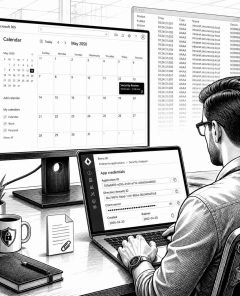
HollowGraph missbraucht Microsoft-365-Kalender als C2-Kanal bis 2050
LONDON (IT BOLTWISE) – Eine neue Spionage-Implant ist bekannt geworden: HollowGraph nutzt einen kompromittierten Microsoft-365-Kalender als verdeckten Befehlskanal und versteckt gestohlene Dateien als Anhänge in Ereignissen mit dem Datum 2050. Der Ansatz läuft über legitimen Microsoft-Graph-API-Traffic und tarnt sich damit gegen typische Netzwerkregeln, die an Angreifer-Ziele gekoppelt sind. Zusätzlich hält DNS-basierte Entra-ID-Login-Daten den Zugriff aufrecht […]
Wartungsplaner 2026: Software macht Sicherheits- und Prüfpflichten auditierbar
STUTTGART / LONDON (IT BOLTWISE) – „Wartungsplaner 2026“ soll gesetzlich vorgeschriebene Prüftermine für Anlagen und Arbeitsmittel digital erfassen, damit Betriebe Sicherheitsvorgaben nachweisbar einhalten. Parallel zeigt eine weitere Integration in SAP, wie Service- und Wartungsverträge direkt in Einkauf und Konditionensteuerung einfließen können. Im gleichen Atemzug rückt der Patch- und Backup-Rhythmus für Windows 11 die IT-Sicherheit als […]
ByteToBreach löscht rumänisches Grundbuch – Immobilienhandel steht still
BUKAREST / LONDON (IT BOLTWISE) – Ein Angriff der Gruppe ByteToBreach hat in Rumänien die gesamte Grundbuchdatenbank gelöscht und damit den Immobilienhandel weitgehend lahmgelegt. Notare können seit dem Vorfall keine neuen Transaktionen mehr veranlassen, weil Eigentumsnachweise und Details aus den Grundakten nicht abrufbar sind. Laut Behörden wird parallel an einer vollständigen Neuaufsetzung der IT-Infrastruktur gearbeitet. […]
Sicherheits-Recap: WordPress-, SonicWall- und SharePoint-0-Days sowie KI-Service-Angriffe
BERLIN / LONDON (IT BOLTWISE) – Innerhalb weniger Tage häufen sich Server- und Endpunkt-Exploits: WordPress-Core-Codeausführung, SonicWall-SMA-Zero-Days und ein SharePoint-RCE wurden teils schon vor Patch-Verfügbarkeit in freier Wildbahn missbraucht. Dazu kommen ein OpenSSL-DoS mit nur 11 Bytes, neue Malware-Frameworks zur Abgreifung von Krypto-Seed-Phrasen und eine Botnet-Jagd auf öffentlich erreichbare KI-Services. Der Recap zeigt nicht nur, was […]
Cyber-Wochenrückblick: WordPress RCE, SonicWall 0-Days, SharePoint-Ketten und KI-Angriffe
WASHINGTON / LONDON (IT BOLTWISE) – Diese Woche zeigt, wie schnell Angreifer aus kleinen Eingaben große Folgen ableiten: von WordPress-Core-RCE nach einem Request bis zu angegriffenen VPN-Appliances und neu in der KEV gelisteten SharePoint-Lücken. Besonders kritisch ist, dass mehrere Fälle vor der Patch-Verfügbarkeit bereits in der Praxis missbraucht wurden. Dazu kommen DoS-Probleme in OpenSSL, neue […]
NGINX Map-Regex-RCE: F5 patched CVE-2026-42533, aber der volle Exploit naht
BERLIN / LONDON (IT BOLTWISE) – Mit CVE-2026-42533 schließt F5 eine kritische Lücke in NGINX, die seit 2011 in der Map-Regex-Auswertung schlummert. Entscheidend ist die Kombination aus Heap-Buffer-Overflow und einer Info-Leak-Primitive, die ASLR bereits im Angriffskontext aushebelt. Ein öffentlich verfügbarer Config-Scanner macht es Security-Teams heute möglich, betroffene Konfigurationen zu finden, während der vollständige Proof-of-Concept für […]
AIVD/MIVD warnen: IP-Kameras liefern russische Spionage-Daten entlang von Logistikrouten
LONDON (IT BOLTWISE) – Niederländische Sicherheitsdienste warnen vor systematischer Spionage über öffentlich erreichbare IP-Kameras. Laut AIVD und MIVD werden Videostreams genutzt, um Transportwege, Waffenlieferungen und Standorte ukrainischer Truppen auszuwerten. Die Angriffe laufen dabei oft ohne Zero-Day aus: entscheidend sind offengelegte Geräte, Standardzugänge, veraltete Software und fehlendes Abschotten ins öffentliche Netz. Für Betreiber heißt das vor […]
7-Zip schließt XZ-Parsing-Lücke CVE-2026-14266 – Update auf 26.02 prüfen
LONDON (IT BOLTWISE) – 7-Zip schiebt nach einer ZDI-Offenlegung bereits nach: Die Lücke CVE-2026-14266, ausgelöst beim Parsen manipuliertem XZ-Datenmaterials, wurde laut Zeitlinie rund drei Wochen vor der öffentlichen Meldung mit Version 26.02 gefixt. Entscheidend für die Risikoeinschätzung ist die Einordnung als High (CVSS 7,0) statt „Critical“, weil die Ausnutzung lokal und mit Nutzerinteraktion verbunden ist. […]
AIVD und MIVD warnen vor kompromittierten IP-Kameras bei NATO-Routen
THE HAGUE / LONDON (IT BOLTWISE) – Die niederländischen Sicherheitsdienste AIVD und MIVD warnen vor einer anhaltenden Kampagne, bei der internetfähige IP-Kameras systematisch übernommen werden. Die Angreifer nutzen die Live-Video-Feeds, um militärische Transportwege und Lieferungen nach Kyjiw zu verfolgen. In der Ukraine sollen Kamerazugriffe zudem als Grundlage für Angriffe auf ukrainische Kräfte gedient haben. Entscheidend […]
Exposure-Window wird zum KPI: Warum Künstliche Intelligenz Mobilisierung beschleunigen muss
BERLIN / LONDON (IT BOLTWISE) – Der neue Fokus in der IT-Sicherheit liegt nicht mehr nur auf der Menge neuer Schwachstellen, sondern auf dem Zeitfenster zwischen Exploitierbarkeit und Behebung. Laut Artikel sinkt die mittlere Zeit bis zum „eCrime Breakout“ 2025 auf 29 Minuten, während selbst PCI DSS für kritische Lücken bis zu 30 Tage einräumt. […]
Exposure Window wird zum zentralen KPI: Warum KI-Discovery Mobilisierung erzwingt
LONDON (IT BOLTWISE) – Wenn eine Schwachstelle ausnutzbar ist, zählt jede Minute. Der Begriff „Exposure Window“ beschreibt genau diese Lücke zwischen Exploitierbarkeit und Reparatur – und er entscheidet heute stärker als die reine CVE-Zahl über echte Sicherheitsvorfälle. In der Praxis zeigen sinkende Breakout-Zeiten und überlastete Remediation-Pipelines, warum klassische Patch-Routinen oft zu langsam sind. KI-gestützte Discovery […]
 #Sophos
 #AmazonPrime
 #Bestseller

