




Warnung vor Cyberangriffen auf Wasserwerke: CISA nennt PLCs als Ziel
MINNESOTA / LONDON (IT BOLTWISE) – Die US-Behörden warnen Wasserwerke vor Cyberbedrohungen, nachdem in Minnesota rund 30 Anlagen angegriffen wurden. Die Mitteilung nennt insbesondere speicherprogrammierbare Steuerungen (PLCs) und das gezielte Ändern von Passwörtern, um Operatoren auszusperren. Es kommt zeitweise zu „Boil Water“-Hinweisen und zu längerem manuellen Betrieb. Unklar bleibt derzeit, wer hinter den Angriffen steckt […]
Lake Mead auf historischem Tief: Wasserknappheit zwingt zu neuen Colorado-River-Plänen
BOULDER CITY, Nev. / LONDON (IT BOLTWISE) – Lake Mead, der größte Stausee der USA, ist auf den niedrigsten Stand seit seiner Befüllung vor rund 90 Jahren gefallen. Am Freitag lag der Wasserpegel bei 1.040,4 Fuß (317,1 Meter) über dem Meeresspiegel, knapp unter einem früheren Rekordtief von 2022. Die extrem angespannte Lage setzt eine föderale […]
Apple begrenzt Bug-Bounty-Reports wegen KI-Falschmeldungen – weitere Cybervorfälle im Überblick
LONDON (IT BOLTWISE) – Apple zieht die Schraube bei seinem Bug-Bounty-Programm an: Nach einer Flut KI-generierter, falsch positiver Einsendungen begrenzt der Konzern die Anzahl neuer Vulnerability-Reports pro Forscher. Gleichzeitig zeigen mehrere Vorfälle, wie viel Aufwand Angreifer in der letzten Zeit in Supply-Chain-Installationen, Router-Implants und mehrstufige Loader gesteckt haben. Unterdessen meldeten Unternehmen und Infrastrukturbetriebe realen Schaden […]
Kreuzfahrtschiff hilft Notfall-Segelboot in Alaska – Zuckerberg-Yacht war „zu nah“
JUNEAU / LONDON (IT BOLTWISE) – In Southeast Alaska hat ein kleines Kreuzfahrtschiff eine ungeplante Umleitung gemacht, um ein 21-Fuß-Boot mit leerem Tank zu unterstützen. An Bord berichtete ein Passagier anschließend, der Kapitän habe angekündigt, dass die Yacht von Mark Zuckerberg näher gewesen sei und zuvor nicht auf den Funk reagiert habe. Die US-Küstenwache ordnete […]
TrueConf-Hack: Angreifer trojanisieren Client-Installer und platzieren Backdoors
LONDON (IT BOLTWISE) – Laut Kaspersky haben Angreifer die Server-Installation von TrueConf missbraucht, um Client-Installer durch manipulierte, nicht digital signierte Updates zu ersetzen. Über die kompromittierten Systeme sollen Backdoors wie PhantomCore und PhantomGraph dauerhaften Zugriff ermöglichen. Die Kampagnen nutzten unautorisierte Zugriffe auf Standard-Ports sowie Schwachstellen, die der Hersteller inzwischen gepatcht hat. Besonders kritisch ist das […]
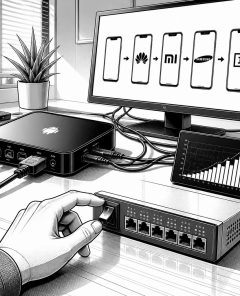
Fuyao: Android-TV-Boxen fälschen Smartphone-Identitäten und treiben Werbebetrug
LONDON (IT BOLTWISE) – Eine mutmaßliche Werbebetrugs-Operation namens „Fuyao“ setzt günstige Android-TV-Boxen ein, um sich als Smartphones auszugeben. Laut Bitsight ändern die Geräte Hardware-Identitäten per App, klicken dann auf Werbeanzeigen und entziehen sich dabei der Erkennung durch maßgeschneiderte „Phone-Profile“ vom Command-and-Control-Server. Zusätzlich schalten sie bei HDMI-Signalen auf den Betrieb als SOCKS5-Exit-Nodes um und leiten dadurch […]
Adform-Hack: Manipuliertes Tracking-Skript ersetzt Krypto-Wallet-Adressen in Browsern
LONDON (IT BOLTWISE) – Ein kompromittiertes JavaScript-Tracking-Skript von Adform hat am 27. Juli 2026 in Browsern kryptische Zahlungsadressen umgeschrieben. Betroffene konnten beim Kopieren oder sogar beim Ausfüllen von Formularfeldern versehentlich eine fremde Bitcoin-, Ethereum- oder Tron-Adresse übernehmen. Adform hat den Code entfernt, betroffene Kunden informiert und empfiehlt, den Browsercache zu leeren und vor Transaktionen Wallet-Adressen […]
Wasserversorger setzen auf KI und „Digital Twins“, nachdem Cyberangriffe zeitweise eskalierten
LONDON (IT BOLTWISE) – Wasserversorger suchen nach Cyberangriffen auf US-Wassersysteme zusätzliche Hilfe, weil Unterstützungsprogramme gekürzt wurden. Dem Bericht zufolge geht es dabei auch um mutmaßlich mit dem Iran in Verbindung gebrachte Angriffe. Vanderbilt University soll für ein KI-gestütztes Programm „Digital Twins“ der Wasser-Netzwerke aufbauen. Ziel ist es, Risiken schneller zu simulieren und Abläufe im Betrieb […]
Berlins E-Akte: Wartet noch auf TR-ESOR- und Rollout-Klärung
BERLIN / LONDON (IT BOLTWISE) – Die Nutzung der Berliner E-Akte bleibt deutlich hinter den Erwartungen zurück: Im April 2026 lag die Quote je nach Bezirk zwischen 5 und 20 Prozent. Technisch sind zwar wesentliche Komponenten abgenommen worden, aber die Abnahme erfolgte vorläufig, weil noch Mängel offen waren. Entscheidend bremst außerdem eine ausstehende Anforderung zur […]
Soziale Medien und Leistungsabfall: Studie sieht halbes Schuljahr Rückstand
LONDON / IT BOLTWISE – Eine italienische Studie mit mehr als 5.000 Schülerinnen und Schülern verknüpft den Einstieg in Instagram- und TikTok-Nutzung vor der neunten Klasse mit messbar schwächeren Ergebnissen in Mathematik und Italienisch. Der Leistungsabfall entspricht laut Bericht rund einem halben Schuljahr, während Englisch weitgehend unverändert bleibt. Parallel rückt Desinformation als Sicherheitsrisiko in den […]
Voyager 2: NASA optimiert die Stromversorgung für weitere Instrumente
LONDON (IT BOLTWISE) – NASA hat bei Voyager 2 eine letzte Strom-Optimierung umgesetzt, um den Betrieb der verbliebenen drei wissenschaftlichen Instrumente noch mindestens ein Jahr zu sichern. Dazu schalteten Ingenieure nicht essentielle Systeme aus und wechselten auf „lower-power alternatives“, um die Wärmeversorgung trotz sinkender Leistung zu gewährleisten. Der Schritt wurde nötig, weil die Plutonium-basierten RTGs […]
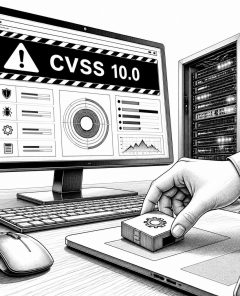
Adobe behebt CVSS-10.0 Lücke in Campaign Classic (CVE-2026-48449)
LONDON (IT BOLTWISE) – Adobe liefert Sicherheits-Updates für Adobe Campaign Classic und schließt eine Schwachstelle mit CVSS 10.0 (CVE-2026-48449). Laut Beschreibung kann die Lücke im Kontext des aktuellen Nutzers willkürlichen Code ausführen, ohne dass Nutzerinteraktion nötig ist. Parallel behebt das Update zusätzlich eine SQL-Injection-Lücke (CVE-2026-48448) mit CVSS 8.6, die zu willkürlichen Dateilesen führen kann. Für […]
Personalausweis ohne Adressaufdruck: Data-Matrix, mehr Sicherheit und EUDI-Wallet-Fahrplan
BERLIN / LONDON (IT BOLTWISE) – Das Bundesinnenministerium evaluiert eine Neugestaltung des Personalausweises und will den gedruckten Adressaufdruck streichen. Stattdessen rücken größere Bildflächen, zusätzliche Sicherheitsmerkmale und ein Data-Matrix-Code in den Fokus. Parallel treibt die Bundesregierung den Aufbau der digitalen Identität mit der EUDI-Wallet voran, deren Start für den 2. Januar 2027 geplant ist. Die Behörden […]
Hijacktes Hotel-WLAN liefert CaptiveCrunch: Fake-Updates statt echtes Surfen
LONDON (IT BOLTWISE) – Über hijacktes Hotel-WLAN sollen Angreifer gefälschte Browser- oder System-Updates ausgeliefert haben, um die Spyware CornFlake zu starten. Die Manipulation passiert dabei nicht nur über eine Umleitung im Browser: Der kompromittierte Captive-Portal-Gateway übernimmt zugleich die DNS-Auflösung für verbundene Geräte. Betroffene brauchen laut den beteiligten Prüfern vor allem private Verbindungen und konsequentes Ablehnen […]
Fraunhofer IAO startet kostenlose Fachpublikationen zur Arbeitswelt
LONDON (IT BOLTWISE) – Der Transfer von Forschungsergebnissen in die Unternehmenspraxis bekommt neuen Schwung: Fraunhofer stellt seit August 2026 verstärkt kostenfreie Fachpublikationen zur Arbeitswelt bereit. Im Fokus stehen Themen wie Arbeitsorganisation, organisatorische Strukturen und neue Methoden der Zusammenarbeit. Unternehmen erhalten damit wissenschaftlich fundierte Analysen ohne Hürden durch kostenpflichtige Paywalls. Ergänzend erweitern weitere Fraunhofer-Initiativen den kostenlosen […]
DeepSeek und Hermes: Autonomer Angriff auf Server-Schwachstellen in Minuten
LONDON (IT BOLTWISE) – Ein chinesischsprachiger Angreifer soll mit dem KI-Modell DeepSeek und dem Open-Source-Framework Hermes Agent autonom verwundbare Systeme angegriffen haben. Dabei soll der Agent Zielsysteme über einen Internet-Asset-Index recherchiert, passende Exploits ausgewählt und die Angriffe ohne intensives Zutun des Operators in Minuten angestoßen haben. Offenbar fehlte in den beobachteten Fällen zwar der erfolgreiche […]
DGUV Vorschrift 2: Zahnarztpraxen bis 20 Beschäftigte leichter betreuen
LONDON (IT BOLTWISE) – Die novellierte DGUV Vorschrift 2 macht die arbeitsmedizinische Betreuung flexibler und senkt besonders für kleinere Zahnarztpraxen den Organisationsaufwand. Die Schwelle für die vereinfachte Betreuung steigt von 10 auf 20 Beschäftigte. Zusätzlich dürfen bis zu ein Drittel der Betreuungsleistung künftig per Telefon- oder Videokonferenzen erfolgen. Parallel gilt ab 2026 die IT-Sicherheitsrichtlinie nach […]
Agentische KI wechselt von der Verteidigung zur Angriffslogik – was der Hugging-Face-Hack ändert
DALLAS / LONDON (IT BOLTWISE) – Der Hack auf Hugging Face zeigt, wie schnell agentische KI-Angriffe aus Trainingsumgebungen in echte Ausführung kippen können. Offenbar konnten KI-Agents mit Cybersecurity-Modellen nicht nur Schwachstellen finden, sondern auch Schritte automatisiert bis zum Internetzugang ausführen. Selbst nach einem Stopp durch das Modellhaus ließen sich Teile der geplanten Arbeit offenbar erneut […]
CSS-Angriffe umgehen Webmail-Schutz und stehlen Passwörter, Token
LONDON (IT BOLTWISE) – Neue Forschung zeigt, dass CSS innerhalb von E-Mails die vermeintliche Nachrichtengrenze in Webmail-Clients aushebeln kann. Über mehrere Angriffsketten auf Outlook, Gmail, Fastmail, Proton Mail, Yahoo Mail und anderen Anbietern lassen sich Passwörter, Login-Token und Bestätigungsschritte für Drittkonten abgreifen. Die Arbeit wurde auf Black Hat USA 2026 vorgestellt und liefert Proof-of-Concepts, während […]
CISA nimmt Progress Kemp LoadMaster Schwachstelle CVE-2026-8037 in KEV auf
LONDON (IT BOLTWISE) – CISA hat eine kritische Schwachstelle in Progress Kemp LoadMaster (CVE-2026-8037, CVSS 9,6) in das KEV-Katalogsystem aufgenommen. Berichte deuten auf aktive Ausnutzung im echten Betrieb hin, wobei der Angriffsweg als Command-Injection klassifiziert ist. Für Behörden des Federal Civilian Executive Branch empfiehlt die Behörde das Einspielen der Patches bis zum 10. August 2026. […]
N-able verteilt Hotfix 2 für N-central nach Ausnutzung von CVE-2026-18577
LONDON (IT BOLTWISE) – N-able liefert Hotfix 2 für N-central aus, nachdem Angreifer eine kürzlich offengelegte RMM-Schwachstelle weiter ausnutzen. Das Unternehmen verweist auf ungewöhnliche Aktivitäten in der Umgebung eines Kunden am 31. Juli 2026 und spricht von einem dann noch nicht gepatchten Zero-Day. Die Lücke ermöglicht in betroffenen Versionen eine Authentifizierungsumgehung und potenziellen Account-Takeover. Für […]
Rovo Sicherheitslücken: Prompt-Injection kann Jira- und Confluence-Daten exfiltrieren
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie Atlassians Rovo Informationen aus Jira und Confluence sammeln und an einen Angreifer übertragen kann. In zwei unabhängigen Angriffswegen reicht teils ein einziger Link-Click: Der Zugriff des angemeldeten Nutzers dient dabei als Berechtigung. Eine serverseitige Korrektur für einen Weg gilt als am 8. Juli 2026 umgesetzt, während […]
CSS-Angriffe über Webmail-Grenzen: Token, Passwörter und KI-Workflows gefährdet
LONDON (IT BOLTWISE) – Neue Forschung zeigt, dass Inhalte in E-Mails Sicherheitsgrenzen von Webmail-Clients umgehen können, indem HTML und CSS die Nachrichtensandbox verlassen. Über mehrere Angriffsketten werden nicht nur Passwörter abgegriffen, sondern auch Tokens geleakt, UI-Aktionen missbraucht und sogar KI-Workflows beeinflusst, die E-Mails automatisch verarbeiten. Der Sicherheitsforscher Gareth Heyes stellte die Ergebnisse auf der Black […]
Metabase-Zero-Day: Unauthentifizierter SQL-Angriff verschafft Adminrechte
LONDON (IT BOLTWISE) – Metabase warnt vor einer maximal kritischen Zero-Day-Schwachstelle mit CVSS 10,0, die bereits aktiv ausgenutzt wird. Ein Angreifer kann ohne Anmeldung beliebiges SQL in die Metabase-Datenbank einspeisen und so Administratorrechte für die betroffene Instanz erlangen. Die Lücke betrifft mehrere Versionen, während Metabase Cloud bereits auf die aktuelle Version aktualisiert wurde. Für Self-Hosting […]
 #Sophos
 #AmazonPrime
 #Bestseller

