




The Expanse: Osiris Reborn zeigt Mars-Untergrund und Hackerin Alisha – mit Release-Fenster 2027
LONDON (IT BOLTWISE) – Owlcat liefert neue Teaser zu „The Expanse: Osiris Reborn“ und macht damit zwei zentrale Spielsäulen konkret: den begehbaren Mars-Untergrund und die Hackerin Alisha. Spieler sollen in mehrstöckigen Gängen unter der Oberfläche handeln und dabei nicht nur ihre Ausrüstung, sondern auch Soft- und Hardware-Fähigkeiten strategisch einsetzen. Zusätzlich deutet das Studio einen zweiten […]
Step Finance: Angreifer konvertiert 261.933 SOL über Ethereum in Tornado Cash
LONDON (IT BOLTWISE) – Ein Wallet, das mit dem Step-Finance-Angriff zusammenhing, ist nach fünf Monaten Inaktivität wieder aktiv geworden. Laut On-Chain-Daten verkaufte der Angreifer 261.933 SOL, wechselte in ETH und leitete die Mittel in den Privacy-Mechanismus Tornado Cash. Die Route soll die Nachverfolgbarkeit erhöhen – während die Wirkung auf den SOL-Markt offenbar abgefedert wurde. Für […]
Japan schließt DABUS-Patentstreit: KI darf nicht Erfinder sein
TOKIO / LONDON (IT BOLTWISE) – Der japanische Oberste Gerichtshof hat die letzte Instanz im DABUS-Verfahren geschlossen und damit festgelegt, dass für Patente nur natürliche Personen als Erfinder in Frage kommen. Das stärkt die internationale Linie, die auch in den USA, im Vereinigten Königreich und in der EU bereits gezogen wurde. Gleichzeitig bleibt die entscheidende […]
PolinRider: Nordkoreanische Supply-Chain-Attacken missbrauchen npm, Packagist, Go-Module und Chrome-Extensions
LONDON (IT BOLTWISE) – PolinRider zeigt, wie stark sich Supply-Chain-Angriffe weiterentwickelt haben: Angreifer platzieren dutzende schädliche Pakete und Browser-Erweiterungen in beliebten Ökosystemen wie npm, Packagist, Go-Module und dem Chrome Web Store. Betroffen sind nicht nur Entwickler-Workstations, sondern auch CI/CD-Pipelines, die Abhängigkeiten automatisch abrufen und ausführen. Das Vorgehen nutzt kompromittierte Maintainer-Accounts, stark obfuscated JavaScript-Loader und mehrstufige […]
Wordgard ersetzt ProseMirrors Architekturfehler: neue KI-Editor-Bausteine
BERLIN / LONDON (IT BOLTWISE) – Der unabhängige Entwickler Marijn Haverbeke bringt mit Wordgard eine komplette Neuentwicklung für rich-text-Editoren auf den Markt. Statt wie bei ProseMirror auf atomare „Steps“ setzt Wordgard auf ein Delta-Änderungsmodell, das Transaktionen klarer macht und kollaboratives Editing näher an die Grundarchitektur rückt. Auch die Schema-Logik, Cursor- und Selection-Behandlung sowie das Erweiterungsmodell […]
Microsofts GDID half bei Festnahme von Scattered Spider: Was das für Windows-Telemetrie bedeutet
HELSINKI / CHICAGO / LONDON (IT BOLTWISE) – Microsoft lieferte Daten aus seinem Global Device Identifier (GDID) an Ermittler, wodurch ein mutmaßliches Mitglied von Scattered Spider nach einer Attacke auf einen US-Schmuckhändler identifiziert und in Helsinki festgenommen wurde. Der Fall zeigt, wie eng Geräte-Telemetrie mit Ereignis- und Standortzuordnung verknüpft werden kann. Gleichzeitig wirft er Fragen […]
SharePoint-RCE CVE-2026-45659 in CISA KEV: Aktive Ausnutzung und sofortiges Patchen
LONDON (IT BOLTWISE) – Für Microsoft SharePoint Server wurde die RCE-Schwachstelle CVE-2026-45659 nach bestätigter aktiver Ausnutzung in den CISA-KEV-Katalog aufgenommen. Angreifer nutzen die fehlerhafte Deserialisierung untrusted data, um bei vorhandener Authentifizierung beliebigen Code auszuführen. Für Unternehmen heißt das: Patch-Status prüfen, betroffene Versionen sofort aktualisieren und verdächtige Aktivitäten rund um Remote-Tools sowie neue Administrator-Accounts in der […]
Solana-Raub: Step Finance transferiert SOL nach Ethereum und nutzt Tornado Cash
LONDON (IT BOLTWISE) – Nach der Step-Finance-Attacke von Januar 2026 tauchen die gestohlenen SOL-Werte rund fünf Monate später erneut auf. Laut On-Chain-Daten verkaufte der Angreifer 261.933 SOL, wandelte den Erlös in ETH um und deponierte ihn anschließend im Privacy-Protokoll Tornado Cash. Diese Abfolge gilt als klassisches Muster, um Spuren zu verwischen und die Nachverfolgbarkeit zu […]
Alibaba soll Claude Code aus Sicherheitsgründen verbieten – und warnt vor Datenlecks
SINGAPUR / LONDON (IT BOLTWISE) – Berichten zufolge stoppt Alibaba den Einsatz von Claude Code im Unternehmen. Im Kern geht es um die Sorge vor verdeckten Funktionen, die in proprietäre Codebasen eindringen und Daten abfließen lassen könnten. Gleichzeitig zeigen neue Studien, wie unterschiedlich Menschen KI in Bildung und Arbeitsalltag bewerten: Vertrauen, emotionale Nuancen und die […]
AdaptHealth-Breach: Social Engineering knackt Contractor-Zugang
LONDON (IT BOLTWISE) – AdaptHealth meldet einen Datenschutzvorfall, bei dem Angreifer über Social Engineering einen Contractor-Zugang missbrauchten und so in Cloud-Anwendungen gelangten. Laut SEC-Disclosure stahlen sie Patientendaten sowie Passwörter, die mit Abrechnungsprozessen verbunden waren. Das Unternehmen hat betroffene Konten deaktiviert, Credentials zurückgesetzt und zusätzliche Zugriffskontrollen eingeführt. Wie groß das finanzielle Risiko und der genaue Umfang […]
Louisiana: Hacker missbrauchen Makler-Identitäten für Fake-Mietanzeigen
LOUISIANA / LONDON (IT BOLTWISE) – Ermittler in Louisiana gehen einem Betrugsfall nach, bei dem ein Hacker angeblich die Identitäten von Maklern missbraucht, um gefälschte Mietanzeigen zu veröffentlichen. Betroffene sollen dabei in Summe mehrere tausend US-Dollar verloren haben, darunter eine Mieterin mit 1.328 US-Dollar Schaden. Der Angreifer habe sich in Chat-Gesprächen als seriös ausgegeben, Schlüssel-Codes […]
Wie Arbeitsgedächtnis zum Bewusstsein beitragen könnte: Tür-Effekt, Kapazität und Aufmerksamkeit
LONDON (IT BOLTWISE) – Ein Moment, in dem wir einen Raum betreten, genügt: Der Grund für unser Kommen ist plötzlich weg. Forschende diskutieren, ob genau diese Mechanik des Arbeitsgedächtnisses das Bewusstsein mit formt. Der Beitrag verbindet den „Doorway Effect“ mit Kapazitätsmodellen, Aufmerksamkeitssteuerung und Experimenten zu bewusst und unbewusst verarbeiteten Reizen. Dabei zeigt sich: Zwischen Denken, […]
KI-Förderung in Mecklenburg-Vorpommern: bis 50.000 Euro ab Juli
ROSTOCK / LONDON (IT BOLTWISE) – Mecklenburg-Vorpommern startet ab dem 3. Juli eine neue KI-Förderrichtlinie: Unternehmen können bis zu 50.000 Euro pro Vorhaben beantragen. Das Land übernimmt bis zu 50 Prozent der förderfähigen Kosten, begrenzt die Projektlaufzeit auf maximal zwölf Monate und adressiert explizit Bereiche wie Produktion, Logistik, Marketing und IT-Sicherheit. Gleichzeitig zeigt ein Blick […]
UAE: KI treibt 500.000 bis 700.000 Cyberangriffe täglich an
ABU DHABI / LONDON (IT BOLTWISE) – Die Vereinigten Arabischen Emirate melden einen drastischen Anstieg von Cyberangriffen auf 500.000 bis 700.000 Vorfälle pro Tag. Laut dem Cyber Security Council nutzen Angreifer KI-gestützte Werkzeuge, um schneller zu scannen, überzeugendere Phishing-Kampagnen aufzubauen und Desinformation zu skalieren. Im Zentrum stehen dabei Angriffe auf strategische Bereiche, während die nationalen […]
BBC-Podcast „Cyber Hack: The Conti Files“: Ransomware-Realität im Detail
LONDON / LONDON (IT BOLTWISE) – BBC „Cyber Hack: The Conti Files“ startet als neue sechsteilige Lokalsendung und führt vom britischen Redcar bis nach Moskau. Im Mittelpunkt steht die Conti-Ransomware-Gang – inklusive Rekonstruktionen der Arbeitsweise anhand geleakter Nachrichten. Die Serie zeigt, wie sich Cyberkriminalität in Services, Daten und Menschenleben auswirkt, etwa bei kommunalen Strukturen und […]
UXLINK-Hacker tauscht 10,5 Mio. DAI in ETH und sendet sie an Tornado Cash
ZUG (IT BOLTWISE) – Laut Onchain-Analysen hat der mutmaßliche UXLINK-Hacker einen Großteil der Beute in 6.001 ETH getauscht. Dafür setzte er rund 10,54 Millionen DAI ein, bevor die Mittel an den Privacy-Mixer Tornado Cash überwiesen wurden. Der Schritt gilt als typisches Muster, um Transaktionsspuren auf dem öffentlichen Ethereum-Ledger deutlich zu erschweren. Für DeFi-Teams bedeutet das: […]
KI-gestützter Angriff nutzt SQL-Injection in Ticketing-Plattform und öffnet freie Festival-Tickets
LONDON (IT BOLTWISE) – Ein Sicherheitsforscher zeigt, wie eine bisher unbekannte SQL-Injection in der Ticketing-Plattform Front Gate Tickets (Live Nation/Ticketmaster) mit Hilfe von Anthropics Claude Code praktisch vollständig automatisiert werden kann. Über einen unauthentifizierten Zugriff gelingt die administrative Übernahme, inklusive Zugriff auf Preis-, Inventar- und Checkout-Prozesse. Damit wären Angriffe möglich, die unbegrenzt kostenlose „Comp“-Tickets ausstellen […]
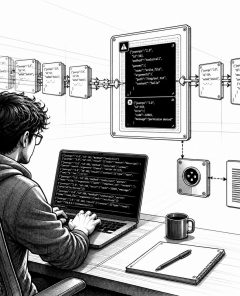
mcpsnoop macht MCP-Debugging sichtbar: Proxy statt Inspektion von außen
LONDON (IT BOLTWISE) – Entwickler erhalten mit mcpsnoop erstmals eine „Wireshark für MCP“-Sicht auf echte Tool-Aufrufe zwischen Agent und Server. Das Tool liegt als transparentes Proxy in der Datenstrecke, kopiert JSON-RPC-Frames in eine Live-TUI und macht auch tool-level Fehler sichtbar, die auf HTTP-Ebene als Erfolg erscheinen. Damit lassen sich hängende Calls, Capability-Drift und fehlerhafte Argumente […]
ctx: Lokales Indexieren von Agent-Logs verhindert Kontext-Amnesie beim Programmieren
LONDON (IT BOLTWISE) – Künstliche Intelligenz-Coding-Agenten verlieren beim Start oft den roten Faden: Wochenlange Projekt-Historie passt nicht in das Token-Limit, und ungefilterte Transcript-Suchen fressen Kontextbudget. Das neue Open-Source-Tool ctx indiziert Agent-Sitzungen lokal in einer SQLite-Datenbank und macht gezielte History-Abfragen per Ein-Befehl möglich. Laut Benchmark reduziert ctx den Token-Verbrauch für eine relevante Suche von rund 45.734 […]
Credential Stuffing erkennen: 19% bis 44% der Logins in Unternehmensdaten
LONDON (IT BOLTWISE) – Credential Stuffing bleibt für viele Unternehmen ein zähes Betriebsproblem: Anmeldeversuche mit echten Passwörtern, die automatisiert in großen Mengen getestet werden. Aus Auswertungen für 2025 geht hervor, dass Credential Stuffing je nach Unternehmensgröße im Mittel 19% bis 25% der täglichen Authentifizierungsversuche ausmacht und an einzelnen Tagen auf 44% springen kann. Der Artikel […]
PolinRider: Nordkoreanische Hacker streuen 108 Malware-Pakete über npm & Co.
LONDON (IT BOLTWISE) – Nordkoreanisch verlinkte Angreifer aus der „Contagious Interview“-Kampagne veröffentlichen 108 bösartige Pakete und Browser-Extensions über mehrere Ökosysteme wie npm, Packagist, Go und Chrome. Laut einer aktuellen Analyse bleiben die Aktivitäten aktiv, weil Maintainer-Accounts kompromittiert und Versionen in legitimen Repositories infiziert werden. Für Teams, die Build-Pipelines und Abhängigkeiten pflegen, verschiebt sich damit die […]
„Kairos“-Extortion: US-Behörde zahlt rund 1 Million BTC nach Datendiebstahl ohne Verschlüsselung
OHIO / LONDON (IT BOLTWISE) – Eine US-County soll rund 9,44 Bitcoin, also etwa eine Million US-Dollar, gezahlt haben, um gestohlene Dateien nicht zu veröffentlichen. Der Fall „Kairos“ unterscheidet sich dabei von klassischem Ransomware: Laut Fallanalyse wurde nichts verschlüsselt. Stattdessen nutzten die Angreifer Datendiebstahl als Druckmittel – inklusive Countdown, Fristen und Drohung mit der Veröffentlichung […]
Kairos-Fall: 1 Million US-Dollar für gestohlene Daten ohne Verschlüsselung
UNION COUNTY, OHIO / LONDON (IT BOLTWISE) – Eine US-Behörde soll rund 1 Million US-Dollar gezahlt haben, um gestohlene Dateien nicht zu veröffentlichen. Entscheidend ist: Im beschriebenen Fall wurde offenbar keine Verschlüsselung eingesetzt, sondern die Daten selbst dienten als Druckmittel. Die Verhandlungen liefen über Wochen mit ansteigenden Forderungen bis auf einen festen Endbetrag. Experten ordnen […]
PolinRider: Nordkoreanische Angreifer kompromittieren 1.951 GitHub-Repos
LONDON (IT BOLTWISE) – Nordkoreanische Akteure hinter der KI-gestützten Job-Rekrutierungskampagne „Contagious Interview“ haben im Rahmen von „PolinRider“ 108 bösartige Pakete und Browser-Erweiterungen in mehrere Ökosysteme eingespeist. Laut Analysten sind dabei bis zum 11. April 2026 insgesamt 1.951 öffentliche GitHub-Repositories betroffen, darunter 1.047 unterschiedliche Repository-Owner. Die Angriffe umgehen typische Anzeichen kompromittierter Accounts, indem sie statt gestohlener […]
 #Sophos
 #AmazonPrime
 #Bestseller

