




KI-Betrug eskaliert: Schockanrufe und Voice-Cloning treffen Deutschland
DEUTSCHLAND / LONDON (IT BOLTWISE) – Betrüger nutzen zunehmend KI-gestütztes Voice-Cloning, um mit Schockanrufen hohe Geldbeträge zu erbeuten. Allein in mehreren aktuellen Fällen wurden in Deutschland offenbar Hunderttausende Euro verloren, darunter ein Schaden von über einer Million Euro durch ein Deepfake-Video. Gleichzeitig zeigen Berichte aus der Sicherheitsbranche neue Angriffswege über Microsoft Teams und Fernwartungssoftware. Der […]
Coretax-Trojaner: Neue Android-Banking-Malware kombiniert RAT und menschliche Eingriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor Coretax, einem neuen Android-Trojaner, der Bankkonten nicht nur automatisiert angreift, sondern auch mit Live-Eingriffen operiert. Die Malware nutzt Social Engineering, um Berechtigungen zu erlangen, und kapert danach Accessibility Services für die Kontrolle des Geräts. Besonders kritisch: Für Steuerung und Echtzeit-Manipulation setzt Coretax auf unterschiedliche Netzwerkwege wie HTTPS und […]
LONGLEASH-Malware: Chinesisches Proxy-Netz erweitert ORB-Infrastruktur
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine neue Malware-Familie, die Geräte als Knotenpunkte in einem Proxy-Netzwerk einbindet und so echte Ursprünge bei Cyberangriffen verschleiert. LONGLEASH gilt als Nachfolger einer früheren Backdoor und soll die Operational-Relay-Box-Infrastruktur massiv erweitern. Die Schadsoftware unterstützt mehrere Proxy-Protokolle, kann sich selbst entfernen und übernimmt zugleich Steuerfunktionen im Command-and-Control. Zusätzlich […]
RedWing als Mietmodell: Android-Bankbetrug über Telegram
LONDON (IT BOLTWISE) – Eine neue Android-Malware namens RedWing wird als Mietservice über Telegram angeboten und verschafft auch unerfahrenen Tätern Zugriff auf die Kontositzung des Opfers. Das Paket täuscht Nutzer mit gefälschten App-Store-Seiten, baut bei Bedarf eine individuelle Installation und missbraucht anschließend Barrierefreiheitsrechte für Bildschirmlese und Fernsteuerung. Besonders kritisch: RedWing kann Einmalcodes (OTP) auslesen, Login- […]
„Anime Girls Malware“: Steam-Nutzer geraten in Krypto-Diebstahl-Falle
BERLIN / LONDON (IT BOLTWISE) – Kaspersky warnt vor einer neuen Schadsoftware, die sich als Steam- und Telegram-Aktivitäten tarnt und gezielt Kryptowährungsbestände sowie Kontodaten abzieht. Im Zentrum steht die Technik „Dead-Drop-Resolver“, mit der die Malware Steuerinformationen von legitimen Drittanbieter-Plattformen bezieht. Der Text ordnet ein, warum Gaming-Ökosysteme aktuell besonders attraktiv für Infostealer werden und wie sich […]
RedWing als Telegram-Mietmodell: Android-Bankbetrug ohne Exploit
BERLIN / LONDON (IT BOLTWISE) – RedWing wird offenbar als fertiges Miet-Paket über Telegram angeboten: Käufer müssen keine Malware schreiben, sondern wählen Ziele, lassen die App maßschneidern und erhalten dazu Anleitungen. Technisch setzt das Setup auf Social Engineering beim App-Installationsvorgang, nutzt dann missbrauchte Berechtigungen wie Accessibility und kann Einmalcodes direkt aus dem Screen abgreifen. Für […]
Verdächtige China-nexus Angreifer nutzen Roundcube-Lücken an Unis
USA / LONDON (IT BOLTWISE) – In einer neuen Kampagne sollen verdächtige China-nexus Akteure Roundcube-Webmail gezielt gegen Universitätsbereiche ausrollen. Die Angriffe nutzen gepatchte, aber vorher kritische Schwachstellen (u. A. CVE-2024-42009) und kombinieren den Initialzugriff mit einer zweiten, hochgewichtigen Lücke (CVE-2025-49113). Laut den vorliegenden Untersuchungen werden dabei Browser-Credentials, 2FA-Informationen sowie Cookies abgegriffen und über HTTP exfiltriert. […]
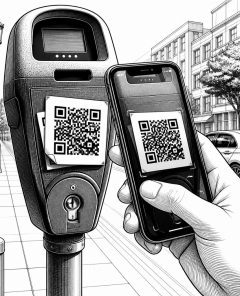
Quishing-Betrug: Falsche QR-Codes stehlen Bankdaten an Parkautomaten
LONDON / LONDON (IT BOLTWISE) – Behörden warnen vor Quishing: Kriminelle kleben gefälschte QR-Aufkleber auf Parkautomaten und weitere öffentliche Geräte. Wer den Code scannt, landet nicht auf der offiziellen Zahlungsseite, sondern auf einer täuschend echten Betrugsoberfläche. Besonders in Großbritannien und Spanien steigen die gemeldeten Fälle stark an. Für Unternehmen wird der Angriff zusätzlich gefährlich, weil […]
OpenAI unter Druck: Suizidklage, Hacker-Verhaftung und KI-Studien im Fokus
SAN FRANCISCO / TOKOROZAWA / GENF / LONDON (IT BOLTWISE) – OpenAI sieht sich gleich mit mehreren Krisenherden konfrontiert: In San Francisco läuft eine Suizidklage wegen angeblicher Verstärkung religiöser Wahnvorstellungen über ChatGPT, während in Japan ein Teenager wegen eines KI-gestützten Hackerangriffs festgenommen wurde. Zusätzlich berichten neue Studien über mögliche kognitive Nebenwirkungen bei Schülern und Studenten, […]
PolinRider: Nordkoreanische Angreifer kompromittieren Open-Source-Developer per Supply-Chain
BERLIN / LONDON (IT BOLTWISE) – Nordkoreanische Angreifer setzen mit PolinRider auf kompromittierte GitHub-Repositories, um im Paket-Ökosystem Backdoors und Datendiebe einzuschleusen. Seit Dezember 2025 lassen sie über JavaScript-Loader infizierte Releases auftauchen, die sich bis zu konkreten Paketen und Erweiterungen zurückverfolgen lassen. Laut Branchenhinweisen wurden bereits 162 bösartige Release-Artefakte in 108 Paketen entdeckt. Für Teams, die […]
Operation DragonReturn: Gefälschte Steuer-Utility verteilt DcRAT
NEU-DELHI / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine mehrstufige Kampagne, die im indischen Steuerzeitraum mit präzisen Phishing-Mails auf Nutzer zielt. Im Zentrum steht eine gefälschte „Income Tax“-Einreich-Utility, die über PDF- und ZIP-Anhänge erst einen DLL-Sideloading-Chain startet und anschließend DcRAT als Remote Access Trojan installiert. Auffällig sind aktive Payload-Rotation, Bypass-Mechanismen gegen Analyse-Umgebungen sowie die Nutzung […]
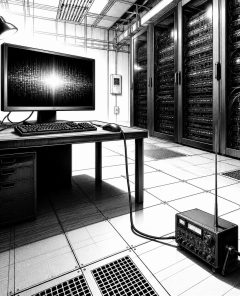
TrojPix: Neue Emissions-Attacke nutzt Videokabel, um Daten aus Air-Gaps auszuschleusen
SHANDONG / LONDON (IT BOLTWISE) – Forschende zeigen mit TrojPix, wie sich aus einem vollständig vom Netzwerk getrennten Rechner Daten über das Videokabel ausleiten lassen. Die Methode verändert Bildinhalte so, dass das menschliche Auge sie nicht bemerkt, während das Kabel eine auslesbare Funkemission erzeugt. In Tests erreichen die Forschenden laut Bericht bis zu 8, 1 […]
QuimaRAT als MaaS: Java-RAT für Windows, Linux und macOS
LONDON / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor QuimaRAT, einem plattformübergreifenden Remote-Access-Trojaner mit Java-Kern und MaaS-Angebot. Der Anbieter koppelt das Geschäftsmodell mit modularen Plugins, die sich aus einer Command-and-Control-Infrastruktur nachladen lassen. Für die Betreiber interessant: Ein Builder erzeugt Clients in vielen Formaten und ein Web-Loader-Mechanismus nutzt Browser-Cache-Logik, um eine spätere Ausführung anzustoßen. Für Unternehmen […]
Opera GX patched Silent-Mod-Installation: XS-Leak entwendet Daten
LONDON (IT BOLTWISE) – Opera GX schließt eine Schwachstelle, die ohne Klick oder Genehmigung eine GX-Mod-Erweiterung installiert und per CSS Werte aus besuchten Seiten ausliest. In einem Proof of Concept gelang es Forschern, aus einem einzigen Besuch die vollständige Gmail-Adresse eines angemeldeten Kontos zu rekonstruieren. Die Kette startet über den automatischen Installationspfad für.crx-Dateien und läuft […]
SkillCloak: KI-Coding-Agenten umgehen statische Scans durch Runtime-Verdeckung
HONG KONG / LONDON (IT BOLTWISE) – Forscher aus Hongkong zeigen, wie sich bösartige „Skills“ für KI-Coding-Agenten so umschreiben oder verpacken lassen, dass statische Scanner sie in der Praxis oft übersehen. Besonders die Packing-Variante schafft es laut Test bei 1.613 echten Schadfällen, in vielen Fällen durch mehrere Scanner zu kommen. Die Autoren stellen mit SKILLDETONATE […]
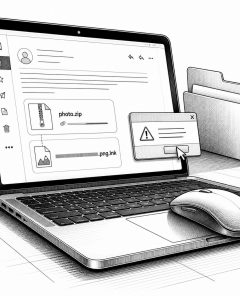
Phishing tarnt Malware als Foto-Archive: Doppelte Endungen, PowerShell und.NET-Wellen
EUROPA / LONDON (IT BOLTWISE) – Angreifer nutzen seit April 2026 Foto-Archive, um Malware in Unternehmensnetzwerke einzuschleusen. Im Zentrum stehen ZIP-Anhänge mit doppelten Endungen wie „png.lnk“, die beim Öffnen keine Bilder, sondern eine Sicherheitslücke auslösen. Die zweite Angriffswelle kombiniert.NET-Kompilierung mit Cloudflare-geschützten Domains und konkreten Kommando-und-Kontroll-Ports. Für Unternehmen bedeutet das: Abstumpfen der Nutzer ist kein Schutz […]
NFC-Betrug auf Android: Angriffe steigen um 188% und NetNut-Botnetz wird gestoppt
LONDON (IT BOLTWISE) – Der NFC-Betrug auf Android nimmt rasant zu: Für das erste Quartal 2026 melden Sicherheitsforscher einen Anstieg um 188% bei Angriffen auf die kontaktlose Schnittstelle. Betroffen sind vor allem „Tap-to-Pay“-Szenarien, in denen Schadsoftware Kartendaten und PINs ausliest. Parallel gelingt Ermittlern ein koordinierter Schlag gegen das NetNut-Residential-Proxy-Botnetz, das auf mehr als zwei Millionen […]
KI-Phishing trifft PayPal: Anteil steigt von 4 auf 56 Prozent
BERLIN / LONDON (IT BOLTWISE) – Eine neue KI-gestützte Betrugswelle setzt PayPal-Nutzer unter Druck: In kurzer Zeit springt der Anteil betroffener KI-Phishing-Angriffe von 4 auf 56 Prozent. Die Masche nutzt Zeitnot, verdächtige Absender und Links zu gefälschten Login-Seiten. Sicherheitsbehörden raten, niemals per Mail-Link zu reagieren und stattdessen App oder offizielle Webseiten zu nutzen. Zusätzlich verschärfen […]
TraceTree erkennt Malware per Verhaltensanalyse: Juli-Welle trifft Software- und Cloud-Lieferketten
LONDON (IT BOLTWISE) – Eine neue Open-Source-Software namens TraceTree soll Schadcode anhand seines Verhaltens automatisch identifizieren, doch sie erscheint genau in dem Moment, in dem Angreifer gezielt Software- und Cloud-Lieferketten ausnutzen. Parallel werden mehrere Kampagnen beschrieben: nordkoreanisch zugeschriebene Paketinjektionen in npm und anderen Ökosystemen sowie betrügerische Rollup-Polyfill-Imitationen. Zusätzlich berichten Sicherheitskreise über kompromittierte Red-Hat-npm-Pakete, die offenbar […]
PolinRider: Nordkoreanische Supply-Chain-Attacken missbrauchen npm, Packagist, Go-Module und Chrome-Extensions
LONDON (IT BOLTWISE) – PolinRider zeigt, wie stark sich Supply-Chain-Angriffe weiterentwickelt haben: Angreifer platzieren dutzende schädliche Pakete und Browser-Erweiterungen in beliebten Ökosystemen wie npm, Packagist, Go-Module und dem Chrome Web Store. Betroffen sind nicht nur Entwickler-Workstations, sondern auch CI/CD-Pipelines, die Abhängigkeiten automatisch abrufen und ausführen. Das Vorgehen nutzt kompromittierte Maintainer-Accounts, stark obfuscated JavaScript-Loader und mehrstufige […]
FBI und Google stoppen NetNut-Botnetz und treffen Alarum Technologies stark
TEL AVIV / LONDON (IT BOLTWISE) – FBI und Google haben im Juli 2026 den Proxy-Dienst NetNut lahmgelegt und den Zugriff auf mehr als zwei Millionen Endgeräte gekappt. Ermittler gehen davon aus, dass das Netzwerk ohne Wissen der Besitzer Smart-TVs, Streaming-Boxen und Android-Geräte als Proxys missbrauchte. Parallel reagierte Google mit deaktivierten Konten und Updates für […]
Biometrie und Bank-Verifikation in Südkorea & Vietnam: So kontern Betrüger
SÜDKOREA / VIETNAM / LONDON (IT BOLTWISE) – Südkorea macht Gesichtserkennung bei neuen Mobilfunkanschlüssen verbindlich, während Vietnam biometrische Verifikation für Banktransaktionen durchsetzt. Parallel nehmen Angreifer Android-Malware und neue macOS-Infostealer ins Visier, um Sicherheitsketten zu brechen. Der Artikel ordnet ein, wie Regulierungen, ISO-Standards und FIDO2/WebAuthn zusammen mit Liveness-Tests und sicherer Authentifizierung im Kampf gegen Identitätsdiebstahl wirken. […]
US-Kopfgeld gegen russische Hacker: Fokus auf Signal-Konten und neue Messenger-Angriffe
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Regierung bietet bis zu 10 Millionen Euro für Hinweise zu russischen Hackergruppen an, die insbesondere Signal-Konten kompromittieren wollen. Im Visier stehen laut Behörden die Behebung von Schutzmechanismen über Backup-Schlüssel, nicht etwa das Brechen der Verschlüsselung selbst. Parallel warnen Sicherheitsteams vor weiteren Tools wie BusySnake und Coruna, die Cookies, […]
Smartphone-Betrug: 25,5 Millionen Angriffe in vier Monaten und neue Abwehrmuster
HESSEN / BADEN-WÜRTTEMBERG / LONDON (IT BOLTWISE) – Sicherheitsdienste melden in den ersten vier Monaten 2026 rund 25,5 Millionen blockierte Betrugsversuche auf Smartphones. Besonders häufig sind Scams über WhatsApp, SMS und Kalendereinladungen, getrieben von Zeitdruck und täuschenden Nachrichten. Parallel steigen technische Angriffe auf NFC deutlich, während neue Betrugsformen wie Device-Code-Phishing und Deepfakes anziehen. Hersteller reagieren […]
 #Sophos
 #AmazonPrime
 #Bestseller

