




Rokarolla-Trojaner: 217 Banking- und Krypto-Apps im Visier
LONDON (IT BOLTWISE) – Rokarolla tarnt sich als beliebte Android-Apps und fälscht Banking- sowie Krypto-Anmeldeseiten, um Zugangsdaten und PIN-Codes abzugreifen. Der Trojaner kombiniert Overlay-Phishing mit Keylogging, Screenshot-Erstellung und dem Abfangen von SMS-Codes, wodurch sogar die Multi-Faktor-Authentifizierung umgangen werden kann. Parallel dazu schließt Google im Juni-Sicherheitsupdate 124 Schwachstellen und adressiert eine bereits aktiv ausgenutzte Lücke im […]
PROMPTSPY: Android-Hintertür nutzt Gemini-API für automatisierte Angriffe
LONDON (IT BOLTWISE) – Sicherheitsforscher haben mit PROMPTSPY eine Android-Hintertür identifiziert, die Bildschirminhalte über die Gemini-API interpretiert und damit automatisch auf dem Gerät „wie ein Nutzer“ interagiert. Die Malware kombiniert das mit Accessibility-Missbrauch und Fernzugriff per VNC, wodurch Sperrbildschirmdaten abgegriffen und die Entfernung erschwert werden können. Parallel wird eine kritisch bewertete Schwachstelle im Gemini-CLI samt […]
Miasma: Selbstverbreitender npm-Wurm mit Phantom Gyp befallen GitHub Actions
LONDON (IT BOLTWISE) – Eine neue npm- und GitHub-Actions-Kampagne namens Miasma wird seit Juni 2026 aktiv ausgenutzt und setzt auf eine „Phantom Gyp“-Technik, um Install-Schutzmechanismen zu umgehen. Angreifer schleusen dabei Schadcode über manipulierte binding.gyp-Dateien in Paket-Archives ein und erreichen so CI/CD-Persistenz sowie Credential Harvesting. Besonders brisant: Die Malware injiziert Konfigurationsdateien in Repositories, die von KI-Coding-Assistenten […]
Mustang Panda missbraucht Zoho WorkDrive als Kommando-Kanal in Indien
NEW DELHI / LONDON (IT BOLTWISE) – Eine China-verbundene Spionagegruppe nutzt Zoho WorkDrive als verdeckten Kommando- und Exfiltrationskanal gegen indische Behörden. Laut Acronis wurde die Kompromittierung auf Systemen nachgewiesen, die auch von ranghohen Verwaltungskräften genutzt werden. Die Angreifer tarnten den Datenverkehr als normale Cloud-Aktivität und kombinierten dies mit Side-Loading über legitime, signierte Tools. Für Anwender […]
StegoAd: Microsoft entfernt 119 Browser-Add-ons mit 2,6 Mio. Installationen aus dem Edge Store
LONDON (IT BOLTWISE) – Microsoft hat ein Netzwerk betrügerischer Browser-Erweiterungen mit Steganographie geschlossen und 119 Add-ons aus dem Edge Add-ons Store entfernt. Nach Angaben aus der Branche war „StegoAd“ seit 2021 aktiv und kam auf rund 2,6 Millionen Installationen. Die Täter versteckten schädlichen Code in Bild- und Schriftdateien, um Sicherheitsprüfungen zu umgehen. Besonders kritisch: Es […]
Security-Wochenrückblick: DirtyClone, Gaslight, PTC-Server und KI-Dual-Use
LONDON / LONDON (IT BOLTWISE) – Diese Woche zeigte, wie schnell aus kleinen Lücken große Vorfälle werden: DirtyClone erlaubt unter bestimmten Bedingungen Root-Rechte per manipulierten Paketen, während Gaslight KI-gestützte Analyseumgebungen mit Prompt-Injection-Strings aushebeln soll. Gleichzeitig wurden PTC Windchill und FlexPLM-Installationen offenbar aktiv ausgenutzt, um JSP-Webshells nachzuladen. Auf der defensiven Seite rücken koordinierte Disclosure-Ansätze und Patch-Priorisierung […]
DirtyClone, Gaslight und MaaS-Erfolge: Sicherheitslage zeigt „kleine“ Lücken als Brandbeschleuniger
LONDON (IT BOLTWISE) – In dieser Woche zeigt sich die Sicherheitslage besonders lehrbuchartig: kleine Konfigurationsfehler oder Altpfade reichen Angreifern, um Root-Privilegien, persistente Zugriffe oder Credential-Diebstahl zu erreichen. Gleichzeitig nutzen Malware-Entwickler anti-analysis Techniken wie Prompt-Injection in ausführbaren Dateien, um KI-gestützte Analyse abbrechen oder verwirren zu lassen. Parallel verschiebt sich der Kampf um KI-Modelle in den Bereich […]
Gamaredon erweitert Malware-Kette und missbraucht Cloud-Services in Angriffen auf Ukraine
SLOWAKEI / LONDON (IT BOLTWISE) – Gamaredon treibt seine Angriffe auf ukrainische Behörden und Militär weiter voran und nutzt dabei eine wachsende Tool-Sammlung für Zustellung, Persistenz und In-Memory-Ausführung. Laut ESET wurden 2025 insgesamt 35 Spear-Phishing-Kampagnen beobachtet, mit Schwerpunkt in der zweiten Jahreshälfte. Auffällig ist zudem der verstärkte Rückgriff auf legitime Online-Dienste, die als Exfiltrationskanäle und […]
Gamaredon setzt 2025 verstärkt auf Cloud-Missbrauch und neue Malware
LONDON (IT BOLTWISE) – Der APT-Angreifer Gamaredon hat 2025 die Kampagnen gegen ukrainische Ziele deutlich ausgebaut: ESET dokumentiert 35 Spear-Phishing-Angriffe, die über mehrere Monate liefen. Im Zentrum stehen neue Downloader und PowerShell-Tools, die Payloads teils vollständig im Speicher ausführen. Dazu kommt eine stärker ausgebaute Tarnung über legitime Online-Dienste wie Telegra.ph und GoFile. Besonders kritisch: Einige […]
Microsoft entfernt 119 Edge-Erweiterungen mit StegoAd: Code in Bildern und Fonts
LONDON (IT BOLTWISE) – Microsoft hat eine bösartige Erweiterungsoperation auf dem Edge-Add-ons-Store gestoppt: 119 Tools nutzten Steganografie, um Schadcode in normalen Bild- und Font-Dateien zu verstecken. Der Angriff schlug nicht in jedem Fall sofort an, blieb aber nach der Installation teils Tage bis Wochen im Verborgenen und stahl dann Zugangsdaten sowie Session-Cookies. Zusätzlich missbrauchte die […]
StegoAd: Microsoft entfernt 119 Edge-Extensions mit Malware in Bildern und Fonts
LONDON (IT BOLTWISE) – Microsoft hat 119 schädliche Edge-Extensions aus dem Add-ons-Store entfernt, die ihren Code in scheinbar normalen Bild- und Fontdateien versteckten. Die Kampagne „StegoAd“ blieb teilweise Tage nach der Installation schlafend, aktivierte sich dann aber, um Anmeldedaten, Cookies und Google-2FA-Codes abzugreifen. Zusätzlich manipulierten die Extensions die Anzeige von Werbung und Affiliate-Links, was direkten […]
ATM-Jackpotting mit Ploutus: 78 Monate Haft und 1,54 Mio. US-Dollar Schadenersatz
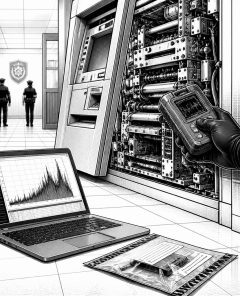
LINCOLN (NEBRASKA) / LONDON (IT BOLTWISE) – Zwei Angeklagte aus Venezuela erhielten Haftstrafen von 78 Monaten wegen ATM-Jackpotting mit Malware. Nach Angaben der Ermittler nutzten sie Ploutus, um Geldautomaten in den USA zu manipulieren und unerlaubte Abhebungen auszulösen. Zusätzlich wurden ihnen gemeinschaftlich 1.537.696 US-Dollar Schadenersatz auferlegt. Der Fall zeigt, wie schnell sich organisierte Kriminalität die […]
Gefälschte npm- und Go-Pakete missbrauchen VS-Code-Tasks für Python-Infostealer
LONDON (IT BOLTWISE) – Sicherheitsforscher haben zwei manipulierte npm-Pakete und mehrere kompromittierte Go-Pakete identifiziert, die beim Öffnen eines Projekts in VS Code automatisch eine bösartige Kette starten. Der Angriff tarnt JavaScript als Font-Datei und nutzt Blockchain-Transaktionen als „Dead Drop“, um Stage-Payloads nachzuladen. Anschließend verbindet sich der Code mit einer angreiferkontrollierten Infrastruktur, installiert einen Python-Infostealer und […]
USA setzen 9,2 Millionen Euro Belohnung für russische Hacker aus
USA / LONDON (IT BOLTWISE) – Das US-Außenministerium stellt 9,2 Millionen Euro Belohnung für Hinweise zu russischen Hackergruppen bereit, die gezielt Messenger-Nutzer angreifen. Im Fokus stehen Signal und WhatsApp, wobei Behörden vor Gruppen wie UNC5792 und UNC4221 warnen. Parallel melden andere Länder, etwa Indien, neue Malware-Angriffe über kompromittierte Kontakte. Während die Strafverfolgung hochfährt, rückt die […]
Microsoft entfernt 119 StegoAd-Extensions: Steganografie im Browser-Ökosystem
LONDON (IT BOLTWISE) – Microsoft räumt 119 bösartige Edge-Extensions aus dem offiziellen Add-ons Store. Die Gruppe versteckte schädliche Befehle und Code per Steganografie in ansonsten funktionalem JavaScript und aktivierte den Payload erst drei bis fünf Tage nach der Installation. Laut Microsoft sind über 2,6 Millionen Downloads möglich und die Betreiber portierten ihre Angriffe sogar von […]
Android-Update im Juni schließt 124 Schwachstellen und warnt vor App-Trust-Fallen
OXFORD / LONDON (IT BOLTWISE) – Google stopft im Juni-Update 2026 insgesamt 124 Android-Schwachstellen, darunter 18 als kritisch eingestufte Lücken. Parallel zeigen Sicherheitsforscher, dass Bewertungs- und Zertifikatsmechanismen in App-Stores Vertrauen vortäuschen können – besonders bei Kinder-Bildungs-Apps. Im Finanzsektor verschärft sich derweil die Lage: Banking-Malware wie „NFCShare“ zielt auf konkrete Institute, ergänzt durch Ransomware „DroidLock“. Zusätzlich […]
Android 17 & iOS 26.6: Neue Systemintegritätschecks, mehr Mobil-Sicherheit
LONDON (IT BOLTWISE) – Google führt in Android 17 eine Systemintegritätsprüfung per QR-Code ein, die die Authentizität des Betriebssystems gegen Manipulationen verifizieren soll. Apple rüstet parallel iOS 26.6 mit einem Sandbox-Framework für Maps und einem groß skalierbaren Alarmsystem aus. In Großbritannien erhöht der Gesetzgeber den Druck durch Meldepflichten und Resilienz-Fonds, während neue Phishing- und Trojaner-Varianten […]
STOCKSTAY-Hintertür: Russlands KI-gestützte Spionage gegen Europa (seit 2022)
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Hintertür STOCKSTAY, die seit Dezember 2022 aktiv ist und dauerhaften Zugriff auf kompromittierte Systeme ermöglicht. Die .NET-basierte Schadsoftware wird der Turla-Gruppe zugeschrieben und nutzt legitime Plattformen wie GitHub sowie Cloud-Dienste für Command-and-Control. Neben Ostmitteleuropa breitet sich das Vorgehen inzwischen auch in Westeuropa aus, unter anderem mit gezielten […]
Android-Update im Juni: 124 Lücken, aktive Ausnutzung und neue Banking- sowie Ransomware-Wellen
LONDON (IT BOLTWISE) – Im Juni schließt Google laut Branchenberichten 124 Android-Schwachstellen, darunter bereits aktiv ausgenutzte Lücken. Besonders kritisch wirkt eine Bluetooth-Option, die Angriffe aus der Ferne erleichtern könnte, während in Europa neue Schadprogramme wie NFCShare und DroidLock zunehmen. Parallel dazu melden Verbraucher- und Sicherheitsexperten eine Phishing-Welle mit gefälschten ELSTER-E-Mails. Der Bericht ordnet ein, wie […]
macOS 27 Golden Gate: Rosetta-2-Aus schließt Intel-Macs endgültig aus
KUPERTINO / LONDON (IT BOLTWISE) – Apple beendet mit macOS 27 Golden Gate die Intel-Emulation: Rosetta 2 wird eingestellt und das System läuft künftig nur noch auf Apple Silicon. Gleichzeitig rückt Künstliche Intelligenz in den Mittelpunkt, etwa mit einer Siri-Funktion namens „Visuelle Intelligenz“ und KI-gestützten Verbesserungen auf M1-Niveau. Parallel verschiebt Apple seine Chip-Roadmap Richtung M7 […]
Android schließt 124 Lücken: Neue Betrugsmaschen treffen Nutzer
BERLIN / LONDON (IT BOLTWISE) – Google hat im Juni ein Android-Sicherheitsupdate veröffentlicht, das 124 Schwachstellen schließt – darunter eine bereits ausgenutzte Lücke. Parallel dazu nehmen Betrugsversuche per manipulierten Anrufen und Phishing-Mails zu, die Nutzer auf gefälschte Portale lenken. Besonders kritisch: Android-Malware zielt laut Beobachtern auf Bankkunden, liest Daten von NFC-Karten aus und kombiniert das […]
Android-Juni-Update stopft 124 Lücken – 18 kritisch, darunter aktiv ausgenutzter Integer-Overflow
LONDON (IT BOLTWISE) – Das Juni-Update für Android schließt 124 Schwachstellen, darunter 18 als kritisch eingestufte. Besonders brisant ist ein Integer-Overflow, der bereits aktiv ausgenutzt wird und auf der CVSS-Skala 8,4 Punkte erreicht. Zusätzlich stopft Google/Android Sicherheitslücken im Bluetooth-Stack, während neue Malware-Wellen wie NFCShare und DroidLock aktuell für Unruhe sorgen. Der Beitrag ordnet ein, was […]
NFCShare, DroidLock und MagicAd: Neue Android-Angriffe zeigen den Handlungsdruck
MÜNCHEN / LONDON (IT BOLTWISE) – Neue Android-Malware-Ketten kombinieren NFC-Abgriffe für Zahlungsdaten mit zusätzlichem Ransomware-Befall und einem Werbe-Trojaner. Während die Juni-Updates 124 Schwachstellen schließen, darunter aktiv ausgenutzte und per Bluetooth auslösbare Lücken, bleibt das größte Sicherheitsproblem menschliches Fehlverhalten. Experten warnen vor Social Engineering und wiederverwendeten Passwörtern, weil sie die technischen Schutzschichten schnell entwerten. Der Artikel […]
BKA-Operation Endgame: Schadsoftware-Netzwerk mit 385.000 Opfern gestoppt
WIESBADEN / LONDON (IT BOLTWISE) – Das Bundeskriminalamt (BKA) hat im Rahmen der „Operation Endgame“ gemeinsam mit internationalen Partnern eine groß angelegte Infrastruktur zur Schadsoftware-Verbreitung gestoppt. Dabei wurden zwischen dem 15. und 19. Juni 2026 mehr als 15.000 Webseiten und über 320 Server außer Betrieb genommen. Besonders schwer wiegt die Zahl der betroffenen Konten: Ermittler […]
 #Sophos
 #AmazonPrime
 #Bestseller

