




Phishing mit echter Microsoft-Mailadresse: Was sich für Unternehmen ändert
LONDON (IT BOLTWISE) – Kriminelle missbrauchen offenbar eine echte Microsoft-Absenderadresse, um ihre Phishing-Mails noch glaubwürdiger wirken zu lassen. Das erhöht den Druck auf Nutzer und Security-Teams, weil das klassische Prüfen der Absenderadresse als Schutzfaktor wegfällt. Besonders kritisch: Solche Nachrichten können Sicherheitscodes imitieren oder Schadlinks einbetten. Der Beitrag zeigt, welche Schutzmaßnahmen jetzt in Unternehmen priorisiert werden […]
BTMOB ohne Programmierkenntnisse: Android-Trojaner, NFC-Angriffe und KI-Phishing
LONDON (IT BOLTWISE) – Forscher warnen, dass der Android-Trojaner BTMOB dank eines No-Code-APK-Builders nun auch ohne Programmierkenntnisse neu zugeschnitten werden kann. Parallel melden Analysen einen starken Anstieg von NFC-Relay-Angriffen und KI-Phishing-Kampagnen, die sich zunehmend an echten Kommunikationsmustern orientieren. Für Unternehmen verschiebt sich damit der Schwerpunkt von reaktiver Erkennung hin zu harten MDM-Regeln, mehrstufiger Verifikation und […]
Android Mai 2026: Google macht iOS-Transfer leichter und App-Sideloading strenger
LONDON (IT BOLTWISE) – Google verbessert im Mai 2026 die Datenmobilität zwischen Android und iOS deutlich und startet gleichzeitig eine neue Pflichtverifizierung für sideloaded Apps. Quick-Share-Übertragungen per QR-Code, Erweiterungen für bestimmte Pixel-Modelle und Community-Ansätze erweitern den Nutzerkomfort spürbar. Ab September sollen Entwickler ihre Identität belegen; nicht verifizierte Apps werden auf zertifizierten Geräten blockiert. Damit verschiebt […]
Microsoft 365: KI und Phishing zielen auf 2FA und Admin-Zugriff
REDMOND / LONDON (IT BOLTWISE) – Sicherheitsverantwortliche beobachten derzeit gleich mehrere Angriffsstränge gegen Microsoft-365-Umgebungen. Eine Phishing-as-a-Service-Plattform nutzt einen OAuth-Device-Code-Flow, um MFA zu umgehen und Tokens zu erbeuten. Parallel meldet Googles Threat Intelligence erstmals einen KI-gestützten Weg, einen 2FA-bezogenen Logikfehler auszunutzen, während eine weitere Gruppe Admins in Authentifizierungs-Endlosschleifen verstrickt. Für Unternehmen bedeutet das: Der Schutz muss […]
Weiterbildung 2026: 92% sehen Hürden bei KI-Einführung in Unternehmen
EUROPA / LONDON (IT BOLTWISE) – Europäische Unternehmen schieben Qualifizierung für KI, Recht und Cybersicherheit massiv an, doch die größte Hürde bleibt die fehlende Anwenderkompetenz. Laut Branchenreporten sehen rund 92 Prozent weiterhin Barrieren bei der Einführung von KI-Systemen. Gleichzeitig treiben regulatorische Vorgaben wie der EU AI Act den Bedarf an praxisnahen Trainings, die Umsetzung in […]
Copilot und Microsoft 365: Zero-Click-Angriffe umgehen Genehmigungen
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie Zero-Click-Angriffe auf Microsoft Copilot und Microsoft 365 Genehmigungsmechanismen aushebeln. Über versteckte Prompt-Anweisungen oder missbrauchte Datei- und Link-Workflows können Angreifer auf OneDrive-Inhalte zugreifen und sie extern exfiltrieren. Parallel warnen Meldungen vor automatisierten Phishing-Plattformen, die gerade OAuth- und Token-Schritte ausnutzen und selbst MFA aushebeln. Damit entsteht für Unternehmen eine neue, […]
7-Eleven von Cyber-Erpressung getroffen: Daten von 185.000 Franchise-Teilnehmern betroffen
LONDON (IT BOLTWISE) – 7-Eleven hat nach einem Angriff im April 2026 erstmals Betroffene informiert. Laut Unternehmen gelangten Angreifer über unbefugten Zugriff in Systeme, die Franchisee-Dokumente verwalten. Die kompromittierten Daten umfassen laut Auswertung rund 185.000 eindeutige E-Mail-Adressen sowie Adressen, Geburtsdaten und Telefonnummern. Obwohl kein Lösegeld gezahlt wurde, veröffentlichte eine Erpressergruppe im Anschluss offenbar 9,4 GB […]
FBI warnt vor Kali365: Phishing-as-a-Service umgeht MFA per OAuth
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor einer Phishing-as-a-Service-Plattform namens Kali365, die über den OAuth-2.0-Device-Authorization-Flow die Mehrfaktor-Authentifizierung (MFA) aushebeln kann. Statt klassischer Links nutzen Angreifer Codes, die auf legitimen Verifizierungsseiten eingegeben werden und dadurch Tokens freigeben. Parallel zeigt eine zweite Microsoft-Vorfallspur, wie eine echte Benachrichtigungsadresse in Spam-Kampagnen genutzt wurde, um Sicherheitsfilter […]
GTA-6-Preorder-Scams: Malware nutzt die Hype-Welle aus
LONDON (IT BOLTWISE) – Während Rockstar die offiziellen Preorders noch nicht freigibt, nimmt die Betrugsmasche Fahrt auf: Unzählige gefälschte GTA-6-Seiten locken mit „freien Codes“, Beta-Keys oder angeblichen Trailer-Zugängen. Wie Branchen-Reports zur Bedrohungsanalyse zeigen, werden dabei nicht nur Nutzerdaten abgegriffen, sondern auch Trojaner und Adware nachgeladen. Entscheidend ist: Sobald Fans die falschen Links anklicken oder „Installer“ […]
Microsoft beendet SMS-Authentifizierung: Passkeys werden zum Standard
LONDON (IT BOLTWISE) – Microsoft stoppt die SMS-basierte Verifizierung für persönliche Konten und treibt phishing-resistente Passkeys in der Identitätsarchitektur nach vorn. Parallel zeigen neue Angriffsberichte, wie KI-gestützte Kampagnen Einmalcodes und Token-Infrastrukturen zunehmend automatisiert kompromittieren. Für Unternehmen bedeutet das: Authentifizierung muss „by design“ gegen Social Engineering härter werden, und bestehende Prozesse rund um MFA, Device-Schutz und […]
KI-Phishing zur WM: Fake-Ticketdomains, QR-Quishing und Abzocke
LONDON (IT BOLTWISE) – Rund um das WM-Eröffnungsspiel am 11. Juni rücken gefälschte Ticketseiten und manipulierte QR-Codes in den Fokus von KI-gestützten Phishing-Kampagnen. Experten melden eine zunehmende Zahl betrügerischer Domains, die Zahlungs- und Zugangsdaten abgreifen sollen. Besonders riskant ist die Kombination aus Social Engineering über Messenger und digitalem Ticketing, weil sie mit echten Ereignisdetails wirken […]
KI-Sicherheit: Google warnt vor KI-generierten Zero-Days und neuen MFA-Angriffen
LONDON (IT BOLTWISE) – Google Threat Intelligence Group (GTIG) dokumentiert den ersten KI-generierten Zero-Day-Exploit, der gezielt 2FA umgeht. Parallel rückt das FBI eine Phishing-Plattform namens Kali365 in den Fokus, die OAuth-Device-Code-Flows ausnutzt. Im gleichen Atemzug zeigen aktuelle Mobil- und Betrugszahlen, wie rasant Banking-Trojaner und Bot-gestützte Kampagnen wachsen. Für Unternehmen bedeutet das: Schutzkonzepte müssen von reinem […]
MFA-Prompt-Bombing: Warum Push-Zweitfaktoren nicht genug schützen
LONDON (IT BOLTWISE) – MFA sollte Angreifern den Zugang verwehren, selbst wenn sie Passwörter erbeuten. Doch bei Push-basierten Zweitfaktoren können Angreifer den Nutzer so lange zu einer Genehmigung drängen, bis der Login durchgeht. Der Beitrag erklärt, wie Prompt Bombing technisch funktioniert, warum Push-MFA dadurch angreifbar wird und welche Gegenmaßnahmen in der Praxis greifen. Besonders relevant […]
BBB warnt vor Betrugsmaschen gegen Veteranen: Phishing, Overpayment-Scams und Datenraub
TAMPA / LONDON (IT BOLTWISE) – Die US-Verbraucherschützer der BBB melden eine Zunahme von Betrugsmaschen, die gezielt Veteranen und Militärfamilien treffen. Besonders häufig sind gefälschte E-Mails, SMS und Anrufe, die angebliche Rückzahlungen zu „Overpayments“ oder die Verifizierung von Zahlungsdaten erzwingen. Laut Behörden und Datenauswertungen nutzen Betrüger dabei häufig öffentlich verfügbare Militärinformationen, um ihre Nachrichten glaubwürdig […]
Google stoppt KI-generierten Zero-Day und zeigt neue Angriffsmuster 2026
BERLIN / LONDON (IT BOLTWISE) – Google meldet das Blockieren eines KI-generierten Zero-Day-Exploits, der gezielt eine logische Schwachstelle ausnutzte und damit Multi-Faktor-Authentifizierung umging. Parallel steigt der Anteil von Phishing-Angriffen mit KI-Komponenten rasant, wodurch signaturbasierte Abwehr zunehmend an Grenzen stößt. Zusätzlich zeigen Praxis-Tests, dass die Umstellung auf Passkeys und Verified Email zwar sicherer sein kann, aber […]
Nimbus Manticore nutzt KI-Backdoor und SEO-Poisoning gegen Unternehmen
LONDON (IT BOLTWISE) – Eine neue Welle iranisch verknüpfter Angriffe setzt auf eine KI-unterstützte Backdoor namens MiniFast sowie auf SEO-Poisoning, um Sicherheits- und Softwareteams über Suchmaschinen direkt zu treffen. Laut Auswertungen werden dabei mehrere Lieferketten parallel betrieben: klassische Job- und Meeting-Lockköder, aber auch manipulierte Download-Seiten, die legitime Werkzeuge imitieren. Auffällig ist zudem, dass die Backdoor […]
Gen Digital: Quartalszahlen, Abo-Synergien und Ransomware-Druck prägen die Anlegerstory
TEMPE / LONDON (IT BOLTWISE) – Gen Digital steht nach der jüngsten Berichterstattung erneut im Anlegerfokus: Das Unternehmen betont wiederkehrende Abo-Umsätze, Synergien aus der Avast-Integration und eine stabilere Margenstruktur. Gleichzeitig verschärft sich der Wettbewerb um Verbrauchercybersicherheit, während Phishing- und Ransomware-Angriffe den Bedarf an Identitätsschutz weiter nach oben treiben. Für Beobachter aus dem DACH-Raum ist zudem […]
KI knackt 2FA und verschiebt Angriffsrealität: Mai 2026 im Sicherheitsfokus
LONDON (IT BOLTWISE) – Im Mai 2026 rückt ein Muster in den Vordergrund: Künstliche Intelligenz wird nicht nur für das Ausspielen von Phishing genutzt, sondern auch für das Umgehen von Zwei-Faktor-Authentifizierung. Google Threat Intelligence dokumentiert erstmals einen KI-gesteuerten Angriff auf 2FA, während gleichzeitig Betrugsmaschen wachsen, die automatische Erkennung überlisten. Parallel zeigen Meldungen zu OAuth- und […]
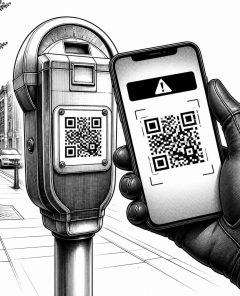
Quishing-Angriffe explodieren: Manipulierte QR-Codes treffen 18 Millionen
KÖLN / LONDON (IT BOLTWISE) – Quishing-Angriffe nutzen manipulierte QR-Codes als Brücke in Richtung Kontozugriff und Zahlungsbetrug. Branchenbeobachter melden eine rasante Zunahme: In vier Jahren stiegen die Fälle auf etwa 18 Millionen weltweit. Gleichzeitig erhöhen Android und iOS den Schutz, doch Sicherheitsforscher warnen vor neuen Angriffsflächen, etwa durch automatisierte QR-Verarbeitung. Für Unternehmen wird zudem deutlich, […]
EU plant Rekordstrafe nach DMA gegen Google: Datenschutz, KI und Sicherheit im Fokus
BRÜSSEL / LONDON (IT BOLTWISE) – Während in den USA ein 135-Millionen-Dollar-Vergleich rund um Android-Datenerhebung ansteht, richtet sich der Blick in Europa auf eine mögliche Rekordstrafe nach dem Digital Markets Act gegen Google. Im Zentrum der EU-Prüfung steht der Vorwurf der Selbstbevorzugung. Parallel verschärft die neue „agentische“ KI-Generation die Debatte über Zustimmung, Datennutzung und sichere […]
Android-Betrug und KI-Exploits: 250 Fake-Apps und beschleunigte Zero-Days
BERLIN / LONDON (IT BOLTWISE) – Eine groß angelegte Betrugsoperation mit rund 250 gefälschten Android-Apps hat in 2025/2026 Nutzer mit teuren Premium-SMS- und WAP-Abos geködert. Sicherheitsexperten sehen darin nur den Anfang: KI-gestützte Zero-Day-Exploits verkürzen das Zeitfenster zwischen Entdeckung und aktiver Ausnutzung. Ergänzend rückt eine Supply-Chain-Kampagne mit schädlichen Paketen in den Fokus, die gezielt Blockchain- und […]
KI-generierte Zero-Days und Phishing-as-a-Service: Neue Angriffsarchitektur
LONDON (IT BOLTWISE) – Google-Sicherheitsexperten melden erstmals einen vollständig KI-entwickelten Zero-Day-Exploit, der eine unbekannte Schwachstelle in einem Server-Verwaltungstool ausnutzt. Parallel dazu berichten Ermittler von einer wachsenden „Phishing-as-a-Service“-Industrie, die mit KI-variierenden Seiten und Token-Diebstahl ganze MFA-Ketten aushebelt. Für Unternehmen bedeutet das: Angriffe werden schneller, personalisierter und schwerer an klassischen Indikatoren festzumachen. Gleichzeitig verschärft sich der Druck […]
KI-Exploits: Claudes Modell erzeugt in 83% der Tests sofort funktionsfähige Zero-Days
ZÜRICH / LONDON (IT BOLTWISE) – Neue Testdaten zeigen, dass Künstliche Intelligenz bei Zero-Days in einer erschreckend hohen Quote direkt funktionsfähige Exploits generiert. Besonders für Banken und Behörden wird das Patch-Fenster damit extrem kurz. Parallel verschiebt sich der Angriffsfokus von klassischem Phishing hin zu automatisierter Ausnutzung, Token-Diebstahl und KI-gestütztem Betrug. Die Studie macht deutlich, warum […]
 #Sophos
 #AmazonPrime
 #Bestseller

