




Gefälschte UK-Visaseite legt 100.000 Reisepassdaten auf AWS offen
LONDON / LONDON (IT BOLTWISE) – Eine nicht-offizielle UK-Visumschnittstelle ließ laut Berichten mindestens 100.000 Reisepassdaten und Selfies auf einem öffentlich erreichbaren AWS-Speicher offen. Betroffen waren offenbar gespeicherte Dokumente und Bilddateien, die teils Metadaten enthielten. Besonders kritisch: In manchen Selfies steckten GPS-Informationen, die den Aufenthaltsort der Personen näherungsweise preisgeben können. Sicherheitsverantwortliche sehen darin ein Risiko für […]
FBI warnt vor „Kali 365“: OAuth-Token-Phishing kapert Microsoft 365
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI warnt vor einer neuen Phishing-Kampagne, die gezielt Microsoft-Office- und Outlook-Nutzer trifft. Laut Behörden nutzen Angreifer ein vorkonfiguriertes Toolkit namens „Kali 365“, um OAuth-Zugriffstokens abzugreifen und so den Schutz von Multi-Faktor-Authentifizierung zu umgehen. Besonders brisant: Die Plattform soll die Einstiegshürde senken und auch weniger erfahrenen Tätern automatisierte […]
Signal-Phishing zielt auf Secure-Backups und Recovery Keys
WASHINGTON / LONDON (IT BOLTWISE) – Angreifer nutzen eine neue Phishing-Welle, um Signal-Nutzer zur Herausgabe von Recovery Keys für Chat-Backups zu bewegen. Dabei geben sich die Täter als „Signal Support“ aus und warnen angeblich vor einem Sync-Fehler, der zu dauerhaftem Datenverlust führen soll. Experten weisen darauf hin, dass das Stehlen des Recovery Keys zwar nur […]
Teams-Phishing mit Kali365: FBI warnt vor MFA-Umgehung und Folgen für Administratoren
LONDON (IT BOLTWISE) – Das FBI warnt vor dem Phishing-Kit „Kali365“, das über die Gerätecode-Authentifizierung die Mehrfaktor-Authentifizierung (MFA) umgehen kann. Während Microsoft Teams KI- und Planungsfunktionen ausbaut, zeigen gleichzeitige Synchronisationsprobleme und Copilot-Sicherheitslücken, wie anspruchsvoll der sichere Betrieb wird. Für Unternehmen entsteht dadurch ein Doppelrisiko aus Identitäts- und Prozessangriffen. Der Beitrag ordnet die technischen Ursachen ein […]
KI-Security-Plugin, Azure-Lücke und Kali365: Angreifer eskalieren schnell
BERLIN / LONDON (IT BOLTWISE) – Neue Angriffswellen treffen 2026 viele Ebenen der IT-Stack: von Massendiensten für Command-and-Control über eine kritisch gepatchte Privilege-Eskalation in Azure Backup for AKS bis hin zu KI-gestützter Sicherheitsprüfung bei Claude. Besonders brisant ist, wie schnell aus kleinen Zugängen vollständige Kontenkompromittierungen werden – etwa bei Token-Diebstahl und MFA-Umgehung. Dazu kommen Supply-Chain-Manipulationen […]
Android-Banking-Trojaner 2026: Infektionen steigen um 196% und Google reagiert
LONDON (IT BOLTWISE) – Android-Banking-Trojaner nehmen im Q1 2026 massiv Fahrt auf: Sicherheitsforscher melden ein Plus von 196% auf 1,24 Millionen Fälle. Besonders riskant ist die Kombination aus Tarn-App im Umfeld politischer Kampagnen und einem Remote-Access-Ansatz, der über Android-Zugriffsdienste die Kontrolle übernimmt. Parallel kündigt Google eine KI-gestützte Abwehrplattform an, die Schwachstellen in Echtzeit priorisieren soll. […]
BSI warnt vor WhatsApp-Kontoübernahmen durch Fake-Gewinnspiele
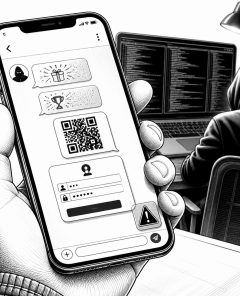
BERLIN / LONDON (IT BOLTWISE) – Das Bundesamt für Cybersicherheit warnt vor einer neuen Welle von Kontoübernahmen über WhatsApp: gefälschte Wettbewerbe und manipulierte Registrierungswege führen zu vollständigem Zugriff auf Chats und Medien. Parallel identifizieren Sicherheitsforscher Zero-Click-Exploits, die Angriffe ohne Zutun der Nutzer ermöglichen. Für Unternehmen und IT-Teams wird damit einmal mehr klar, dass die Absicherung […]
FBI warnt vor „Kali365“: Phishing-as-a-Service für Microsoft-365-Zugriff trotz MFA
LONDON (IT BOLTWISE) – Das FBI warnt vor einer Phishing-as-a-Service-Plattform namens Kali365, die Angreifern Zugang zu Microsoft-365-Tokens ermöglicht und so Multi-Faktor-Authentifizierung umgehen kann. Laut Advisory verschaffen sich Täter per „device code“-Trick Zugriff auf OAuth-Zugriffstoken und Refresh Tokens, wodurch kompromittierte Konten langfristig nutzbar bleiben. Die Infrastruktur senke die Einstiegshürde, sodass auch weniger versierte Teams Kampagnen schneller […]
KI-Betrug im Stresstest: 92.000 Angriffe, ChatGPT & „agentische KI“ im Visier
LONDON (IT BOLTWISE) – Sicherheitsforscher melden in den ersten vier Monaten 2026 über 92.000 Angriffe auf KI-Plattformen, häufig getarnt als bekannte KI-Dienste. Besonders oft wird dabei ChatGPT imitiert, während „agentische KI“ als Tarnsprache für Schadsoftware auftaucht. Gleichzeitig zeigen Fälle aus dem Open-Source-Ökosystem, wie gefälschte Tools, kompromittierte Repositories und manipulierte Pakete Entwickler direkt in die Angriffsschleife […]
Phishing-Welle in Österreich: 717 Fälle, 4.333 Euro Schaden und KI-Risiken für Senioren
WIEN / LONDON (IT BOLTWISE) – Österreich meldet eine neue Phishing-Welle mit 717 dokumentierten Fällen seit 2023 und durchschnittlich 4.333 Euro Schaden pro Opfer. Zugleich zeigt die Studie „Digital Skills Austria IV“ ein Paradoxon: Viele erkennen die Gefahr digitaler Desinformation und KI-Manipulation, können sie aber oft nicht verlässlich einordnen. Besonders stark betroffen sind Menschen über […]
Kali365: KI-gestütztes Device-Code-Phishing hebelt Microsoft-365-MFA aus
LONDON (IT BOLTWISE) – Kali365 zeigt, wie KI-gestützte Phishing-as-a-Service-Plattformen selbst MFA in Microsoft-365-Umgebungen in Echtzeit umgehen können. Statt klassische Passwörter abzufischen, setzt der Angriff auf Device-Code-Phishing und täuscht Authentifizierungsflüsse so, dass Nutzer selbst Zugriff freigeben. Parallel analysieren Ermittler weitere PhaaS-Angebote, die Einmalpasswörter und Sitzungstoken live abfangen. Der Beitrag ordnet die Technik ein, beleuchtet den Markt […]
Kryptomining-Malware: Microsoft warnt vor KI-gestützter Domain-Falle
REDMOND / LONDON (IT BOLTWISE) – Microsoft hat über 150 manipulierte Domains identifiziert, die Nutzer über KI-optimierte Suchtreffer auf präparierte Webseiten führen. Dahinter steckt meist ein Download-Kettenprozess, der Mining-Malware im Hintergrund installiert und auf fremder Rechenleistung Kryptowerte erzeugt. Besonders kritisch: Angreifer können die Aktivität so tarieren, dass sie in der Routinekontrolle über den Task-Manager zunächst […]
KI-Identitätsbetrug überholt Fälschung: Neue Angriffswege für Banken
LONDON (IT BOLTWISE) – KI-gestützter Identitätsbetrug verschiebt die Angriffsschwerpunkte: Neue Banking-Trojaner, datendiebende Infostealer und ein Abo-Modell für Phishing greifen zunehmend auch in Europa an. Gleichzeitig fordern Aufseher, dass Banken ihre Sicherheitsbudgets deutlich hochfahren und Zugriffsmechanismen modernisieren. Der Kern der Gefahr liegt im Diebstahl von Sitzungstokens, in der Umgehung von MFA sowie in der schnelleren Schwachstellenfindung […]
Ransomware auf Rekordkurs: KI stärkt Angriffe, Glassworm-Botnetz fällt
BERLIN / LONDON (IT BOLTWISE) – Ermittler haben das Glassworm-Botnetz zerschlagen, das gezielt Softwareentwickler angriff und hunderte Repositories vergiftete. Gleichzeitig steigt die Ransomware-Welle 2025 deutlich an: mehr als 7.200 Vorfälle, häufig mit Datenraub. Für Unternehmen heißt das, dass gestohlene Zugangsdaten und kompromittierte Lieferketten weiterhin die Haupthebel bleiben. Experten raten, Phishing-resistente Identitätskonzepte wie FIDO2/WebAuthn und passwortlose […]
Microsoft 365 E7 und Agent 365: Autonome KI-Agenten ab Mai – mit Governance- und Security-Bremse
REDMOND / LONDON (IT BOLTWISE) – Microsoft macht mit Microsoft 365 E7 und der Agent-365-Verwaltungsplattform aus Chat-Assistants echte KI-Agenten, die Aufgaben eigenständig steuern können. Die neue Frontier Suite bündelt Copilot, Entra, Defender und einen Governance-Ansatz, der vor allem Shadow AI sichtbar machen soll. Gleichzeitig steigt der Druck: Mit autonomen Workflows wächst die Angriffsfläche, etwa durch […]
Kali365-Phishing: FBI warnt vor MFA-Umgehung in Microsoft 365
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI warnt vor der Phishing-as-a-Service-Plattform Kali365, die Microsoft-365-Logins gezielt über eine Device-Code-Authentifizierung statt per Passwort abzuschöpfen versucht. Damit entziehen sich Angriffe häufig dem klassischen MFA-Zugangskontroll-Ansatz, obwohl scheinbar legitime Authentifizierungsschritte durchlaufen werden. Parallel zeigen neue Kampagnen, wie filelose Infostealer und Process-Hollowing-Techniken weiter in Windows-Umgebungen eindringen. Der Artikel ordnet die […]
Kali365 nutzt OAuth-Device-Codes: Microsoft-365-Phishing ohne Passwort
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Cyberkriminelle vertreiben mit Kali365 einen Phishing-Service, der Microsoft-365-Zugriffe ohne Passwort absichern umgeht. Statt klassischer Credential-Steals setzen die Täter auf gestohlene OAuth-Gerätecodes, sodass Outlook, Teams und OneDrive in Reichweite geraten. Parallel verschärfen KI-Stimmklone und Einladungsbetrug die Telefon- und Login-Angriffe. Der Artikel ordnet ein, wie Unternehmen 2FA-Illusionen erkennen und Zugriffsflüsse […]
Mobile Banking-Trojaner steigen stark: KI-Loader, RAT und neue Schutzfunktionen
BERLIN / LONDON (IT BOLTWISE) – Mobile Banking-Trojaner nehmen rasant zu: Im ersten Quartal 2026 steigen Infektionen mit Banking-Malware um 196 Prozent auf 1,24 Millionen Fälle. Parallel missbrauchen Angreifer KI-Interesse als Köder, etwa durch gefälschte Installer für beliebte Kommunikations- und KI-Tools. Sicherheitsanbieter reagieren mit neuen Schutzmechanismen wie automatischer Geräteisolation in Microsoft Defender for Endpoint. Der […]
Microsoft macht SMS-Codes überflüssig: Passkeys mit Biometrie ab sofort
REDMOND / LONDON (IT BOLTWISE) – Microsoft beendet die SMS-basierte Identitätsprüfung und setzt künftig auf Passkeys mit biometrischer Absicherung. Damit rückt der Konzern eine Authentifizierung in den Vordergrund, die automatisierte Phishing-Angriffe deutlich erschwert. Gleichzeitig zieht Microsoft Sicherheitsmaßnahmen in Windows 11 nach: automatische Geräterisolierung, ein Secure-Boot-Zertifikats-Update und Performance-Optimierungen. Für Unternehmen bedeutet das einen klaren Handlungsdruck, Identitäts-Workflows, […]
Kali365: Phishing-as-a-Service missbraucht Device-Code-Flow und schwächt Microsoft-365-MFA
WASHINGTON / LONDON (IT BOLTWISE) – Die als Kali365 bekannte Phishing-as-a-Service-Plattform nutzt den Device-Code-Flow, um Microsoft-365-Konten zu übernehmen und MFA-Hürden faktisch auszuschalten. Der Angriff zielt besonders auf Outlook, Teams und OneDrive und setzt auf täuschend echte E-Mails, Gerätecodes und OAuth-Token für dauerhaften Zugriff. Für Unternehmen verschiebt sich damit der Fokus von klassischen Passwortrisiken hin zu […]
Grandoreiro- und BTMOB-Kampagnen: Banking-Trojaner mit DLL-Side-Loading und Android-RAT als MaaS
LONDON (IT BOLTWISE) – Zwei neue Sicherheitsberichte zeigen, wie sich finanzielle Schadsoftware parallel in Windows und Android weiterentwickelt: Grandoreiro nutzt DLL-Side-Loading mit WebRTC-Komponenten, um Bankkunden gezielt auszuspähen. BTMOB wird hingegen als Android-RAT im MaaS-Stil vertrieben und senkt damit für weniger versierte Akteure die Einstiegshürde. Gemeinsam verdeutlichen die Kampagnen, dass moderne Angriffe nicht nur auf technischen […]
KI-Phishing und Smishing 2026: 442 Milliarden Euro Schaden für Mobile
BERLIN / LONDON (IT BOLTWISE) – Für KI-gestütztes Phishing und Smishing werden 2026 Schäden in Höhe von rund 442 Milliarden Euro erwartet. Android-Nutzer geraten dabei besonders stark in den Fokus von Banking-Trojanern, Quishing per QR-Code und versteckten App-Manipulationen. Gleichzeitig reagieren Apple und Google mit Sicherheitsupdates, doch Experten warnen vor schwer patchbaren Schwachstellen. Während Ermittlungsaktionen Geldflüsse […]
FTC sanktioniert Cox Media Group: 930.000 Dollar für angebliches KI-„Abhören“
LONDON (IT BOLTWISE) – Die US-Handelsbehörde FTC hat Cox Media Group sowie zwei Partner wegen irreführender KI-Werbeversprechen mit insgesamt rund 930.000 US-Dollar bestraft. Im Zentrum stand das Marketing eines Programms namens „Active Listening“, das angeblich Telefon- und Umgebungs-Audio über Smartphone-Mikrofone auswerten sollte. Ermittlungen zeigten jedoch, dass die versprochene Technologie faktisch nicht existierte und stattdessen konventionelle […]
FTC stoppt KI-Spionage-Marketing: Banking-Trojaner steigen um 196%
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Handelsaufsicht FTC beendet den Streit um ein als „KI-Abhörtechnik“ vermarktetes Produkt und zeigt, wie schnell aus Marketing ein Compliance-Desaster wird. Im selben Quartal schnellen Banking-Trojaner-Fälle um 196% auf 1,24 Millionen hoch. Experten ordnen die Eskalation als Folge von intransparenten Datenflüssen, Affiliate-Mechaniken und aggressiven Tracking-Umsetzungen auf Mobilgeräten ein. Für […]
 #Sophos
 #AmazonPrime
 #Bestseller

