




MFA-Angriffe via OAuth 2.0 Device Code Flow steigen dramatisch
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsberichte zeigen einen starken Anstieg von Cyberangriffen, die Multi-Faktor-Authentisierung (MFA) gezielt umgehen. Besonders betroffen sind Bankkunden und Unternehmen, während Angreifer mit KI-gestützter Automatisierung Phishing, Trojaner und neue Social-Engineering-Varianten ausweiten. Im Fokus stehen dabei Angriffswege wie der OAuth-2.0-Device-Code-Flow sowie kompromittierende Umleitungen über QR-Codes. Der Beitrag ordnet ein, warum klassische Schutzmaßnahmen […]
DragonForce nutzt QUIC über Microsoft-Teams-Relays, um C2 zu tarnen
LONDON (IT BOLTWISE) – Angreifer, die mit der DragonForce-Ransomware in Verbindung stehen, haben einen Go-basierten Backdoor-Typ entwickelt, um C2-Verbindungen in den Microsoft-Teams-Relay-Fluss zu verstecken. Laut Analysen von Symantec- und Carbon-Black-Expertise läuft aus Sicht der Verteidiger überwiegend „nur“ legitimer Teams-Traffic aus dem Netzwerk. Entscheidend ist dabei die Nutzung eines QUIC-Streams über einen TURN-Relay sowie ein anonymer […]
INC-Ransomware als RaaS: Rust-Payload, 830 Opfer und neue Ableger
LONDON (IT BOLTWISE) – Eine Auswertung zeigt: INC entwickelt sich 2026 von einer noch jungen RaaS-Gruppe zu einem der aktivsten Akteure im Ransomware-Ökosystem. Seit August 2023 sollen über 830 Opfer aufgelistet sein, und der Großteil betrifft Organisationen in den USA. Besonders auffällig ist die technische Modernisierung: Verschlüssungs-Komponenten wurden in Rust neu geschrieben, und die Angriffe […]
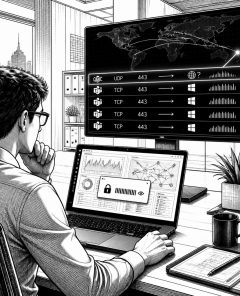
DragonForce: Backdoor.Turn versteckt C2-Traffic in Microsoft-Teams-Relays über TURN und QUIC
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, wie die DragonForce-Akteure über Microsoft-Teams-Relay-Infrastruktur C2-Verbindungen tarnt. Mit einem Go-basierten RAT namens Backdoor.Turn holen sich die Angreifer anonyme Visitor-Tokens aus den Skype/Teams-Identitätsdiensten, nutzen legitime TURN-Relays und schalten danach eine direkte QUIC-Sitzung zu einem echten Kommando- und Kontrollserver. Die Beobachtungen umfassen zudem einen BYOVD-gestützten DLL-Side-Loading-Angriff und Hinweise auf […]
NIS2 bis 31. Juli 2026, AI Act ab 2. August 2026: DSMS wird Pflicht
BERLIN / LONDON (IT BOLTWISE) – Mit der NIS2-Registrierung bis zum 31. Juli 2026 und den AI-Act-Governance-Pflichten ab dem 2. August 2026 rücken Security, Datenschutz und KI-Compliance gleichzeitig in den Fokus. Besonders brisant wird es, wenn Löschkonzepte fehlen: Gerichte stellen die Beweislast für wirksame Datenschutzmaßnahmen klar. Parallel zeigt ein Ransomware-Vorfall im Telemedizin-Umfeld, wie schnell 72-Stunden-Meldepflichten […]
CrowdStrike Falcon Pro: Endpoint-Security als Cloud-Schutz ab dem ersten Klick
LONDON (IT BOLTWISE) – CrowdStrike bringt mit Falcon Pro ein cloudbasiertes Endpoint-Security-Paket in den Fokus, das verdächtige Aktivitäten nicht erst nach Signaturtreffern, sondern möglichst früh im Nutzerklick abblocken soll. Die Lösung kombiniert Telemetrie-Auswertung in der Falcon-Cloud mit KI-gestützter Erkennung und zentralem Management über ein Web-Dashboard. Für Unternehmen verschiebt sich damit die Sicherheitsarbeit spürbar in Richtung […]
AIG CyberEdge: KI-nahe Cyber-Response im Risiko- und Policenmodell für Unternehmen
LONDON (IT BOLTWISE) – AIG bringt mit CyberEdge ein Cyber-Versicherungsmodell in den Fokus, das nicht nur Lösegeldrisiken betrachtet, sondern vor allem Betriebsunterbrechungen, Haftungsfolgen und forensische Kosten. Entscheidend ist dabei der Zusammenschluss aus Police-Logik und abrufbaren Expertenprozessen, damit Reaktion nach einem Angriff schneller und planbarer wird. Für Unternehmen bedeutet das: Wer Sicherheitsnachweise und Backup-Realitäten nicht erfüllt, […]
Angriffsfläche 2026: Intruder zeigt typische Exposures und warum Patchen allein nicht reicht
LONDON (IT BOLTWISE) – Angriffsflächen bleiben 2026 ein unterschätztes Einfallstor: Eine Auswertung von 3.000 Umgebungen zeigt, wie häufig Admin- und Management-Interfaces, riskante Ports sowie direkt erreichbare Datenbanken ohne Not ins Internet gelangen. Besonders kritisch ist der Rückstand bei der Reduktion von Exposures gegenüber dem klassischen Vulnerability-Management. Analysten verweisen darauf, dass eine geringe „Time-to-Exploit“ nicht nur […]
FulcrumSec-Angebotsplanung nach Novo-Nordisk-Angriff: 1,3 TB Daten im Fokus
KOPENHAGEN / LONDON (IT BOLTWISE) – Nach der Ablehnung einer Lösegeldforderung kündigt die Hackergruppe FulcrumSec an, Teile der erbeuteten Daten aus dem Novo-Nordisk-Angriff privat verkaufen zu wollen. Berichten zufolge waren die Angreifer mehr als zwei Monate im Umfeld des dänischen Pharmaunternehmens aktiv und sollen rund 1,3 Terabyte übernommen haben. Novo Nordisk betont, die Sache ernst […]
KI-Phishing „Outsider“: 3,8 Mio. Kreditkartendaten und neue Schutzlücken
LONDON (IT BOLTWISE) – Eine bekannte Phishing-Bande soll mit Hilfe der Künstlichen Intelligenz Gemini massenhaft Täuschungen skaliert haben: Laut Vorlage wurden mehr als 3,8 Millionen Kreditkartendaten erbeutet. Gleichzeitig zeigen Kennzahlen, wie breit KI-Assistenten in Unternehmen bereits genutzt werden – während Sicherheitsaspekte oft zu spät oder unzureichend integriert sind. Ergänzend rückt Android in den Fokus, weil […]
CyberSense erhält Auszeichnung: KI-basierte Ransomware-Recovery für vertrauenswürdige Backups
NEW JERSEY / LONDON (IT BOLTWISE) – CyberSense wurde als Best Ransomware Recovery Platform ausgezeichnet und setzt dabei auf KI-gestützte Datenintegritätsanalyse statt reiner Malware-Erkennung. Die Plattform soll kompromittierte Backups zuverlässig erkennen und Unternehmen helfen, nach einem Angriff schnell auf echte, unveränderte Wiederherstellungspunkte zuzugreifen. Damit verschiebt sich der Fokus der Cyber-Resilienz stärker von Prävention und Detektion […]
Sompo „SOMPO Cyber Insurance“ als Cyber-Airbag für Unternehmen
TOKIO / LONDON (IT BOLTWISE) – Sompo bringt mit der „SOMPO Cyber Insurance“ eine gewerbliche Cyber-Police auf den Markt, die Unternehmen als operativen Schutzmechanismus positioniert: Sie soll Kosten für Forensik, Wiederherstellung und Beratung im Ernstfall abfedern. Damit reagiert der Versicherer auf einen Markt, in dem Ransomware, Datenlecks und strengere Meldepflichten zunehmend existenzielle Folgen haben. Besonders […]
ClickFix erweitert Malware-Zustellung mit neuen Loadern und Fake-Updates
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor neuen ClickFix-Kampagnen, die über gefälschte Browser-Updates und Installer-Umwege mehrere Loader nachladen. Dabei kombinieren die Angreifer PowerShell im Verborgenen, In-Memory-Ausführung, DLL-Side-Loading und modulare Staging-Ketten, um Analysefenster zu verkleinern. Besonders auffällig: eine Mischung aus zielgerichtetem Profiling, DGA-basiertem C2-Finden und späterer Ausbreitung über WMI und SMB. Für Unternehmen bedeutet das: Security-Awareness, […]
GhostTree: NTFS-Junctions schicken Windows-Scanner in Endlosschleifen
BERLIN / LONDON (IT BOLTWISE) – GhostTree zeigt, wie Angreifer eine native Windows-Funktion missbrauchen können, um Sicherheitsscanner in Endlosschleifen zu treiben. Grundlage sind rekursive NTFS-Junctions, die beim Routinescan extrem viele Pfade erzeugen und so die Analyse überlasten. Nach der Veröffentlichung hat Microsoft sein Verhalten bei rekursiven Junctions angepasst, jedoch bleibt das Muster für zukünftige Umgehungen […]
Prozess um Fabian: Digitale Kommunikationsspuren und Beweissicherung
ROSTOCK / LONDON (IT BOLTWISE) – Im Prozess um den tödlichen Fall von Fabian rückt nicht nur die Zeugenaussage in den Mittelpunkt, sondern auch die Frage, wie Kommunikations- und Standortspuren als Belege in einem Strafverfahren belastbar gemacht werden. Laut Bericht wurde ein abgehörtes Telefonat abgespielt, das die Beteiligten zum Tagesablauf in einem möglichen Alibi-Kontext abgestimmt […]
Microsoft 365 Backup: Cloud-Backup mit Restore-Granularität für Exchange, OneDrive und SharePoint
REDMOND / LONDON (IT BOLTWISE) – Microsoft erweitert sein Microsoft-365-Ökosystem um Microsoft 365 Backup und setzt dabei auf integrierte Backup- und Restore-Funktionen direkt in den Administrationsoberflächen. Der Dienst sichert zentrale Workloads wie Exchange Online, OneDrive for Business und SharePoint Online in der Microsoft-Cloud und adressiert so typische Ausfallursachen von Fehlbedienung bis Cyberangriffen. Besonders relevant ist […]
Unbestätigtes Nintendo-Hacking: ShadowByt3$ fordert 2 Millionen Dollar
LONDON (IT BOLTWISE) – Unbestätigte Vorwürfe rund um einen möglichen Datendiebstahl erschüttern Nintendo: Eine Hackergruppe soll über eine Drittanbieter-Software rund 859 Megabyte Mitarbeiterdaten erbeutet haben und 2 Millionen US-Dollar Lösegeld bis zum 15. Juni 2026 verlangen. Für den Gaming-Konzern kommt die Nachricht in einer ohnehin schwierigen Marktphase, in der die Aktie zuletzt bereits unter Druck […]
KI beschleunigt Cybercrime: Ransomware-Welle, Anthropic stoppt Tools und GitHub-Breach
LONDON (IT BOLTWISE) – KI macht Angriffe schneller und zielgerichteter: Laut Branchenmeldungen nutzen Täter generative Verfahren, um Schwachstellen zu finden und passende Malware zu erstellen. Gleichzeitig steigt die Ransomware-Rate deutlich, während Anthropic neue KI-Tools aus Sicherheitsgründen vorerst pausiert. Weitere Signale kommen von GitHub, wo ein kompromittierbares Entwickler-Setup interne Repositories traf, und vom US-Gesetzgebungsprozess rund um […]
KI-gestütztes Phishing trifft Industrie: 1,9 Milliarden Euro Schaden und neue Identitätsangriffe
WIEN / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Welle gezielter Cyberangriffe gegen Industrie- und Bauunternehmen. Im Zentrum stehen Phishing-Kampagnen, die zunehmend KI-gestützte Infrastruktur missbrauchen und damit in großem Maßstab Identitäten übernehmen. Betroffene sollten vor allem Kontozugriffe absichern, phishing-resistente Multi-Faktor-Authentifizierung einführen und verdächtige Aktivitäten im Microsoft-Ökosystem eng protokollieren. Parallel zeigt sich, dass Erpressung und […]
Nintendo-Breach-Behauptung: Erpresser posten 2 Mio. Dollar und 859 MB angebliche Mitarbeiterdaten
TOKIO / LONDON (IT BOLTWISE) – Eine Hackergruppe behauptet, Nintendo sei Opfer eines Datenabflusses geworden und fordert 2 Millionen US-Dollar Lösegeld. Im Raum steht ein angeblicher Zugriff auf Mitarbeiterdaten, die über ein Drittanbieter-Tool gesammelt worden sein sollen. Zentral ist dabei, dass die Veröffentlichung bisher nicht verifiziert ist, aber die Art der Daten (u. a. Bankunterlagen […]
Akamai Guardicore Segmentation: Zero Trust für Multi-Cloud durch Mikrosegmentierung
CAMBRIDGE (USA) / LONDON (IT BOLTWISE) – Akamai stellt Guardicore Segmentation als zentrale Komponente für Zero-Trust-Strategien in Rechenzentren und Multi-Cloud-Umgebungen heraus. Die softwarebasierte Mikrosegmentierung knüpft Sicherheitsregeln an Workloads und Applikationen und soll so Angriffsflächen verkleinern sowie laterale Bewegungen bei Kompromittierung bremsen. Besonders wichtig ist dabei die Visualisierung von Abhängigkeits- und Netzwerkmustern, mit der Teams Policies […]
Novo Nordisk meldet Datenleck: Patientendaten und Arztkontakte kompromittiert
KOPENHAGEN / LONDON (IT BOLTWISE) – Novo Nordisk meldet einen schweren Sicherheitsvorfall in internen IT-Systemen, bei dem Daten aus klinischen Studien gestohlen wurden. Besonders kritisch: Neben pseudonymisierten Patientendaten sollen auch Kontaktinformationen medizinischer Fachkräfte betroffen sein. Parallel verhängt Irland eine Rekordstrafe gegen eine Gesundheitsbehörde im Kontext eines älteren Ransomware-Vorfalls. Die Ereignisse zeigen, wie stark Erpresser im […]
Chrome-0-Day, PeopleSoft-Exploit & VPN-Fehler: Der Sicherheits-Recap der Woche
LONDON (IT BOLTWISE) – In dieser Woche häufen sich Ausnutzungen gegen Unternehmen: Ein aktiv kompromittierter Chrome-0-Day mit CVE-2026-11645, ein PeopleSoft-Exploit über ShinyHunters und eine Check-Point-Schwachstelle in Remote Access VPN bei IKEv1. Ergänzt wird das Bild durch Supply-Chain-Angriffe auf Pakete sowie KI-gestützte Phishing-Lures, die gezielt Konten und Multi-Faktor-Codes abgreifen. Für Security-Teams bedeutet das vor allem Tempo […]
NCSC-Chef warnt: Ransomware-Resilienz muss zur strategischen Priorität werden
UK / LONDON (IT BOLTWISE) – Der NCSC-Chef Richard Horne fordert Organisationen auf, Ransomware-Resilienz wie eine Management-Strategie zu behandeln. In einem Podcast-Interview skizziert er einen harten Realitätscheck: Unternehmen müssen vier Wochen ohne kritische IT-Betriebssysteme durchhalten können. Im Fokus stehen getestete Wiederherstellungspläne, klare Verantwortlichkeiten in der Führungsebene und die Ablehnung von Lösegeld als belastbare „Recovery“-Strategie. Gleichzeitig […]
 #Sophos
 #AmazonPrime
 #Bestseller

