




RAID schützt die Verfügbarkeit – aber nicht die Datensicherung: Warum KMU jetzt umdenken müssen
LEIPZIG / LONDON (IT BOLTWISE) – Viele KMU verwechseln RAID mit Backup: Ein Ausfall einzelner Laufwerke bleibt oft unbemerkt, doch bei weiteren Fehlern scheitert die Wiederherstellung. In einer Befragung sichern zwar 72 Prozent der Unternehmen wöchentlich oder häufiger, aber 72 Prozent prüfen ihre Backups selten oder nie. Der Unterschied zwischen „weiter laufen“ und „Daten zurückholen“ […]
UNC3753: Vishing, RMM-Software und USB-Intrusionen bei Datendiebstahl in den USA
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Forschende ordnen eine groß angelegte Datendiebstahl- und Erpressungskampagne in den USA einem Tätercluster namens UNC3753 zu. Die Angreifer kombinieren Vishing, Social Engineering und schnelle Datenexfiltration, um innerhalb eines Arbeitstages zu erpressen. Neu ist zudem eine Eskalation mit physischen Einbrüchen, bei denen sie sich als IT-Techniker ausgeben und über […]
Outlook-Sicherheitslücke: Unverschlüsselte POP3-Verbindungen trotz SSL/TLS seit 20 Jahren
LONDON (IT BOLTWISE) – Eine lange bestehende Outlook-Sicherheitslücke lässt POP3-Verbindungen in der Praxis unverschlüsselt bleiben, obwohl Nutzer SSL/TLS aktivieren. Das erhöht das Risiko von Datenabfluss und Account-Übernahmen über Jahre hinweg, weil die Schwachstelle offenbar architekturell im Zusammenspiel von Client-Einstellung und Serverpfad steckt. Parallel zeigen aktuelle Berichte, dass kritische Office- und Azure-Fehler zunehmen, während neue Phishing-Tools […]
Vishing & Remote-Tools bedrohen Microsoft-365-Cloud: Bandenspektrum Pink
LONDON (IT BOLTWISE) – Ermittler warnen vor einer neuen Erpressungsbande, die mit Vishing und Fernwartungswerkzeugen gezielt Microsoft-365-Umgebungen angreift. Die Gruppe „Pink“ nutzt psychologische Social-Engineering-Taktiken, um Mehrfaktor-Authentifizierung zu umgehen und Zugriff auf SharePoint sowie OneDrive zu erlangen. Danach exfiltrieren die Angreifer Daten teils in weniger als einer Stunde, bevor ein dreitägiges Ultimatum den Druck erhöht. Parallel […]
Sentinel-Migration ab 5. Juni: Microsoft bündelt SIEM und XDR im Defender-Portal
LONDON (IT BOLTWISE) – Microsoft schließt mit einem neuen Defender-Offline-Update für Windows-Installationsimages gezielt Schutzlücken in der frühen Phase zwischen Neuinstallation und erster Internetverbindung. Parallel startet ab 5. Juni die Migration von Microsoft Sentinel in ein vereinheitlichtes Defender-Portal, das SIEM- und XDR-Funktionen in einer Oberfläche bündeln soll. Damit verschiebt Microsoft die Sicherheitslogik näher an die System- […]
RUAG zahlt Lösegeld nach Akira-Angriff: Signalwirkung für die Cyberabwehr
SCHWEIZ / LONDON (IT BOLTWISE) – RUAG hat nach einem Cyberangriff auf seine US-Tochter Lösegeld gezahlt, obwohl Schweizer Behörden ausdrücklich davon abraten. Der Konzern berichtet, dass sich die gestohlenen Daten anschließend vollständig wiederherstellen ließen. Die Entscheidung widerspricht damit den Empfehlungen des Bundesamts für Cybersicherheit (FOCBS) und der Bundesregierung. Sicherheitsexperten warnen zugleich vor der möglichen Signalwirkung […]
Avast Antivirus im Alltag: Funktionen, Grenzen und Marktvergleich für Windows
LONDON (IT BOLTWISE) – Avast Antivirus bleibt für viele Windows-Nutzer in Deutschland ein pragmatischer Einstieg in den Schutz vor Malware, Ransomware und schädlichen Downloads. Der Beitrag ordnet ein, welche Mechanismen im Alltag wirklich wirken, wo typische Grenzen liegen und wie sich Avast im Wettbewerb mit modernen Suite-Ansätzen positioniert. Außerdem beleuchtet er, warum organisatorische Sicherheitsmaßnahmen und […]
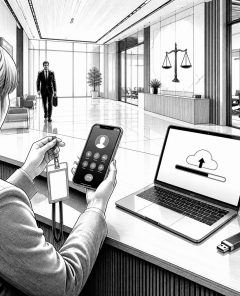
Silent Ransom Group: FBI warnt vor Vishing mit Einbruch in Kanzleien
LONDON (IT BOLTWISE) – Das FBI warnt vor der „Silent Ransom Group“, die Vishing-Angriffe mit persönlichen Einbrüchen in Büros kombiniert. In vielen Fällen erfolgt die Erpressung extrem schnell, während die Täter Daten nicht zwingend verschlüsseln, sondern gezielt exfiltrieren. Besonders kritisch: Die Bande nutzt gefälschte IT-Identitäten und greift mit USB-Sticks sowie Tools wie WinSCP und Rclone […]
Android-Update Juni: 124 Schwachstellen gestoppt, Zero-Day in Angriff
LONDON (IT BOLTWISE) – Das Juni-Android-Update adressiert 124 Schwachstellen, darunter 18 als kritisch eingestufte Lücken. Besonders brisant: Eine Zero-Day-Variante wird bereits aktiv ausgenutzt. Die Auswirkungsbreite reicht vom Android-Framework bis hin zu Chipsatz-Komponenten sowie zu Apps wie Microsoft-365 für Android. Zusätzlich rollt Google neue Betrugserkennung aus, die Deepfake-basierte Anrufe über RCS abwehren soll. Mit dem Android-Update […]
Norton 360 im Alltag: Welche Schutzfunktionen wirklich zählen
LONDON (IT BOLTWISE) – Norton 360 bündelt Virenschutz, Firewall, VPN, Passwort-Management und Cloud-Backup in einer einzigen Sicherheits-Suite. Der Praxisnutzen hängt jedoch stark davon ab, ob die Funktionen korrekt aktiviert sind und wie sie mit dem Nutzerverhalten zusammenspielen. Für Anwender in Deutschland geht es dabei besonders um Schutz auf Windows, macOS, Android und iOS sowie um […]
Google und FBI warnen: Ransomware-Gang nutzt Fake-IT-Mitarbeiter vor Ort
WASHINGTON / LONDON (IT BOLTWISE) – Google und das FBI warnen vor einer Ransomware-Kampagne der „Silent Ransom Group“, die ihre Angriffe gegen Kanzleien eskaliert. Laut Berichten setzen die Täter auf gefälschte IT-Mitarbeiter, die in Büros auftauchen und per USB oder Fernzugriff Daten direkt aus Rechnern exfiltrieren. Zusätzlich nutzen sie Phishing, Telefon- und Social-Engineering-Skripte, um Opfer […]
VECT 2.0: Ransomware-Fehler macht verschlüsselte Daten dauerhaft unlesbar
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen, dass VECT 2.0 nicht nur Dateien sperrt, sondern durch fundamentale Konstruktionsfehler verschlüsselte Daten oft dauerhaft unlesbar macht. Selbst ein Entschlüsseln mit dem vom Angreifer bereitgestellten Tool kann dabei scheitern, weil wesentliche Entschlüsselungsinformationen fehlen. Für Unternehmen bedeutet das: Ransomware ist gleichzeitig Schadcode und potenzieller Datenvernichter. Besonders im Finanzsektor verschärft die […]
Operation TaxShadow: Gefälschte Steuerportale schleusen Malware ein
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor der Phishing-Kampagne „Operation TaxShadow“, die über gefälschte Steuerportale mehrstufige Schadsoftware verteilt. Das Vorgehen zielt vor allem auf Organisationen in Indien, greift aber offenbar auch europäische, asiatische und australische Steuerzahler an. Auffällig sind die ausgehärtete Ausführung im Arbeitsspeicher, mehrschichtige Verschleierung sowie Umgehung klassischer Erkennung. Zusätzlich zeigt sich, wie „Phishing-as-a-Service“ […]
AI-Agents, C2-Tools und neue Angriffe: Sicherheitslage im Überblick
LONDON (IT BOLTWISE) – Angreifer nutzen KI-gestützte Automatisierung, um Erkennung zu umgehen, während gleichzeitig mehrköpfige Kampagnen von SSRF-Lücken bis zu Missbrauch vertrauenswürdiger Remote-Tools reichen. In einem breit gemeldeten Lagebild rücken mobile Spionage, ClickFix-artige Social-Engineering-Lures und datenbasierte Erpressung ohne Ransomware in den Fokus. Dazu kommen neue Hürden für Verteidiger: von schnelleren Angriffszyklen bis zu zunehmenden Schwachstellen, […]
TA4922 erweitert Phishing nach Europa und nutzt DLL-Side-Loading für RAT
LONDON / LONDON (IT BOLTWISE) – Eine China-verbundene Cybercrime-Gruppe namens TA4922 weitet ihren Fokus auf Unternehmen in Großbritannien, Deutschland, Italien und Südafrika aus. Laut Branchenberichten kombiniert der Akteur einen „rapid operational tempo“ mit ständig wechselnden Malware-Werkzeugen wie ValleyRAT und Atlas RAT sowie neu beobachteten Loadern wie RomulusLoader und SilentRunLoader. Auffällig ist dabei, dass TA4922 zunehmend […]
ICBC-Aktie in Hongkong unter Druck: EZB verweist auf Ransomware-Vorfall in New York
HONGKONG / LONDON (IT BOLTWISE) – Die ICBC-Aktie rückt am 04.06.2026 vor allem wegen eines operativen Risikothemas in den Fokus: Die EZB hat einen Ransomware-Angriff auf die New Yorker Niederlassung der Bank als Beispiel für fehlende nichtfinanzielle Resilienz hervorgehoben. Für Anleger und Marktteilnehmer verlagert sich damit die Aufmerksamkeit weg von reinen Ergebniskennzahlen hin zu Fragen […]
NIS2 und KI-Risiken: Warum Geschäftsführer jetzt persönlich haften können
BERLIN / LONDON (IT BOLTWISE) – Die NIS2-Richtlinie verschärft den Druck auf Unternehmen: Bei Sicherheitsversäumnissen kann die persönliche Haftung von Geschäftsführern greifbar werden. Gleichzeitig erhöhen KI-gestützte Angriffe die Erfolgswahrscheinlichkeit von Phishing, Business Email Compromise und Ransomware. Experten betonen, dass nicht nur technische Kontrollen, sondern auch dokumentierte Prozesse wie Multi-Faktor-Authentifizierung und Notfallpläne entscheidend sind. Für Datenschutzbeobachter […]
NIS2 und KI-gestützte Angriffe: Warum Haftung jetzt Führungssache wird
BERLIN / LONDON (IT BOLTWISE) – Experten warnen vor KI-gestützten Phishing- und Ransomware-Wellen, die besonders schnell und schwer zu stoppen sind. Gleichzeitig verschiebt NIS2 die Sicherheitsverantwortung in Richtung Geschäftsführung und macht Lücken direkt haftungsrelevant. Neue Risikoprofile durch KI-gestützte Betrugsmethoden und Datendiebstahl erhöhen den Druck auf ein integriertes Sicherheitsmanagement. Unternehmen müssen jetzt technische Kontrollen, Governance und […]
NIS2 und KI-Security: 29.500 Firmen investieren 4,5 Mrd. Euro in Resilienz
DEUTSCHLAND / LONDON (IT BOLTWISE) – Deutsche Sicherheits- und Tech-Partner treiben gleichzeitig NIS2-konforme KI-Sicherheitsarchitekturen und KI-natives Threat-Handling voran. Am 2. Juni 2026 startet ein deutsches Konsortium rund um secunet, DCSO und Tenzir mit einer Plattform für schnellere Reaktion in kritischen Sektoren. Parallel bauen internationale Anbieter Zero-Trust und Agentic Security mit Cloud- und Speicherarchitekturen sowie KI-Orchestrierung […]
KI-gestützte Cyberangriffe nehmen rasant zu – Firmen rutschen ab
BERLIN / LONDON (IT BOLTWISE) – KI-gestützte Angriffe beschleunigen den Weg von der Schwachstelle zur Ausnutzung deutlich. Auf der STATE OF SECURITY diskutierten Experten, warum viele Unternehmen bei der Abwehr nicht mehr Schritt halten – und wie Regulierung wie NIS2 und der EU AI Act den Druck auf Führungskräfte erhöhen. Gleichzeitig zeigt der Markt, dass […]
2026: Größte Cyberangriffe, Datenleaks und Infrastruktur-Schäden im Überblick
LONDON (IT BOLTWISE) – In 2026 verschiebt sich das Risiko in der IT: von klassischen Ransomware-Exzessen hin zu Angriffen auf Identität, Lieferketten und sogar kritische Infrastruktur. Gleichzeitig bleiben staatlich unterstützte Gruppen aktiv, und die Angriffsfläche wächst durch Schwachstellen in Open-Source-Projekten und schlecht gehärtete Systeme. Der Artikel ordnet die gravierendsten Vorfälle ein – inklusive möglicher Großleaks […]
Weedhack & CountLoader: Malware für Minecraft und Mining im Umlauf
LONDON (IT BOLTWISE) – McAfee Labs meldet eine neue MaaS-Kampagne namens Weedhack, die über YouTube und manipulierte Downloads Minecraft-Konten und Systeme übernimmt. Parallel zeigt die Analyse eine groß angelegte CountLoader-Aktion mit rund 86.000 betroffenen Rechnern, verteilt über geknackte Software und Wechseldatenträger. Die Fälle verbinden Social-Engineering-Disziplin (SEO-Poisoning, Video-Weiterleitungen) mit modularen Java/Payload-Ketten und reichen bis zu Kryptomining […]
Pflegekrise 2035: Künstliche Intelligenz zwischen Effizienz und Nähe
DEUTSCHLAND / LONDON (IT BOLTWISE) – Bis 2035 könnten in Deutschland rund 5,6 Millionen Menschen pflegebedürftig sein. Während Künstliche Intelligenz als Hebel gegen Personalmangel gilt, stehen Organisationen zugleich unter hohem Reform- und Compliance-Druck. Der EU AI Act verschärft die Regeln für KI-gestützte Entscheidungen, und parallel wachsen die Risiken für sensible Gesundheitsdaten. Der Artikel ordnet ein, […]
NFC-Attacken auf Android: Kaspersky meldet 188% Anstieg und zeigt neue Risiken
HAMBURG / LONDON (IT BOLTWISE) – Kaspersky warnt vor einem sprunghaften Anstieg von NFC-Angriffen auf Android-Smartphones und ordnet das in eine breitere Welle aus Identitätsdiebstahl und Ransomware ein. Gleichzeitig nimmt die Zahlungsbereitschaft bei Erpressung ab, während Täter stärker auf den Zugang zu Unternehmenskonten setzen. Der Bericht macht deutlich, dass moderne Mobilgeräte zwar immer leistungsfähiger werden, […]
 #Sophos
 #AmazonPrime
 #Bestseller

