




Google verklagt KI-Betrüger „Outsider Enterprise“ wegen Gemini-Phishing
LONDON (IT BOLTWISE) – Google und das FBI gehen gemeinsam gegen die chinesische Gruppe „Outsider Enterprise“ vor, die offenbar mit Gemini-gestützten Phishing-Kits Millionen Menschen betrogen haben soll. Laut Klage verursachten die Aktivitäten Schäden in Höhe von 1,9 Milliarden Euro. Die Aktion kombiniert eine Zivilklage mit koordinierten Beschlagnahmen und rückt damit KI-Missbrauch als ernstes Sicherheits- und […]
Google verklagt KI-basiertes Betrugsnetzwerk wegen 2,5 Mio. Spam-SMS
BERLIN / LONDON (IT BOLTWISE) – Google geht zivilrechtlich gegen ein chinesisches Betrugsnetzwerk vor und nennt als Auslöser eine KI-getriebene Eskalation von Spam- und Betrugsangriffen. In zwei Wochen seien demnach 2,5 Millionen Spam-SMS an Android-Nutzer verschickt worden. Parallel baut Google mit „Fake Call Detection“ eine Echtzeit-Erkennung für manipulierte Anrufe und KI-generierte Stimmen in Android 12 […]
KI-Phishing: 82,6% der Betrugsmails entstehen per Künstlicher Intelligenz
LONDON (IT BOLTWISE) – Laut einer aktuellen Bitdefender-Auswertung entstehen inzwischen 82,6% der Phishing-E-Mails mit KI, wodurch Betrugsinhalte in Minuten statt Stunden ausgerollt werden. Parallel gehen Behörden weltweit gegen Smishing- und Phishing-as-a-Service-Strukturen vor, darunter Netzwerke, die Millionen Nachrichten und gefälschte Domains erzeugten. Der Druck steigt damit besonders für Unternehmen und Banken, die ihren Kundenschutz über Mobile-Fraud-Szenarien […]
KI-Phishing explodiert: 57 Milliarden Euro Schaden in der EU und neue Betrugsmaschen
BRÜSSEL / LONDON (IT BOLTWISE) – Behörden melden einen massiven Anstieg KI-gestützter Betrugsversuche per E-Mail und SMS. Der Schaden durch Online-Betrug in der EU wird auf rund 57 Milliarden Euro beziffert, während Angreifer die Nachrichtenerstellung stark automatisieren. Besonders kritisch: Phishing-Kampagnen sollen sich im Jahresvergleich vervierzehnfacht haben, weil Künstliche Intelligenz Texte schneller und überzeugender produziert. Parallel […]
Google klagt gegen „Outsider Enterprise“: KI-Phishing im großen Stil
LONDON (IT BOLTWISE) – Google geht gerichtlich gegen eine angeblich chinesische Cybercrime-Organisation vor, die mit KI-gestütztem Phishing massenhaft gefälschte Websites und Betrugs-SMS betrieben haben soll. Laut Klage wurden in einem kurzen Zeitraum tausende Fake-Websites und Millionen betrügerische Inhalte genutzt, um Passwörter und Kreditkartendaten abzugreifen. Der Konzern setzt dabei auf KI-gestützte Erkennung, Netzbetreiber-Blockierungen und die Zusammenarbeit […]
Smishing-Welle: SMS-Phishing erreicht 35% der Angriffe – Schulen fordern Gegenmaßnahmen
DEUTSCHLAND / LONDON (IT BOLTWISE) – In Deutschland häufen sich Smishing-Angriffe: Berichten zufolge laufen inzwischen 35% aller Cyberangriffe über SMS, und KI-gestützte Betrugsversuche sollen sich stark beschleunigt haben. Besonders Schulen geraten unter Druck, weil Prüfungen und digitale Dienste gleichzeitig stattfinden. Lehrervertreter fordern daher technische Gegenmaßnahmen wie Störsender, ergänzt durch Detektoren und Sensorik. Der Artikel ordnet […]
Google klagt chinesisches Smishing-Netz an: Gemini soll Betrugs-Kit Outsider befeuert haben
LONDON (IT BOLTWISE) – Google geht gegen ein chinesisches Smishing-Netzwerk vor und wirft ihm vor, den Gemini-Agenten für großangelegte Phishing-Angriffe gegen US-Kunden einzusetzen. Im Zentrum steht ein Phishing-as-a-Service-Kit namens Outsider, das laut Klage mit vorgefertigten Templates und einer Art Self-Service-Bot über Telegram vertrieben wird. Google will die Infrastruktur des Netzwerks zerschlagen und arbeitet dafür mit […]
Google klagt „Outsider Enterprise“: KI-gestütztes Phishing über 2,5 Mio. SMS
NEW YORK / LONDON (IT BOLTWISE) – Google geht gegen die chinesische Gruppe „Outsider Enterprise“ juristisch vor und wirft ihr vor, mit Googles eigener KI Gemini Phishing-Angriffe zu skalieren. Laut Klage wurden zwischen November 2025 und April 2026 rund 1,59 Millionen URLs identifiziert, daraus sollen etwa 9.000 Fake-Webseiten entstanden sein. Besonders alarmierend: In nur zwei […]
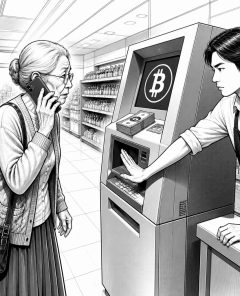
Krypto-Geldautomaten und SMS-Phishing: Seniorin wird fast um 18.000 US-Dollar betrogen
WESTLAKE / LONDON (IT BOLTWISE) – Eine Seniorin in Ohio wollte nach einer SMS angeblicher Apple-Abbuchungen 18.000 US-Dollar an einem Bitcoin-Geldautomaten einzahlen. Ein Ladenangestellter erkannte den Betrug, griff ein und stoppte den Vorgang, bevor die Überweisung abgeschlossen war. Die Täter hatten die Frau gleichzeitig am Telefon „gesteuert“ und ihr abgeraten, mit Dritten zu sprechen. Der […]
SMS-Spoofing über E-Mail-zu-SMS-Schnittstellen: jahrzehntealte Lücke zeigt Karten
SAN DIEGO / LONDON (IT BOLTWISE) – Forscher haben eine Schwachstelle in E-Mail-zu-SMS-Schnittstellen großer Anbieter nachgewiesen, die über Jahre unbemerkt blieb. Angreifer konnten gefälschte SMS-Nachrichten in legitime Unterhaltungsketten einordnen und sich dabei als vertrauenswürdige Absender wie Banken oder Behörden ausgeben. Die Veröffentlichung führte zu Patches bei mehreren Mobilfunk- und Messaging-Ökosystemen – während ein Netzbetreiber den […]
WhatsApp-Phishing nach Booking-Leck: Neue Betrugsmaschen und Android-Update
BERN / LONDON (IT BOLTWISE) – Eine neue Phishing-Welle trifft Nutzer über WhatsApp: Kriminelle kombinieren gestohlene Buchungsdaten aus einem Booking.com-Leck mit Druck auf Kreditkarteninformationen und gefälschten Rückerstattungsversprechen. Parallel warnt der Finanzsektor vor ähnlichen Kampagnen, bei denen sogar bekannte Banken-Namen als Köder dienen. Während Sicherheitsforscher tausende betrügerische Domains rund um Großevents zählen, rüstet Google Android mit […]
GCash ersetzt SMS-OTP bis Juni 2026 durch In-App-Push
MANILA / LONDON (IT BOLTWISE) – GCash stellt seine OTP-Zustellung von SMS auf Push-Benachrichtigungen in der eigenen App um und beendet damit einen der klassischen Schwachpunkte bei mobilen Transaktionen. Bis zum 22. Juni 2026 sollen Verifikationsanfragen nicht mehr per Textnachricht, sondern über In-App-Mechanismen laufen. Damit will der Anbieter Phishing und SIM-Betrug reduzieren, ohne die Authentifizierungspfade […]
Orange Holiday Sim: Prepaid-Datenpaket für Reisen in Europa im Check
LONDON (IT BOLTWISE) – Orange Holiday Sim positioniert sich als flexibles Prepaid-Datenpaket für Reisen in Europa: Nutzer aktivieren die SIM vorab oder direkt vor Ort und erhalten planbare Daten- und Kommunikationskontingente ohne langfristigen Vertrag. Für Geschäftsreisende und Urlaubsreisende ist vor allem der Wegfall teurer Überraschungen beim Roaming sowie die Entkopplung von Inland- und Auslandsnutzung relevant. […]
Chipotle startet „53 Years. 53 Real Ingredients“ und setzt auf Text-to-Win
LONDON (IT BOLTWISE) – Chipotle koppelt seine 53-jährige Markenhistorie an die Basketball-Playoffs und aktiviert eine landesweite „Text-to-Win“-Aktion mit 53.000 kostenlosen Burrito-Entrées. Im Mittelpunkt stehen digitale Menü-Items in der App sowie ein Code-Mechanismus per SMS, der nach Ende des Finalspiels ausgelöst wird. Für Unternehmen ist das vor allem ein Beispiel dafür, wie sich Entertainment-Events in messbare […]
Booking.com-Betrug: Deutsche Opfer zahlen bei personalisiertem Phishing fast doppelt so viel
LONDON (IT BOLTWISE) – Kriminelle nutzen geleakte Buchungsdaten, um in Deutschland besonders zielgerichtete Phishing-Angriffe auszulösen. Betroffene verlieren im Schnitt 1.180 Euro, während der weltweite Durchschnitt bei 630 Euro liegt. Auffällig ist dabei die Tempo-Spirale: Viele zahlen innerhalb von nur 30 Minuten. Der Vorfall zeigt, warum Unternehmen und Privatpersonen Sicherheitsmechanismen wie Passkeys und strikte Kanalprüfung bei […]
Entra ID: Microsoft verschärft ab sofort SSPR, Passkeys und deaktiviert SMS-Codes
LONDON (IT BOLTWISE) – Microsoft verschärft die Sicherheitsregeln in Entra ID und zwingt Nutzer ab Juni 2026 stärker zu verifizierten Authentifizierungsmethoden. Gleichzeitig stellt der Konzern SMS-basierte Anmeldecodes für persönliche Konten ein, weil Angriffe wie Phishing und SIM-Swapping zunehmen. Parallel häufen sich Berichte über auffällige Muster in Aktivitätsanzeigen und Graph-API-Feldern, was Admins vor neue Interpretationsaufgaben stellt. […]
Messenger-Betrug in Deutschland: Pro Angriff durchschnittlich 1.180 Euro Schaden
DEUTSCHLAND / LONDON (IT BOLTWISE) – Deutsche Betrugsopfer verlieren laut Studie im Schnitt 1.180 Euro pro erfolgreichem Messenger-Angriff. Besonders kritisch: Viele Schäden entstehen bereits innerhalb von 30 Minuten, während KI-gestützte Videos und immer professionellere Textbausteine die Erkennung erschweren. Sicherheitsbehörden warnen zudem vor der hohen Hürde, Gelder aus dem Ausland zurückzuholen. Der Artikel ordnet ein, wie […]
Android: NFC-Angriffe nehmen deutlich zu – Phishing-Wellen und Botnetze im Fokus
LONDON (IT BOLTWISE) – Laut aktuellen Sicherheitsdaten häufen sich NFC-Angriffe auf Android: von Januar bis April 2026 um 188 Prozent im Vergleich zum Vorjahr. Gleichzeitig nutzen Kriminelle den Hype um neue Medienthemen, um Nutzer in gefälschte Apps und Phishing-Seiten zu locken. Behörden berichten zudem von erfolgreichen Schritten gegen große Botnetzinfrastrukturen mit Millionen kompromittierter Geräte. Der […]
Krankmeldung per SMS/WhatsApp: Neue Urteile schränken Arbeitgeber- und Lohnrechte ein
BERLIN / LONDON (IT BOLTWISE) – Mehrere aktuelle Arbeitsgerichtsentscheidungen lockern die Regeln zur Krankmeldung: Wer krank ist, muss laut Emden nicht zwingend persönlich im Betrieb anrufen. Gleichzeitig begrenzen andere Urteile den Lohnanspruch nach selbst ausgelösten Komplikationen deutlich. Parallel endet die Covid-19-Meldepflicht, während eine geplante Teilzeit-Krankmeldung neue Konflikte zwischen Bürokratie und medizinischer Objektivierbarkeit auslöst. Für Arbeitgeber […]
Microsoft macht SMS-Codes überflüssig: Passkeys mit Biometrie ab sofort
REDMOND / LONDON (IT BOLTWISE) – Microsoft beendet die SMS-basierte Identitätsprüfung und setzt künftig auf Passkeys mit biometrischer Absicherung. Damit rückt der Konzern eine Authentifizierung in den Vordergrund, die automatisierte Phishing-Angriffe deutlich erschwert. Gleichzeitig zieht Microsoft Sicherheitsmaßnahmen in Windows 11 nach: automatische Geräterisolierung, ein Secure-Boot-Zertifikats-Update und Performance-Optimierungen. Für Unternehmen bedeutet das einen klaren Handlungsdruck, Identitäts-Workflows, […]
Check24 verschenkt WM-2026-Trikots: App-Teilnahme, Tippspiel und Datennutzung
BERLIN / LONDON (IT BOLTWISE) – Check24 startet zur WM 2026 eine Trikot-Aktion mit zwei Millionen Gratis-Shirts, koppelt die Ausgabe aber an App-Installation, SMS-Code und ein WM-Tippspiel. Damit geht es nicht nur um Fan-Überraschungen, sondern vor allem um Reichweite, Datenaufbau und spätere personalisierte Angebote. Wer mitmacht, muss zudem die Teilnahmebedingungen in der App sauber verstehen, […]
Microsoft stellt SMS-2FA ein und warnt vor Kali365-Device-Code-Phishing
LONDON (IT BOLTWISE) – Microsoft beendet schrittweise die SMS-basierte Zwei-Faktor-Authentifizierung und lenkt Unternehmen auf Passkeys. Gleichzeitig warnt das FBI vor Kali365, einer Phishing-as-a-Service-Plattform, die mit „Device-Code-Phishing“ OAuth-Tokens abgreift. Für IT-Teams bedeutet das: Sie müssen nicht nur Authentifizierungswege härten, sondern auch OAuth- und Gerätefreigaben in Mandanten konsequent kontrollieren. Der Vorfall zeigt zudem, wie Täter offizielle Absenderadressen […]
Microsoft beendet SMS-Authentifizierung: Passkeys werden zum Standard
LONDON (IT BOLTWISE) – Microsoft stoppt die SMS-basierte Verifizierung für persönliche Konten und treibt phishing-resistente Passkeys in der Identitätsarchitektur nach vorn. Parallel zeigen neue Angriffsberichte, wie KI-gestützte Kampagnen Einmalcodes und Token-Infrastrukturen zunehmend automatisiert kompromittieren. Für Unternehmen bedeutet das: Authentifizierung muss „by design“ gegen Social Engineering härter werden, und bestehende Prozesse rund um MFA, Device-Schutz und […]
 #Sophos
 #AmazonPrime
 #Bestseller

