




Uni-App-Templates treiben 236.000 KI-Scam-Webseiten und Wallet Drainer
LONDON (IT BOLTWISE) – Infoblox meldet, dass 236.493 Domains auf Basis von DClouds Uni-App Scam-Templates ausspielen: von Fake-Krypto-Börsen über Wallet-Drainer bis zu WhatsApp-Phishing. Besonders riskant ist die Kombination aus vorgetäuschter „Verifikation“, baukastenartigen Login-Flows und teils bulletproof Hosting. Gleichzeitig zeigt die Analyse, dass viele Domains auf etablierten Cloud-Anbietern laufen, was die Abwehr in Unternehmen erschwert. Der […]
EU verlängert Chatkontrolle: Rückgang stiller SMS, neue Ortungstechniken
BRÜSSEL / LONDON (IT BOLTWISE) – EU-Botschafter haben sich am 26. Juni 2026 auf eine Verlängerung der umstrittenen Chatkontrolle zur Erkennung von CSAM verständigt. Während in Deutschland stille SMS und IMSI-Catcher-Einsätze messbar zurückgehen, rücken neue Technologien in den Fokus, die Ortung auch ohne Handynummer ermöglichen. Der Schritt verschiebt die Debatte weg von traditionellen Funkzellen hin […]
SSU und FBI warnen vor Fake-Support-SMS: Kreditdiebstahl bei Messengern
KIEW / LONDON (IT BOLTWISE) – Die ukrainische Security Service (SSU) und das FBI beschreiben eine länger laufende Kampagne russischer Nachrichtendienste, die über Fake-Support-SMS Messenger-Zugänge von Regierungsangehörigen und Privatpersonen übernehmen soll. Ziel sind Konten und gespeicherte Daten, indem Nutzer vermeintliche Support-„Bot“-Nachrichten mit Zugangsdaten beantworten. Die Hinweise betreffen besonders Signal- und WhatsApp-Anwender und raten zu konsequentem […]
KI-Phishing in Deutschland: 86% nutzen KI – und die Abwehr hinkt hinterher
POTSDAM / LONDON (IT BOLTWISE) – Auf der Nationalen Cybersicherheits-Konferenz zeichnet das BSI ein deutliches Bild: KI-gestütztes Phishing treibt die Fallzahlen massiv nach oben. Im Juni 2026 stiegen KI-Phishing-Angriffe um 1.380%, während KI-generierte Nachrichten laut Branchenberichten deutlich höhere Klickraten erreichen. Gleichzeitig reagieren Messenger wie WhatsApp mit neuen Schutzmechanismen in der Beta, doch Unternehmen müssen ihre […]
Maut-Betrug mit Fake-ASFINAG-Webseiten: Von 8,60 Euro zu 1.100 Euro Schaden
WIEN / LONDON (IT BOLTWISE) – Betrügerische SMS tarnen sich als Maut- oder Parkhinweise und führen auf täuschend echte Kopien offizieller Portale. Im konkreten Fall aus Kärnten wurden aus einer angeblichen Zahlung von 8,60 Euro rund 1.100 Euro, weil beim Checkout deutlich höhere Beträge abgebucht wurden. Die Ermittlungsansätze zeigen, wie eng Betrugsökonomien vernetzt sind: Die […]
Fake-Notfallwarnung in Brasilien: Cyberangriff legt Cellbroadcast lahm
BRASILIEN / LONDON (IT BOLTWISE) – Eine mutmaßliche Cyberattacke hat in Brasilien eine öffentliche Notfallwarnung simuliert: Statt echter Gefahrenmeldungen erhielten viele Menschen per Broadcast und SMS einen verfälschten Text. Behörden schalteten daraufhin die Cellbroadcast-Instanz der Zivilverteidigung vorübergehend ab, um die Sicherheitslage zu prüfen. Im Zentrum der Ermittlungen steht eine kompromittierte Regierungskonsole, nachdem ein Mitarbeiter 2016 […]
Android 17 macht den iPhone-Umstieg deutlich leichter per WLAN-Transfer
LONDON (IT BOLTWISE) – Android 17 erweitert den Gerätemigrationsprozess deutlich: Mit der systemintegrierten App „Android Switch“ können Nutzer viele Inhalte vom iPhone auf ein Android-Handy nicht nur per Kabel, sondern auch drahtlos über WLAN übertragen. Besonders relevant sind Passwörter, Passkeys, WLAN-Anmeldedaten und sogar verschlüsselte Nachrichtenformate. Das Rollout startet zunächst bei Google-Pixel-Geräten, während andere Hersteller die […]
WhatsApp startet neue Sicherheitsprüfung gegen Kopplungsbetrug
LONDON (IT BOLTWISE) – WhatsApp führt am 24. Juni 2026 eine neue Sicherheitsprüfung für Anrufe von unbekannten Nummern ein. Das System blendet vor dem Gespräch Informationen wie Standort, Kontaktstatus und gemeinsame Gruppen ein, um Social-Engineering-Angriffe schneller zu erkennen. Parallel steigen die Schäden durch SIM-Swapping und device-linking-basierten Betrug spürbar an. Der Bericht ordnet die Entwicklung ein […]
RBI erweitert Entschädigung bei Online-Betrug ab 2027: 85% bis 25.000 Rupien
NEW DELHI / LONDON (IT BOLTWISE) – Die Reserve Bank of India macht Opfer von Online-Betrug ab Januar 2027 deutlich besser abgesichert: Für Kleinbeträge soll eine Pflichtentschädigung von 85% greifen. Damit legt die Notenbank erstmals einheitliche Regeln für Privatpersonen und kleine Unternehmen fest, inklusive klarer Melde- und Prüf-Fristen. Die Vorgaben verschärfen zudem die Pflichten von […]
Scattered Spider: Geständnisse nach TfL-Angriff zeigen neue Muster bei Ransomware
LONDON / LONDON (IT BOLTWISE) – In Großbritannien haben zwei Angeklagte in einem laufenden Verfahren ihre Beteiligung an einem Cyberangriff gestanden, der 2024 die IT von Transport for London lahmlegte. Der Fall ordnet sich in die Aktivitäten des Ransomware-Umfelds „Scattered Spider“ ein und zeigt, wie eng Zugriffserlangung, Phishing und SIM-Swapping heute verzahnt sind. Laut Anklage […]
Klarmobil-Freenet-Tarif mit 25 GB dauerhaft für 4,99 Euro: Was Kunden wirklich beachten müssen
LONDON (IT BOLTWISE) – Ein Mobilfunktarif von Klarmobil (freenet) bleibt laut Anbieter dauerhaft bei 4,99 Euro im Monat, inklusive 25 GB 5G-Daten. Damit rückt ein Preisniveau in den Fokus, das bei 25-GB-Allnet-Paketen sonst selten stabil bleibt. Entscheidend sind die Bedingungen: einmalige Anschlussgebühr, 24 Monate Mindestlaufzeit sowie Optionen beim flexiblen Vertragsstart bei Rufnummernmitnahme. Wir ordnen ein, […]
SMS-Blaster-Phishing in der Schweiz: 2G-Manipulation und neue Schutzwege
BASEL-LAND / LONDON (IT BOLTWISE) – Die Staatsanwaltschaft Basel-Landschaft erhebt Anklage gegen einen Mann, der mit einem illegalen SMS-Blaster Mobilfunknetze manipuliert haben soll, um Phishing-Angriffe auszuliefern. Laut Vorwurf zwang das Gerät Handys im Umkreis von bis zu 2.000 Metern in unverschlüsselte 2G-Verbindungen und versendete gefälschte SMS in mehreren Kantonen. Während die Schweiz das Verfahren beschleunigt […]
O2-Phishing: Gefälschte SMS und Mails übernehmen MyO2-Konten gezielt
BERLIN / LONDON (IT BOLTWISE) – Betroffene melden erneut Phishing-Wellen gegen MyO2-Konten: Betrüger tarnen sich mit SIM-Deaktivierungsdrohungen, angeblichen AGB-Updates und Netzumstellungen. Die Nachrichten setzen auf zeitliche Dringlichkeit, gefälschte O2-Seiten und das Ausspielen von Technikrisiken wie 3G-Abschaltungen. Für Unternehmen und IT-Verantwortliche wird damit klar: Account-Takeover entsteht nicht nur durch „klassische“ Mail-Links, sondern auch durch Nummern- und […]
Brasiliens Notfallwarnsystem angegriffen: 30 Millionen erhielten gefälschte Alarme
BRASILIEN / LONDON (IT BOLTWISE) – Unbekannte Angreifer haben das nationale Notfallwarnsystem Brasiliens gekapert und in der höchsten Alarmstufe gefälschte Meldungen per Cell Broadcast und SMS an rund 30 Millionen Menschen versendet. Betroffen waren unter anderem São Paulo, Rio de Janeiro und der Bundesdistrikt. Die Regierung spricht von einem gezielten digitalen Angriff auf die Plattform […]
Google zerschlägt KI-Phishing-Netzwerk mit 2,5 Mio. SMS – was sich für Unternehmen ändert
NEW YORK / LONDON (IT BOLTWISE) – Google und das FBI haben laut Gerichtsdokumenten ein KI-gestütztes Phishing-Netzwerk ausgehoben, das in zwei Wochen 2,5 Millionen SMS an Android-Nutzer verschickt haben soll. Im Zentrum steht die Nutzung von Googles Gemini, um täuschend echte Nachbildungen von Google- und YouTube-Oberflächen zu erzeugen. Zusätzlich berichten die Ermittler von einem KI-entwickelten […]
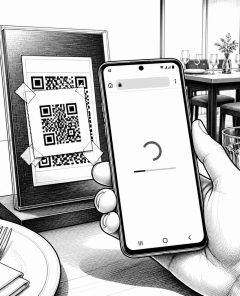
Quishing nimmt Fahrt auf: QR-Code-Betrug trifft US-Touristenstädte stark
MIAMI / LONDON (IT BOLTWISE) – In US-Touristenstädten sind Quishing-Angriffe mit manipulierten QR-Codes im ersten Halbjahr 2026 deutlich stärker geworden. Laut aktuellen Branchenauswertungen stiegen die Fälle um 146 Prozent, weil Kriminelle Aufkleber über legitime Codes kleben und Nutzer auf gefälschte Seiten führen. Dort geht es häufig um Kreditkartendaten, aber auch um Schadsoftware und das Abfangen […]
KI-Phishing: 86% der Angriffe werden zunehmend von KI gesteuert
LONDON (IT BOLTWISE) – Eine neue Welle KI-gestützter Phishing-Angriffe trifft Unternehmen zunehmend über viele Kommunikationskanäle hinweg und umgeht klassische Schutzmechanismen. Laut Sicherheitsberichten werden inzwischen 86 Prozent der weltweiten Phishing-Angriffe KI-gestützt durchgeführt. Besonders kritisch: Verfahren wie OAuth-Gerätecode-Phishing können 2FA wirkungslos machen, weil gestohlene Zugriffstokens statt Passwörter zum Einsatz kommen. Gleichzeitig verschärft sich der Wettbewerb der Abwehrmethoden, […]
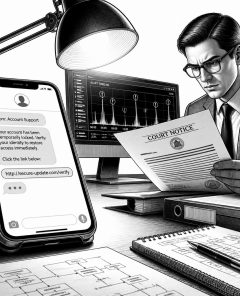
Smishing gegen HSBC: Rekordstrafe und neuer OECD-Rahmen für SMS-Schutz
MELBOURNE / PARIS / LONDON (IT BOLTWISE) – Ein australisches Gericht verurteilt HSBC wegen massiver Sicherheitsmängel zu 35 Millionen Australischen Dollar. Gleichzeitig fordert die OECD einheitlichere Regeln und bessere Aufsichtszusammenarbeit gegen digitalen Finanzbetrug. Im Fokus stehen dabei nicht nur Banken, sondern auch Telekommunikations- und Messaging-Anbieter, die gefälschte SMS-Absenderkennungen mitwirken lassen. Für Unternehmen bedeutet das: Betrugsprävention […]
NTA startet WhatsApp-Kanal für NEET-UG 2026: Schutz vor Prüfungsbetrug
NEW DELHI / LONDON (IT BOLTWISE) – Die National Testing Agency (NTA) startet einen verifizierten WhatsApp-Broadcast-Kanal für die rund 2,3 Millionen Kandidaten der NEET-UG 2026-Nachprüfung. Der Schritt soll gezielt gefälschte Kommunikationswege eindämmen, nachdem es Hinweise auf manipulierte Prüfungsunterlagen und Betrugsversuche gab. Ergänzend weist die Behörde auf weitere autorisierte Kanäle per SMS und E-Mail hin und […]
Android-Banking-Trojaner Rokarolla und LunaSpy: 217 Apps unter Angriff
LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine neue Welle von Android-Trojanern: LunaSpy tarnt sich als Antivirus-Tool und entwendet Bankdaten, während Rokarolla gezielt 217 Banking- und Krypto-Apps angreift. Besonders kritisch ist die Kombination aus umfangreichen Berechtigungsanforderungen und aktiver Manipulation von Benutzereingaben wie Zwischenablage und SMS-TANs. Parallel bleibt auch die Bedrohung durch weitere Banking-Malware bestehen, die bis […]
Google klagt KI-gestütztes Betrugsnetz an: 2,5 Mio. Betrugssm in zwei Wochen
LONDON (IT BOLTWISE) – Google geht gerichtlich gegen ein mutmaßliches, in China aktives KI-Betrugsnetzwerk vor, das mit gefälschten Websites und Gemini-gestützten Phishing-Kits Millionen Schadensfälle auslösen soll. Parallel warnt die Branche vor neuen Angriffswegen wie SearchLeak in KI-Assistenten, OAuth-basierten Token-Umleitungen und Quishing mit manipulierten QR-Codes. Microsoft und Sicherheitsanbieter liefern Patches und Indikatoren, doch die Dynamik bleibt […]
Rokarolla: 137 Fernbefehle übernehmen Android-Geräte und manipulieren Zahlungen
LONDON (IT BOLTWISE) – Der Android-Trojaner Rokarolla nutzt eine Bibliothek aus 137 Fernbefehlen, um Geräte komplett zu kapern und Nutzer per Overlay-Angriffen in betrügerische Logins zu treiben. Zusätzlich unterdrückt die Malware Anrufe, manipuliert Tastatureingaben und Umleitungsmechanismen für Kryptotransaktionen. Parallel kündigt Samsung Sicherheitsfunktionen für One UI 9 an, während Appdome eine SDK-freie Schutzplattform für mobile Bedrohungen […]
 #Sophos
 #AmazonPrime
 #Bestseller

