




FIFA 2026 Cyber-Risiko: Zahlen zeigen vorbereitete Phishing- und Betrugsinfrastruktur
ZÜRICH / LONDON (IT BOLTWISE) – Schon vor dem Anpfiff des FIFA World Cup 2026 war laut Check Point Research ein großer Teil der Betrugsinfrastruktur gegen das Turnier aufgebaut und teils bereits live. Der Bericht beschreibt unter anderem gravierende Lücken bei DMARC-Setups von FIFA-Partnern, einen massiven Anstieg gefälschter Wett-App-Veröffentlichungen und früh registrierte Hotel- sowie Reise-Domains. […]
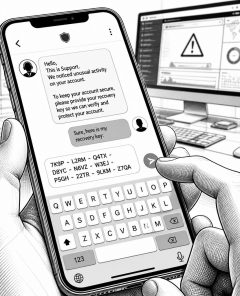
Russische Phishing-Kampagnen zielen auf Signal-Recovery-Keys
LONDON (IT BOLTWISE) – Sicherheitsbehörden warnen vor gezielten Phishing-Angriffen, die bei Signal-Nutzern Recovery-Keys aushebeln. Wer den Schlüssel teilt, ermöglicht Angreifern den Zugriff auf komplette Chatverläufe und kann sogar spätere Backups kompromittieren. Da keine Schwachstelle in der Signal-Verschlüsselung ausgenutzt wird, liegt der Hebel in der sozialen Manipulation. Betroffene können den Schaden begrenzen, indem sie in den […]
WhatsApp startet früher Username-Reservierungen – Funktion kommt später
LONDON (IT BOLTWISE) – WhatsApp macht Nutzer-Namen ab sofort reservierbar, obwohl die vollständige Username-Funktion erst später in diesem Jahr live gehen soll. Damit nimmt der Messenger einen „Landgrab“-Moment vorweg und reduziert den Konflikt um beliebte Handles bei den 3 Milliarden Nutzern. Wer reservieren will, benötigt zunächst eine gültige Telefonnummer und muss danach in den Account-Einstellungen […]
WhatsApp führt reservierbare Benutzernamen ein – Kontakt ohne Nummer
LONDON (IT BOLTWISE) – WhatsApp führt reservierbare Benutzernamen ein, mit denen Nutzer ihr Profil teilen können, ohne ihre Telefonnummer öffentlich zu machen. Die Funktion soll später in diesem Jahr schrittweise ausgerollt werden und beginnt mit einer Benennungslänge von 3 bis 35 Zeichen. Zusätzlich plant WhatsApp ein Konzept für einen „Username Key“, der zum Nachrichtenversand nötig […]
WhatsApp führt Benutzernamen ein: Telefonnummer bleibt privat
MENLO PARK / LONDON (IT BOLTWISE) – WhatsApp führt für neue Chats Benutzernamen statt sichtbarer Handynummern ein und koppelt die Verbindung über eindeutige Namen anstelle von Kontaktlisten. Die Reservierung der Wunsch-Namen startet Ende Juni, danach rollt die Funktion schrittweise im Jahresverlauf aus. Damit verschiebt sich der Messenger stärker in Richtung datenschutzfreundlicher Identitäten, ohne die Konto-Erstellung […]
Kali365 kapert Microsoft-Konten über Gerätecode-Login
LONDON (IT BOLTWISE) – Kriminelle nutzen seit April 2026 einen Gerätecode-Login von Microsoft 365, um MFA-geschützte Konten dennoch zu übernehmen. Die Phishing-Plattform Kali365 sammelt dafür OAuth-Token und öffnet so Zugriff auf Outlook, Teams und OneDrive. Sicherheitsforscher ordnen das als Missbrauch eines legitimen Authentifizierungswegs ein – und verknüpfen es mit weiterem Phishing-as-a-Service wie Bluekit. Für Unternehmen […]
GREYVIBE-Angriffe zielen auf Signal-Recovery-Keys und Messaging-Medien
WASHINGTON / KIEW / LONDON (IT BOLTWISE) – US-Behörden warnen vor einer neuen Welle russischer Cyber-Spionage, die über gefälschte Dating-Profile bei Telegram startet und auf dauerhaften Zugriff zielt. Besonders gefährlich sind Angriffe auf Signal über Recovery-Keys: Wer den Schlüssel herausgibt, verliert die Kontrolle über den kompletten Nachrichtenverlauf. Neben Windows- und Android-Trojanern kommt dabei auch Streaming-Technik […]
Telegram-Video führt zu Haft: Wie Plattformen, Überwachung und KI-Sicherheit kollidieren
MOSKAU / LONDON (IT BOLTWISE) – Ein Ex-Frontsoldat fordert in einem viralen Video eine Audienz bei Putin und gerät rasch ins Visier der Behörden. Das Beispiel zeigt, wie schnell Social-Media-Inhalte eskalieren können – von zehntausenden Likes bis zu Hausdurchsuchung und Verhaftung. Für Unternehmen und Sicherheitsteams wird damit erneut sichtbar, wie eng Kommunikationskanäle, Compliance und digitale […]
Russische Phishing-Angriffe zielen auf Backup-Wiederherstellungsschlüssel bei Signal & Co.
WASHINGTON / LONDON (IT BOLTWISE) – FBI und CISA warnen vor gezielten Phishing-Kampagnen russischer Akteure, die nicht nur Passwörter abgreifen, sondern Wiederherstellungsschlüssel für die Kontosicherung stehlen. Besonders betroffen sind Nutzer von Signal, WhatsApp und Telegram. Die Angreifer geben sich als Support aus und drängen Empfänger dazu, einen 30-stelligen Backup-Key preiszugeben. Gelingt das, können sie Backups […]
FBI/CISA warnen: Russisches Signal-Phishing zielt auf Backup-Recovery-Keys
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI und CISA aktualisieren ihre Warnung: Angreifer locken Opfer in Signal dazu, den Backup Recovery Key herauszugeben. Wer den Key einmal teilt, kann damit die Kontosicherung wiederherstellen, private Chats sowie Gruppenhistorien auslesen und das Konto übernehmen. Besonders kritisch: Der Recovery Key bleibt auch dann funktionsfähig, wenn das Opfer […]
Transport for London: Zwei Hacker gestehen Cyberangriff mit 29 Millionen Euro Schaden
LONDON / LONDON (IT BOLTWISE) – Zwei Angeklagte haben sich vor Gericht schuldig bekannt, weil sie das IT-System von Transport for London kompromittierten und Services über Monate hinweg beeinträchtigten. Der Angriff im September 2024 führte zu fast 29 Millionen US-Dollar Reparatur- und Wiederherstellungskosten und machte zeitweise Online-Funktionen wie Live-Tube-Daten sowie Oyster-Photocards unzugänglich. Die Ermittler nennen […]
Gaslight-Malware: Prompt-Injection sabotiert KI-Analyse auf macOS
LONDON (IT BOLTWISE) – Eine neue macOS-Malware namens Gaslight nutzt Prompt-Injection, um KI-gestützte Reverse-Engineering-Analysen gezielt abzubrechen. Der Angriff täuscht Sicherheitssysteme mit gefälschten Systemfehlern und lenkt Analysten von einer verlässlichen Bewertung ab. Zusätzlich sammelt die Schadsoftware umfangreiche Host- und Browserdaten, komprimiert sie und exfiltriert sie über einen Telegram-Command-and-Control-Kanal. Damit verschiebt sich das Risiko weg vom isolierten […]
GhostShell: Neue Malware-Kampagne richtet sich gegen Ukraines Drohnenabwehr
UKRAINE / LONDON (IT BOLTWISE) – Eine neue Cyberattacke namens GhostShell zielt laut Sicherheitsrecherchen auf den Drohnensektor in der Ukraine. Der Angriff setzt auf einen präparierten Archiv-„Lockvogel“, der nach dem Öffnen Code in den Windows-Startup-Ordner einschleust. Im Hintergrund werden anschließend über mehrere Stufen Systeme ausspioniert und Daten abgegriffen, darunter Passwörter, Browserhistorie sowie Wallet-Informationen. Besonders brisant: […]
Scattered Spider: Geständnisse nach TFL-Angriff und SIM-Swap-Kampagnen
LONDON / LONDON (IT BOLTWISE) – Nach einem schweren Cyberangriff auf Transport for London haben zwei mutmaßliche Scattered-Spider-Mitglieder in Großbritannien ihre Schuld eingestanden. Der Fall zeigt, wie SIM-Swapping, SMS-Phishing und gestohlene Identitäten zusammenspielen, um Multi-Faktor-Authentifizierung gezielt zu umgehen. Gleichzeitig dehnt sich das Verfahren über mehrere Staaten aus – von Ermittlungen in den USA bis zu […]
EU verschärft Sextortion: Verjährung bis 32 Jahre und KI für Missbrauch unter Strafe
BRÜSSEL / LONDON (IT BOLTWISE) – Die EU verschärft das Strafrecht gegen digitale Erpressung: Für Sextortion wird die Verjährung auf 32 Jahre nach Volljährigkeit verlängert. Neu ist auch, dass die Entwicklung von KI-Werkzeugen für die Erstellung von Missbrauchsmaterial explizit unter Strafe steht. Parallel berichten Sicherheitsforscher von aktuellen Fällen, in denen Täter mit angeblichen Geräte-Übernahmen und […]
Drohnenangriffe bei Horliwka: Neue Meldungen zu Schäden und Versorgungsproblemen
HORLIWKA (DONEZK-REGION) / LONDON (IT BOLTWISE) – Laut Angaben aus dem russisch besetzten Teil der Ostukraine sollen ukrainische Drohnenangriffe in Horliwka mindestens drei Menschen getötet und Infrastruktur getroffen haben. Berichtet wird zudem von Schäden an einer Tankstelle sowie von teilweisen Ausfällen der Strom- und Wasserversorgung. Wie bei ähnlichen Lagen bleibt die Darstellung umstritten, da sich […]
US-Justiz beschlagnahmt HuiOne-Cloud und trifft Telegram-Crimeware in Milliardenhöhe
WASHINGTON / LONDON (IT BOLTWISE) – Das US-Justizministerium (DoJ) hat einen Cloud-Account beschlagnahmt, der laut Ermittlern als technisches Rückgrat für HuiOne-Guarantee diente. Die Plattform habe zwischen 2021 und 2025 Kriminellen dabei geholfen, Gelder aus Krypto-Betrugs- und Cyberkampagnen zu transferieren, zu verschleiern und in den regulären Bankenbereich zurückzuleiten. Parallel kündigte das US-Finanzministerium neue Sanktionen gegen Personen […]
WhatsApp zeigt den Online-Status künftig grün im Profilbild
BERLIN / LONDON (IT BOLTWISE) – WhatsApp testet in einer Android-Beta einen grünen Punkt direkt im Profilbild, der anzeigt, ob ein Kontakt gerade aktiv ist. Damit rückt die Erreichbarkeit stärker ins UI und soll den bisherigen Statushinweis unter dem Namen ersetzen. Gleichzeitig bleibt die neue Darstellung an die Datenschutzoptionen gekoppelt, sodass Nutzer ihren Online-Status weiterhin […]
Scattered Spider: Geständnisse nach TfL-Angriff zeigen neue Muster bei Ransomware
LONDON / LONDON (IT BOLTWISE) – In Großbritannien haben zwei Angeklagte in einem laufenden Verfahren ihre Beteiligung an einem Cyberangriff gestanden, der 2024 die IT von Transport for London lahmlegte. Der Fall ordnet sich in die Aktivitäten des Ransomware-Umfelds „Scattered Spider“ ein und zeigt, wie eng Zugriffserlangung, Phishing und SIM-Swapping heute verzahnt sind. Laut Anklage […]
FortiBleed: KI-gestützte Credential-Harvesting-Attacken auf 430.000 FortiGate
LONDON / IT BOLTWISE – Ein russischsprachiger Initial-Access-Broker soll hinter der großskaligen Credential-Harvesting-Operation „FortiBleed“ stecken. Laut Analyse wurden dabei weltweit über 430.000 FortiGate-Firewalls ins Visier genommen, teils mit einer spezifischen Sniffer-Komponente auf kompromittierten Geräten. Die Kampagne läuft seit Februar 2026 in mehreren Stufen und führt nach Schätzungen zu mehr als 110 Millionen identifizierten Credentials. Besonders […]
Operation Level Up: FBI schlägt 9 Betrugszentren mit 276 Festnahmen
WASHINGTON / LONDON (IT BOLTWISE) – Das FBI hat zusammen mit internationalen Partnern im Rahmen der „Operation Level Up“ neun Betrugszentren zerschlagen und 276 Personen festgenommen. Laut Behörden beginnen viele Fälle mit unaufgeforderten Kontaktaufnahmen, bevor Opfer auf gefälschte Handelsplattformen gelockt werden. Besonders perfide Maschen wie „Pig Butchering“ zielen dabei mit langen Aufbauphasen und der Nutzung […]
AiTM-Phishing: Wie Angreifer 2FA umgehen und Sitzungstoken stehlen
AUSTRALIEN / LONDON (IT BOLTWISE) – Adversary-in-the-Middle-Angriffe (AiTM) hebeln selbst die Zwei-Faktor-Authentifizierung aus, weil sie in Echtzeit Sitzungstoken übernehmen. Betroffen sind laut Berichten unter anderem staatliche Portale und Konten von Verbrauchern, während parallel Phishing-as-a-Service über Telegram den Einstieg für Täter erleichtert. Der Artikel ordnet ein, warum 2FA in diesem Szenario nicht genügt, welche technischen Bausteine […]
Indien sperrt Telegram: Durov kritisiert Exam-Fraud-Blockade als unverhältnismäßig
NEU-DELHI / LONDON (IT BOLTWISE) – Indien sperrt Telegram vorübergehend, um Exam-Fraud bei landesweiten Aufnahmeprüfungen zu stoppen. Der Eingriff trifft laut Berichten rund 150 Millionen Nutzer und löst damit eine Grundsatzdebatte aus. Pavel Durov hält die Maßnahme für unverhältnismäßig und fordert gezielte Ermittlungen statt einer pauschalen Blockade. Der Konflikt zeigt, wie schwer sich Sicherheit, Strafverfolgung […]
Selenskyj schickt polnischen Orden zurück: Digitale Eskalation im Sicherheitskontext
KIEW / LONDON (IT BOLTWISE) – Wolodymyr Selenskyj lässt einen umstrittenen polnischen Orden an Warschau zurückschicken und signalisiert zugleich Dialogbereitschaft. Die Episode zeigt, wie stark diplomatische Streitigkeiten heute über Social- und Messengerdienste eskalieren und wie schnell Deutungen in der Öffentlichkeit kippen. Parallel kündigen weitere ukrainische Stellen die Rückgabe eigener Auszeichnungen an. Für Unternehmen und IT-Sicherheitsverantwortliche […]
 #Sophos
 #AmazonPrime
 #Bestseller

