




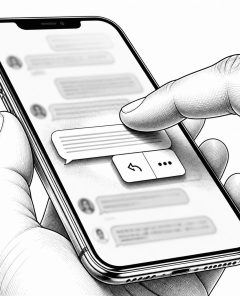
WhatsApp bekommt auf Android ein neues Chat-Kontextmenü für schnelleres Handeln
LONDON (IT BOLTWISE) – WhatsApp testet für Android ein neues Design im Chat: Statt einer Menüleiste am oberen Bildschirmrand erscheint ein Popup-Menü direkt neben der Nachricht. Betatester:innen sehen Funktionen wie Antworten, Weiterleiten, Kopieren oder Anpinnen an einer Stelle, die kürzerer Interaktionwege bedarf. Damit rückt Meta die Bedienlogik näher an das gewünschte „Tippen statt Umgreifen“ heran. […]
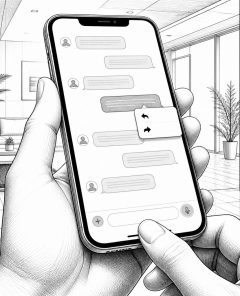
WhatsApp für Android: Neues Nachrichtenmenü kommt aus der Beta
BERLIN / LONDON (IT BOLTWISE) – WhatsApp rollt in seiner Android-Beta ein neues Nachrichtenmenü aus, das direkt neben der Nachricht Aktionen wie Antworten oder Weiterleiten einblendet. Damit endet für viele Nutzer das bisherige Wechseln nach oben, um Menüpunkte aufzurufen. Gleichzeitig bleibt Meta in Europa unter Druck: Die EU fordert im Rahmen eines laufenden Verfahrens mehr […]
Telegram kehrt auf Wear OS zurück: Chat- und Voice-Funktionen fürs Handgelenk
LONDON (IT BOLTWISE) – Fünf Jahre nach dem Ende der Telegram-App für Wear OS aktiviert der Messenger den Support für Android-Smartwatches erneut. Mit der neuen Version können Nutzer Chats auf der Uhr lesen, stumm schalten und Nachrichten anheften, zusätzlich lassen sich Voice Messages abspielen. Im selben Update erweitert Telegram die Bot-Textformatierung, verbessert Link-Handling und unterstützt […]
US wirft Mitgliedern der „AudiA6“-Plattform Geldwäsche mit 389 Mio. US-Dollar in Bitcoin vor
PHILADELPHIA / REPUBLIK GEORGIEN / LONDON (IT BOLTWISE) – US-Behörden haben zwei mutmaßliche Verantwortliche der „AudiA6“-Gruppe in Georgien festnehmen lassen. Sie sollen eine Service-Plattform betrieben haben, die mutmaßlich rund 389 Millionen US-Dollar in Bitcoin aus kriminellen Quellen verschleiert. Die Ermittlungen führten zu blockierten Telegram-Konten, beschlagnahmten Krypto-Vermögenswerten und einer Beschlagnahmungsankündigung auf einer Dark-Web-Seite. Mit Blockchain-Analyse konnten […]
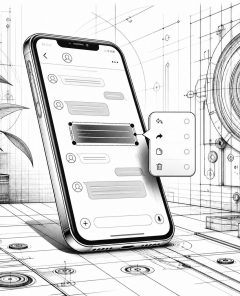
WhatsApp macht Android-Nachrichten per Kontextmenü schneller bedienbar
BERLIN / LONDON (IT BOLTWISE) – WhatsApp testet in einer Android-Beta ein neues, kontextbezogenes Menü für Nachrichten. Markierte Chats erhalten Aktionen wie Antworten, Weiterleiten, Kopieren oder Löschen direkt in ihrer Nähe, sodass Nutzer weniger scrollen und weniger umständlich suchen müssen. Die Änderungen betreffen vor allem die Darstellung, nicht die grundlegenden Interaktionsmuster. Branchenbeobachter ordnen das Redesign […]
FBI beschlagnahmt 13 Fake-Consulting-Domains: KI-Profile als Einfallstor für Rekrutierung
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Das FBI und das US-Justizministerium haben 13 Internetseiten beschlagnahmt, die als Beratungsfirmen zum Locken von Beschäftigten mit Sicherheitsfreigaben dienten. Im Zentrum der Ermittlungen steht ein Netzwerk aus Scheinfirmen, das den Kontakt zunächst über gängige Jobplattformen anbahnte und anschließend auf verschlüsselte Messenger verlagerte. Auffällig ist, dass KI inzwischen genutzt […]
WhatsApp-Kettenbrief: KI liest Chats angeblich – was wirklich stimmt
BERLIN / LONDON (IT BOLTWISE) – In WhatsApp-Gruppen kursiert erneut ein Kettenbrief, der Nutzer vor angeblichem KI-Zugriff auf private Chats warnen soll. Der Text behauptet, ohne besondere Einstellungen könnten KI-Funktionen Gruppenchats öffnen, persönliche Daten auslesen und sogar andere Unterhaltungen mitlesen. Doch technisch bleibt die Ende-zu-Ende-Verschlüsselung aktiv, und Daten werden erst dann verarbeitet, wenn Nutzer die […]
WhatsApp-Kettenbrief warnt fälschlich vor KI-Zugriff: So schützen Sie Chats
LONDON (IT BOLTWISE) – Ein Kettenbrief in WhatsApp-Gruppen behauptet, KI sei ab „Samstag“ verfügbar und könne dann „alle Unterhaltungen“ lesen. Meta stellt klar: Nur Inhalte, in denen @Meta AI erwähnt wird, sind für Meta einsehbar; der Rest bleibt durch Ende-zu-Ende-Verschlüsselung geschützt. Der Text macht außerdem den Irrtum über angeblich sichtbare Telefonnummern und private Informationen deutlich […]
WhatsApp-Kettenbrief zur KI-Spionage: Was wirklich dahintersteckt
BERLIN / LONDON (IT BOLTWISE) – Ein WhatsApp-Kettenbrief behauptet, eine KI könne private Chats mitlesen, persönliche Daten auslesen und sogar andere Unterhaltungen öffnen. Der Text schürt damit Angst – obwohl die zentrale Schutztechnik von WhatsApp, die Ende-zu-Ende-Verschlüsselung, unverändert aktiv bleibt. Entscheidend ist außerdem, dass KI-Funktionen nur dann Daten verarbeiten, wenn Nutzer sie bewusst selbst verwenden. […]
Microsoft 365 für Android: Debugging-Fehler ermöglichte Token-Übernahme
LONDON (IT BOLTWISE) – Sicherheitsforscher haben in mehreren Microsoft-365-Android-Apps einen Debugging-Fehler entdeckt, der Sicherheitsprüfungen für Token-Übertragungen aushebeln konnte. Konkret blieb eine Debugging-Einstellung fälschlich in der Produktivversion aktiv und ermöglichte bösartigen Apps, OAuth-Tokens anzufordern, ohne dass Nutzer eingreifen mussten. Microsoft schloss die Lücke im Mai 2026 mit mehreren Patches, während parallel eine neue Phishing-as-a-Service-Plattform im Fokus […]
ESET warnt: Android-Spyware Asin tarnt sich als News-, PDF- und War-Map-Apps
SLOWAKEI / LONDON (IT BOLTWISE) – Laut Sicherheitsfunden zielt die Android-Spyware „Asin“ gezielt auf arabischsprachige Nutzer, indem sie scheinbar legitime Apps aus Nachrichten-, PDF- und Militär-Karten-Umfeldern nachbildet. Die Kampagnen nutzten dafür verschiedene, neu registrierte Domains sowie Social-Media-Werbung, um Downloads auszulösen. Entscheidend ist, dass die Nutzer die App manuell installieren und zudem Berechtigungen freigeben müssen, bevor […]
Asin-Android-Spyware zielt mit Fake-News-Apps auf arabische Nutzer
SLOWAKEI / LONDON (IT BOLTWISE) – Laut ESET richtet sich die neue Android-Spyware „Asin“ gezielt an arabischsprachige Nutzer. Die Kampagnen tarnen die Schadsoftware als nützliche Tools wie PDF-Editoren, War-Update-Apps und Nachrichtenquellen. Besonders kritisch: Betroffene müssen die App manuell installieren und Berechtigungen freigeben, wodurch sich die Angriffsoberfläche für gezielte Social-Engineering-Angriffe öffnet. Die Spur führt zudem über […]
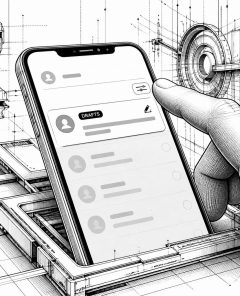
WhatsApp iOS 26.21.74: Neue Chat-Listen-Kontrolle und „Entwürfe“
LONDON (IT BOLTWISE) – WhatsApp führt mit iOS 26.21.74 eine neue Kontrolle über die Chat-Listenanzeige ein. Nutzer können künftig steuern, welche Chats auf dem Hauptbildschirm erscheinen und welche in ein Filtermenü wandern. Besonders auffällig ist die „Entwürfe“-Liste, die angefangene, aber nie abgeschickte Nachrichten zentral sammelt. Parallel dazu arbeitet der Messenger an weiteren iOS-/Android-Funktionen sowie einer […]
Instagram: KI-Chatbot-Angriffe ermöglichen Account-Übernahmen – Meta reagiert
MENLO PARK / LONDON (IT BOLTWISE) – Hacker sollen eine KI-Chatbot-Funktion genutzt haben, um Instagram-Accounts übernehmen zu können, indem sie sich als Kontoinhaber ausgaben und Passwort-Reset-Vorgänge auslösten. Meta erklärte zunächst, das Problem sei behoben, doch betroffene Nutzer berichten weiterhin von Zugriffen und teils neuen Sicherheitsabfragen. Für Unternehmen und Admin-Teams zeigt die Episode, wie schnell Social-Engineering-Prozesse […]
Weedhack und CountLoader: Minecraft-Malware als MaaS und neue Downloader-Ketten
LONDON (IT BOLTWISE) – Künstliche Zugriffe über YouTube und manipulierte Links machen neue Malware-Kampagnen für Minecraft-Accounts besonders gefährlich. McAfee Labs beschreibt „Weedhack“ als Malware-as-a-Service, der JAR-Dateien tarnt, Zugangsdaten stiehlt und sogar aus der Ferne weitere Payloads nachlädt. Parallel zeigt die Analyse zu „CountLoader“, wie JavaScript-Downloader über manipulierte Software und Wechseldatenträger Zehntausende Systeme kompromittieren. Ergänzend wird […]
Weedhack & CountLoader: Malware für Minecraft und Mining im Umlauf
LONDON (IT BOLTWISE) – McAfee Labs meldet eine neue MaaS-Kampagne namens Weedhack, die über YouTube und manipulierte Downloads Minecraft-Konten und Systeme übernimmt. Parallel zeigt die Analyse eine groß angelegte CountLoader-Aktion mit rund 86.000 betroffenen Rechnern, verteilt über geknackte Software und Wechseldatenträger. Die Fälle verbinden Social-Engineering-Disziplin (SEO-Poisoning, Video-Weiterleitungen) mit modularen Java/Payload-Ketten und reichen bis zu Kryptomining […]
Gamaredon missbraucht WinRAR-CVE-2025-8088 für GammaWorm- und GammaSteel-Ketten
KIEW / LONDON (IT BOLTWISE) – Der russische APT-Cluster Gamaredon setzt offenbar seine Angriffe gegen die Ukraine fort und nutzt dabei weiterhin eine WinRAR-Schwachstelle (CVE-2025-8088) für eine mehrstufige Malware-Kette. Im Zentrum steht GammaPhish als HTML-Application-Payload, die wiederum VBScript-Downloader nachlädt, darunter GammaWorm mit Persistenz und Tarnung über Netzfreigaben sowie USB. Zusätzlich liefert GammaSteel modulare Datendiebstahl-Funktionen, die […]
KI-Support-Chat von Meta als Angriffsvektor: Instagram-Accounts via Reset manipuliert
LONDON (IT BOLTWISE) – Angreifer haben am Wochenende Instagram-Accounts mit pro-Iranischer Bildsprache kurzzeitig kompromittiert, indem sie einen KI-Support-Bot zur Passwort- und E-Mail-Verknüpfung austricksten. Laut Berichten kursierten Anleitungen über Telegram, die genau diesen Reset-Workflow als Schwachstelle nutzten. Meta erklärte, das Problem sei behoben und betroffene Konten gesichert. Sicherheitsforscher warnen, dass Chatbots für sensible Konto-Routinen künftig ein […]
Selenskyj: Ukrainische Fronten stabil – warum die Lage diplomatisch und operativ zählt
KYJIW / LONDON (IT BOLTWISE) – Selenskyj meldet stabile Fronten und verweist dabei auf einen Lagebericht von Oberbefehlshaber Olexander Syrskyj. Parallel sehen auch unabhängige Beobachter eine weitgehend gefestigte Linie, während Russland den Vormarsch verlangsame. Der Artikel ordnet ein, welche Rolle Drohnen und Informationsplattformen für die Steuerung von Verteidigung und Diplomatie spielen und warum sich daraus […]
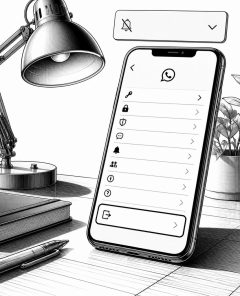
WhatsApp führt „Ausloggen“-Option ein: Abmelden statt App löschen
LONDON (IT BOLTWISE) – WhatsApp liefert Nutzern eine neue Ausloggen-Funktion, mit der sie vorübergehend Ruhe haben können, ohne die App zu deinstallieren. Das Feature wurde zuerst in einer Android-Betaversion gesichtet und soll in Wellen für weitere Tester freigeschaltet werden. Wichtig: Einstellungen, Nachrichtenverlauf und Anmeldedaten bleiben gespeichert, während abgemeldete Nutzer keine Benachrichtigungen erhalten. Zusätzlich integriert WhatsApp […]
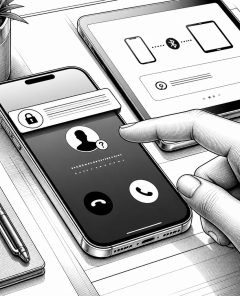
WhatsApp bringt neue Schutzfunktionen gegen Phishing und Kontoübernahmen
MÜNCHEN / LONDON (IT BOLTWISE) – WhatsApp stellt neue Sicherheitsfunktionen gegen Phishing, Identitätsdiebstahl und Kontoübernahmen bereit und macht sie Schritt für Schritt in der Praxis verfügbar. Im Zentrum steht eine Option, unbekannte Anrufer stumm zu schalten, die vor Spam-Kontaktversuchen schützen soll. Ergänzend kündigt der Messenger Warnmechanismen rund um Bildschirmfreigaben und Gerätekopplungen an. Parallel dazu läuft […]
 #Sophos
 #AmazonPrime
 #Bestseller

