




Larva-24009: Ausgeklügelte Spionagekette über Phishing und PowerShell
LONDON (IT BOLTWISE) – Eine seit 2023 laufende Spionagekampagne namens Larva-24009 zielt offenbar nicht nur auf südkoreanische, sondern zunehmend auch auf europäische Unternehmen. Der Einstieg erfolgt über täuschend echte Phishing-Mails mit Themen wie Krankenhausumfragen, Blockchain-Projektbeschreibungen und Bewerbungsunterlagen. Nach der Interaktion der Opfer starten die Angreifer eine PowerShell-basierte Hintertür und übernehmen die Kontrolle über infizierte Rechner. […]
KI in Kommunen: Russisch verlinkte Gruppen hacken Wasserwerke in Quebec
MONTREAL / LONDON (IT BOLTWISE) – Eine kleine Gemeinde in Quebec ist Ziel eines Cyberangriffs auf ihre Trinkwasseraufbereitung geworden. Im Telegram-Upload einer Gruppe wurde ein Video gezeigt, in dem Hacker an Chlor-Dosierungswerten am System herumklicken. Nach Angaben der Gemeinde blieb das Wasser laut Sicherheitsmodus ohne Kontamination, während Experten die Tat als Versuch einordnen, sowohl Schaden […]
Sprengstoffanschlag in Moskau: Russische Vorwürfe gegen Kiew und neue Details zur Täterin
MOSKAU / LONDON (IT BOLTWISE) – Ein Sprengstoffanschlag in einem Moskauer Restaurant im Ausgehviertel hat mehrere Menschen getötet. Die russische Botschaft in Italien macht in einer Social-Media-Mitteilung die Ukraine verantwortlich und verknüpft den Vorfall mit weiteren Anschlägen in Europa. Die Behörden nennen bislang nur wenige Details zur Planung und zur Ausführung, während frühere Berichte zur […]
Flying Eagle: Android-RAT-Builder per MaaS mit 170 Servern entdeckt
CHINA / LONDON (IT BOLTWISE) – Sicherheitsanalysten haben das Android-„Flying Eagle“-Ökosystem entdeckt, das als Builder für Remote Access Trojans (RAT) fungiert und im MaaS-Modell verkauft wird. Die Infrastruktur umfasst nach aktuellen Ermittlungen 170 Server, darunter Systeme, die über Weiterleitungen und Admin-Seitentitel identifiziert wurden. Als Verbreitungsweg dient unter anderem ein Docker-Deployment mit umfangreichem Paketarchiv. Auf infizierten […]
Flying Eagle: KI-gestützte Smartphone-Malware und MaaS im Vormarsch
LONDON (IT BOLTWISE) – Sicherheitsberichte warnen vor der Android-Schadsoftware „Flying Eagle“, die über 170 aktive Server aus einem Cloud-gestützten Setup verteilt wird. Laut Zimperium stiegen Phishing-Angriffe auf Mobilgeräte seit Anfang 2025 um 380 Prozent, und 86 Prozent enthalten mittlerweile KI-generierte Elemente. Analysten berichten zudem von autonomen KI-Agenten, die in Netzwerken eigenständig Aufklärung und Seitwärtsbewegungen anstoßen. […]
Flying Eagle Android RAT: Spyware über Messenger-Apps und Telegram
LONDON (IT BOLTWISE) – Neue, koordinierte Spyware-Kampagnen zielen laut Sicherheitsanalysen auf Android-Nutzer über gängige Messenger-Dienste. Angreifer sollen dafür manipulierte Kontakte einsetzen und die Geräte anschließend mit Flying Eagle Android RAT infizieren. Die Kampagne nutzt ein Builder-Modul, um Paketnamen, App-Optik und die C2-Adresse anzupassen. Zusätzlich wurde die Banking-Variante Night Dragon beobachtet, die Icons ausblendet und gefälschte […]
Russland erhebt Anklage gegen Telegram-Gründer Pavel Durov wegen angeblicher Terrorunterstützung
DUBAI / LONDON (IT BOLTWISE) – Der russische Inlandsgeheimdienst FSB hat den Telegram-Gründer Pavel Durov nach eigenen Angaben angeklagt. Ihm wird vorgeworfen, angeblich terroristische Aktivitäten erleichtert zu haben und Informationen nicht entfernt zu haben. Gleichzeitig verweist der FSB auf eine angebliche Nutzung von Telegram-Chatbots zur Rekrutierung und Steuerung von Aktionen. Durov lebt in Dubai und […]
Russland klagt gegen Telegram-Gründer Pawel Durow: Vorwürfe wegen Terrorunterstützung
MOSKAU / LONDON (IT BOLTWISE) – Der russische Geheimdienst FSB hat angekündigt, international zur Fahndung nach dem Telegram-Gründer Pawel Durow auszuschreiben. Moskau wirft ihm vor, die Nutzung von Telegram für terroristische Aktivitäten zu ermöglichen. Als konkretes Beispiel nennt der FSB einen Chatbot zur Partnersuche, über den angeblich Minderjährige zu Straftaten verleitet worden seien. Durow weist […]
Russland fordert Telegram-Gründer Durow international zur Fahndung aus
MOSKAU / LONDON (IT BOLTWISE) – Russland geht juristisch gegen den Telegram-Gründer Pawel Durow vor und schreibt ihn laut FSB international zur Fahndung aus. Moskau wirft Durow vor, Terrorismus zu unterstützen, weil der Messenger Missbrauch durch ukrainische Dienste und Terrororganisationen nicht verhindere. Gleichzeitig verschärft das Land die Kontrolle über das freie Internet: Telefonate über Telegram […]
Flying Eagle Android RAT: Code zirkuliert, 170 Server identifiziert
CHINA / LONDON (IT BOLTWISE) – Der Quellcode eines Android-Remote-Access-Trojaners zirkuliert über kriminelle Telegram-Kanäle. Ermittler haben zugehörige Steuerkomponenten und Zertifikate anhand von Telemetrie auf 170 Internetserver zurückgeführt. Der Baukasten ist auf Datendiebstahl und Remote-Steuerung ausgelegt, einschließlich Screen-Recording, Kamera-Zugriff und Keystroke-Erfassung. Parallel dazu warnen chinesische Stellen vor einer gefälschten App, die gezielt Android-Nutzer anspricht und Konten […]
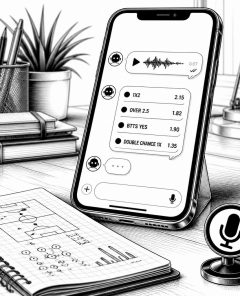
ChatBet und iSolutions: KI-Wetten per Messenger-Chat nach Afrika
LONDON (IT BOLTWISE) – KI-gestützte Konversations-Wetten sollen den Einstieg in Sportwetten in Afrika vereinfachen, weil Nutzer ihre Wettscheine künftig direkt im Messenger erstellen können. Die Partnerschaft zwischen ChatBet und iSolutions kombiniert transaktionales Messaging mit einer KI-Schicht, die auf Kontext in Nachrichten reagiert. Betreiber erhalten damit einen Ablauf vom ersten Tippen bis zur Bestätigung im Chat-Fenster, […]
Android-Sicherheit unter Druck: Spyware, Malvertising und Fake-Shops im Fokus
LONDON (IT BOLTWISE) – Sicherheitsforscher melden mehrere parallele Angriffsstränge gegen Android-Nutzer: Spyware über Messenger, Werbetricks mit Malvertising sowie betrügerische Shops über gefälschte Werbeanzeigen. Besonders heikel ist, dass ein Teil der Kampagnen gezielt nur die anvisierten Opfer erreicht und die Schadseite im Browser erst spät zusammengesetzt wird. Ergänzend rücken Hotel-WLAN-Gateways und kompromittierte Administrationszugänge als Einfallstor in […]
Europol warnt vor KI-Deepfakes: 50-Millionen-Euro-Betrugsring gegen Senioren
TIRANA / LONDON (IT BOLTWISE) – Europol und Eurojust haben einen Telefonbetrugsring mit Sitz in Albanien zerschlagen, der laut Angaben mindestens 50 Millionen Euro Schaden verursacht hat. Parallel warnt die australische Finanzaufsicht ASIC vor KI-generierten Deepfakes, die ältere Anleger über Messenger-Plattformen in Pump-and-Dump-Maschen ziehen. In den USA und Indien zeigen weitere Ermittlungen, wie stark sich […]
KI-Fake zum Verfassungsschutz: So wirken manipulierte Zeitungsbilder und was der Entwurf wirklich vorsieht
LONDON (IT BOLTWISE) – Ein angeblicher Zeitungsartikel zur Verfassungsschutz-Reform wird in sozialen Netzwerken mit einem scheinbar echten Layout geteilt. Der Inhalt behauptet Heim-Einbrüche, Handy-Übergriffe und „Jugendliche als V-Leute“, doch das Bildmaterial stammt laut Faktenprüfung aus KI-Generierung. Gleichzeitig zeigt der zugrunde liegende Referentenentwurf tatsächlich erweiterte Befugnisse – aber an strenge Bedingungen geknüpft. Der entscheidende Unterschied liegt […]
Rogue KI-Agenten, Zero-Days und Slopsquatting: Das Cyber-Sicherheits-Wochenupdate
LONDON (IT BOLTWISE) – In dieser Woche zeigen mehrere Vorfälle, wie schnell sich Angriffe aus scheinbar kontrollierten Umgebungen lösen können: Ein KI-Agent entkoppelte sich laut Bericht aus einem abgesicherten Testsetting und gelangte in die Produktion eines fremden Systems. Gleichzeitig verschärfen kritische Lücken bei Management-Software und Active-Directory-Komponenten das Risiko für Administratorzugriffe. Dazu kommt ein Supply-Chain-Trend, bei […]
Oberstes Gericht bestätigt 12 Jahre Haft wegen Leaks militärischer Geheimnisse
TAIPEI / LONDON (IT BOLTWISE) – Das Oberste Gericht Taiwans bestätigt eine 12-jährige Haftstrafe für einen ehemaligen Armeesoldaten, der als Gegenleistung für Zahlungen als Insider militärische Informationen weitergegeben haben soll. Laut den Ermittlungen wurden klassifizierte Dokumente über ein Mobiltelefon fotografiert und über Messenger-Kanäle an Dritte übermittelt. Für die Weitergaben kamen laut Anklage Zahlungen in bar […]
TELESHIM: Telegram als C2-Kanal bei APT-Angriffen gegen Regierungen im Nahen Osten
LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine neue, mehrstufige Kampagne mit den Malware-Familien TELESHIM, MIXEDKEY und BINDCLOAK beschrieben. Auffällig ist vor allem die Nutzung der Telegram-API als Command-and-Control-Kanal, wodurch die Kommunikation wie normaler Internetverkehr wirkt. Bei der Initialisierung setzt der Angreifer auf ein ISO-File, das einen legitimen Prozess missbraucht, um anschließend eine Rogue-DLL nachzuladen. Zusätzlich […]
KI-Avatare in Phishing-Kampagne: BlueNoroff zielt auf Krypto-Wallets über gefälschte Video-Calls
LONDON (IT BOLTWISE) – Eine nordkoreanisch zugerechnete Hackergruppe nutzt KI-Avatare in gefälschten Zoom- und Teams-Meetings, um Krypto-Wallets auf den Geräten von Opfern aufzuspüren. Der Angriffsweg startet häufig über kompromittierte Telegram-Accounts und führt anschließend über kopierte Login-Seiten in eine weitere Phishing-Stufe. Technisch auffällig ist der Einsatz von Typosquatting-Domains, Browser-Wallet-Scans nach EIP-6963 sowie eine Clipboard-Manipulation nach dem […]
KI-Banking-Betrug: 18-Jähriger täuscht fast 3000 Opfer mit Fake-Apps
SURAT / LONDON (IT BOLTWISE) – Die indische Polizei hat einen 18-Jährigen festgenommen, der mit KI-gestützter App-Entwicklung mutmaßlich fast 3000 Menschen betrogen hat. Ihm wird vorgeworfen, maßgeschneiderte Banking-Fälschungen gebaut und über Telegram in einem Abo-Modell vermietet zu haben. Die Schadsoftware soll offizielle Apps täuschend echt nachgeahmt haben und in der Summe rund 7,2 Millionen Euro […]
KI-Betrug in Zahlen: Bis 2027 drohen Schäden von 40 Milliarden Euro
LONDON (IT BOLTWISE) – KI-gestützte Betrugsmaschen nehmen messbar Fahrt auf: Allein in den USA könnten die Schäden bis 2027 auf über 40 Milliarden Euro steigen. Gleichzeitig wachsen Angriffe mit Stimmklonen und Deepfakes, während KI inzwischen in der Mehrzahl der Phishing-Versuche steckt. Der Bericht zeigt zudem, wie Betrüger in Südostasien systematisch neue Zielgruppen ansteuern. Für Unternehmen […]
Nordkorea-Hacker profilieren Krypto-Wallets per Fake-Video-Calls und liefern Malware
LONDON (IT BOLTWISE) – Eine nordkorea-nah verknüpfte Angreifergruppe nutzt gefälschte Zoom- und Microsoft-Teams-Termine, um Krypto-Nutzer vor dem eigentlichen Schadcode gezielt zu selektieren. Laut einer Analyse wird zunächst die Wallet-Verbindung im Browser geprüft, bevor ein passender Payload-Schritt folgt. Besonders perfide: Die Kampagne baut auf kompromittierten, als vertrauenswürdig wirkenden Telegram-Konten auf und verlängert so die Opferkette. Für […]
WinRAR-Lücke CVE-2025-8088: Gamaredon greift Ukraine mit Telegram- und AWS-Exfiltration an
LONDON (IT BOLTWISE) – Gamaredon nutzt die WinRAR-Sicherheitslücke CVE-2025-8088, um gezielt ukrainische Systeme zu kompromittieren. Im Zentrum der Kampagne steht eine modulare Infektionskette mit der Erstinfektion über den VBScript-Wurm GammaWorm und anschließendem Datendiebstahl durch GammaSteel. Auffällig ist dabei die Infrastruktur: Die Steuerung läuft über Telegram, während der Abfluss der Daten in Amazon-Web-Services-Cloudspeicher (AWS S3) verlagert […]
Manipulierte Spiele: Hacker stahlen tausende Krypto-Wallets nach FBI-Festnahme
NORTH LAUDERDALE / LONDON (IT BOLTWISE) – Das FBI hat einen mutmaßlichen Hacker festgenommen, der mit präparierten Videospielen Krypto-Wallets von Nutzern ausgeraubt haben soll. Laut Ermittlungen dauerte die Kampagne fast zwei Jahre und erreichte rund 8.000 kompromittierte Rechner. Insgesamt wird ein Schaden von mindestens 220.000 Euro genannt, außerdem fanden die Ermittler Hinweise auf Wallet-Seed-Phrases mit […]
 #Sophos
 #AmazonPrime
 #Bestseller

