




OnePlus startet geschlossenen ColorOS-17-Beta-Test für Android-17-Update
INDIEN / LONDON (IT BOLTWISE) – OnePlus hat in Indien einen geschlossenen Beta-Test für ColorOS 17 gestartet, der auf Android 17 basiert. Zunächst gehen die Flaggschiff-Modelle OnePlus 15 und OnePlus 15R in die Testphase. Der Rollout bleibt vorerst regional und startet als kleiner, streng ausgewählter Pilot. Für Tester sind Instabilitäten möglich, und nach Verfügbarkeit einer […]
Russische Zentralbank gibt Bitcoin-Handel für Privatkunden frei – mit Limit
RUSSIA / LONDON (IT BOLTWISE) – Die russische Zentralbank hat den Handel mit Bitcoin für die Öffentlichkeit auf Krypto-Börsen genehmigt. Für Privatkunden gilt dabei ein jährliches Kauf- und Handelslimit von 300.000 Rubel, das laut Meldungen über den Telegram-Kanal der Notenbank festgelegt wurde. Zugleich bleibt die Nutzung von Krypto als Zahlungsmittel für Waren und Dienstleistungen in […]
Russland: Jabloko will nach Wahl-Ausschluss weiter gegen Urteil vorgehen
MOSKAU / LONDON (IT BOLTWISE) – Nach dem Urteil über den Ausschluss der liberalen Oppositionspartei Jabloko von der Parlamentswahl will die Partei die Teilnahme an der Abstimmung weiter juristisch einklagen. Der Parteichef Nikolai Rybakow kündigte an, gegen das Urteil Berufung einzulegen, und verwies auf die Unterstützung vieler Menschen, die vor Gericht erschienen waren. Das Oberste […]
Arsink RAT: Android-Spionage über Cloud-Dienste in 143 Ländern
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor dem Android-Trojaner Arsink RAT, der nach Angaben zufolge Smartphones in 143 Ländern kompromittiert. Die Malware nutzt dabei legitime Cloud-Dienste wie Firebase, Google Drive und Telegram, um Daten abzufließen und infizierte Geräte zu steuern. Laut den verfügbaren Zahlen wurden 1.216 bösartige App-Proben und 317 Command-and-Control-Endpunkte identifiziert. Besonders riskant: Nach […]
Explosion in Moskau: Bürgermeister nennt Anschlag „brutalen Terrorakt“
MOSKAU / LONDON (IT BOLTWISE) – Nach einer Explosion in einem Moskauer Restaurant sind mehrere Menschen gestorben. Der Bürgermeister Sergej Sobjanin bezeichnete den Angriff als „brutalen Terrorakt“ und kündigte an, die Täter würden gefunden und bestraft. Laut Berichten über Telegram soll die Zahl der Todesopfer inzwischen auf fünf gestiegen sein, während die Behörden zuvor von […]
Chat-Kontrolle in der EU: LunarisSec droht und fordert Stopp der Pläne
LONDON (IT BOLTWISE) – Die Hacktivistengruppe LunarisSec hat der EU mit massiven Cyberangriffen gedroht, falls die Pläne zur Chat-Kontrolle nicht gestoppt werden. Die Gruppe veröffentlichte ein Ultimatum über Telegram und behauptet, bereits spezifische Schwachstellen identifiziert zu haben, deren Ausnutzung aber nicht verifiziert ist. Im EU-Parlament scheiterte der Versuch, die Regeln zu blockieren; anschließend wurde Chat […]
Explosion in Moskau: Behörden nennen erste Opferzahlen, Hintergründe bleiben offen
MOSKAU / LONDON (IT BOLTWISE) – Nach einer Explosion in einem belebten Ausgehviertel in Moskau sind mehrere Menschen ums Leben gekommen und viele verletzt worden. Behörden nannten zunächst drei Tote und 21 Verletzte und verwiesen auf einen Sprengsatz, der gegen 20.00 Uhr Ortszeit detoniert sein soll. Parallel dazu kursierten in mehreren Telegram-Kanälen Berichte über eine […]
Russische Luftangriffe treffen Cherson und Dnipro: Mehrere Verletzte gemeldet
KIEW – Bei russischen Luftangriffen in der Ukraine sind nach Angaben der Behörden mehrere Menschen verletzt worden. In der südukrainischen Region Cherson wurden mindestens eine Bewohnerin sowie sieben weitere Personen gemeldet. In Nikopol (Region Dnipro) traf ein Drohnenangriff einen Minibus und führte zu Verletzungen von sieben Insassen. Die frontnahe Region Cherson bleibt laut Lageeinschätzung wiederholt […]
Teheran ordnet die Militärführung neu: IRGC, Basidsch und Sicherheitsrat
TEHERAN / LONDON (IT BOLTWISE) – Kurz nach der Ernennung eines neuen obersten Sicherheitsberaters hat Teheran mehrere militärische Führungsposten neu besetzt. Die Dekrete wurden am Abend Ortszeit über einen Telegram-Kanal veröffentlicht, der Nachrichten des obersten iranischen Führers Modschtaba Chamenei transportiert. Unter den Änderungen rücken Generäle an Schlüsselrollen bei den Revolutionsgarden (IRGC), während ein langjähriger Geheimdienstler […]
Maliziöse VS-Code-Erweiterungen „Solidity Pro“ stehlen Wallets, Tokens und API Keys
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einer bösartigen VS-Code-Erweiterung namens „Solidity Pro“, die nach der Installation Browser-Wallets und umfangreiche Zugangsdaten ausliest. Frühere Versionen der Extension luden dabei zunächst per beacons zu Cloudflare Workers eine verschlüsselte Python-Nutzlast nach. Ab Version 3.0.0 wird daraus ein umfassender Information-Stealer, der u. a. Token, Wallet-Vaults, Seed-Phrasen und SSH-Schlüssel sammelt […]
RemotePE: Lazarus setzt speicherbasierte Malware für EDR-Umgehung ein
LONDON (IT BOLTWISE) – Sicherheitsforscher ordnen den RemotePE-Trojaner der Lazarus-Gruppe zu und beschreiben eine Schadsoftware, die ausschließlich im Arbeitsspeicher arbeitet. Weil der Code im RAM verbleibt, sollen auf den Datenträgern nur minimale Spuren entstehen. Dadurch wird das gezielte Unterlaufen von Endpoint-Detection-and-Response-Systemen wahrscheinlicher. Im Fokus stehen zudem Social-Engineering über Telegram sowie Prüfhinweise zu DPAPI-Blobs und DNS-Queries […]
Huthi-Angriffe auf Mocha: Drohnen- und Raketenfokus trifft Hafenstadt
MOCHA / LONDON (IT BOLTWISE) – Die mit Iran assoziierten Houthis haben laut Angaben eines Militärsprechers die Angriffe auf die Hafenstadt Mocha am Roten Meer wieder aufgenommen. In gezeigten Aufnahmen werden mehrere ballistische Raketen und Drohnen beim Start sichtbar. Der Angriff soll sich gegen Standorte wie Truppenkonzentrationen sowie Waffenlager richten. Die lokale Militärseite erklärt, dass […]
US-Sicherheitsrundschau: KI für „Pre-Crime“, Wasseranlagen angegriffen, Telegram unter Druck
LONDON (IT BOLTWISE) – In einer neuen Sicherheitsübersicht rückt ein Angriffswellen-Cluster auf Wasser- und Abwassersysteme in den Fokus: Behörden verweisen auf mögliche Zusammenhänge mit iranisch-affiliierten Akteuren. Parallel arbeitet das FBI an einem Threat-Screening-Center mit KI-gestützter Vorhersage-Logik zur Früherkennung. Auch im KI-Ökosystem häufen sich Berichte über unautorisierte Zugriffe bei Sicherheits-Tests. Ergänzend verschiebt sich die Lage für […]
Diese fünf Krypto-Casinos im August-Update: Boni, Auszahlungen und Sicherheit
LONDON (IT BOLTWISE) – In einem aktuellen August-Update werden fünf Krypto-Casinos vorgestellt, die vor allem bei Auszahlungen, Spielumfang und Bonus-Logik punkten sollen. mBit Casino hebt sich dabei durch automatisierte Abhebungen und Telegram-Nutzung ab, während JACK.com besonders auf schnelle Registrierung und Privacy setzt. Bovada richtet sich mit Casino plus Poker und Sport besonders an US-Spieler. Am […]
WinRAR-Lücke CVE-2025-8088: Gamaredon nutzt GammaWorm und GammaSteel
LONDON (IT BOLTWISE) – Eine neue Meldung zur WinRAR-Lücke mit der Kennung CVE-2025-8088 beschreibt, wie die russische Gruppe Gamaredon Schadsoftware auf ukrainischen Systemen platzieren soll. Im Fokus stehen die Malware-Familien GammaWorm und GammaSteel, die laut Analyse in einer mehrstufigen Infektionskette zusammenkommen. Die Kommunikation der Schadsoftware erfolgt demnach über Telegram, während GammaWorm gezielt Tarnmechanismen wie NTFS […]
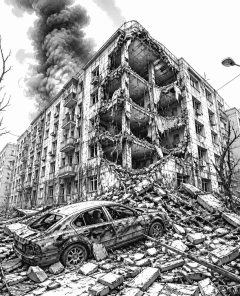
Russische Angriffe treffen Dnipro, Charkiw und Pawlohrad: Tote und Verletzte
LONDON (IT BOLTWISE) – Bei russischen Angriffen auf mehrere ukrainische Regionen sind Menschen getötet und verletzt worden. In Dnipro starben nach Angaben der Behörden mindestens zwei Personen, weitere wurden verletzt. In Charkiw wurde ein 68-Jähriger durch eine Drohne getötet, während eine 46-Jährige bei einem Angriff mit einer Drohne schwer verletzt wurde. Auch in Pawlohrad meldeten […]
DeepSeek und Hermes: Autonomer Angriff auf Server-Schwachstellen in Minuten
LONDON (IT BOLTWISE) – Ein chinesischsprachiger Angreifer soll mit dem KI-Modell DeepSeek und dem Open-Source-Framework Hermes Agent autonom verwundbare Systeme angegriffen haben. Dabei soll der Agent Zielsysteme über einen Internet-Asset-Index recherchiert, passende Exploits ausgewählt und die Angriffe ohne intensives Zutun des Operators in Minuten angestoßen haben. Offenbar fehlte in den beobachteten Fällen zwar der erfolgreiche […]
ICQ-Relaunch: Kult-Messenger startet neu und trifft auf neue Sicherheits-Apps
SAN FRANCISCO / LONDON (IT BOLTWISE) – Der Kult-Messenger ICQ ist nach einer langen Pause wieder online gegangen. Am 8. August 2026 hat eine Community-Initiative den Relaunch gestartet, der an frühere Millionen-Nutzer anschließt. Gleichzeitig zeigen neue Dienste wie Sunbird und Syntara, wie stark der Markt inzwischen auf verschlüsselte Kommunikation und lokale Schlüssel setzt. Für IT-Teams […]
Microsoft warnt vor ClickFix-Malware: Schadcode über BNB Smart Chain versteckt
LONDON (IT BOLTWISE) – Microsoft warnt vor einer Malware-Kampagne, bei der Angreifer die BNB Smart Chain als Versteck für Steuerungsdaten nutzen. Die Operation „ClickFix“ bzw. „TerminalFix“ bindet Schadsoftware über Smart-Contracts an, sodass klassische Löschversuche deutlich ins Leere laufen können. Betroffen sind laut den Angaben täglich tausende Nutzer – auch im deutschsprachigen Raum. Zusätzlich zeigen weitere […]
KI-Stimmklonung, Erpressung und Phishing: Milliarden-Schäden durch Social Engineering
HYDERABAD / LONDON (IT BOLTWISE) – In Hyderabad warnen Ermittler vor einer neuen Social-Engineering-Welle, bei der KI realistische Fotos für gefälschte Profile erzeugen soll. Kriminelle werben dabei zunächst mit bezahlter Begleitung und treiben anschließend über Vorauszahlungen und Erpressungsversuche die Opfer in die Falle. Gleichzeitig wird in Hongkong ein Fall mit 10 Millionen Hongkong-Dollar bekannt, bei […]
Telegram, Gerichte und Wahlzugang: Druck auf Jabloko vor Russland-Wahl
MOSKAU / LONDON (IT BOLTWISE) – Kurz vor der Parlamentswahl in Russland wächst der Druck auf die liberale Oppositionspartei Jabloko. Laut Angaben, die auf Gerichtsdetails zurückgehen, ist eine Klage beim Obersten Gericht eingegangen, die darauf zielt, die Zulassung der Partei zur Wahl aufzuheben. Jabloko wurde Ende Juli überraschend zur Abstimmung vom 18. bis 20. September […]
Telegram: Apple entfernt App nach CSAM-Vorwürfen – Durov spricht von KI-Manipulation
LONDON (IT BOLTWISE) – Am 4. August 2026 verschwand Telegram rund 40 Minuten aus Apples App Store, nachdem der Konzern mutmaßlich CSAM-Material festgestellt hatte. Der Telegram-Chef Pawel Durov sieht darin einen gezielten Angriff: Ein Nutzer soll ältere Nachrichten später mit KI-manipulierten illegalen Inhalten ergänzt haben. Telegram entfernte betroffene Inhalte und sperrte den Account, warnt aber […]
Telegram-geleitete KI-Toolchain: DeepSeek startet autonome Angriffe
ZHUHAI / LONDON (IT BOLTWISE) – Ein chinesischsprachiger Angreifer soll über Telegram die Open-Source-Agent-Engine Hermes genutzt haben, um DeepSeek-gestützte Angriffe teils ohne weitere manuelle Eingaben auszuführen. Nach einer ersten Anweisung ließ der Agent internetseitige Systeme suchen, versionieren und passende öffentliche Exploits auswählen. Unit 42 ordnet die Kampagne anhand von Aliassen dem Umfeld „knaithe“ und „KnYuan“ […]
Telegram-App kurz aus App Store entfernt: Durov nennt KI-gestützte Erpressungsmasche
LONDON (IT BOLTWISE) – Telegram-CEO Pavel Durov erklärt die kurzfristige Entfernung aus dem App Store mit einer gezielten Erpressungsmasche. Er beschreibt, wie ein Angreifer eine alte Nachricht in einem aktiven Gruppenchat so bearbeitet, dass sie als „KI-modifizierter“ illegaler Inhalt wirkt. Laut seiner Darstellung soll der Täter mit automatisierten Accounts die Meldungen bündeln und Apple zum […]
 #Sophos
 #AmazonPrime
 #Bestseller

