




BlueNoroff: Phishing-Kit macht KI-Video-Deepfakes und stiehlt Telegram-Sessions
LONDON (IT BOLTWISE) – In aktuellen Kampagnen mit vertauschten Zoom- und Teams-Domains nutzt eine nordkoreanisch ausgerichtete Gruppe ein wiederverwendbares Phishing-Kit, um gezielt Kryptowährungs-Wallets auszuspähen. Entscheidend ist, dass das Tool nach dem Start nicht nur Malware ausliefert, sondern auch Telegram-Sitzungen entführt, damit aus einem kompromittierten Account die nächste Zielperson angestoßen wird. Zusätzlich erscheint im Fake-Meeting ein […]
Trojanisiertes NuGet-Fork tarnte sich als Newtonsoft.Json und sabotierte Digitain
LONDON (IT BOLTWISE) – Eine NuGet-Typosquat-Variante tarnte sich als bekannte Newtonsoft.Json-Bibliothek und sollte gezielt das Crash-Game eines Online-Anbieters manipulieren. Entscheidend ist das Auslöseprinzip: Die schädliche Logik startet erst, nachdem bestimmte DefaultSettings von JsonConvert gesetzt werden. Betroffen sind mehrere veröffentlichte Paketversionen, die scheinbar „normal“ funktionieren, für die Zielumgebung jedoch riggten. Für Teams bleibt der Fokus damit […]
ThreatsDay: Cloud-Bucket-Hijacking und Windows-LPE-Kette zeigen neue Angriffswege
LONDON (IT BOLTWISE) – In der aktuellen ThreatsDay-Runde greifen Angreifer gleich in mehreren Schichten an: von paketbasiertem Typosquatting über Windows-spezifische Privilege-Escalation bis hin zu Cloud-Bucket-Hijacking, das Logs und sensible Daten in fremde Umgebungen umleitet. Besonders kritisch ist dabei die Kombination aus ausnutzbarer Architektur und laxen Berechtigungsannahmen. Für Betreiber bedeutet das weniger ein „Alarm für das […]
PamStealer: Neue macOS-Malware prüft Passwörter lokal über PAM-API
CUPERTINO / LONDON (IT BOLTWISE) – PamStealer macht bei macOS etwas besonders Gemeines: Die Malware prüft gestohlene Passwörter lokal über die PAM-Schnittstelle, bevor sie Daten abgreift. So bleiben Angriffe näher am Authentifizierungsprozess und umgehen klassische Gatekeeper-Mechanismen. Außerdem verbreitet sie sich über täuschend ähnliche Maccy-Domains und passt Verhalten über Geofencing an. Für Unternehmen wird damit der […]
npm- und PyPI-Angriffe: KI-Scanner werden mit „easy-day-js“ und „forbidden text“ geblendet
LONDON (IT BOLTWISE) – Angreifer haben im npm-Ökosystem innerhalb von 88 Minuten mehr als 140 Pakete kompromittiert und dabei über einen Post-Install-Hook Datenabfluss bis hin zu Krypto-Wallets ermöglicht. Parallel zeigt eine neue PyPI-Welle, wie „Forbidden Text“ KI-basierte Malware-Scanner systematisch aushebeln kann, ohne klassisch sichtbaren Schaden zu erzeugen. Mit „Agentjacking“ rückt zudem ein Angriffsvektor in den […]
Lieferkettenangriff auf npm: Nordkorea kompromittiert 140 Pakete
LONDON (IT BOLTWISE) – Ein mutmaßlich nordkoreanischer Akteur hat über die Open-Source-Lieferkette 140 npm-Pakete kompromittiert. Der Angriff lief über Typosquatting und das Übernehmen von Maintainer-Zugriffen, um Schadcode in die Abhängigkeiten vieler Projekte einzuschleusen. Besonders kritisch ist die Verbindung zu Wallet-Ökosystemen: Die Malware suchte gezielt nach Browser- und App-Erweiterungen. Für Unternehmen bedeutet das, dass KI- und […]
WM-Betrug: 13.000 bösartige Domains, KI-Streams und APK-Phishing vor dem Anpfiff
LONDON (IT BOLTWISE) – Kurz vor dem Anpfiff melden Sicherheitsbehörden einen starken Anstieg von Phishing, Malware und betrügerischen Domains rund um die Fußball-WM. Besonders gefährlich sind vermeintlich kostenlose Live-Streams, bei denen Nutzer Android-APKs installieren und dadurch die Kontrolle über ihr Smartphone verlieren. Parallel werden KI-generierte Inhalte in Werbe- und Social-Media-Kampagnen eingesetzt, um Fake-Angebote unauffälliger zu […]
Android-Sicherheit unter Druck: NFC-Angriffe + Supply-Chain-Strategien
REDMOND / LONDON (IT BOLTWISE) – Microsoft warnt vor neuen Supply-Chain-Angriffen über npm und zeigt, wie Typosquatting sowie Dependency Confusion Entwicklerumgebungen kompromittieren können. Parallel steigt die mobile Bedrohung: NFC-basierte Angriffe auf Android klettern in den ersten Monaten 2026 um 188 %. Hinzu kommt eine wachsende Angriffsfläche durch ungepatchte Netzwerk- und Endpoint-Schwachstellen sowie die ersten realen […]
Microsoft meldet 45 bösartige npm-Pakete: Dependency Confusion & Typosquatting
LONDON (IT BOLTWISE) – Microsofts Sicherheitsanalyse deckt 45 bösartige npm-Pakete auf, die Zugangsdaten stehlen und Unternehmensumgebungen kompromittieren können. Die Angreifer missbrauchen Dependency Confusion und Typosquatting, um manipulierte Bibliotheken in die Software-Lieferkette zu schleusen. Besonders gefährlich sind Szenarien rund um Cloud-Infrastrukturen und CI/CD-Pipelines. Entwickler und Security-Teams sollten die betroffenen Secrets gezielt rotieren und ihre Egress-Controls verschärfen. […]
Maliziöses NuGet-SDK stiehlt Sicoob-Zertifikate und ergänzt Angriffe auf npm-Supply-Chain
BRASILIEN / LONDON (IT BOLTWISE) – Eine gefälschte NuGet-Bibliothek tarnt sich als Sicoob-Entwicklungs-SDK und soll PFX-Zertifikate sowie Boleto-Transaktionsdaten exfiltrieren. Damit ließen sich Kunden-Integrationen missbrauchen, um Authentifizierungen zu imitieren und Zahlungsabwicklung zu verfälschen. Parallel zeigen neue npm-Funde, dass Angreifer inzwischen stärker „verpackte Plausibilität“ statt simpler Tippfehler einsetzen, um Entwickler beim Installieren in kompromittierende Pfade zu lenken. […]
Betrügerischer NuGet-Zugang stiehlt Sicoob- Zertifikate und Pix-Integrationen
BRASILIEN / LONDON (IT BOLTWISE) – Sicherheitsforscher haben eine bösartige NuGet-Komponente entdeckt, die als Sicoob-„SDK“ getarnt ist und PFX-Zertifikate sowie Client-IDs exfiltriert. Wer das Paket einbindet, überträgt beim Instanziieren von Objekten automatisch sensible Authentifizierungsdaten an einen fremden Endpoint. Zusätzlich zielt die Schadsoftware auf Boleto-API-Antworten und kann damit Transaktions- und Zahlungsdetails gefährden. Die Supply-Chain-Angriffe setzen sich […]
Software-Lieferkette: Siebenfach mehr Kompromittierungen treffen Entwicklerworkflows
UNITED KINGDOM / LONDON (IT BOLTWISE) – Angreifer nutzen eine wachsende Erkennungslücke in typischen EDR-Setups aus und kompromittieren Softwareabhängigkeiten direkt im Entwicklerworkflow. In einem beobachteten Zeitraum stieg die Zahl verwundbarer Abhängigkeiten in Entwicklungsumgebungen auf das Siebenfache. Besonders kritisch ist, dass Manipulationen oft über Post-Install-Skripte laufen, bevor Entwickler den Schaden bemerken. Die Folge: Sicherheitsverantwortliche müssen stärker […]
MSHTA wird zum LOLBIN: Cyberkriminelle missbrauchen Microsoft-Tool massiv
LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor einem massiven Anstieg von Malware-Kampagnen, die mshta.exe als vertrauenswürdige Eintrittstür missbrauchen. Das Microsoft-Tool wird dabei nicht für legitime Verwaltungsaufgaben genutzt, sondern lädt Schadcode über mehrere Stufen in den Arbeitsspeicher. Besonders gefährlich sind Social-Engineering-Varianten wie ClickFix sowie Infektionen über gefälschte Medien und modulare Loader-Ketten. Bis Microsoft VBScript schrittweise abschaltet […]
Supply-Chain-Angriffe per KI: Typosquatting greift jetzt Browser-Laufzeit an
BERLIN / LONDON (IT BOLTWISE) – Angreifer nutzen KI, um täuschend echte Lookalike-Domains und kompromittierte Pakete so schnell zu liefern, dass klassische Schutzmaßnahmen im Unternehmensstack oft zu spät greifen. Der Fokus verschiebt sich von der Frage, ob Nutzer Links aus Versehen anklicken, hin zu dem, was legitime Drittanbieter-Skripte im Browser tatsächlich tun. Besonders kritisch sind […]
Typosquatting in der KI-Ära: Jetzt greifen Angriffe in die Supply Chain
MÜNCHEN / LONDON (IT BOLTWISE) – KI erzeugt Tausende täuschend ähnliche Domains in Minuten und macht Kampagnen damit schneller als Abwehrprozesse. Entscheidend ist aber der neue Hebel: Angreifer platzieren Lookalike-Ziele direkt in legitime Dritt-Skripte, die im Browser ausführen. Firewalls, WAFs, EDR und auch CSP bleiben dabei oft blind, weil sie nicht beobachten, was die freigegebenen […]
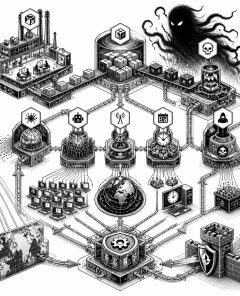
NPM-Supply-Chain-Angriff: Infostealer und Phantom-Bot-DDoS aus vier Paketen
LONDON (IT BOLTWISE) – Sicherheitsforscher melden vier kompromittierte Pakete aus einem weit verbreiteten JavaScript-Paket-Ökosystem. Je nach Library werden entweder Infostealer-Funktionen aktiv oder ein verteiltes DDoS-Botnet namens Phantom Bot. Auffällig ist dabei, dass mindestens ein Paket eine geklonte Version eines zuvor veröffentlichten Wurmcodes enthält. Betroffene sollten Downloads sofort entfernen, Secrets rotieren und den Netzwerkzugriff auf verdächtige […]
Silver Fox erweitert Cyberkampagne in Asien mit AtlasCross RAT
LONDON (IT BOLTWISE) – Eine chinesische Cyberkriminalitätsgruppe namens Silver Fox hat ihre Aktivitäten in Asien ausgeweitet. Sie nutzen gefälschte Domains, um einen neuen Remote-Access-Trojaner namens AtlasCross RAT zu verbreiten. Diese Kampagne zielt auf chinesischsprachige Nutzer ab und nutzt typosquattierte Domains, die vertrauenswürdige Softwaremarken imitieren. Die Cyberkriminalitätsgruppe Silver Fox, auch bekannt als SwimSnake oder Valley Thief, […]
Neue Phishing-Strategien bedrohen Online-Banking-Sicherheit
LONDON (IT BOLTWISE) – Eine neue Welle von Phishing-Angriffen bedroht die Sicherheit von Online-Banking-Kunden. Kriminelle nutzen bezahlte Anzeigen, um gefälschte Banking-Seiten in Suchmaschinen zu platzieren. Diese professionell gestalteten Fälschungen zielen darauf ab, sensible Daten von ahnungslosen Nutzern zu stehlen. In der digitalen Welt von heute sind Online-Banking-Kunden zunehmend Zielscheibe raffinierter Phishing-Angriffe. Kriminelle haben eine neue […]
Gefälschte NuGet-Pakete bedrohen Kryptowährungs-Wallets
LONDON (IT BOLTWISE) – Eine neue Bedrohung für Kryptowährungs-Wallets wurde entdeckt: Ein bösartiges NuGet-Paket, das sich als beliebte .NET-Bibliothek tarnt, stiehlt sensible Daten. Die Sicherheitsforscher warnen vor der Gefahr solcher Angriffe, die unbemerkt bleiben können. In der Welt der Softwareentwicklung sind Sicherheitslücken und Bedrohungen allgegenwärtig. Jüngst haben Sicherheitsforscher ein bösartiges NuGet-Paket entdeckt, das sich als […]
Sicherheitslücke in npm: Infostealer für Windows, macOS und Linux entdeckt
LONDON (IT BOLTWISE) – Eine kürzlich entdeckte Sicherheitslücke in npm hat die Entwicklergemeinschaft alarmiert. Zehn Pakete mit verstecktem Schadcode, die auf Typosquatting setzen, wurden identifiziert und konnten über 9900 Downloads verzeichnen. Diese Pakete zielten darauf ab, Zugangsdaten von Windows-, macOS- und Linux-Systemen zu stehlen. Die Entdeckung von Schadsoftware in npm-Paketen hat erneut die Anfälligkeit von […]

Gefälschte Nethereum-Pakete bedrohen Krypto-Sicherheit
LONDON (IT BOLTWISE) – Eine neue Bedrohung für die Sicherheit von Kryptowährungen ist aufgetaucht: Gefälschte NuGet-Pakete, die sich als Nethereum ausgeben, zielen darauf ab, Krypto-Wallet-Schlüssel zu stehlen. Diese Pakete nutzen eine Homoglyph-Technik, um Entwickler zu täuschen und sensible Daten zu exfiltrieren. In der Welt der Kryptowährungen ist die Sicherheit von entscheidender Bedeutung, und dennoch gibt […]
Phishing-Angriffe auf PyPI: Sicherheitswarnung für Entwickler
LONDON (IT BOLTWISE) – Die Python Package Index (PyPI) Plattform warnt vor einer laufenden Phishing-Kampagne, die darauf abzielt, Benutzer auf gefälschte PyPI-Websites umzuleiten. Die Betreiber des Python Package Index (PyPI) haben eine Warnung vor einer laufenden Phishing-Kampagne herausgegeben, die darauf abzielt, Benutzer auf gefälschte PyPI-Websites umzuleiten. Diese Angriffe nutzen gefälschte E-Mails mit dem Betreff “[PyPI] […]

Neue Malware-Kampagne bedroht Macs: Schutzmaßnahmen und Sicherheitsstrategien
LONDON (IT BOLTWISE) – Macs galten lange als sicher vor Malware, doch eine neue Bedrohung zeigt, dass auch Apple-Nutzer wachsam sein müssen. Eine aktuelle Malware-Kampagne, die von russischen Hackern stammen soll, zielt auf MacBooks und andere Apple-Computer ab, um sensible Informationen zu stehlen. Die Vorstellung, dass Macs immun gegen Malware sind, ist weit verbreitet, aber […]
Typosquatting-Kampagne infiziert Linux und macOS mit Malware
MÜNCHEN (IT BOLTWISE) – Eine neue Bedrohung für Entwickler von Go-Programmen wurde aufgedeckt: Eine Typosquatting-Kampagne, die Malware über gefälschte Go-Pakete verbreitet. In der Welt der Softwareentwicklung sind Entwickler ständig auf der Suche nach effizienten und zuverlässigen Bibliotheken, um ihre Projekte zu optimieren. Doch diese Suche birgt Risiken, wie eine kürzlich entdeckte Typosquatting-Kampagne zeigt, die gezielt […]
 #Sophos
 #AmazonPrime
 #Bestseller

