


Brasilien: Mutmaßlicher Cyberangriff löst landesweite Notfall-SMS aus
RIO DE JANEIRO / LONDON (IT BOLTWISE) – Ein mutmaßlicher Hackerangriff hat in Brasilien ein landesweites Notfall-Warnsystem aktiviert und Bürger in mehreren Bundesstaaten früh am Morgen aus dem Schlaf gerissen. Behörden untersuchen den Vorfall, nachdem die Regierung die nationale Benachrichtigungsinfrastruktur kurz nach der Auslösung umgehend abgeschaltet hat. Im Zentrum steht eine ungewöhnliche Nachricht, die offenbar […]
Leak zu Peter Thiels „Dialogue“-Geheimgesellschaft: Von KI bis Nuklearpolitik
ZÜRICH / SILICON VALLEY / LONDON (IT BOLTWISE) – Ein Hacker hat offenbar interne Mitglieder- und Eventaufzeichnungen der Einladungsgesellschaft „Dialogue“ online offengelegt. Die Sessions reichen von „Democracy Under Surveillance“ bis zu Themen wie Deep Fakes, Iran-Prognosen und sogar der Frage nach der Zukunft von Weltkonflikten. Laut Medienberichten wird das Umfeld von Peter Thiel, Mitgründer von […]
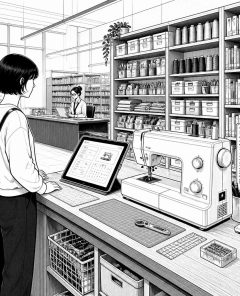
Wie finnische Bibliotheken Demokratie stärken – statt Bücher nur zu leihen
HELSINKI / LONDON (IT BOLTWISE) – Finnische Bibliotheken werden immer stärker daran gemessen, wie gut sie gesellschaftlichen Zusammenhalt ermöglichen: von Nähmaschinen-Verleih bis zu digitaler Hilfe bei Behördenportalen. Während in anderen Ländern Filialen schließen oder in ehrenamtliche Modelle wechseln, investiert Finnland gezielt in Bibliotheken als öffentlich finanzierte Community-Zentren. Im Zentrum steht dabei eine klare Idee: Bibliotheken […]
Unautorisierte Notfallwarnung in Brasilien: Behörden untersuchen Cyberangriff
BRASÍLIA / LONDON (IT BOLTWISE) – Nach Angaben brasilianischer Behörden soll ein mutmaßlicher Hacker einen unautorisierten Alarm über das landesweite Warnsystem an Mobiltelefone in mehreren Bundesstaaten ausgelöst haben. Die Benachrichtigungsfunktion wurde dabei gegen 1:30 Uhr morgens offline genommen, nachdem die Nachricht angeblich das Wort „Misanthropy“ enthielt. Die zuständigen Stellen kündigen an, den Vorfall zur Untersuchung […]
Peter Thiel: Ermittelte Mitgliederliste zu „Dialogue“ zeigt KI- und Macht-Agenda
LONDON (IT BOLTWISE) – Eine geleakte Namensliste macht Peter Thiels „Dialogue“-Retreats deutlich weniger geheim. Laut Berichten sind 222 Registranten für das Retreat im August 2026 in Dublin bestätigt, darunter führende Tech- und Politikvertreter. Im Zentrum stehen Themen, die Künstliche Intelligenz, Überwachung, Energie und geopolitische Eskalation eng miteinander verknüpfen. Für Unternehmen und Entwickler ist vor allem […]
Sicherheitsvorfall in Brasiliens Notfallwarnsystem: mutmaßlicher Hacker löst illegale Handy-Alerts aus
S2O PAULO / LONDON (IT BOLTWISE) – Brasilien untersagt eine ungeplante Notfallmeldung, die nach Behördenangaben über das nationale System für Bürgerwarnungen per Fernbefehl verteilt wurde. Das System ging in Teilen des Landes nach einem verdächtigen Auftrag zeitweise offline, nachdem eine Nachricht mit dem Begriff „misanthropy“ an Nutzer gesendet worden war. Die Ermittlungen laufen, die Verantwortlichkeit […]
Beats Studio Buds: Kritisches Bluetooth-Mikrofon-Leak per Firmware-Update
BERLIN / LONDON (IT BOLTWISE) – Apple hat eine Firmware-Lücke bei den Beats Studio Buds geschlossen, die es Angreifern in Bluetooth-Reichweite ermöglichte, Audiodaten aus dem Mikrofon umzuleiten. Die Schwachstelle (CVE-2025-20701) lag rund ein Jahr unentdeckt und betrifft den Bluetooth-Audio-Chip des Herstellers Airoha Systems. Sicherheitsforscher demonstrierten die Attacke auf der TROOPERS 2025 in Deutschland. Für Nutzer […]
SpaceX-IPO: US-Rentensparen gerät in KI- und Tech-Abhängigkeit
LONDON (IT BOLTWISE) – Das SpaceX-IPO trifft in den USA auf wachsende Unruhe: Viele Menschen befürchten, dass ihre Rentenkonten über indexbasierte 401(k)-Modelle indirekt zu Wetten auf einzelne Tech- und KI-Giganten werden. Besonders kritisch wird diskutiert, dass regulatorische Anpassungen den frühzeitigen Index-Einzug von SpaceX-Aktien ermöglichen könnten. Die Debatte reicht dabei von Ungleichheit und Marktrisiken bis zur […]
JAWBONE Act soll „Jawboning“ von Plattformen und KI-Anbietern eindämmen
LONDON (IT BOLTWISE) – Der neue JAWBONE Act zielt darauf, dass Regierungen Plattformen, Intermediäre und KI-Anbieter nicht mehr zu Sperrungen oder Löschungen von rechtmäßigem Online-Speech drängen können. Die bipartisan Initiative schafft eine Klagebefugnis auf Bundesebene und verlangt Transparenz über Kommunikationswege zwischen Behörden und Plattformen. Besonders im Fokus stehen auch Fälle, in denen Forderungen indirekt über […]
Ransomware-Startup-Modell: „The Gentlemen“ bietet 90%-Cut für Affiliates
LONDON (IT BOLTWISE) – Die Ransomware-Gruppe „The Gentlemen“ gewinnt rasant an Reichweite, weil sie Affiliates mit einem ungewöhnlich hohen 90-%-Anteil finanziell anreizt. Laut Branchenanalysen setzt das Kollektiv dabei auf das moderne Franchise-Prinzip mit klarer Rollenverteilung, Skalierungsfokus und Double-Extortion. Entscheidend für Unternehmen wird damit weniger die einzelne Schadsoftware, sondern die gesamte Angriffs- und Unterstützungs-Kette von der […]
Hyundai übernimmt Boston Dynamics und setzt KI-Robotics in den Fabriken um
LONDON (IT BOLTWISE) – Hyundai sichert sich die volle Kontrolle über Boston Dynamics und schafft damit einen direkten KI- und Robotics-Transfer in Produktion und Automatisierung. Gleichzeitig verschärft sich der Wettbewerbsdruck in der Unternehmens-IT: AI-native Anbieter greifen klassische Beratungspakete an, während neue Tools die Kosten für KI-APIs messbar senken. In derselben Woche zeigen Benchmarks und Sicherheitsvorfälle, […]
Karnataka: Hacker und Kongress-naher Politiker im Unocoin-Bitcoin-Diebstahl vor Gericht
TUMAKURU / LONDON (IT BOLTWISE) – Ein Gericht in Karnataka nimmt eine Anklageschrift gegen einen international vermuteten Hacker und mehrere Mitverdächtige im Unocoin-Bitcoin-Diebstahl von 2017 zur Verhandlung auf. Neben dem Beschuldigten Srikrishna Ramesh (alias Sriki) soll auch der Youth-Congress-Politiker Mohammed Haris Nalapad am 24. Juni vor Gericht erscheinen. Die Ermittlungen stützen sich auf IT-forensische Hinweise, […]
KI-Community diskutiert Retrieval-Fact-Checker, Modellzugriff und Kostenrisiken
LONDON (IT BOLTWISE) – Ein universitätsgebauter Fact-Checker mit Retrieval dominiert den Community-Feed: Live-Transkripte werden per Suche gegen Quellen geprüft, bevor die KI urteilt. Parallel kreisen Entwickler um den praktischen Umgang mit politisch veränderlichen Modellzugriffen und um die Kostenfallen „runaway agents“. Zusätzlich wird intensiv diskutiert, was „Opus 4.8“ im Alltag tatsächlich besser macht – und warum […]
Gravity SMTP: Angreifer exfiltrieren API-Keys über CVE-2026-4020
LONDON (IT BOLTWISE) – Angreifer nutzen eine behobene Schwachstelle im WordPress-Plugin „Gravity SMTP“, um ohne Authentifizierung sensible Konfigurationsdaten auszulesen. Besonders kritisch: Das Leck kann API-Keys, Secrets und OAuth-Token offenlegen, die für E-Mail-Integrationen wie Amazon SES, Google, Mailjet, Resend oder Zoho hinterlegt sind. Sicherheitsanbieter berichten zudem von bereits massiven Versuchen gegen den betroffenen REST-Endpunkt. Wer das […]
UK plant Social-Media-Verbot für unter 16-Jährige – mit hohen Datenschutz- und Freiheitsrisiken
LONDON / LONDON (IT BOLTWISE) – Die britische Politik treibt ein Social-Media-Verbot für Nutzerinnen und Nutzer unter 16 voran, das ab Frühjahr 2027 greifen soll. Befürworter verweisen auf Online-Schäden, Kritiker sehen jedoch vor allem zusätzliche Hürden, die Privatsphäre und Meinungsfreiheit schwächen. Im Kern müssen Plattformen das Alter bis in den Zugriff hinein prüfen – was […]
USA heben Blockade auf, doch Iran stoppt Gespräche: Risiko für den Seehandel
LONDON (IT BOLTWISE) – US-Zentralbefehl hebt die Blockade für iranische Seehäfen auf und erlaubt Handel nach einem neuen MOU. Gleichzeitig lassen iranische Verhandler Berichten zufolge Gespräche in der Schweiz platzen, weil Israel weiter Angriffe in Südlibanon fortsetzt. Damit wackelt die vereinbarte Verhandlungsstruktur – und die Auswirkungen reichen bis in die maritime Sicherheit am Persischen Golf […]
KI-Exportkontrollen, Amazon-Chips und 80 Minen im Hormuz: Der neue Tech- und Energiemix
PERSISCHER GOLF / LONDON (IT BOLTWISE) – Während im Strait of Hormuz weiterhin rund 80 Minen den Verkehr blockieren und Tanker auf das nächste „Safety Signal“ warten, verschiebt sich parallel das Kräfteverhältnis im KI- und Chip-Ökosystem. Amazon verhandelt Berichten zufolge externe Verkäufe seiner Trainium- und Inferentia-Chips, und chinesische Modelle werben mit „NVIDIA-freier“ Rechenkapazität. Gleichzeitig heizt […]
Gentlemen-RaaS nutzt GentleKiller EDR-Killer via BYOVD
LONDON (IT BOLTWISE) – Die Ransomware-as-a-Service-Gruppe „The Gentlemen“ entwickelt und verteilt EDR-Killer für Partner, um Systemabwehr vor der Verschlüsselung gezielt auszuschalten. Laut ESET nutzt das Täter-Framework „GentleKiller“ einen standardisierten Defense-Evasion-Layer mit gefälschten Versionen sowie kopierten Zertifikaten und Icons, um Erkennung zu umgehen. Besonders auffällig ist die schnelle Operationalisierung neuer PoCs inklusive BYOVD-Techniken, teils innerhalb weniger […]
usbliter8: Unpatchbarer SecureROM-USB-Exploit für Apple A12 und A13
LONDON (IT BOLTWISE) – Security-Forscher veröffentlichen mit usbliter8 einen USB-Exploit, der auf Apple A12- und A13-Chips in der SecureROM-Bootkette beliebigen Code ermöglicht. Entscheidend ist: Der Code bleibt dauerhaft im Silicon und ist damit durch Firmware-Updates nicht mehr zu entfernen. Der Angriff erfordert zwar physischen Zugriff und DFU-Modus, verschiebt aber das Risiko hin zu Hardware-Custody und […]
The Gentlemen setzt BYOVD-EDR-Killer mit „GentleKiller“-Framework ein
LONDON (IT BOLTWISE) – Eine Analyse von ESET beschreibt, wie die Ransomware-as-a-Service-Gruppe „The Gentlemen“ ein standardisiertes EDR-Killer-Framework namens „GentleKiller“ an Affiliates ausliefert. Im Zentrum steht ein BYOVD-Ansatz (Bring Your Own Vulnerable Driver), bei dem manipulierte oder missbrauchte Treiber gezielt Sicherheitssoftware vor der Verschlüsselung aushebeln. Besonders relevant für Unternehmen: Das Vorgehen zeigt eine rasche Operationalisierung neuer […]
AutoJack-Angriff: KI-Browsing-Agent entführt Localhost-Schutz und führt Host-Code aus
LONDON (IT BOLTWISE) – Microsoft zeigt mit „AutoJack“, wie ein KI-Browsing-Agent über eine externe Webseite unbeabsichtigt einen privilegierten lokalen Dienst erreicht und daraus einen Remote-Host-Command auslösen kann. Entscheidend ist, dass Localhost als Sicherheitsgrenze interpretiert wird, obwohl der Agent auf derselben Maschine arbeitet. Besonders kritisch ist die Zwischenstellung in AutoGen Studio, wo bestimmte MCP-WebSocket-Pfade in Pre-Releases […]
AutoJack-Angriff: Wie ein KI-Browsing-Agent lokalen Code ausführen kann
LONDON (IT BOLTWISE) – Microsofts Sicherheitsforschung zeigt, wie sich ein KI-Browsing-Agent missbrauchen lässt: Sobald er eine manipulierte Webseite lädt, kann JavaScript eine privilegierte lokale MCP-WebSocket-Schnittstelle ansteuern und so Host-Code ausführen. Die Kette nutzt dabei drei entkoppelte Schwächen—ein fehlgeleiteter „localhost“-Vertrauenscheck, eine nicht konsistent durchgesetzte Authentifizierung und das direkte Ausführen von Kommandos aus Request-Parametern. Besonders kritisch ist […]
Operation Endgame: SocGholish-Botnetz aus WordPress entfernt
NIEDERLANDE / LONDON (IT BOLTWISE) – Ermittler haben im Rahmen der internationalen Operation Endgame das SocGholish-Botnetz-Infrastruktur-Ökosystem getroffen und fast 15.000 kompromittierte WordPress-Webseiten bereinigt. Dabei wurden 106 Server außer Betrieb gesetzt und Website-Betreiber per Sicherheitshinweis zur sofortigen Aktualisierung von CMS, zum Credential-Reset und zum Löschen verdächtiger Konten aufgefordert. SocGholish nutzt dabei täuschend echte Browser-„Updates“ als Einstieg […]
CISA warnt Fortinet-Kunden: FortiBleed kompromittiert tausende FortiGate-Geräte
WASHINGTON / LONDON (IT BOLTWISE) – CISA warnt Fortinet-Kunden vor der laufenden Kampagne „FortiBleed“, bei der Angreifer zehntausende internetzugängliche FortiGate-VPN- und Firewall-Endpoints mit gültigen Zugangsdaten angreifen. Stand 19. Juni 2026 sollen 86.644 Geräte betroffen sein. Laut SOCRadar entfallen große Teile der Kompromittierungen auf nicht umbenannte Default-Admin-Accounts sowie auf eingebaute Fortinet-Systemkonten. Besonders kritisch: Die Täter erweitern […]
 #Sophos
 #AmazonPrime
 #Bestseller

