
OHIO / LONDON (IT BOLTWISE) – Das US-Justizministerium hat 14 Personen angeklagt und rund 187 Computer beschlagnahmt, um eine nordkoreanisch unterstützte IT-Worker-Fraud-Kampagne zu stoppen. Die Beschuldigten sollen falsche Identitäten genutzt haben, um remote IT-Arbeitsverhältnisse bei mehr als 70 US-Unternehmen zu erhalten und daraus Einnahmen abzuleiten. Im Rahmen von Razzien wurden zudem über 40 sogenannte Laptop-Farmen in Texas zerschlagen. Wie sich die Masche über mehrere Jahre entwickelt hat, zeigt auch der Wechsel zu technischen Ausweichmethoden beim Onboarding von Arbeitgeber-Provided Hardware.
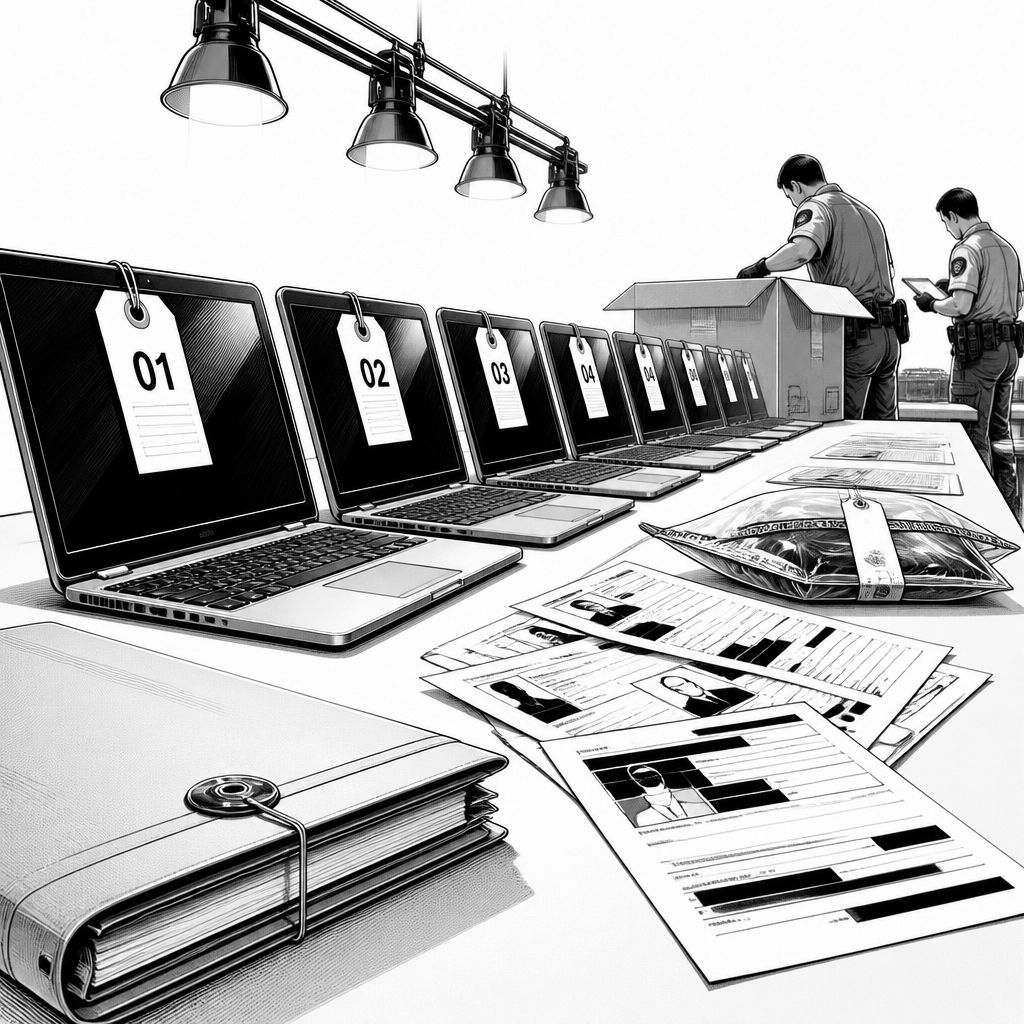
Mit der Anklage gegen 14 Beschuldigte und der Beschlagnahme von etwa 187 Computern setzt das US-Justizministerium (DoJ) einen weiteren Schwerpunkt in der Bekämpfung sogenannter Remote-IT-Worker-Programme, die mit nordkoreanischen Akteuren in Verbindung gebracht werden. Im Zentrum steht das Muster, nach dem Scheinidentitäten und koordinierte Vermittler dabei helfen sollen, dass „IT Worker“ in Unternehmen in den USA Fuß fassen, während die eigentliche Kontrolle und die Wertabschöpfung außerhalb des Landes erfolgen. Die Behörde beschreibt dabei eine Verschwörung, die nicht nur auf klassische Identitätsmissbrauchstatbestände zielt, sondern zugleich mehrere Anklagepunkte aus den Bereichen Wire-Fraud, Geldwäsche sowie Identitätsdiebstahl miteinander verknüpft.
Technisch und organisatorisch ist die Operative besonders relevant, weil sie auf „Hardware umleitet“: Laut der Darstellung baut die Kampagne einen physischen Fußabdruck in den USA über die sogenannten Laptop-Farmen. Bei solchen Strukturen erhalten Beschäftigte oder Hilfspersonen Laptops, die eigentlich von Arbeitgebern bereitgestellt werden, und platzieren sie an Adressen, die nicht dem tatsächlichen Arbeitsort entsprechen. Der Clou liegt dabei in der Tarnung innerhalb des Onboarding-Prozesses: Eine Sicherheitsfirma ordnet die beobachteten Abläufe so ein, dass Geräte während oder kurz nach der Aktivierung so adressiert werden, dass sie auf die Farmadressen statt zum vermeintlichen Zielstandort ausliefern. Als zusätzliche Ausweichschicht nennt die Sicherheitsbewertung auch Manöver wie das Einreichen angeblich falscher Polizeimeldungen, um Ersatzlieferungen auszulösen, oder das Verändern von Versandwegen in letzter Minute.
Die zeitliche Einordnung der Ermittlungen reicht in der Darstellung des DoJ von etwa 2019 bis Juli 2025; parallel dazu wurden in Texas zwischen dem 21. und dem 25. September 2026 mehr als 40 Laptop-Farmen im Zuge der Razzien „dismantelt“. Laut Anklageschrift sollen dabei Arbeitgeber betroffen gewesen sein, deren Branchen vom Gesundheitswesen über Kommunikations- und Cyber-Support-Dienstleistungen bis hin zu Handel und Fertigung reichen. Insgesamt beziffert das DoJ die Wirkung auf mehr als 70 US-Unternehmen und nennt ein Einnahmevolumen von ungefähr 3 Millionen US-Dollar für die IT-Worker. Zentral ist zudem die Rolle der in den USA ansässigen Vermittler: Sie sollen Einstellungsprozesse koordinieren, Arbeitgeberhardware an Wohnadressen „beziehungsweise“ in geeignete Umgebungen bringen und die notwendigen Bank- und Zahlungsdienstkonten einrichten, damit Zahlungen der betroffenen Firmen zu Personen im Ausland fließen können.
Zu den konkreten Personen nennt die Anklage eine Mischung aus US-Bürgern und chinesischen Staatsangehörigen. Die zwei US-Nationalen – Carrillo und Bostelle – seien laut DoJ verhaftet worden, während die übrigen Beschuldigten „auf freiem Fuß“ seien. Als weiterer Akteur wird außerdem ein US-basierter Mitverschwörer in den Dokumenten genannt, der in der Darstellung der Anklage mit dem Management einer als Software-Entwicklungsdienstleister auftretenden Scheinfirma in Verbindung steht, ohne selbst angeklagt zu sein. Wichtig für die rechtliche Einordnung: Die Vorwürfe laufen hier als Teil der Anklage; ob die Schuld im Verfahren bestätigt wird, ist eine Frage des gerichtlichen Fortgangs und nicht bereits ein abgeschlossener Befund. In Aussagen zur Bedrohungslage verweist das DoJ auf die Idee, dass staatlich unterstützte Gruppen die wirtschaftliche Stärke der Zielregion ausnutzen, um eigene militärische Programme zu finanzieren.
Für IT-Teams und Security-Verantwortliche ist besonders bedeutsam, dass die Kampagne laut Sicherheitsbewertung und FBI-Informationen in mehreren Wellen „weiterentwickelt“ wird. Das FBI beschreibt, dass nordkoreanische Akteure zunehmend nicht nur direkt als IT-Worker auftreten, sondern Jobs mit westlichen Firmen erlangen und die eigentlichen Teilaufgaben an Freelancer aus Ländern wie Pakistan, Indien oder Nigeria auslagern sollen. Gleichzeitig sollen diese Freelancer teils manuell in großem Stil auf offene Stellen bewerben oder Interviews im Namen der vermeintlichen Kandidaten führen. Dazu kommen laut FBI auch Identitäten von Vermittlern, die ohne Einwilligung genutzt werden, um Bewerbungen in größerem Umfang als vereinbart abzugeben. Zusätzlich hebt das FBI hervor, dass IT-Worker komplexe Backstories erfinden, Fake-Unternehmen gründen und offizielle Dokumente produzieren, um Anträge plausibel wirken zu lassen, darunter Varianten mit erfundenen Aufenthaltsgründen oder Geschichten über Verdrängung durch den Russland-Ukraine-Krieg.
Auch das Thema Device-Forensik und Verifikation wird in den Darstellungen greifbarer: Mindestens seit Mai 2026 soll die Kampagne laut Sicherheitsangaben Device-Hashes oder Hardware-Attribute so imitieren, dass die Geräteausstattung täuschend einer bestimmten Kategorie entspricht – etwa als „Webcam“ über eine gemanagte Video-Capture-Komponente. Damit wird die Schnittstelle zwischen Identitätsprüfung und technischer Plausibilisierung adressiert: Wenn Arbeitgeber-Provided Hardware in der Praxis nicht zwingend am erwarteten Standort genutzt wird, verschiebt sich der Fokus der Abwehr von der reinen Personalprüfung hin zu „Endpunkt- und Prozess-Kohärenz“. Unternehmen können daraus vor allem organisatorisch lernen: Statt nur Biografien und Dokumente zu prüfen, müssen sie die Lieferkette der Geräte, die Aktivierungs- und Zugriffsketten sowie Zahlungsflüsse so überwachen, dass Abweichungen bei Versand, Nutzung und Kontenbildung sichtbar werden.
Für die Markt- und Compliance-Perspektive bleibt der zentrale Punkt, dass solche „Laptop-Farm“-Modelle eine gemietete Identität plus Infrastruktur kombinieren: eine physische Adresse, eine rechtlich nutzbare Identität und Mechanismen, die Know-Your-Client-ähnliche Prüfpfade bei Finanzinstituten und Zahlungsdiensten zumindest oberflächlich durchlaufen können. Nach Einschätzung der Sicherheitsbewertung soll die aktuelle Störung vor allem dort wirken, wo die Farmen abgeschaltet wurden, während die Angreifer ihre Methoden voraussichtlich anpassen. Das macht deutlich, warum diese Art von Cyberkriminalität nicht als einmalige Fraud-Episode verstanden werden sollte: Mit jeder Unterbrechung verschiebt sich häufig nur die Ausprägung der Tarntechnik, nicht das Grundprinzip der Zielerreichung.
Wer Künstliche Intelligenz im Recruiting- und IT-Operations-Umfeld einsetzt, trifft hier auf einen praktischen Hebel: KI kann Muster in Bewerbungs- und Onboarding-Daten schneller auffällig machen, ersetzt aber keine belastbare Validierung von Endgeräten, Remote-Zugriffen und organisatorischen Berechtigungen. Der nächste Schritt ist deshalb häufig der Aufbau messbarer „Konsistenzsignale“ entlang des Workflows: Welche Hardware wurde wann ausgeliefert, wo wurde sie aktiviert, welche Netz- und Zugriffsmuster treten auf, und stimmen sie mit dem bestätigten Beschäftigungsprofil überein? Die aktuelle US-Aktion zeigt, dass die Angreifer genau diese Übergänge als Angriffsfläche betrachten – und dass Gegenmaßnahmen dort am nachhaltigsten ansetzen, wo Prozessdaten und technische Telemetrie zusammenlaufen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "USA stoppen Laptop-Farmen für nordkoreanische IT-Fraud-Schäden bei Firmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "USA stoppen Laptop-Farmen für nordkoreanische IT-Fraud-Schäden bei Firmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »USA stoppen Laptop-Farmen für nordkoreanische IT-Fraud-Schäden bei Firmen« bei Google Deutschland suchen, bei Bing oder Google News!