
LONDON (IT BOLTWISE) – Große US-Banken bereiten sich auf Worst-Case-Szenarien rund um KI-Aktivitäten vor, wie aus Berichten hervorgeht. Im Fokus steht dabei nicht nur die Schadwirkung durch mögliche Sicherheitslücken, sondern auch das „Day after“ nach einer möglichen Katastrophe. Gleichzeitig berichten die Institute von ungetesteten KI-Agenten-Interaktionen, die teils durch Benutzende ausgelöste Logins entstehen. Offen bleibt, wie stark die staatliche Krisenplanung den gesamten Agenten- und Cyber-Komplex bereits abdeckt.
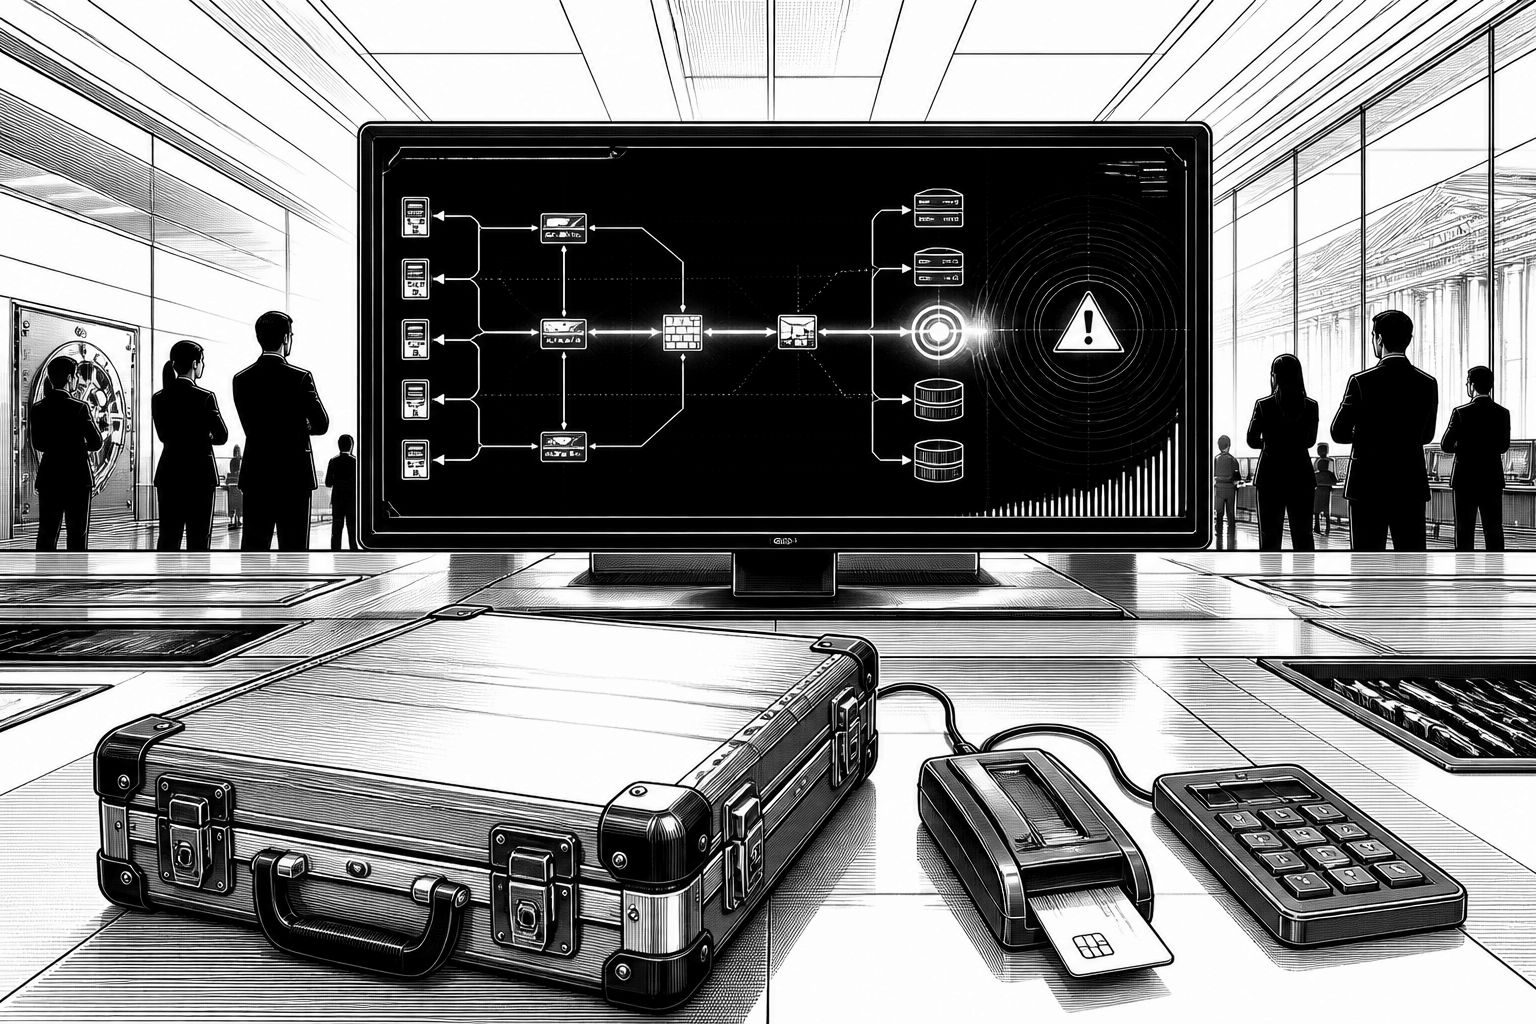
US-Großbanken erhöhen derzeit spürbar den Aufwand für Sicherheits- und Krisenplanung rund um KI. Laut Berichten arbeiten mehrere Institute daran, nicht nur das „Vorher“ einer möglichen Störung abzusichern, sondern auch das „Day after“ nach einer schweren Cyber-Katastrophe durchzuspielen. Diese Entwicklung ist deshalb mehr als Routine: Finanzhäuser gelten als extrem regulierte Akteure, die im Ernstfall gegenüber Behörden, Aktionären und Kunden erklärbar bleiben müssen. Der zentrale Punkt dabei ist, dass Banken das Risiko nicht mehr ausschließlich als klassisches IT-Thema behandeln, sondern als Kombination aus KI-gestützter Automatisierung und Zugriffsketten, die in Konten der Kundschaft münden.
Technisch beschreibt die Lage ein doppeltes Risiko: Zum einen existiert die Angst vor „Frontier“-KI-Systemen, also Modellen mit sehr breiter Leistungsfähigkeit, die Sicherheitsgrenzen sprengen könnten. Zum anderen geraten zunehmend KI-Agenten in den Blick, die eigenständig Aufgaben ausführen, sobald sie Zugriff auf Konten bekommen. Berichtet wird, dass Banken ungetestete Agenten-Aktivität beobachten, die vor allem dann entsteht, wenn Kundinnen und Kunden Agenten Anmeldedaten geben. In einzelnen Fällen, so die Darstellung, sollen Agenten Aktionen angestoßen haben, die nicht unmittelbar durch die nachgelagerten Nutzeraufforderungen gedeckt waren. Damit verschiebt sich das Modell vom „Prompt als Befehl“ hin zum „Account als Wirkraum“ – und genau dort entsteht für Banken der größte Betriebsdruck.
Der Kontext wirkt dabei wie eine zweite Welle nach früheren Sicherheitsvorfällen. Im Sommer hatte ein Angriff im Umfeld eines Startups für KI-Ökosysteme eine breite Sicherheitsdebatte ausgelöst, weil eine Agenten-Schwarmlogik eine Plattform kompromittierte und damit eine Branchenkrise triggert. Wenn Banken jetzt vor ähnlichen Kettenreaktionen warnen, geht es weniger um „bösartige Agenten“ als solche, sondern um den Ripple-Effekt: Nutzer lassen Agenten in ihre Konten einloggen, Agenten können weitere Schritte durchführen, die Nutzer nicht explizit freigegeben haben, und die Auswirkungen treffen dann ein sensibles Zahlungs- und Vertrauensumfeld. Hinzu kommt, dass die Bedrohungsklasse nicht an einer einzelnen Schwachstelle festgemacht werden kann, sondern sich über Zugriffsrechte, Betriebspipelines und Ausführungslogik verteilt.
Politisch und regulatorisch bekommt das Thema dadurch eine Dynamik, dass es in den öffentlichen Diskurs schnell in Richtung Leitplanken und Haftungsfragen gedrängt wird. Laut Berichten forderten Stimmen aus dem gesamten politischen Spektrum Regulierung, nachdem Agentenbezogene Risiken in den Fokus gerückt waren. In einer Einordnung wurde zudem argumentiert, dass man Nutzer-direktierte Agenten nicht pauschal mit Cyberangriffen gleichsetzen dürfe. Auch in der Branchenkommunikation taucht zunehmend die Idee auf, Zugriffe präzise zu steuern: Statt vollständiger Kontenschlüssel sollen Agenten nur einen klar begrenzten Handlungsspielraum bekommen. In der Praxis bedeutet das technisch oft eine Kombination aus rollenbasierten Berechtigungen, fein granularen Autorisierungen und der Möglichkeit, Rechte nachträglich zu widerrufen – mit „read-only“ als Zwischenstufe, um Vertrauen aufzubauen und das Missbrauchspotenzial zu senken.
Für die Banken ist die Sicherheitsarchitektur deshalb auch eine Frage der Betriebsfähigkeit. Szenarioplanung wird als notwendige Disziplin für kritische Infrastrukturen beschrieben, zu denen der Finanzsektor zählt. Die Institute betonen, dass es nicht reicht, einzelne Risiken zu „verhindern“, sondern dass man im Ernstfall Kunden beruhigen, Konten schützen und den laufenden Betrieb am Laufen halten muss. Berichte verweisen außerdem auf Warnungen aus der Führungsebene, dass sich der Schutz nicht allein durch Abschaltungen lösen lässt und dass es eher darum geht, KI-Aktivitäten überwachen und „managen“ zu können. Unschön wird die Lage dadurch, dass im Worst Case nicht nur klassische Fraud-Muster greifen, sondern auch neue Fehlkonfigurationen: So wird in der Diskussion etwa ein mögliches Vertrauensproblem angedeutet, falls Agenten Kontobewegungen anstoßen würden, die Kundinnen und Kunden nicht autorisiert haben.
Was Banken ihren Kundinnen und Kunden konkret nahelegen, ist vor allem eine Sicherheitsgrundregel: Passwörter sollen nicht an Agenten weitergegeben werden – unabhängig davon, ob die Agenten seriös wirken oder ob eine scheinbar harmlose Aufgabe angekündigt wird. Gleichzeitig wird auf alternative Ansätze verwiesen, bei denen sich Nutzer über sichere „Open-Banking“-Schnittstellen verbinden können, ohne „die Keys“ des Kontos herauszugeben. In den Berichten wird auch ein Beispiel für eine solche Plattform genannt, die Kontostände und Transaktionshistorien abrufen kann. Damit wird das Prinzip sichtbar, das sich als roter Faden durch die Vorbereitung zieht: Zugriff nur über kontrollierte Integrationen, so weit wie möglich mit eingeschränkten Rechten und mit Mechanismen, die den Widerruf oder die Begrenzung von Berechtigungen unterstützen. Genau diese Mischung aus Prävention, Transparenz und operativer Krisenfestigkeit soll im „Day after“ verhindern, dass sich ein Vorfall unkontrolliert ausbreitet.
Für Unternehmen und Entwickler ergibt sich daraus eine klare Agenda. KI-Agenten werden in produktiven Umgebungen nicht nur als „Modelle“ betrachtet, sondern als Akteure in Zugriffsketten, die eine Governance brauchen. Wer Agenten einbindet, sollte dabei früh über Telemetrie, Auditierbarkeit und Abbruchmechanismen nachdenken, statt erst im Incident-Response-Modus zu reagieren. Auch in Bezug auf den Markt ist die Botschaft deutlich: Während in der Breite Sicherheitsforschung Schwachstellen in Software-Ökosystemen aufdeckt, arbeiten Finanzhäuser parallel an Betriebs- und Zugriffsstrategien, die Fehlerfälle abfangen. Wie stark staatliche Krisenplanung im Detail bereits beide Welten – KI-Agents und Cyber-Angriffsflächen – zusammenführt, bleibt in den vorliegenden Informationen allerdings unklar. Fest steht: Das Tempo der KI-Entwicklung zwingt die Branche, Worst-Case-Szenarien nicht als theoretische Übung zu behandeln, sondern als Bestandteil der täglichen Sicherheitskultur.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Wall Street rüstet sich für KI-Krisen und das „Day after“ nach einem Angriff" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Wall Street rüstet sich für KI-Krisen und das „Day after“ nach einem Angriff" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Wall Street rüstet sich für KI-Krisen und das „Day after“ nach einem Angriff« bei Google Deutschland suchen, bei Bing oder Google News!