


LONDON (IT BOLTWISE) – Zwei Wochen vor dem Quartalsboard steht die Security-Organisation unter Zeitdruck: Identitätsdaten, Cloud-Posture, Schwachstellen, SIEM-Events und EDR-Ansichten müssen mühsam zusammengeführt werden. Der CISO liefert oft Aktivitätszahlen statt echter Risiko-Exposition, weil die relevanten Informationen in einzelnen Tools ohne gemeinsamen Kontext liegen. Der neue Ansatz setzt auf Angriffspfade zu den „crown jewels“ und übersetzt diese Pfade in finanzielle Auswirkungen. Damit werden aus Statusmeldungen messbare Risikoreduktion und eine beantwortbare „besser als letztes Quartal?“-Frage.
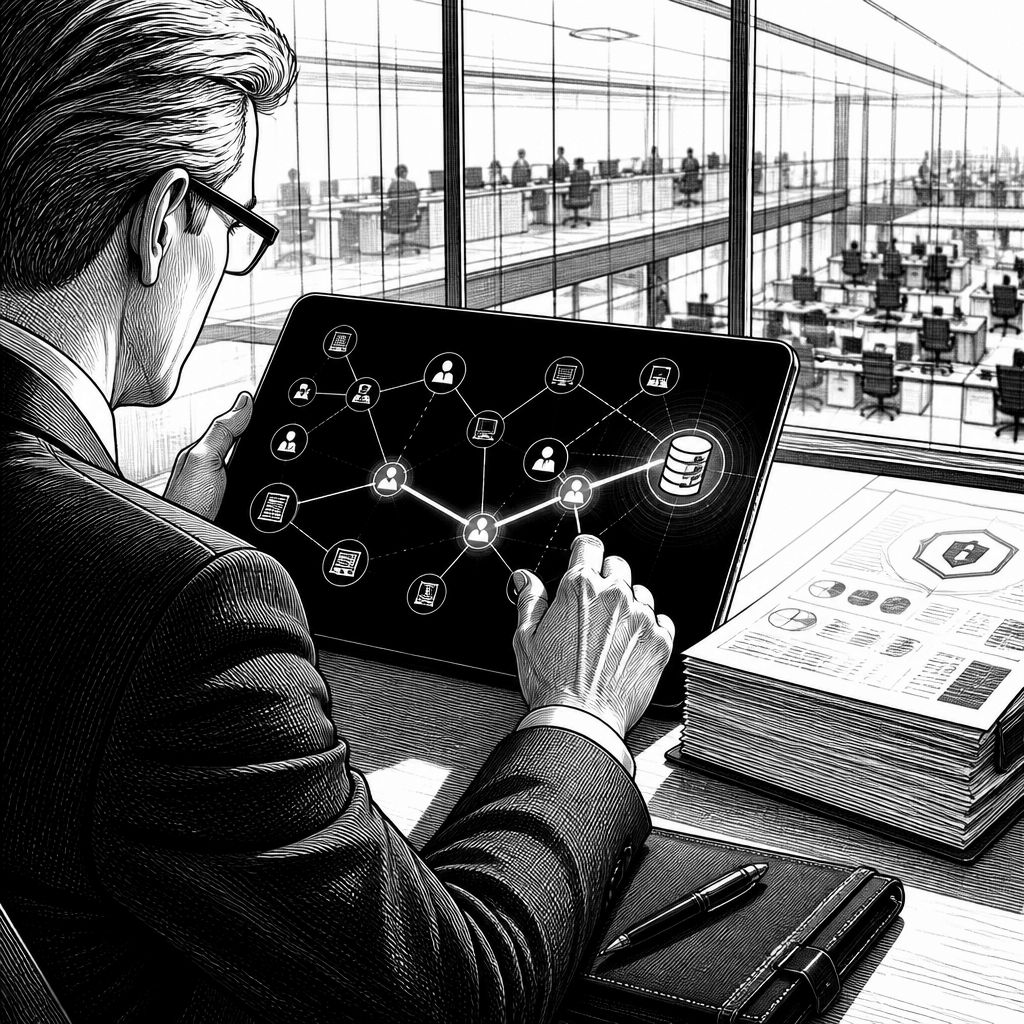
Wenn in Unternehmen zwei Wochen vor dem Quartalsboard der Kalender eng wird, passiert im Hintergrund fast immer dasselbe: Sicherheitsverantwortliche ziehen Exporte aus Identitäts- und Cloud-Tools, holen Daten aus dem Schwachstellen-Scanner, aus SIEM und EDR und versuchen, sie in Tabellen wieder zusammenzubekommen. Ein Teil des Teams baut dabei erst eine Reconciliation-Tabelle, ein anderer Teil wandelt sie in Folien um. Entscheidend ist jedoch, dass die Fragen im Board nicht nach „wie viele“ lauten, sondern nach „wie schlimm“ – und vor allem nach Vergleichbarkeit. Wie sicher ist die Organisation insgesamt? Wie groß ist die tatsächliche finanzielle Exposition? Und ist die Sicherheitslage im Vergleich zum letzten Quartal besser geworden? Die Quelle beschreibt, warum diese Fragen für viele CISO-Teams nicht zuverlässig beantwortet werden können: Nicht, weil Daten fehlen, sondern weil sie in Dutzenden Systemen stecken, die keinen gemeinsamen Bedeutungsrahmen haben.
Der Kernfehler liegt in der Art, wie klassische Sicherheitsberichte aufgebaut sind. Viele Reports basieren auf Aktivitätsmetriken: gefundene Schwachstellen, angewendete Patches, geschlossene Alerts oder erfolgreiche Phishing-Simulationen. Diese Kennzahlen messen Aufwand und Reaktionsgeschwindigkeit – aber nicht, ob das Unternehmen dadurch tatsächlich weniger Risiko trägt. Ein Boardmitglied, das hört „tausende Findings wurden geschlossen“, bekommt keine belastbare Antwort auf die Anschlussfrage: sicherer – wovor genau und um wie viel? Hinzu kommt, dass Security-Teams oft nicht konsistent darlegen, welche „Pfad-“ oder „Angriffs“-Dimension hinter den Zahlen steckt. Selbst wenn der technische Unterbau für jede Messung existiert, fehlen im Bericht die Verknüpfungen zwischen Identitäten, Zugriffspfaden, relevanten Assets und den Auswirkungen im Business-Kontext. Genau an dieser Stelle wird der Unterschied zwischen „Snapshot“ und Trend sichtbar: Ein Vorstand benötigt nicht nur einen Zustand, sondern die Entwicklung der Exposition über Quartale hinweg – und zwar so, dass klar wird, ob Maßnahmen echte Angriffswege eliminieren.
Die Quelle zeichnet dafür ein typisches Setup nach, wie es viele mittelständische oder wachstumsstarke Organisationen heute betreiben: ein Identity Provider, ein CSPM/CNAPP-Stack für Cloud-Exposure, ein Endpoint-Detection-and-Response-System, ein SIEM sowie eine wachsende „SaaS-Langschwanzlandschaft“. Jedes dieser Tools arbeitet sauber innerhalb seines Blickwinkels. Nur: Angreifer agieren nicht entlang von Tool-Grenzen, sondern entlang von Zugriffsketten. Das Beispiel macht die Lücke greifbar: Ein Contractor-Account hält in der Identitätsumgebung noch eine Gruppenmitgliedschaft aus einem abgeschlossenen Projekt. Das Identity-Tool stuft das möglicherweise als geringes Risiko ein. Über diese Gruppe greift ein SaaS-Service an, der OAuth-Integrationen in die Cloud nutzt. Das SaaS-Sicherheits-Tool erkennt die Integration als „normal“, und ein Cloud-Posture-Check markiert sie als „mittel“. Der entscheidende Punkt folgt aus der Datenwirkung: In dem Speicher liegen sensible Kundendaten, die Klassifikationslogik weiß um die Sensitivität – aber ohne Kontext zur Reichweite. Ergebnis: Vier moderate Befunde in vier Systemen ergeben zusammen einen kritischen Pfad vom „phishable account“ bis zu den sensiblen Daten. Genau diesen Pfad sieht kein einzelnes Dashboard vollständig; er taucht eher erst im Incident auf.
Dass diese Pfadprobleme durch KI- und Automationswellen größer werden, ist ein weiterer Verstärker. Wenn Organisationen KI-Agenten, nicht-menschliche Identitäten, Service Accounts sowie stärker integrierte Tool-Ökosysteme schneller hinzufügen, entstehen neue Zugriffsbeziehungen in einer Geschwindigkeit, die das Inventarisieren und Kartieren oft überholt. Jede zusätzliche Identität erweitert die potenziellen Angriffspfade – und viele bestehende Security-Stacks sind ursprünglich nicht darauf ausgelegt gewesen, „wo führt dieser Zugriff hin?“ als zusammenhängenden Graph abzubilden. Damit wird „Shadow AI“ nicht nur ein Governance-Thema, sondern auch ein technisches Problem der Sichtbarkeit: Neue Systeme und Integrationen produzieren weitere Zustandsänderungen in der Zugriffskette, die sich weder in Aktivitätsmetriken noch in isolierten Risiko-Scores einzelner Tools sauber ausdrücken lassen. An dieser Stelle adressiert die Quelle explizit die Lösungsidee hinter einer Cybersecurity Mesh Architecture (CSMA): Nicht noch ein weiteres Kontrollprodukt kaufen, das eine weitere Konsole ergänzt, sondern die vorhandenen Kontrollen über eine gemeinsame Intelligenzschicht so koppeln, dass Identitäten, Zugriffe, Assets und Exposition als zusammenhängende Darstellung interpretierbar werden.
Wichtig ist dabei die praktische Stoßrichtung: „Board-ready“ wird der Bericht dann, wenn er die drei Kernfragen in eine angreifbar klare Sprache übersetzt. Die Quelle schlägt dafür ein Framework vor, das mit der Definition der „crown jewels“ beginnt – also den Assets, deren Kompromittierung das Geschäft am stärksten trifft, etwa Kundendatenspeicher, Zahlungssysteme, PHI, Quellcode oder Produktionsinfrastruktur. Diese Auswahl soll nicht allein aus der Security-Organisation heraus entstehen, sondern gemeinsam mit den Business-Owners, denn der Board-Frame folgt letztlich betriebswirtschaftlicher Relevanz. Im nächsten Schritt werden die bereits vorhandenen Datenquellen verbunden: Identitäts-, Cloud-, Endpoint-, SaaS- und Vulnerability-Daten werden in einer korrelierten Sicht zusammengeführt. Der Fokus liegt auf Deduplication und Enrichment, nicht auf neuen Sensoren; die Quelle betont dabei agentless, API-basierte Integrationen, um die Einführung zu beschleunigen und operative Risiken durch zusätzliche Agenten zu vermeiden. Danach erfolgt die eigentliche Übersetzung von „Findings“ zu „Attack Paths“: Pro crown jewel wird sichtbar, welche humanen und nicht-humanen Identitäten den Zugriff ermöglichen – und über welche Kette aus Berechtigungen und Fehlkonfigurationen.
Die Priorisierung geht anschließend über das reine „Severity“-Denken hinaus. Ein einzelnes mittel-schwellenwertiges Fehlkonfigurationsproblem auf einem Pfad zu Kundendaten kann relevanter sein als ein „kritisches“ CVE in einem isolierten Testsystem. Genau daraus folgt die Verschiebung im Reporting: Nicht der stand-alone Score entscheidet, sondern die Reichweite im Sinne des „blast radius“ entlang der tatsächlich erreichbaren Assets. Für das Board wird diese Logik dann in Finanzsprache übertragen. Die Quelle beschreibt, dass jedes erreichbare crown jewel mit einer geschätzten Business-Impact-Größe verknüpft wird, die gemeinsam mit Finance- und Risk-Teams entsteht. So wandelt sich der Bericht von „Anzahl der Schwachstellen“ zu „Dollars at risk“ – also eine Risikosicht, die Vorstände bereits aus anderen Risiko-Kategorien kennen. Schließlich wird auch der Trend operationalisiert: Es wird ausgewiesen, wie viele Attack Paths zu kritischen Assets im letzten Quartal existierten, wie viele heute bestehen und welche konkreten Remediations diese Pfade geschlossen haben. Damit beantwortet der Report nicht nur „wie sicher sind wir“, sondern liefert zugleich die Begründung für „sind wir besser geworden?“ und erklärt dem CISO, wie sich die Rolle im Board von der Verteidigung von Budgets hin zu messbarer Risikoreduktion verschiebt. Gleichzeitig entsteht für die Security-Teams eine priorisierte Arbeitsliste, die sich stärker an den Leadership-Zielen orientiert.
Für den Start empfiehlt die Quelle ein pragmatisches Vorgehen über die eigene Tool-Landschaft hinweg: Mesh ist dabei als „Unified Intelligence Layer“ gedacht, die in Organisationen mit fragmentierten Security-Stacks eingesetzt wird, in denen bislang Kontext fehlt. Der entscheidende Mechanismus ist die Korrelation der Signale aus Identity, Cloud, SaaS, Endpoint und auch KI-Umgebungen, um realisierbare Angriffspfade zu den wichtigsten Assets offenzulegen. Für Unternehmen heißt das weniger „neue Plattformen bauen“, sondern den vorhandenen Kontrollbestand so zusammenzuführen, dass daraus ein verständlicher, vergleichbarer Expositionsbericht entsteht. Vor allem für die nächste Board-Session ist der Effekt unmittelbar: Statt lange Tabellenwerke und schwer interpretierbare Aktivitätskennzahlen präsentiert der CISO eine Pfad-gestützte Sicht auf verbleibende Exposition, eine finanzielle Einordnung und einen Trend, der Maßnahmen in Risikoreduktion übersetzt – genau die Informationen, nach denen das Board in der Quelle als „drei harte Fragen“ greift.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Warum CISO-Reports im Board scheitern und wie „Cybersecurity Mesh“ hilft" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Warum CISO-Reports im Board scheitern und wie „Cybersecurity Mesh“ hilft" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Warum CISO-Reports im Board scheitern und wie „Cybersecurity Mesh“ hilft« bei Google Deutschland suchen, bei Bing oder Google News!