
MALAYSIA / LONDON (IT BOLTWISE) – Die Malaysian Cyber Consumer Association (MCCA) warnt vor einer gezielten Kampagne gegen WhatsApp-Nutzer. Angreifer tarnen bösartige Dateien als Nachrichten vertrauenswürdiger Kontakte und setzen bei der Infektion auf das Ausspähen von Bankdaten. Nach Angaben der MCCA sind in Malaysia 32,3 Millionen Nutzer potenziell betroffen. Betroffen seien dabei nicht nur Kontoinformationen, sondern auch die Übernahme des WhatsApp-Kontos und der Versand betrügerischer Nachrichten.
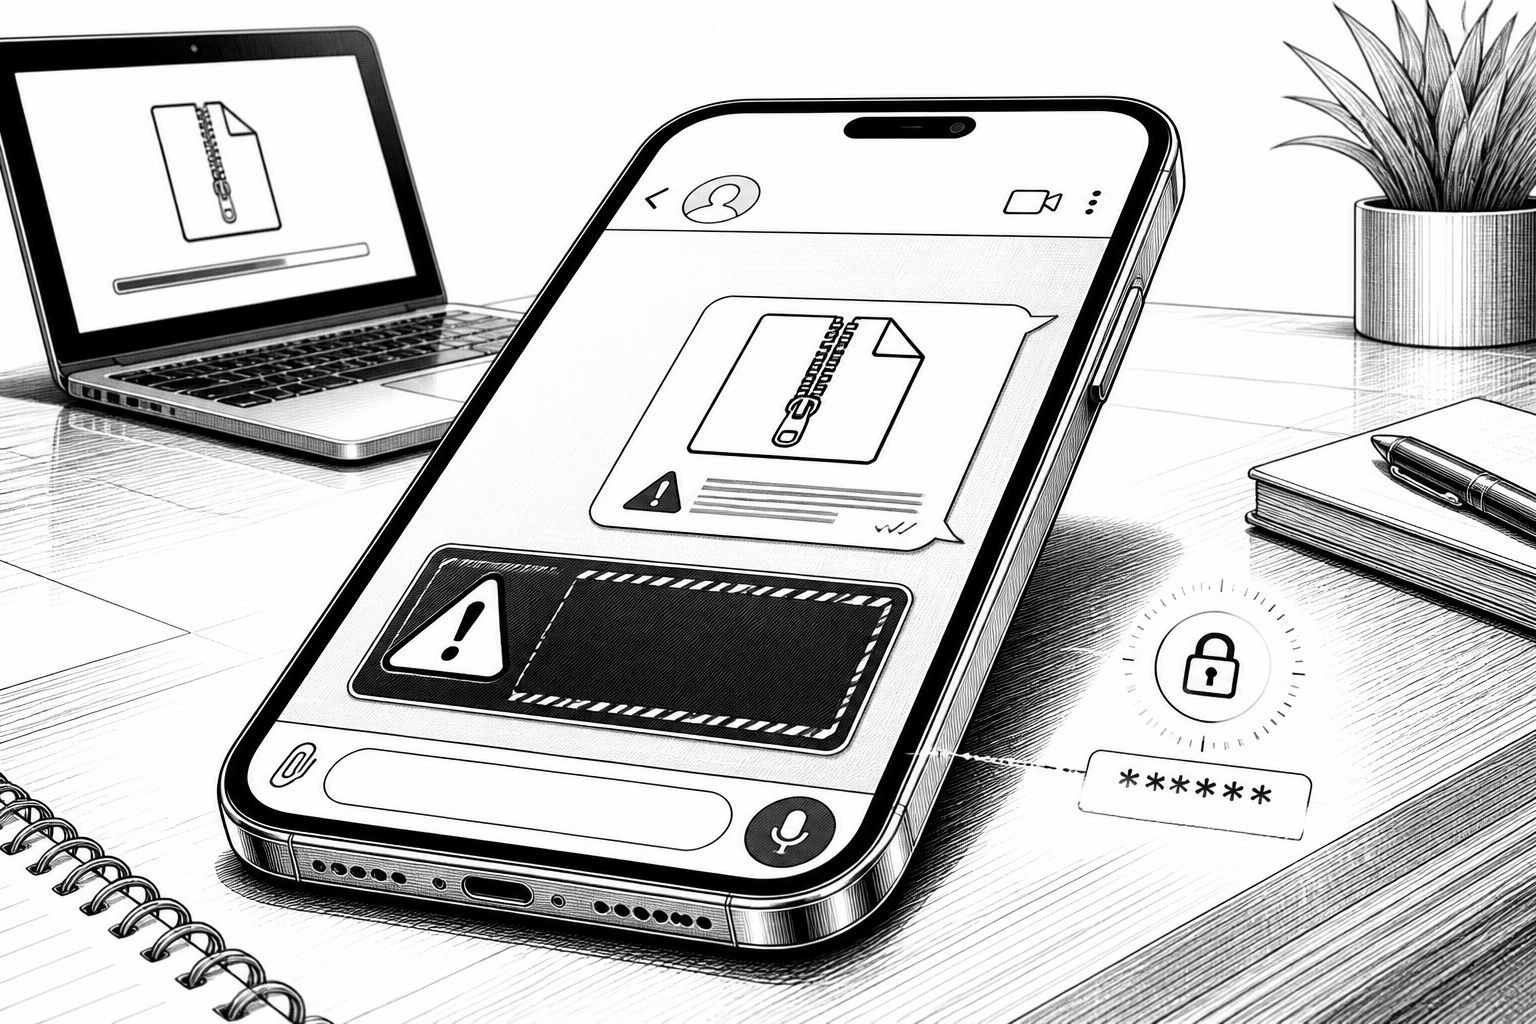
In Malaysia rückt eine neue Bedrohung für Messenger-Nutzer in den Fokus: Die Malaysian Cyber Consumer Association (MCCA) beschreibt eine Angriffswelle, die WhatsApp als Einstiegspunkt nutzt. Der Kern des Problems ist nicht nur das klassische „Datei öffnen und hoffen“ – laut MCCA werden bösartige Inhalte so verpackt, dass sie für den Empfänger nach einer harmlosen Nachricht wirken. Damit sinkt die Hürde für die Ausführung deutlich, während das eigentliche Ziel systematisch auf Smartphone-Zugriff und das spätere Abgreifen sensibler Finanzdaten zielt.
Technisch setzt die Kampagne nach Darstellung der MCCA auf APK-Dateien, Trojaner und Spyware, die als Dokumente oder als „App-Download“ erscheinen. Auffällig ist dabei der soziale Hebel: Die Dateien können demnach auch von Nummern früherer Bekannter stammen, sodass die Herkunft plausibler wirkt als eine völlig fremde Absenderadresse. Gerade dieser Mix aus Tarnung und Kontext macht die Verbreitung schwerer, weil Nutzerinnen und Nutzer die Datei häufiger im Alltag „einordnen“, statt sie wie ein unbekanntes Sicherheitsrisiko zu behandeln.
Die MCCA konkretisiert die Risiken für Betroffene: Nach einer Infektion drohen Zugriff auf Bankkonten sowie der Diebstahl von Einmalpasswörtern (OTP) und Transaktionsautorisierungscodes (TAC). Zusätzlich beschreibt die Organisation ein Szenario der späteren Kontrolle: Angreifer übernehmen demnach das WhatsApp-Konto, um anschließend betrügerische Nachrichten an die Kontaktliste zu schicken. Die Warnung geht dabei auch über Finanzdaten hinaus: Laut MCCA richten sich die Taten auf Telefonnummern, Dokumente, Bilder und Notizen – Daten, die sich anschließend im Dark Web weitervermarkten lassen.
Für die Marktrelevanz ist vor allem die Größenordnung entscheidend: In Malaysia sieht die MCCA 32,3 Millionen WhatsApp-Nutzer „dem Risiko solcher Cyberangriffe“ ausgesetzt. In Unternehmensumgebungen bedeutet das indirekt auch eine größere Angriffsfläche über Mitarbeitende: Wenn Mobilgeräte gleichzeitig Authentifizierung, Banking-Zugriff und Kommunikationskanäle bündeln, werden Angriffe auf den Nutzer zu Angriffen auf den Prozess. Damit steigt der Druck auf IT-Teams, Sicherheitsrichtlinien nicht nur auf Endgeräte, sondern auch auf Messenger-Nutzung, Dateifreigaben und Kontowiederherstellung praktisch durchzusetzen.
Die Einordnung der Bedrohung wird außerdem durch mehrere staatliche und sicherheitsbezogene Stellen gestützt. CyberSecurity Malaysia veröffentlichte bereits eine offizielle Warnung vor verdächtigen Dateien innerhalb des Messengers, und die Malaysian Communications and Multimedia Commission (MCMC) hatte zuvor vor ZIP-Dateien, Anhängen und Links gewarnt, die zu Datenlecks und Kontodiebstahl führen können. Parallel warnte NACSA am 5. November 2026 vor schädlichen VBS-Dateien bei WhatsApp Web und empfahl, automatische Downloads bei WhatsApp und Telegram zu deaktivieren; MyCERT verwies zudem am 29. Oktober 2026 auf eine Schadsoftware-Kampagne für Windows, bei der Malware als Rechnungen oder Zahlungsdokumente getarnt wurde. Die wiederkehrende Mustererkennung – Archivdateien, scheinbar legitime Anhänge und „harmloser“ Einstieg über den Nachrichtenfluss – spricht dafür, dass es sich um eine technisch ausgereifte und operativ abgestimmte Kampagne handelt.
In der Praxis beschreibt die stellvertretende Kommunikationsministerin Malaysias, Teo Nie Ching, wie ZIP-Archive häufig den Auslöser bilden: Oft fordern bekannte Kontakte Empfänger an, die Dateien am PC zu öffnen. Nach dem Datendiebstahl könne die WhatsApp-Kontoübernahme laut den Angaben teils erst etwa zwei Wochen später erfolgen, um die gleiche Datei anschließend an das gesamte Adressbuch weiterzuleiten. Aus Sicht der Risikoanalyse ist das ein Hinweis darauf, dass Angreifer nicht nur auf die unmittelbare Ausführung setzen, sondern auf verzögerte Wirksamkeit und breite Wiederverteilung über soziale Graphen. Als typische Warnzeichen nennt die MCCA zudem einen ungewöhlich schnellen Akkuverlust, Überhitzung sowie Probleme beim Senden oder Empfangen von SMS.
Für Gegenmaßnahmen nennt die MCCA konkrete Schritte, die sich in der täglichen Gerätehygiene umsetzen lassen. Dazu gehört, automatische Mediendownloads in den Messenger-Einstellungen zu deaktivieren und die Zwei-Schritt-Verifikation einzurichten; außerdem empfiehlt der Verband eine E-Mail-Adresse zur Kontowiederherstellung sowie die Nutzung von Passkeys oder biometrischen Sicherungen, wo möglich. Zusätzlich sollte nach Darstellung der MCCA keine Installation aus inoffiziellen Quellen erfolgen, weil genau dort die Lücke für alternative App-Installationspfade entsteht. Bei Verdacht auf Manipulationen am Bankkonto rät Siraj Jalil, das zuständige Kreditinstitut und das malaysische National Scam Response Centre über die Hotline 997 zu kontaktieren – ein Vorgehen, das im Ernstfall den Zeitfaktor für Sperrungen und Rückabwicklungen adressiert.
Auch wenn Staaten nicht jede einzelne WhatsApp-Nachricht vor dem Versand prüfen könnten, liegt der Schwerpunkt auf sicherheitsseitiger Früherkennung und Nutzerverhalten. Für Organisationen ergibt sich daraus ein klarer Auftrag: Sicherheitskommunikation darf nicht nur auf „Phishing vermeiden“ reduziert werden, sondern muss auch Datei-Handling, Messenger-Downloads, Kontorecovery und die Erkennung von Geräteanomalien einschließen. Gleichzeitig zeigt die Kampagne, wie schnell sich Angriffe von einem scheinbar isolierten Dateidownload in ein ganzes Account- und Zahlungsökosystem ausweiten können – und warum mobile Identitäten im Alltag stärker als je zuvor als Sicherheitskritikalität betrachtet werden sollten.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WhatsApp-Malware in Malaysia: 32,3 Millionen Nutzer laut MCCA gefährdet" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WhatsApp-Malware in Malaysia: 32,3 Millionen Nutzer laut MCCA gefährdet" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WhatsApp-Malware in Malaysia: 32,3 Millionen Nutzer laut MCCA gefährdet« bei Google Deutschland suchen, bei Bing oder Google News!