


LONDON (IT BOLTWISE) – WordPress hat mit Version 7.1.1 Patches für eine neue Sicherheitslücke veröffentlicht, die über speziell konstruierte URLs ohne Klick ein Theme aus WordPress.org installiert. Laut Forschern von pwn.ai lässt sich die erzwungene Installation mit einer zusätzlichen Schwäche im installierten Theme zu Codeausführung auf dem Server kombinieren. WordPress stuft die Problematik als automatisch installier- und anzeigefähig ein, während die Forscher für die Einzelkomponente 7,1 und für die vollständige Angriffskette 9,6 (CVSS) angeben. Ein direktes Ausnutzen in realen Angriffen gilt derzeit als nicht belegt.
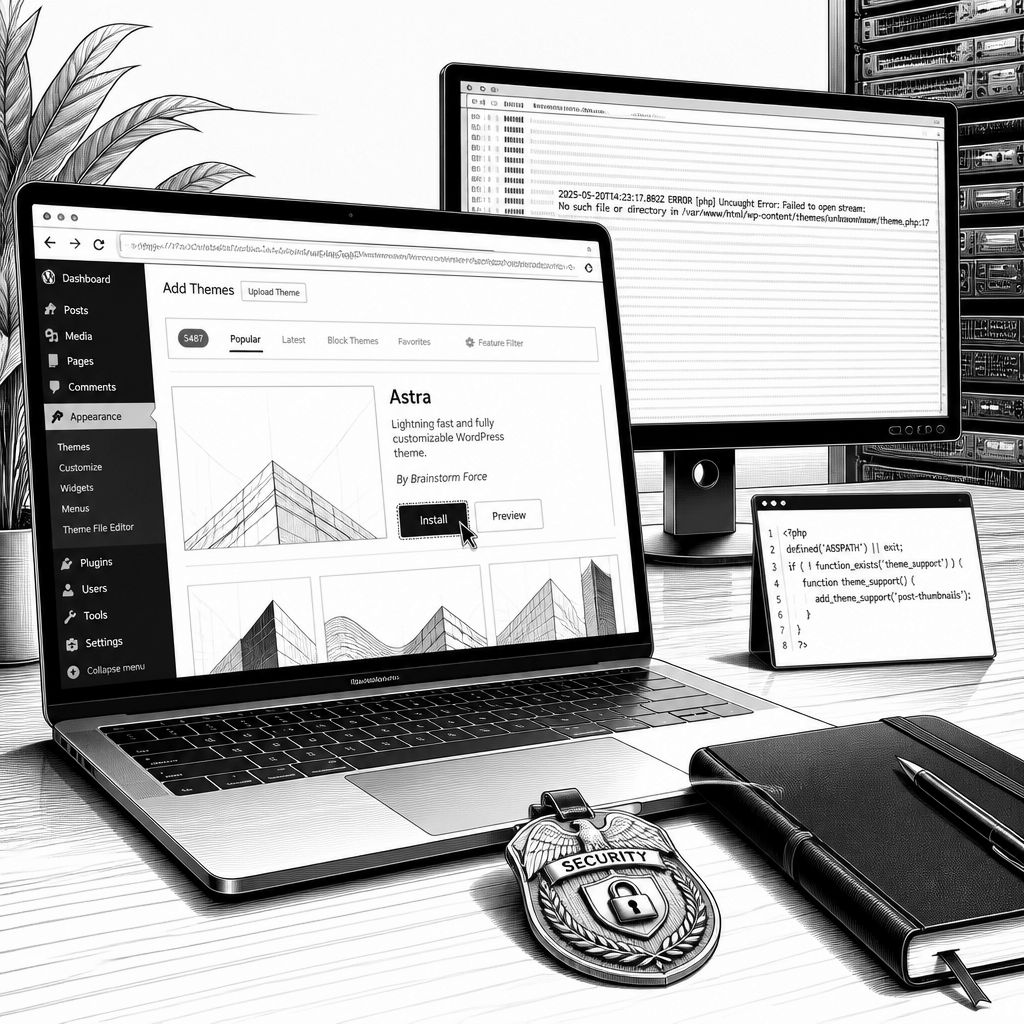
Die neue WordPress-Sicherheitslücke trägt den Namen Click2Shell und zielt auf einen ungewöhnlichen Mechanismus: Eine manipulierte URL kann dazu führen, dass ein WordPress-Administrator ein Theme installiert, ohne dass eine Schaltfläche wie „Installieren“ aktiv angeklickt wird. In der Meldung zu den Patches beschreibt WordPress, dass „special crafted URLs“ eine inaktive Theme-Installation sowie eine Vorschau auslösen können. Entscheidend für den Realitätscheck: Selbst wenn das Theme installiert wird, bleibt es zunächst „switched off“, sodass das äußere Erscheinungsbild der Seite typischerweise unverändert bleibt. Dadurch sinkt die Wahrscheinlichkeit, dass ein Administrator den Angriff sofort visuell bemerkt.
Technisch setzt die Angriffsmöglichkeit auf einem Zusammenspiel zweier Teile von WordPress auf, die die gleiche Link-Eingabe unterschiedlich interpretieren. Das Verzeichnis WordPress.org behandelt den Wert in der URL als normalen Theme-Namen und liefert daraus ein echtes Theme zurück. Im Browser des eingeloggten Administrators dagegen wird derselbe Text in Code eingesetzt, der wiederum das Ziel im Dokument auswählt, einschließlich Satzzeichen, Leerzeichen und weiterer Zeichen aus der ursprünglichen URL. Ergänzt ein Angreifer in der URL passende Zeichen, werden daraus Anweisungen, die am Ende bei der Install-Schaltfläche landen – und WordPress’ eigenes Skript triggert die Aktion automatisch. Weil der Administrator bereits authentifiziert ist, stellt die Session die nötigen Berechtigungen und den Sicherheitsmechanismus bereit; der Angreifer muss diese Token nicht selbst liefern.
Allein betrachtet verursacht die Schwachstelle jedoch „nur“ die erzwungene Installation eines Theme-Pakets, das der Angreifer auswählt. Genau an dieser Stelle wird die Differenz zwischen Basisfehler und Angriffskette sichtbar: pwn.ai schreibt, „The Core bug does not accept an arbitrary theme ZIP by itself.“ Die Sicherheitslücke erlaubt also nicht beliebige ZIP-Dateien aus der URL heraus, sondern nutzt die Tatsache, dass ein installierbares Theme aus dem offiziellen Verzeichnis abrufbar ist. Damit wird die zweite Komponente zum Nadelöhr: Für Codeausführung auf dem Server muss im installierten Theme zusätzlich eine Schwachstelle existieren, die das Ausführen fremden Codes ermöglicht. Das von den Forschern verwendete Theme „Mobile Repair Zone“ enthielt dafür eine weitere Schwäche: Ein Handler lädt offenbar anhand einer Web-Adresse aus der Anfrage ein Paket nach und führt dessen Code aus, ohne die nötigen Berechtigungsprüfungen oder einen Sicherheits-Token-Check für den Zugriff zu berücksichtigen.
Besonders relevant ist außerdem, wie WordPress beim Erstellen einer Vorschau im Customizer arbeitet. In diesem Workflow kann WordPress PHP-Code eines Themes laden, bevor das Theme im Frontend offiziell aktiviert wird. Dadurch reicht die „inaktive“ Installation nicht immer als Schutzmaßnahme aus: In Verbindung mit dem zweiten Fehler kann der Schadcode bereits im Rahmen des Preview-Prozesses greifen. Die Forschenden bewerten die erzwungene Installationskomponente separat als hohe Schwere mit einem CVSS-Wert von 7,1. Für die vollständige Kettenkombination bis zur Codeausführung nennt pwn.ai einen kritischen Wert von 9,6. WordPress selbst hat laut Bericht keine eigene CVSS-Einstufung veröffentlicht, nennt aber als Folge speziell konstruierter URLs die automatische Installation und Vorschau eines inaktiven Themes aus dem offiziellen Verzeichnis.
Das zeitliche Bild ist für Betreiber ebenso wichtig wie die technischen Details: Der Fix wurde am 17. September in WordPress 7.1.1 bereitgestellt. Laut den veröffentlichten Hinweisen adressieren die Änderungen den Fehler über Version 6.0 hinweg bis zu den Releases unmittelbar vor dem Patch. WordPress empfiehlt als Sicherheits-Release ein sofortiges Update. Für Standorte, die mehrere Support-Zweige laufen lassen oder automatische Aktualisierungen nutzen, gilt entsprechend: Installieren Sie entweder 7.1.1 oder das dazugehörige Update für die jeweils verwendete Branch-Version, damit die demonstrierte Angriffskette geschlossen wird – unabhängig davon, welches Theme auf der Seite eingesetzt wird.
Auch wenn aktuell keine Hinweise auf echte Angriffe vorliegen, bleibt das Risiko operativ: Ohne direkten Fix existiert laut den Angaben sowohl von WordPress als auch von pwn.ai kein eigenständiger Workaround. Zudem bleibt die Angriffsfläche an einen eingeloggten Administrator gebunden; ein unautorisierter Nutzer kann die Links also nicht in derselben Weise ausnutzen. Für die Planung bedeutet das: Die Sicherheitsverantwortlichen sollten nicht nur auf die WordPress-Core-Version achten, sondern zugleich die Update-Disziplin bei Themes und Plugins prüfen, insbesondere wenn Themes aus unbekannten Quellen oder mit eigener Build- und Deployment-Pipeline im Einsatz sind. Dass Click2Shell dabei kein Einzelfall ist, zeigt der Blick zurück: Im August wurde bereits eine ähnliche, durch pwn.ai offenbarte Schwachstelle im Login-Bereich gepatcht, die ebenfalls in Richtung Codeausführung verkettet werden konnte. Daneben wird ein älterer Fehler namens wp2shell erwähnt, der nicht mit Click2Shell zusammenhängt und laut der US-Behörde CISA als ausgenutzt gilt – für Click2Shell selbst wird dieses „ausgenutzt“-Signal derzeit gerade nicht bestätigt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WordPress Click2Shell: gepatchte Schwachstelle installiert inaktiv ein Theme – kritische Kette zur Codeausführung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WordPress Click2Shell: gepatchte Schwachstelle installiert inaktiv ein Theme – kritische Kette zur Codeausführung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WordPress Click2Shell: gepatchte Schwachstelle installiert inaktiv ein Theme – kritische Kette zur Codeausführung« bei Google Deutschland suchen, bei Bing oder Google News!