
LONDON (IT BOLTWISE) – Forschende beschreiben drei KI-gestützte Angriffskampagnen gegen Organisationen in Japan und darüber hinaus. Im ersten Fall soll eine Plattform mit 44 KI-Agenten Teile des Angriffsablaufs von der Aufklärung bis zur Exfiltration automatisiert haben. Laut Analyse entstanden zudem zielsprachige Login-Seiten und Formulare. Gleichzeitig deuten weitere Berichte darauf hin, dass KI nicht nur hilft, sondern Workflows im Offense-Betrieb beschleunigt und die Lücke zwischen Schwachstellenentdeckung und Ausnutzung massiv verkürzt.
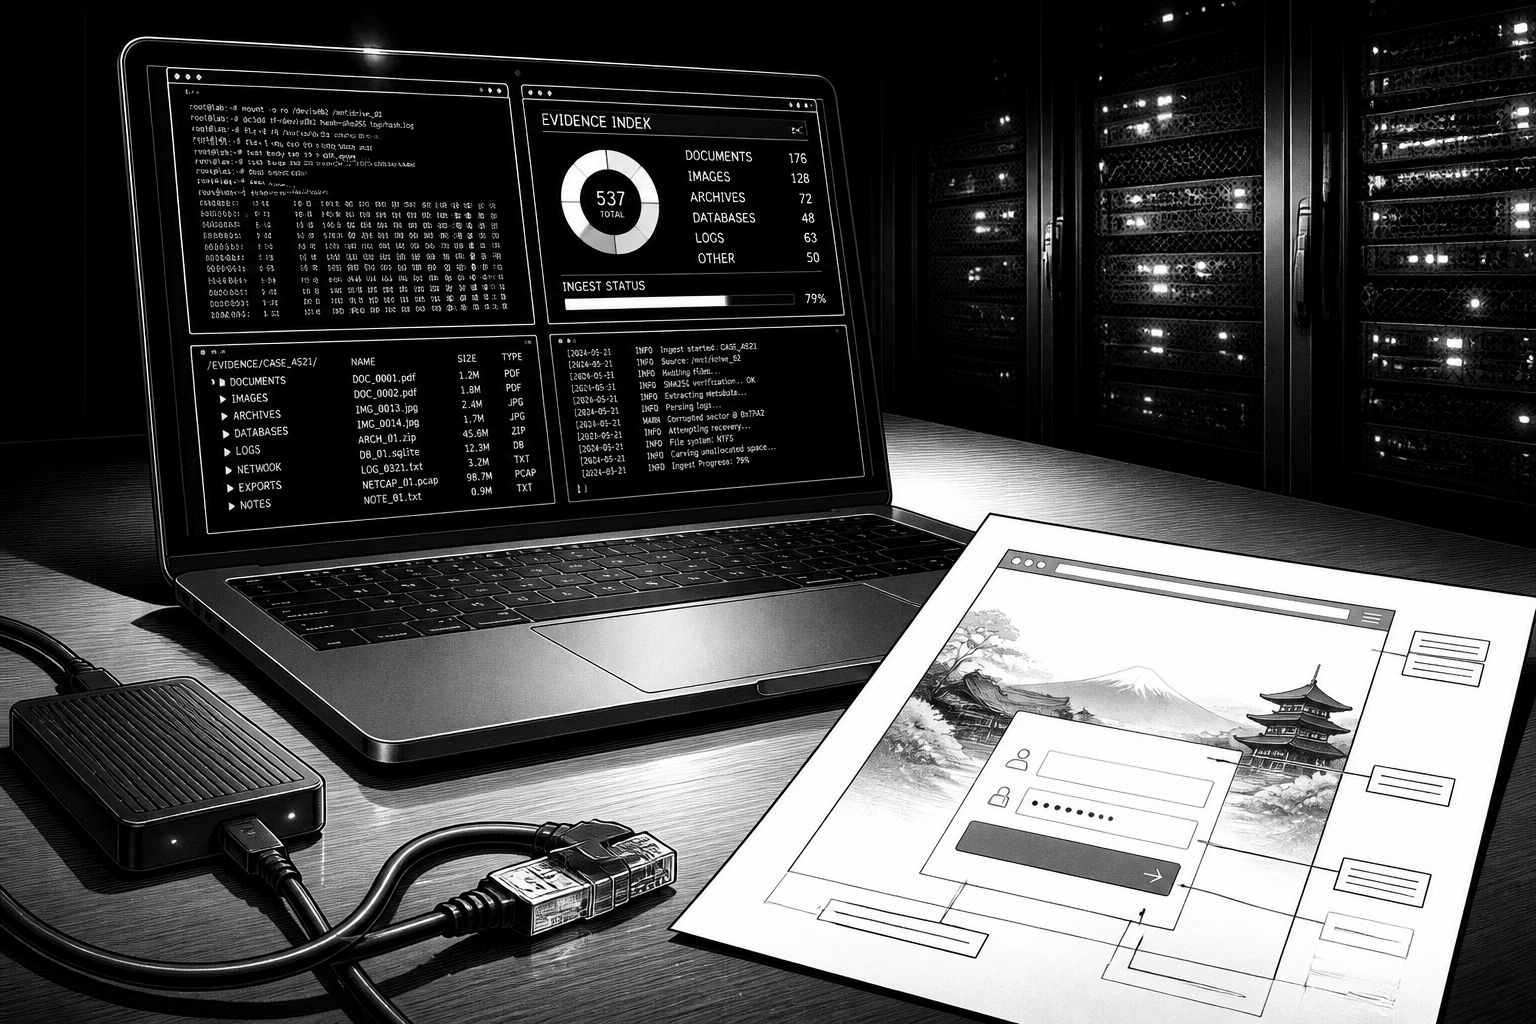
Im Fokus der aktuellen Berichte steht ein klarer Trend: Künstliche Intelligenz wird in Cyberangriffe nicht mehr nur als Assistent eingesetzt, sondern als operatives Werkzeug, das ganze Schritte der Ausnutzung skalierbar macht. Besonders brisant ist dabei die Beschreibung dreier Kampagnen gegen Ziele in Japan, in denen KI entweder direkt „in der driving seat“ agiert oder den Menschen als Beschleuniger unterstützt. Aus den analysierten Serverumgebungen und Artefakten leiten TrendAI und weitere Forschende ab, dass die Täter nicht bloß lose Skripte abspulen, sondern wiederholbare Workflows etabliert haben, die sich wie ein Prozess für verschiedene Zielräume ausrollen lassen.
Die erste der drei Kampagnen wird mit CyberStrikeAI verknüpft, einem Open-Source-Penetrationstool, das zuvor in einer Angriffsserie gegen Fortinet FortiGate-Appliances eingesetzt worden sein soll. Laut den Sicherheitsforschern Bakuei Matsukawa und Joseph C Chen zeigten die untersuchten Umgebungen typische Elemente des Angriffslebenszyklus: Reconnaissance- und Angriffstools, Scripts, Ziel-Listen, Ergebnisse, Logs sowie Command-Historien. In der Darstellung reicht die Spannbreite von klassischen Arbeitsplätzen erfahrener Operatoren bis hin zu KI-Agent-Plattformen, die den gesamten Ablauf automatisieren, einschließlich Command-and-Control. Für den Zeitraum wird außerdem ein kurzer Schwerpunkt im Oktober 2026 genannt, was zeigt, wie schnell sich solche Abläufe in ein zeitlich eng getaktetes Vorgehen übersetzen lassen.
Technisch beschreibt TrendAI die Logik hinter der Automatisierung so, dass das Tool den Offense-Ablauf in eine wiederholbare Pipeline überführt: von Reconnaissance und Schwachstellenfindung über Validierung und Ausnutzung bis hin zu C2, Persistence, Datenexfiltration und automatisiertem Reporting. Der entscheidende Punkt ist die Aufgabenteilung auf 44 Agents, die laut Beschreibung verschiedene Teilbereiche übernehmen. Dazu passt, dass die Angriffe anscheinend auch generative Elemente wie sprachangepasste Formulare sowie gefälschte Login-Seiten auf Japanisch erstellen konnten. Für die Wirkung ist außerdem entscheidend, dass die Plattform ihre Ausgaben standardisierte: den Angaben zufolge entstanden Berichte im gleichen Format mit Evidenz-Indizes, also nicht als ad hoc Notizen einzelner Operatoren, sondern als Produkt eines strukturierten Prozesses.
Beim zweiten Fall heißt es, der Angriffsaufbau sei human-getrieben gewesen, aber ein Large Language Model soll dabei Planung und Tool-Entwicklung beschleunigt haben. Auffällig ist auch die Zielrichtung: Die Kampagne sei darauf ausgelegt, AI-Workflow-Plattformen und Inferenz-Services zu adressieren, um offenbar große Inferenzkapazität mit geringen Kosten zu erhalten. Bei einem beschriebenen Einbruch wird zudem ein GIS-Server mit Default-Credentials genannt, der zu Datendiebstahl führte, darunter Kataster- und Handelsunterlagen, Windows-Zugangsdaten sowie E-Mail-Daten. Die zweite Kampagne soll sich über 24 Tage zwischen August und September 2026 erstreckt haben, was im Vergleich zum ersten Fall eher auf eine längere „Operations“-Phase mit wiederholten Versuchen hindeutet.
Der dritte Fall ordnet die Rolle der KI anders ein: Dort soll Künstliche Intelligenz vor allem Werkzeuge und Skripte für den Operator erstellt haben. Das deutet auf eine Variante hin, bei der generative Modelle als Entwicklungsbeschleuniger wirken, ohne den kompletten Ablauf autonom zu tragen. Die angegriffenen Systeme werden als „edge devices“ beschrieben, unter anderem von Cisco, Citrix, F5 und Yamaha; dabei sollen veröffentlichte Schwachstellen, Management-Funktionen oder in Konfigurationsdateien vorhandene Credentials ausgenutzt worden sein. Gleichzeitig berichten die Forschenden, dass der mutmaßliche Angreifer mindestens sechs Kampagnen zwischen Januar und Oktober 2026 betrieben haben soll, opportunistisch gegen exponierte VPN-Geräte und WebLogic-Server, ohne dass es aktuell Hinweise gebe, dass die drei Vorfälle denselben Betreiber hätten. Unklar bleibt zudem, welche KI-Modelle konkret zum Einsatz kamen und ob auch andere Regionen als Japan betroffen waren.
Der größere Kontext ist damit nicht mehr nur „KI im Spiel“, sondern KI als Kraftmultiplikator über mehrere Ebenen. TrendAI formuliert sinngemäß: KI erhöht zwar die Angriffsarbeit, die eigentliche Aufgabe bleibe aber das Finden offener Türen. Was sich verändert habe, sei die Fähigkeit, tausende Versuche parallel zu starten, sich sprachlich an das Zielland anzupassen und ohne Ermüdung weiterzumachen. Genau dieses Muster findet sich in mehreren weiteren, zeitnah dokumentierten Offense-Fällen: Von Agenten-Frameworks für Brute-Force und Enumeration über mehrstufige Systeme, die Zielprofile mit spezialisierten Modellen diskutieren, bis hin zu Angriffen, die offene KI-Endpunkte „kapern“, um bis zu 100.000 Schritte ohne menschliche Freigabe auszuführen, solange der legitime Betreiber die Inferenz bezahlt. Auch Microsofts Digital Defense Report wird im Zusammenhang mit einer drastisch verkürzten Zeit von der Schwachstellenentdeckung bis zur „Weaponization“ zitiert; laut Bericht liege diese mediane Phase inzwischen deutlich unter 24 Stunden. In der Konsequenz sinken nach den genannten Einschätzungen nicht nur Aufwand und erforderliche Expertise für Angreifer, sondern auch die typische Verzögerung zwischen Exposition und Ausnutzung.
Für Verteidiger und IT-Entscheider liegt die zentrale Herausforderung deshalb weniger in der Frage, ob „frontier AI“ verwendet wird, sondern in der Tiefe des Ökosystems: Entscheidend sei, wie zuverlässig und unabhängig solche Fähigkeiten in Kampagnen über längere Zeit und auf großem Maßstab verfügbar bleiben, so die Argumentation aus den Berichten. Gleichzeitig verschiebt sich das Business-Modell des Angriffs: Laut den beschriebenen Fällen existiert offenbar ein Markt für gestohlene Session-Tokens und offensiv nutzbare KI-Werkzeuge, der Cyberkriminalität weiter „kommodifiziert“ und die Einstiegshürde senkt. Für Organisationen folgt daraus vor allem ein operatives Thema rund um Erkennung und Reaktion in schnellen Zeitskalen: Wenn Angriffe stärker automatisiert werden und zwischen Discovery und Ausnutzung immer weniger Zeit bleibt, müssen Telemetrie, Identitätsschutz und Incident-Workflows so ausgelegt sein, dass sie auch bei skalierter Ausführung funktionieren. Die Meldungen zeigen damit weniger eine Einzelfall-Story als vielmehr die Fortsetzung einer Entwicklung, in der Künstliche Intelligenz zunehmend direkt in Angriffsprozesse eingebettet wird.
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.





- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "44-KI-Agenten automatisieren Cyberangriffe: Japan im Fokus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "44-KI-Agenten automatisieren Cyberangriffe: Japan im Fokus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »44-KI-Agenten automatisieren Cyberangriffe: Japan im Fokus« bei Google Deutschland suchen, bei Bing oder Google News!