


LONDON (IT BOLTWISE) – KI-gestützter Identitätsbetrug verursacht laut US-Verbraucherschutzbehörde 2025 rund 16 Milliarden US-Dollar Schaden. Besonders gefährlich ist der sogenannte „Boss Scam“: Angreifer kapern WhatsApp-Web-Sitzungen, treiben Überweisungen aus und nutzen Trojaner in vermeintlich echten Compliance-Dokumenten. In der Praxis verschieben sich die Angriffsvektoren von klassischen Phishing-Mails hin zu Messenger-Workflows, die sehr schnell zur Handlung drängen. Für Unternehmen bedeutet das: neue Prozesse für Freigaben, Aus- und Weiterbildung sowie engere technische Kontrollen gegen Session-Übernahmen.
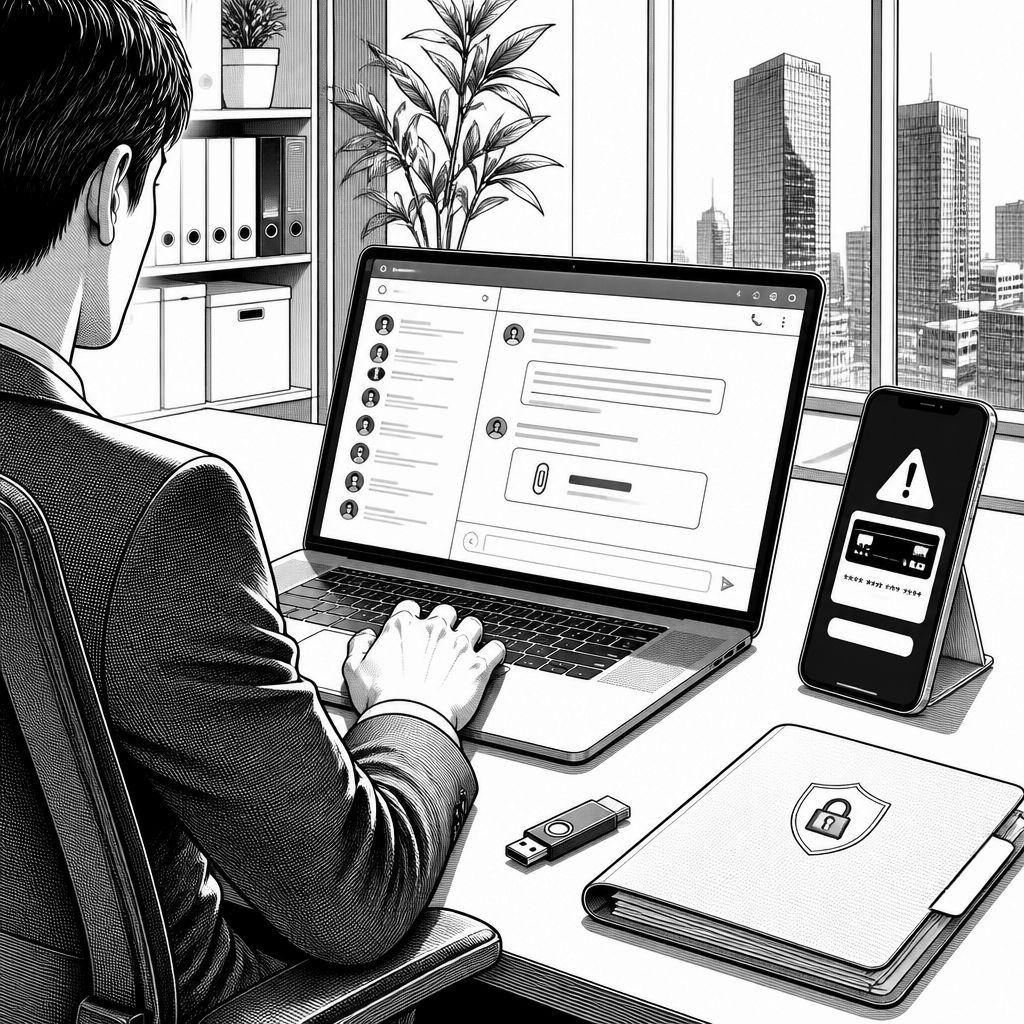
Der Identitätsbetrug erreicht eine neue Eskalationsstufe, weil Angreifer den „Human Factor“ zunehmend mit KI verstärken. Während Sicherheitsbehörden weltweit vor neuen Wellen warnen, zeigen aktuelle Schadenszahlen aus den USA, wie stark sich Betrugsmaschen in kurzer Zeit aufsummieren. Insgesamt werden in 2025 etwa 16 Milliarden US-Dollar an Verlusten durch Online-Betrug berichtet, wobei Identitätsdiebstahl einen erheblichen Anteil ausmacht. Entscheidend ist dabei weniger die reine Rechenleistung der Täter, sondern die Verfeinerung der sozialen Täuschung: Texte wirken plausibler, Anhänge erscheinen „formal korrekt“, und die Kommunikationswege werden so gewählt, dass Entscheidungen in Minuten fallen.
Technisch greift die neue Generation von Angriffen oft auf klassische Malware-Mechaniken zurück, nutzt aber modernisierte Einstiegskanäle. Besonders im „Boss Scam“ verschicken Betrüger an Führungskräfte verschlüsselte ZIP-Archive per E-Mail oder Messenger. Die Dateien sind dabei als dringende Compliance-Dokumente getarnt; sobald der Nutzer das Setup startet, installiert sich ein Trojaner auf Windows-Geräten. Der wichtigste Schritt folgt danach: Die Täter übernehmen die Kontrolle über die WhatsApp-Web-Sitzung des Opfers. So können sie innerhalb der legitimen Kommunikation aus dem eigenen Account heraus weitere Zahlungsforderungen an die Finanzabteilung schicken, was für die Empfänger wie „interne“ Instruktion wirkt.
Damit rückt ein Detail in den Fokus, das früher in vielen Awareness-Kampagnen unterging: Session-Takeover ist für Angreifer oft effektiver als das reine Abgreifen von Kennwörtern. Wer eine Sitzung kontrolliert, kann Nachrichten in zeitnahen Schleifen platzieren, unter Druck setzen und sogar Kontaktlisten manipulieren, indem eigene Nummern unter Namen von Vorstandsmitgliedern gespeichert werden. Genau diese Verzahnung aus Identitätsmissbrauch, Timing und Messenger-Workflow ist ein Grund, warum KI die Angriffe „unauffälliger“ macht: Sie hilft beim Erstellen konsistenter Rollenbilder und bei der Anpassung an unternehmensnahe Tonalität. Im Vergleich zu früheren Phishing-Wellen verlagert sich der Angriff damit in Richtung Prozessausnutzung statt nur Benutzerraterei.
Der Markt reagiert auf diese Dynamik mit immer stärkerer Verzahnung von Endpunkt-Detektion, E-Mail-Gateway-Schutz und Identity-Sicherheit. Wettbewerber setzen dabei auf unterschiedliche Schwerpunkte: Microsofts Security-Ökosystem zielt mit Defender- und Identity-Komponenten auf Verhaltenssignale und Account-Anomalien; Google fokussiert mit Safe Browsing und Gmail-Sicherheitsmechanismen u. a. auf phishingbezogene Muster; Sophos verbindet Endpunkt- und Netzwerküberwachung, um verdächtige Prozesse früh zu stoppen. Branchenexperten betonen laut Interviews in der Sicherheitsbranche, dass „KI im Angriffsprozess“ nicht automatisch „KI in der Abwehr“ ersetzt, aber die Qualität der Erkennung verbessert werden kann, wenn Telemetriedaten zusammenlaufen. Für Unternehmen wird damit die Frage nach dem richtigen Zusammenspiel relevanter als die Suche nach einer einzelnen „Zauberfunktion“.
Auch die historischen Voraussetzungen sind wichtig, denn der aktuelle Trend ist nicht völlig neu. Schon vor Jahren beobachteten viele Teams steigende Kosten durch Identitätsbetrug und Account-Missbrauch, etwa über kompromittierte Passwörter oder SIM-Swaps. Was sich nun verändert, ist die Zielpräzision: Angreifer personalisieren und beschleunigen den Angriff, sodass der Nutzer kaum Zeit hat, Alerts zu interpretieren oder Rückfragen zu klären. Gleichzeitig sinkt die Schwelle für „scheinbar sichere“ Kommunikationskanäle, weil der Absender im Messenger zunächst plausibel wirkt. Damit entsteht ein moderneres Muster: erst Authentizität vortäuschen, dann die Freigabe-Logik umgehen, am Ende mit kurzen Zahlungsfenstern profitieren.
Die US-Verbraucherschutzbehörde liefert dafür eine belastbare Einordnung der Größenordnung. Für 2025 werden Online-Betrugsverluste in Höhe von rund 16 Milliarden US-Dollar genannt, ein Plus von etwa 25 Prozent gegenüber dem Vorjahr. Identitätsdiebstahl wird mit etwa 3,5 Milliarden US-Dollar beziffert; zugleich wird berichtet, dass sich der Wert seit 2020 fast verdreifacht habe. Besonders auffällig sind zudem Betrüge durch Firmen-Impersonation (knapp 1 Milliarde US-Dollar) sowie Fälle, in denen sich Täter als Regierungsvertreter ausgeben (rund 920 Millionen US-Dollar). In mehreren US-Bundesstaaten warnen Behörden zusätzlich vor Telefonmaschen mit Geschenkkarten oder Kryptowährungen, was zeigt, dass sich Kriminelle nicht auf einen Kanal beschränken.
KI spielt in diesem Umfeld eine doppelte Rolle: Sie erhöht die Überzeugungskraft und verkürzt die Reaktionszeit. Laut einer globalen Untersuchung eines Sicherheitsanbieters glauben fast 65 Prozent der Betrugsopfer, dass KI in den Angriffen eingesetzt wurde. In Großbritannien vermutet zudem mehr als die Hälfte Deepfakes in betrügerischen Nachrichten. Gleichzeitig zeigt die Statistik zur Geschwindigkeit des Handelns ein praktisches Risiko: Über zehn Prozent der Opfer überweisen Geld innerhalb von fünf Minuten nach Erhalt der Nachricht. Für Unternehmen ist diese Kennzahl ein Warnsignal, weil sie auf Prozessschwächen hinweist—Freigaben, die zu lang dauern oder zu wenig „out-of-band“ validieren, werden zum Engpass.
Auch Regionen außerhalb der USA liefern konkrete Beispiele für die operative Umsetzung. In Singapur wird berichtet, dass seit dem 1. Juni mindestens 13 Personen von einer Masche betroffen waren, bei der angebliche Gebühren der Verkehrsbehörde per SMS eingefordert werden. Die Nachrichten führen zu gefälschten Webseiten, die Zahlungsdaten abgreifen. Parallel wird aus dem Reiseumfeld gewarnt: Buchungsbetrug nutzt gestohlene Buchungsdaten, um über legitime Plattformen Phishing-Nachrichten zu verteilen, die zu sofortiger Zahlung drängen—mit der Behauptung, andernfalls drohe eine Stornierung. Für die Umsetzung im Unternehmen bedeutet das: Nicht nur E-Mail muss geschützt werden; auch Messenger- und Web-Flows erfordern Validierungsmechanismen.
Für die regulative und datenschutzbezogene Perspektive ist die Lage ebenfalls anspruchsvoll. Identitätsbetrug ist nicht nur ein finanzielles Problem, sondern berührt auch organisatorische Pflichten aus dem Sicherheits- und Datenschutzkontext: personenbezogene Daten werden missbraucht, und Sicherheitsvorfälle können zu Melde- und Nachweispflichten führen. Zudem entsteht eine neue Angriffsfläche, wenn Unternehmen KI-gestützte Prozesse selbst einsetzen, beispielsweise für Kundenkommunikation oder Automatisierung von Freigaben. Hier gilt: Selbst wenn KI die Betrüger schneller macht, muss der Schutz durch Governance, Logging, Incident Response und klare Regeln für Entscheidungswege abgesichert sein. Besonders kritisch sind Szenarien, in denen „Compliance“ als social-engineering-taugliches Etikett genutzt wird.
Der Ausblick für 2026 und darüber hinaus ist daher weniger ein „Alarm“-Slogan als eine konkrete Roadmap für Enterprise-Teams. Erstens werden Freigabeprozesse für Zahlungen und Änderungen an Kontaktdaten härter werden müssen: Zahlungsaufforderungen aus Messenger müssen durch einen zweiten Kanal verifiziert werden, etwa per Rückruf über zuvor bekannte Nummern oder über offizielle Portale. Zweitens steigt der Druck auf Endpunkt- und Browser-Schutz, Session-Anomalien und Trojaner-Starts früh zu erkennen, bevor die Kontrolle über Messenger-Web-Sitzungen möglich wird. Drittens werden Schulungen noch stärker auf Handlungsabläufe statt nur auf Erkennung trainieren müssen, weil die Zeitspanne zwischen Nachricht und Überweisung bei manchen Opfern so kurz ist. Wer das jetzt adressiert, reduziert nicht nur Risiko, sondern schützt auch die Handlungsfähigkeit in der nächsten Betrugswelle—während Angreifer ihr Timing weiter perfektionieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI treibt Identitätsbetrug: 16 Milliarden USD Schaden und neue Boss-Scam-Masche" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI treibt Identitätsbetrug: 16 Milliarden USD Schaden und neue Boss-Scam-Masche" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI treibt Identitätsbetrug: 16 Milliarden USD Schaden und neue Boss-Scam-Masche« bei Google Deutschland suchen, bei Bing oder Google News!