


BERLIN / LONDON (IT BOLTWISE) – KI-gestütztes Phishing hat sich laut mehreren Sicherheitsauswertungen in einem Jahr massiv verbessert: Die Erfolgsquote wird mit 54 Prozent beziffert, während klassische Kampagnen nur auf rund 12 Prozent Klickrate kommen. Gleichzeitig melden Branchenquellen einen deutlichen Wechsel hin zu BEC-Angriffen, Deepfakes und präziserem Social Engineering statt reiner Breitemasse. Für Unternehmen rücken damit nicht nur technische Abwehr, sondern auch Transparenz- und Meldepflichten in den Vordergrund, die spätestens mit dem EU AI Act ab 2. August 2026 greifen. Besonders relevant ist das für IT- und Rechtsabteilungen, weil Sicherheitsvorfälle, Inhalte und Risikoklassen künftig enger zusammen gedacht werden müssen.
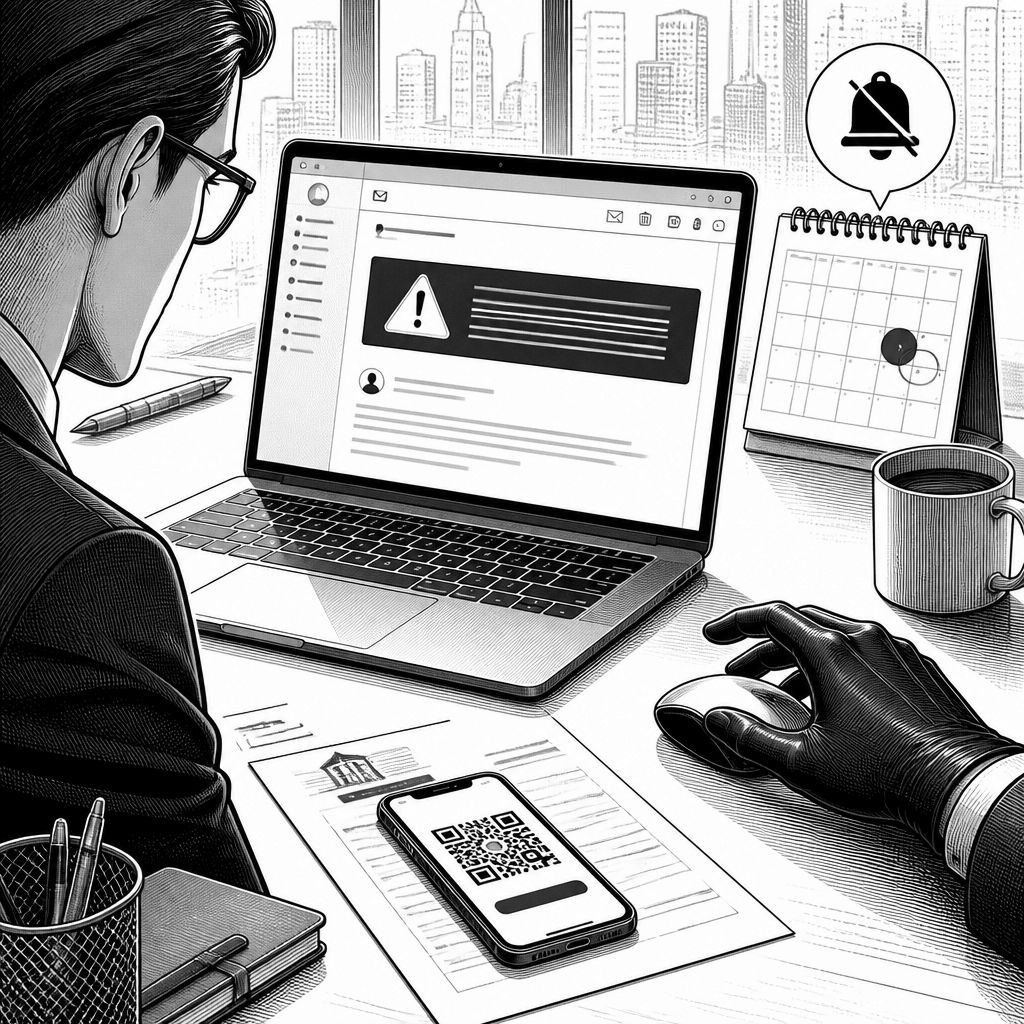
Phishing bleibt nicht nur das „klassische“ Einfallstor für Cyberkriminelle, sondern entwickelt sich gerade von der Massenkampagne zur zielgenauen Täuschung. Mehrere Sicherheits- und Branchenauswertungen, die vor dem US-Kongress diskutiert wurden, berichten von einer drastischen Beschleunigung: Innerhalb eines Jahres soll KI-gestützter Betrug um rund 500 Prozent zugelegt haben. Vor allem die Wirksamkeit stieg demnach so stark, dass eine Erfolgsquote von 54 Prozent genannt wird, während klassische Methoden bei etwa 12 Prozent Klickrate liegen. Für Vorstände ist das eine strategische Verschiebung: Der Angriff trifft nicht mehr „irgendwen“, sondern trifft wahrscheinlicher die richtige Person mit dem richtigen Timing.
Technisch ändert sich dabei der Charakter der Inhalte. Statt statischer Textbausteine werden Texte, Betreffzeilen und Formulierungen zunehmend generiert, paraphrasiert und an Schreibstile angepasst. Das macht Filtermechanismen weniger effektiv, weil sie häufig auf wiederkehrenden Mustern, Domains oder Token-Häufigkeiten trainiert sind. Gleichzeitig steigt die Qualität von Social Engineering: Deepfakes, insbesondere in Video-Calls, reduzieren die Reibung für Angreifer. Im Unternehmenskontext ist das Risiko besonders hoch, wenn Prozesse auf schnelle Entscheidungen angewiesen sind. Der Fall, in dem nach einer Deepfake-Videokonferenz 23 Millionen Euro überwiesen wurden, zeigt, wie stark KI-gestützte Täuschung mit Zahlungs- und Freigabeworkflows verknüpft werden kann.
In der Abwehr setzen Unternehmen deshalb zunehmend auf mehrere, komplementäre Lagen statt nur auf „eine“ KI. Google integriert nach Berichten eine Erkennung für gefälschte Anrufe in Android; das adressiert vor allem den Kommunikationskanal Telefon und damit einen typischen Vorstufen-Schritt zu Geldbewegungen. Parallel melden Anbieter wie J.P. Morgan sehr hohe Trefferquoten bei der Identifizierung betrügerischer Transaktionen. Besonders wichtig ist auch, dass Phishing trotz sinkendem Gesamtvolumen nicht an Wirkung verliert: Laut Zscaler ThreatLabz soll das Phishing-Aufkommen um 20 Prozent zurückgegangen sein, während KI-generierte Inhalte die Wirksamkeit steigerten. Damit wird das klassische „Volumen vs. Trefferquote“-Denken überholt.
Marktseitig ist der Wettbewerb der Schutzstrategien längst in einer neuen Phase. Während Angreifer KI nutzen, um Inhalte zu personalisieren, arbeiten Defender an KI-gestützten Erkennungs- und Automationsketten, die auf Verhaltenssignalen, Kontext und Transaktionsmuster achten. Experten warnen zudem, dass besonders leistungsfähige KI-Modelle die Bedrohung in kurzer Zeit qualitativ verändern können. Der Geheimdienstverbund Five Eyes und das BSI haben daher öffentlich Alarmzeichen adressiert. Für die CIO- und CISO-Ebene bedeutet das: Security-Programme müssen stärker auf End-to-End-Ketten optimiert werden, also von der ersten Nachricht über Identitätsprüfung und Freigabe bis zur Zahlungsentscheidung. Ein einzelnes Gate im Proxy reicht nicht.
Historisch ist die Entwicklung nachvollziehbar: In den Jahren rund um 2017/2018 dominierte noch das spröde „Copy-Paste“-Phishing mit relativ festen Textmustern. Später kamen mehrsprachige Kampagnen, Domain-Variation und bessere Landingpages dazu. BEC wurde dabei zu einem zweiten Schwerpunkt, weil Angreifer damit die interne Kostenstelle „Rechnung/Überweisung“ direkt adressieren. Heute kommt KI als Beschleuniger hinzu: Texte entstehen schneller, wirken plausibler und lassen sich zielgenauer an Rollen anpassen. Gartner zufolge hätten bereits 62 Prozent der Organisationen Erfahrung mit Deepfake-Vorfällen. Das unterstreicht, dass Deepfakes nicht mehr nur ein mediales Thema sind, sondern in Incident-Response-Playbooks landen.
Die wirtschaftlichen Auswirkungen sind entsprechend groß. Laut Bitkom soll der Gesamtschaden durch Cyberkriminalität in Deutschland 2025 bei rund 289 Milliarden Euro gelegen haben. Gleichzeitig meldet das Bundeskriminalamt über 382.000 gemeldete Phishing-Fälle. Besonders problematisch ist, dass die Täter über mehrere Kanäle agieren: Neben klassischen E-Mails gewinnen Smishing (SMS-Phishing) und Quishing (QR-Code-Phishing) an Bedeutung, weil sie Sicherheitsfilter eher umgehen. Dazu kommt die BEC-Komponente, die allein 2025 Schäden von rund 2,8 Milliarden Euro verursacht haben soll. In Wuppertal verlor eine 92-Jährige durch KI-Betrug einen sechsstelligen Betrag, in Gera entstand einem 66-Jährigen ein Schaden von 70.000 Euro; gegen zwei Personen wurde laut Berichten Anklage erhoben, die eine Seniorin um 176.000 Euro betrogen haben sollen.
Für Unternehmen verschiebt sich damit der Schwerpunkt von „nur Technik“ hin zu Governance und Compliance. Ab dem 2. August 2026 greift der EU AI Act mit umfassenden Transparenzpflichten: Chatbots müssen ihren nicht-menschlichen Charakter offenlegen, und Deepfakes im öffentlichen Diskurs sollen gekennzeichnet werden. Bei Verstößen drohen Bußgelder bis zu 35 Millionen Euro oder sieben Prozent des weltweiten Jahresumsatzes. Parallel wirkt in Deutschland das IT-Sicherheitsgesetz (BSIG), das rund 29.500 Unternehmen zu Registrierung und strengeren Meldepflichten verpflichtet. Aus Sicht der Praxis heißt das: Wer KI-gestützte Systeme intern betreibt oder aus Drittsystemen Datenströme verarbeitet, braucht klare Nachweise, Risikoklassen und ein Incident-Reporting, das sowohl Technik als auch Recht berücksichtigt.
Ein weiterer, oft unterschätzter Punkt betrifft die Haftungs- und Erstattungslogik im Zahlungsverkehr. Verbraucherschützer betonen, dass Opfer nicht autorisierter Zahlungen laut Bürgerlichem Gesetzbuch Anspruch auf Rückerstattung durch ihre Bank haben, sofern ihnen keine grobe Fahrlässigkeit nachgewiesen wird. Der Bundesgerichtshof hat diese Position zuletzt gestärkt. Für IT-Teams ist das relevant, weil „grob fahrlässig“ in der Praxis häufig mit Sicherheitsprozessen, Nutzerunterweisungen und Standardverfahren zusammenhängt. Wer nachweisen kann, dass etwa MFA, Freigaberegeln und Filtermechanismen korrekt umgesetzt waren, verbessert die eigenen Chancen. Dennoch gilt: Prävention bleibt Pflicht, weil KI-Phishing die Hürde für menschliche Prüfung senkt.
Der Ausblick fällt damit eindeutig aus: Unternehmen sollten ihre Abwehrstrategie jetzt so umbauen, dass sie auf Qualität statt nur auf Quantität reagiert. Ein sinnvoller nächster Schritt ist, Phishing-Schutz mit Identitäts- und Zahlungsprozessen zu verzahnen: Verbessertes „Context Scoring“, konsequente Absicherung von hochriskanten Kommunikationskanälen (Mail, SMS, Telefon, QR) und ein abgestimmtes Freigabemanagement für Überweisungen. Zusätzlich müssen Rechts- und Security-Teams die Transparenzanforderungen des EU AI Act auf ihre realen Use-Cases mappen, statt nur abstrakt zu „Compliance“ zu sagen. Denn mit weiter steigender KI-Kompetenz der Angreifer wird es nicht reichen, Inhalte zu erkennen; entscheidend wird, wie schnell man richtig reagiert – technisch, organisatorisch und rechtlich.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Phishing trifft Unternehmen härter: 54% Klick-Erfolg und neue Pflichten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Phishing trifft Unternehmen härter: 54% Klick-Erfolg und neue Pflichten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Phishing trifft Unternehmen härter: 54% Klick-Erfolg und neue Pflichten« bei Google Deutschland suchen, bei Bing oder Google News!