


ZÜRICH / LONDON (IT BOLTWISE) – Die Kantonspolizei Zürich warnt vor Twint-Betrug mit gefälschten EWZ-Mitarbeiter-Ansagen. Täter kombinieren Identitätsdiebstahl mit technischer Manipulation: Per Telefonnummern-Spoofing wirken sie am Telefon wie eine offizielle Stelle. Im nächsten Schritt verleiten sie Opfer zu manipulierten Internetseiten, die Zugangsdaten abgreifen. Entscheidend: Sobald die Konten übernommen sind, autorisieren die Betrüger Zahlungen oder initiieren Transfers.
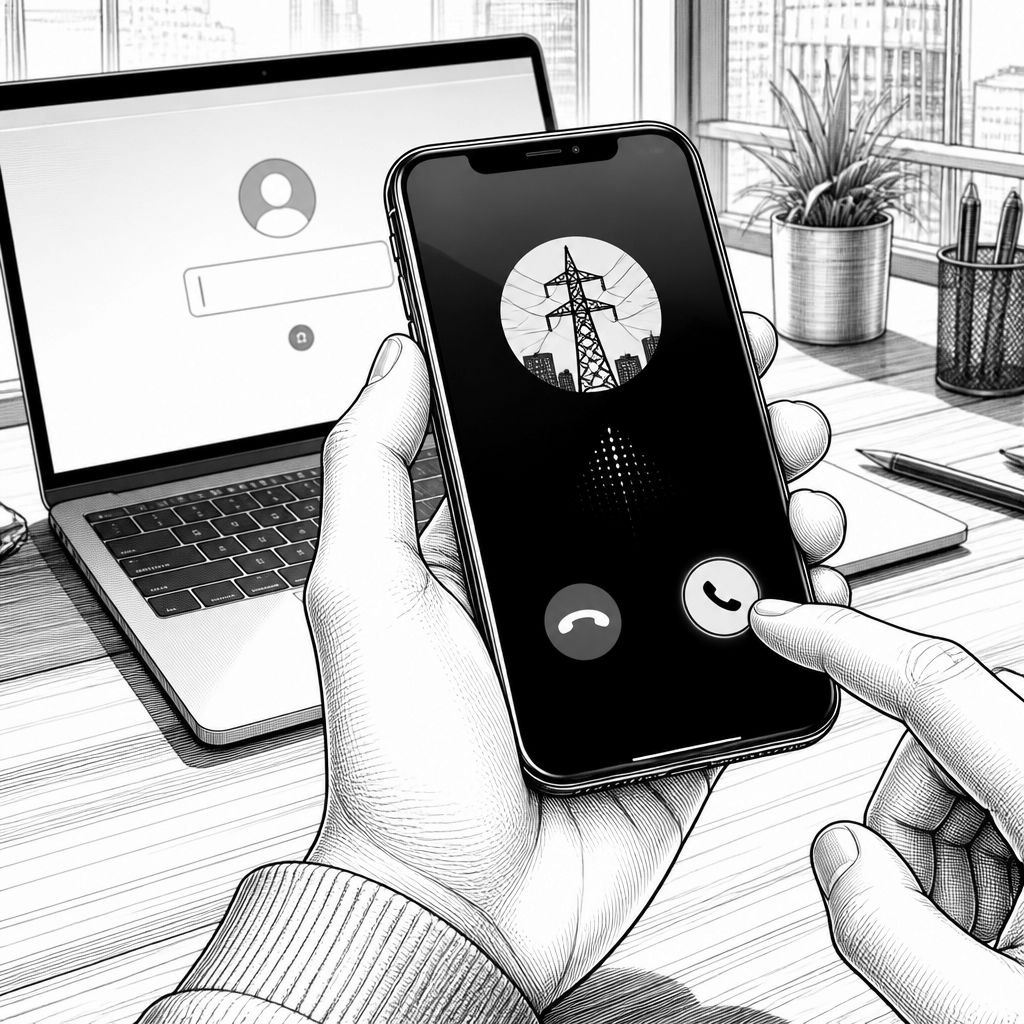
Die Warnung aus Zürich trifft eine zunehmend kritische Schnittstelle zwischen Telekommunikation und Finanz-Apps: Betrüger geben sich am Telefon als Mitarbeiter des Elektrizitätswerks der Stadt Zürich (EWZ) aus, um Vertrauen aufzubauen. Was diese Masche gefährlich macht, ist die Kombination aus sozialer Manipulation und technischer Täuschung. Die Anrufe sind nicht nur „Story-getrieben“, sondern werden durch Spoofing unterstützt: Auf dem Display des Opfers erscheint eine gefälschte Telefonnummer, die wie eine offizielle Kontaktstelle wirkt. Damit sinkt die Hürde, überhaupt auf Gesprächs- oder Linkangebote einzugehen.
Technisch verläuft das Vorgehen in zwei Schritten, die sich gegenseitig verstärken. Zunächst versuchen die Täter, über das Gespräch Aufmerksamkeit und Handlungsdruck zu erzeugen. Danach lenken sie die Opfer auf manipulierte Internetseiten, die wie echte Seiten gestaltet sind. In der Praxis ist der entscheidende Punkt nicht das „Aussehen“, sondern der Datenabgriff: Die Fake-Seiten sind darauf ausgelegt, Twint-Zugangsdaten zu erfassen. Sobald diese Daten in falschen Händen sind, können die Täter den Kontozugriff rekonstruieren und die Kontrolle übernehmen. Ab dann wird aus dem Phishing ein Konten-Übernahme- bzw. Account-Takeover-Szenario.
Damit entsteht ein Bild, das sich mit breiteren Trends in der Cyberkriminalität deckt. Für die Schweiz berichten Behörden von rasant steigenden Cybervorfällen: Im Jahr 2024 wurden laut BACS rund 63.000 gemeldete Fälle registriert, ein Anstieg um etwa 26 Prozent. In solchen Lagebildern tauchen mehrere Muster immer wieder auf: Identitätsdiebstahl bei Bezahldiensten, aber auch Ransomware-Angriffe und Sicherheitslücken in vernetzter Infrastruktur. Der Zürcher Fall passt in diese Entwicklung, weil er zeigt, wie schnell sich Mobilfunk, Identitätsdaten und Zahlungsflüsse in Betrugs-Ketten integrieren lassen.
Auch organisatorisch ist die Masche ein Lehrstück. Branchenexperten beschreiben seit einiger Zeit eine Professionalisierung der Angriffsmethoden: Phishing wird besser zugeschnitten, Inhalte werden konsistenter, und Kommunikationswege werden diversifiziert. Während klassische Kampagnen oft mit einfachen Texten starteten, werden heute verstärkt automatisierte Ansätze genutzt, um Zielgruppen in kurzer Zeit zu erreichen. Dazu kommen technische Tricks wie vorbereitete Dateianhänge, die etwa vermeintliche Rechnungen enthalten, oder die Auslieferung von Schadsoftware über Messenger. Im Vergleich zu reinen „E-Mail-Phishing“-Wellen wirkt der Mix aus Telefon und Web-Login daher wie ein neuer Taktikstandard.
Für Unternehmen und Plattformbetreiber ist das besonders relevant, weil Twint als Consumer-Zahlungsdienst nicht nur eine App ist, sondern eine Sicherheitskette aus Authentifizierung, Sitzungsmanagement und Risikoerkennung. In solchen Umgebungen entscheidet häufig die Kombination aus Prävention und Reaktion: Nutzeraufklärung allein stoppt nicht zuverlässig alle Angriffe, während reine technische Detektion ohne verständliche Nutzerprozesse zu spät greift. In vielen modernen Sicherheitsarchitekturen wird deshalb mit „Defense in Depth“ gearbeitet: Risiko-Signale aus Anmelde- und Transaktionsmustern sollen verdächtige Ereignisse früh markieren, während Prozesse wie Konto-Sperrung und Benachrichtigung unmittelbar nach einem Verdacht greifen müssen.
Beim konkreten Schutz geht es um klare Verhaltensregeln, die in der Praxis oft mehr Wirkung haben als umfangreiche Erklärungen. Die Polizei rät zur äußersten Vorsicht bei unaufgeforderten Kontakten und bei jeder Anfrage nach persönlichen Daten, Passwörtern oder Validierungscodes. Wichtig ist dabei die Grundannahme: Wenn ein Anrufer zur Preisgabe sensibler Informationen drängt, ist das in der Regel kein seriöser Dienstweg. Ebenso gilt: Links in Nachrichten von unbekannten Absendern sollte man nicht öffnen. Für den Unternehmensalltag übersetzt sich das in Policies, Schulungen und klare Eskalationspfade, statt in ad-hoc-Hinweisen.
Was sofort zu tun ist, falls bereits eine Kompromittierung möglich erscheint, entscheidet über den finanziellen Schaden. Der Text nennt als Sofortmaßnahme: die App oder das Konto unverzüglich sperren und umgehend Anzeige bei der zuständigen Polizeistelle erstatten. Aus Sicherheitsperspektive ist das folgerichtig, denn ein Account-Takeover läuft oft parallel zu weiteren Schritte: Die Angreifer versuchen sofort Transaktionen anzustoßen, Autorisierungen zu wiederholen und in manchen Fällen weitere Kontakte im Umfeld zu kompromittieren. Je schneller die Session endet und Zugriffe blockiert werden, desto geringer ist die Zeit für die Betrüger, aus den gestohlenen Daten konkrete Zahlungen abzuleiten.
Für die Zukunft deutet der Zürcher Fall auf mehrere Entwicklungen hin. Erstens wird Social Engineering stärker mit technischer Täuschung kombiniert, etwa durch Spoofing-Mechanismen, die die Wahrnehmung des Opfers manipulieren. Zweitens werden Sicherheitsfunktionen, die nur im Hintergrund laufen, ohne klare Nutzerführung an Wirksamkeit verlieren, weil Nutzerinnen und Nutzer in Drucksituationen handeln müssen. Drittens werden Entwickler und Security-Teams profitieren, wenn Plattformen „Risk-Aware UX“ einführen: Erklärungen, die in Momenten der Interaktion verständlich und handlungsleitend sind. Wer diese Muster in der KI-Ära konsequent in Prozesse übersetzt, kann sowohl Betrugswellen als auch mittelbare Folgeangriffe entschärfen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Twint-Betrug in Zürich: Fake-EWZ-Mitarbeiter nutzen Spoofing und Phishing" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Twint-Betrug in Zürich: Fake-EWZ-Mitarbeiter nutzen Spoofing und Phishing" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Twint-Betrug in Zürich: Fake-EWZ-Mitarbeiter nutzen Spoofing und Phishing« bei Google Deutschland suchen, bei Bing oder Google News!