


BERLIN / LONDON (IT BOLTWISE) – Behörden haben zwischen dem 15. und 19. Juni 2026 große Teile der Schadsoftware-„Verbreitungsinfrastruktur“ der Familien SocGholish, StealC und Amadey neutralisiert. Laut Bilanz wurden rund 15.000 Websites und mehr als 320 Server ausgeschaltet, darunter 40 in Deutschland, sowie 27 Millionen Zugangsdaten von über 385.000 Opfern gesichert. Die Operation zeigt zugleich, dass die größten Sicherheitsrisiken oft nicht die Technik, sondern menschliche Fehler sind. Der Artikel ordnet die technischen Details ein und verknüpft sie mit aktuellen Forderungen nach MFA, verschärfter Regulierung und veränderten Angriffsprofilen durch KI-gestütztes Phishing.
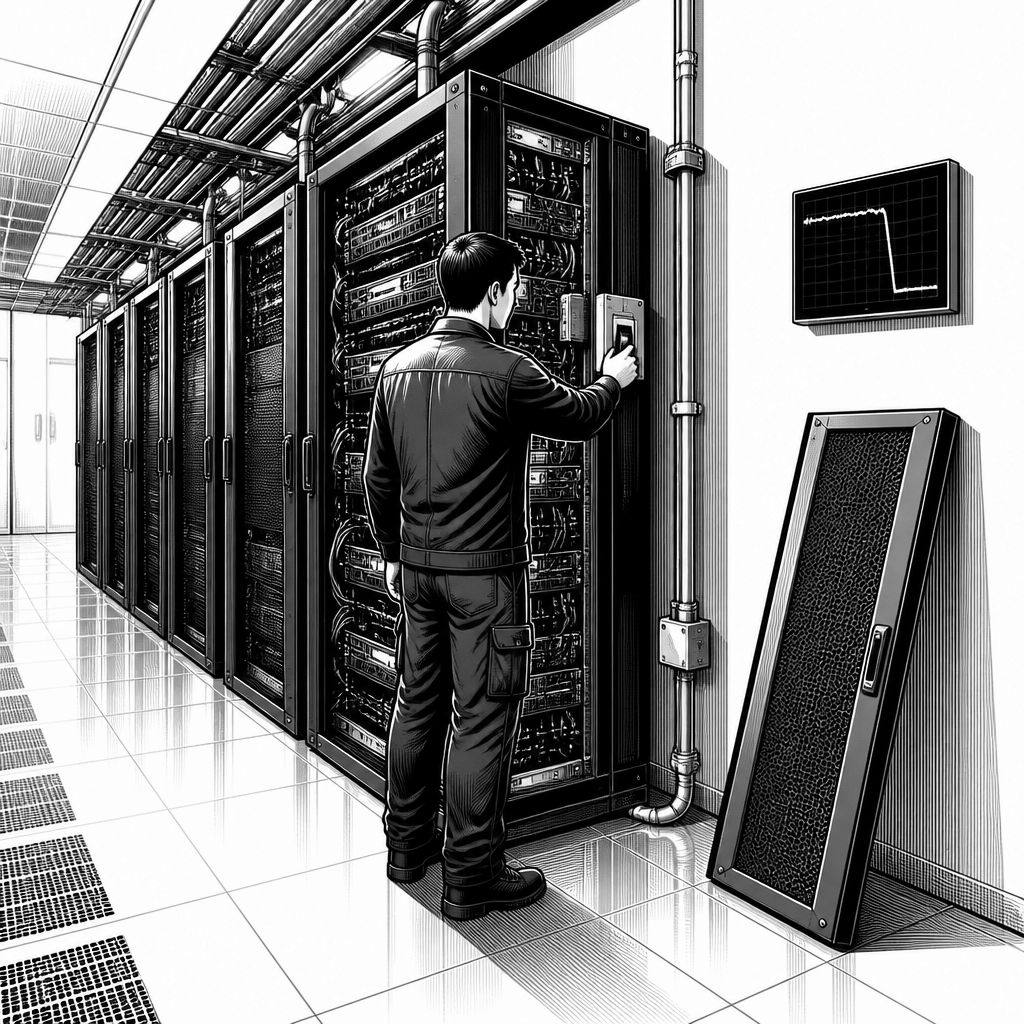
Die aktuelle Cybercrime-Razzia zwischen dem 15. und 19. Juni 2026 trifft vor allem die Infrastruktur hinter mehreren Schadsoftware-Familien: SocGholish, StealC und Amadey. Federführend waren das Bundeskriminalamt (BKA) und die Zentralstelle zur Bekämpfung der Internetkriminalität (ZIT), unterstützt durch Europol, Eurojust und Microsoft. Besonders sichtbar wird die Größenordnung in der Bilanz: Etwa 15.000 Websites und mehr als 320 Server wurden neutralisiert, rund 40 davon in Deutschland. Über 140 Domains, über die Angriffe und Verteilungen liefen, sind jetzt offline. Für Unternehmen ist das nicht nur eine Schlagzeile, sondern ein Hinweis darauf, wie professionell Kriminelle ihre Lieferketten für Malware betreiben.
Technisch betrachtet zeigt die Maßnahme, dass es sich nicht um „isolierte“ Schadprogramme handelt, sondern um operative Verteil- und Einnahmemechanismen. Die Ermittler sicherten rund 27 Millionen Zugangsdaten aus mehr als 385.000 kompromittierten Konten und stellten Kryptowährungsvermögen im Wert von etwa 47 Millionen Euro sicher. Das deutet darauf hin, dass Teile der Systeme nicht nur Datenabfluss ermöglichten, sondern auch Zugriffe auf Folgeservices vorbereiteten – etwa für weitere Infektionsschritte, Botnet-Weiterleitung oder das Abgreifen von Zahlungs- und Identitätsinformationen. Solche Verbreitungsnetzwerke sind ein klassisches Ziel für koordinierte Take-downs, weil sie ohne diese „Transitstellen“ die Angriffsrate messbar senken.
Gleichzeitig ist die Geschichte im Markt längst bekannt: Angreifer verlagern nicht nur Code, sondern Prozesswissen. Wenn große Knoten neutralisiert werden, wachsen anderswo neue Cluster nach. Genau das macht den Wettbewerb zwischen Security-Teams und Cyberkriminellen zu einer Frage von Geschwindigkeit und Systematik. Branchenbeobachter verweisen regelmäßig darauf, dass moderne Phishing- und BEC-Angriffe (Business Email Compromise) inzwischen stark automatisiert laufen. In der Vergangenheit setzten Anbieter auf Signalbasiertes Blocking; heute rücken zusätzlich Verhaltensmuster und Konto-Absicherungen in den Vordergrund. Als Wettbewerbsreferenz: In der Praxis ähneln sich die Zielrichtungen vieler Security-Anbieter wie Microsoft Defender, CrowdStrike oder Palo Alto Networks, aber die Umsetzung unterscheiden sich in Logik, Datenquellen und Rollout-Geschwindigkeit.
Ein zentraler Risikofaktor bleibt laut mehreren Branchenmeldungen der Mensch. Verizon hatte Anfang des Jahres berichtet, dass 62 Prozent aller Sicherheitsverstöße im Jahr 2026 auf menschliches Fehlverhalten zurückgingen. Das passt zu typischen Musterketten: Phishing per E-Mail, anschließend ein Zugriff auf täuschend ähnliche Portale oder das Teilen von Zugangsdaten, manchmal ergänzt durch Telefonbetrug. Besonders problematisch wird das, wenn Angreifer soziale Rollen imitieren. Die Ermittler warnen vor einer neuen Betrugsmasche per Videoanruf, bei der Täter sich als Polizisten oder Richter ausgeben und Opfer zur Zahlung drängen, um angeblich eine Festnahme zu vermeiden. Solche Angriffe sind nicht nur betrügerisch, sie untergraben auch Incident-Response-Prozesse, weil die Opfer selbst schon unter Druck handeln.
Dass die Angriffe schneller werden, unterstreichen Kennzahlen aus der Sicherheitsforschung. Laut IBM X-Force Red lassen sich KI-generierte Phishing-Mails inzwischen in etwa fünf Minuten erstellen. Das verändert die Kostenstruktur für Angreifer drastisch: Wer früher Tage für Textvarianten, Übersetzungen und Layout-Optimierung brauchte, kann heute viele Varianten in kurzer Zeit testen, häufig gekoppelt mit automatisierten Registrierungen oder dynamischen Absenderprofilen. Für Defender bedeutet das: reine Awareness-Kampagnen reichen nicht mehr, wenn sie nicht mit technischen Schutzmaßnahmen und skalierbarer Schulung gekoppelt werden. Historisch war Phishing lange ein „Menschen“-Problem; mit generativer KI wird es zunehmend ein „Workflow“-Problem, das sich durch Schutz-Designs im Login, E-Mail-Handling und Zahlungsfreigaben abfedern lässt.
Konsequent wird deshalb die Forderung nach strengeren Sicherheitsstandards. Die britische Cyber Essentials Plus-Zertifizierung verlangt ab 2026 für alle Cloud-Dienste eine Multi-Faktor-Authentifizierung (MFA). Zudem sollen Passwörter mindestens acht Zeichen umfassen, zwölf Zeichen, wenn keine MFA eingesetzt ist. Hinzu kommt: Alle Cloud-Dienste und Remote-Geräte müssen in den Sicherheitsumfang einbezogen werden, Firmware-Updates sind verbindlich. Microsoft zufolge blockiert MFA 99,9 Prozent aller Angriffe auf Konten. Für die Praxis ist entscheidend, wie schnell Unternehmen MFA flächig ausrollen, welche Ausnahmen es gibt und ob das Identitätsmanagement (Identity Provider, Conditional Access, Token-Lebensdauer) sauber konfiguriert ist. Ergänzend betonen Banken sinngemäß: Seriöse Stellen fragen nie unaufgefordert nach Passwörtern oder Zugangsdaten.
Auch Regulierung und Datenschutz verschärfen den Handlungsspielraum. Der Europäische Gerichtshof hat im Frühjahr entschieden, dass eine erste Anfrage nach personenbezogenen Daten unter der DSGVO missbräuchlich sein kann, wenn sie mit Schädigungsabsicht erfolgt; außerdem müssen Kläger bei Schadensersatzforderungen einen tatsächlichen Schaden nachweisen, bloße Befürchtungen reichen nicht. Für Unternehmen bedeutet das: Datenschutzprozesse brauchen belastbare Dokumentation, saubere Nachweisführung und klare Governance. Zusätzlich wird der Druck auf Krypto-Börsen größer: Berichten zufolge stellt Binance ab dem 1. Juli 2026 die meisten Dienstleistungen für EU-Bürger ein, weil keine Lizenz unter den neuen EU-Kryptoregeln erlangt wurde. Parallel konsolidiert sich die Sicherheitsbranche: Bitdefender hat die Übernahme von Mesh Security abgeschlossen und bringt mit GravityZone PHASR eine dynamische Härtungslösung. Für Entwickler und IT-Leitung heißt das künftig: Security wird stärker in Plattformen, Identitätsschichten und Hardening-Pipelines integriert.
Der Ausblick fällt trotz der Erfolge nüchtern aus: Take-downs reduzieren den aktuellen Schaden, aber ersetzbare Infrastruktur sorgt dafür, dass Kriminelle oft schneller nachbauen als viele Organisationen umstellen. Die Zukunft liegt daher weniger im einzelnen „Patch“, sondern in einem wiederholbaren Sicherheitsbetrieb: MFA als Standard, konsequente E-Mail- und Kontoabsicherung, plus Prozesse für Zahlungsfreigaben und die schnelle Validierung von „Notfall“-Kommunikation. Gleichzeitig müssen Unternehmen die Betrugsrealität ernst nehmen, weil Angreifer inzwischen nicht mehr nur Malware liefern, sondern ganze Interaktionsketten inszenieren. Wenn diese Logik mit KI-gestützter Skalierung zusammenkommt, wird Security-Engineering zum Wettbewerb um Reaktionszeit, Telemetrie und saubere Compliance. Als nächste Etappe sind in vielen Teams konkrete Roadmaps für Identity, Monitoring und Incident-Drills zu erwarten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Internationale Razzia gegen SocGholish, StealC und Amadey: 15.000 Websites offline" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Internationale Razzia gegen SocGholish, StealC und Amadey: 15.000 Websites offline" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Internationale Razzia gegen SocGholish, StealC und Amadey: 15.000 Websites offline« bei Google Deutschland suchen, bei Bing oder Google News!