


BERLIN / LONDON (IT BOLTWISE) – Betrüger nutzen im Juni 2026 verstärkt gefälschte E-Mails mit unmöglichen Fristen wie dem „31. Juni 2026“ und kombinieren das mit Schockanrufen, um Geld direkt auf fremde Konten zu lenken. Besonders im Unternehmensumfeld steigt der Druck durch Business Email Compromise und CEO-Fraud, bei dem Täter psychologisch und zunehmend mit Deepfakes arbeiten. Behörden warnen klar: Sensible Daten werden nicht per Link in E-Mails angefordert, und Telekommunikationsanbieter sollen in der Schweiz künftig auch Fake-Mobilnummern kennzeichnen. Der Artikel ordnet die Muster technisch ein, vergleicht die Reaktionsansätze von Finanz- und Telekommunikationsakteuren und zeigt, welche Maßnahmen für Security-Teams jetzt Priorität haben sollten.
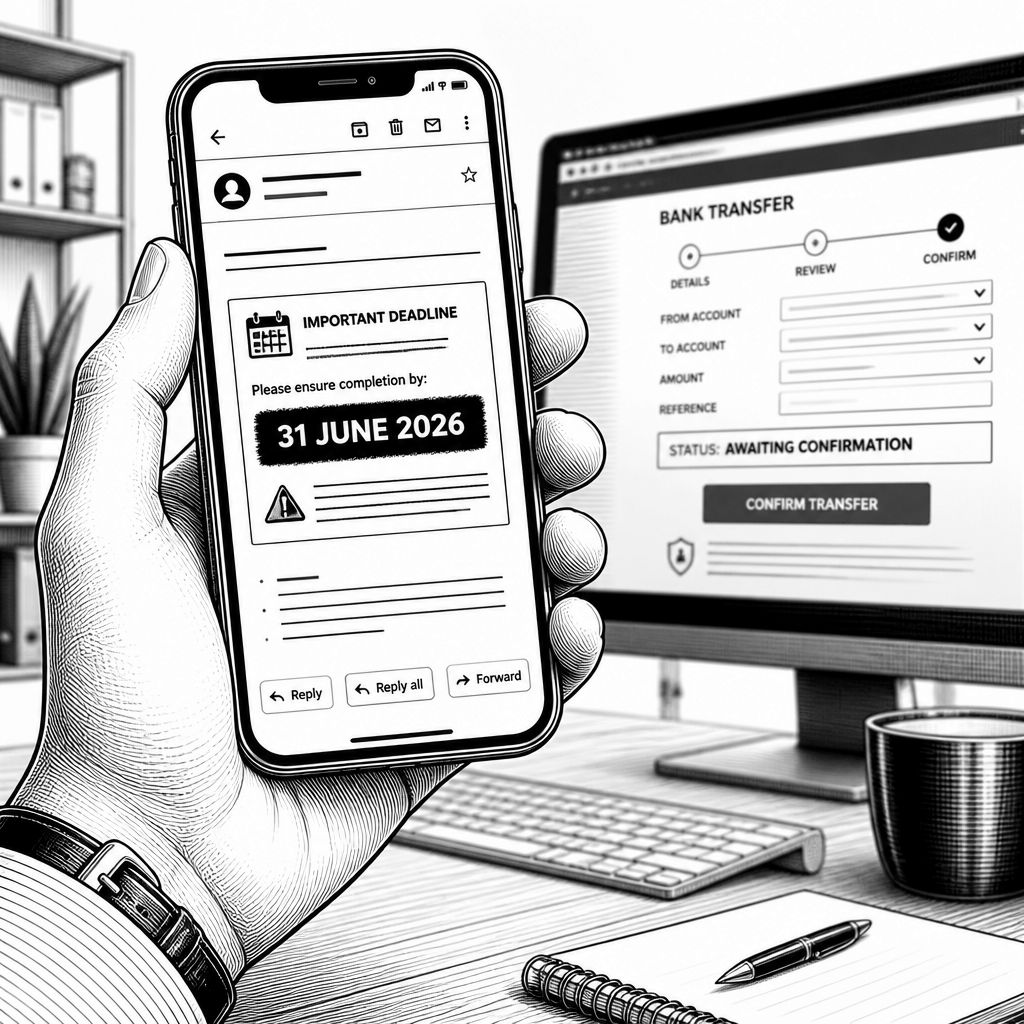
Im Juni 2026 verdichten sich Hinweise auf eine neue Welle aus Phishing, Schockanrufen und datengetriebener Täuschung. Auffällig ist ein Detail, das in der Praxis schnell als „Frühwarnsignal“ taugt: Manche betrügerischen E-Mails setzen eine Deadline auf den „31. Juni 2026“ – einen Termin, der im Kalender schlicht nicht existiert. Das Muster zielt darauf, Empfänger unter Zeitdruck zu setzen, damit sie Links öffnen, Zahlungsdaten preisgeben oder Überweisungen auslösen. Wie aus Meldungen von Betroffenen und Sicherheitsbehörden hervorgeht, werden dabei Zahlungsforderungen im Bereich von knapp über 900 Euro bis mehr als 1.200 Euro als Anker genutzt, um das Verhalten beim Schritt „IBAN prüfen/überweisen“ zu beschleunigen.
Technisch betrachtet kombinieren die Angreifer klassische Social-Engineering-Elemente mit manipulativen Zustell- und Redirect-Mechanismen. In den berichteten Fällen werden gefälschte Schreiben und E-Mails im Namen großer Zahlungs- und Finanzakteure versendet; Ziel ist häufig die „Verifizierung“ von Kontodaten. Problematisch ist nicht nur die Optik der Nachricht, sondern auch der konkrete Ablauf: Empfänger sollen auf eine betrügerische Domain geleitet werden, die wie ein Verwaltungs- oder Steuerportal wirkt, um dort Eingaben abzugreifen. Besonders klar wird die Abweichung bei Behördenkommunikation: Sensible Daten werden nicht per Link in E-Mails angefordert, sondern über offizielle Zugänge. Für Unternehmen bedeutet das, dass Awareness nicht bei „Phishing erkennen“ endet, sondern bis zu „keine vertraulichen Daten über Links“ reicht.
Die Meldungen zeigen außerdem, wie eng digitale Betrugsversuche mit Telefonbetrug verzahnt sind. Am 29. Juni verlor ein 84-Jähriger aus Leichlingen einen vierstelligen Bargeldbetrag, nachdem ein angeblicher Bankmitarbeiter verdächtige Kontobewegungen behauptete und das Opfer zu zwei Überweisungen brachte. Ähnlich funktionieren Schockanrufe mit polizeilicher oder strafrechtlicher Rahmung: In Gelnhausen-Hailer wurde am 26. Juni Bargeld erbeutet, weil Täter eine Kaution für einen angeblichen Unfall einer Angehörigen forderten. Solche Anrufe stützen sich oft auf Informationen, die aus früheren Datenleaks stammen oder durch mehrstufiges Social Engineering gewonnen werden. Im Vergleich zu reinen Spam-Kampagnen ist das Vorgehen deutlich „personalisiert“ – selbst wenn der eigentliche technische Schadcode im Hintergrund fehlt.
Für die Unternehmensperspektive wird der Risikohebel besonders sichtbar, wenn Angreifer das Kommunikationsmuster „Business Email Compromise“ ausnutzen. Branchenanalysten beziffern die Verluste durch BEC für 2025 auf rund 2,8 Milliarden Euro. Noch alarmierender: Deepfake-Betrug soll um etwa 1.300 Prozent gestiegen sein. Das passt zum Trend, dass Täter nicht nur Nachrichten fälschen, sondern Autorität simulieren: CEO-Fraud und ähnliche Varianten beruhen auf dem Effekt, dass Mitarbeitende in Stresssituationen schneller reagieren und weniger Rückfragen stellen. Ein Beispiel aus den Niederlanden: Ein Finanzmitarbeiter überwies fast 5.000 Euro im Kontext eines CEO-Fraud-Falls. Der Vergleich zum klassischen Phishing liegt im Timing und in der „Betriebsblindheit“: Die Angriffsqualität bemisst sich weniger an der E-Mail-Vorlage als am Entscheidungsfenster.
Hier lohnt auch der Blick auf Gegenmaßnahmen, die über reine Awareness hinausgehen. In der Schweiz sollen Telekommunikationsanbieter ab dem 1. Juli 2026 gefälschte Mobilfunknummern kennzeichnen; bisher galt eine entsprechende Spoofing-Pflicht vorrangig für Festnetz. Damit wird ein Teil des Angriffsvektors am Übergabepunkt zur Kommunikation adressiert: Wenn Empfänger sehen, dass eine Nummer nicht verlässlich ist, sinkt die Wirksamkeit von „Schockanruf“-Skripten. In Deutschland setzen Polizei und lokale Präventionskampagnen auf Aufklärung – etwa in einer Aktionswoche, die seit dem 29. Juni in Berlin, Brandenburg und Thüringen läuft. Aus Sicht von Security-Teams ist das zwar organisatorisch, aber nicht weniger relevant: Je weniger Vertrauen in spontane Anrufe automatisiert ausgelöst wird, desto geringer ist die Wahrscheinlichkeit, dass finanzielle Freigaben „durchtelefoniert“ werden.
Auf technischer Ebene sollten Unternehmen die Abwehr gegen Phishing und CEO-Fraud als Kette betrachten, nicht als Einzelfilter. Für Phishing ist die Standardfrage „Wie gut blocken wir schädliche Links?“ zu kurz, weil viele Betrugsmuster ohne unmittelbare Malware funktionieren: Entscheidend sind Prozesskontrollen rund um Zahlungsfreigaben, Identitätsprüfung und Kommunikationskanäle. Ein praktischer Vergleich: Reines Gateway-Filtering erkennt oft bekannte Muster, während BEC-Cases häufig über Legitimitätsinszenierung laufen – etwa durch kompromittierte Konten oder glaubwürdige Erwartungswerte („Wir brauchen jetzt dringend eine Überweisung“). Darum sollten Freigabeprozesse Zwei-Personen-Prinzip, Kanalbindung (z. B. Bestätigung über separat gesicherten Weg) und Logging so ausgestalten, dass Ausnahmen sichtbar und nachvollziehbar werden. Ergänzend helfen Domain- und Display-Name-Validierungen, die gegen Lookalike-Setups resistent sind.
Historisch ist das Grundmuster keineswegs neu, aber die Angriffskomplexität steigt. Phishing setzte früh auf Massenversand und Link-Tricks; Schockanrufe wurden in den letzten Jahren zudem durch „Sicherheitsgefühl“-Inszenierungen verbessert. BEC und CEO-Fraud markieren eine zweite Evolutionsstufe, in der Täter interne Kommunikationslogiken ausnutzen, inklusive Stilkopien und plötzlichen Handlungsdrucks. Deepfakes fügen nun eine dritte Dimension hinzu: Selbst wenn die E-Mail „nur“ ablenkt, kann ein vermeintliches Sprach- oder Video-Feedback die letzte Skepsis im Unternehmen überbrücken. Genau deshalb verschieben sich die Prioritäten: Es geht weniger um das Erkennen einzelner Nachrichten, sondern um robuste Prüfregeln bei kritischen Entscheidungen.
Für die nächsten Monate ist mit einer weiteren Verschiebung in Richtung „multimodaler“ Betrugsfälle zu rechnen: Kombinationen aus E-Mail, Telefon, gefälschten Portallooks und technischer Umleitung werden wahrscheinlicher, weil sie die Erfolgsquote erhöhen. Gleichzeitig steigt die Bedeutung von regulatorischer und datenschutzkonformer Kommunikation: Wenn Behörden betonen, dass sensible Daten nicht per Link angefordert werden, ist das nicht nur eine technische, sondern auch eine Compliance-Leitplanke. Unternehmen sollten deshalb ihre Policies und Schulungen so abstimmen, dass sie rechtliche Anforderungen an Datensparsamkeit und sichere Übertragung widerspiegeln. Wer zusätzlich Transport- und Identitätsrisiken adressiert (z. B. durch sichere Authentifizierung und strikte Freigaberegeln für Zahlungen), reduziert die Angriffsfläche auch dann, wenn einzelne Kampagnen kurzfristig „besser“ aussehen.
Ausblickend wird ein wichtiger Wettbewerbsfaktor im Markt sein, wie schnell Anbieter von Zahlungsdiensten, Telekommunikationsinfrastruktur und Identitätsdiensten Signale gegen Spoofing und Betrug konsolidieren. Die Schweiz setzt mit der Kennzeichnung gefälschter Mobilnummern einen sichtbaren Schritt; in Deutschland wird die organisatorische Prävention parallel ausgerollt. Für Security- und IT-Leads bedeutet das: Halten Sie Ihre Kontrollmechanismen nicht nur „im technischen Sinne“ aktuell, sondern auch in der Betriebsrealität. Prüfen Sie, wie schnell Mitarbeitende bei verdächtigen Zahlungsanfragen eskalieren, ob es klare Verantwortlichkeiten gibt und ob die Systeme ausreichend Telemetrie liefern. Denn der nächste Betrug wird vermutlich nicht mit neuen Tricks beginnen, sondern mit einer bekannten Masche – nur diesmal so getaktet, dass sie weniger Zeit für Rückfragen lässt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Betrugsalarm Juni 2026: Phishing mit dem unmöglichen Stichtag 31. Juni und neue CEO-Fraud-Tricks" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Betrugsalarm Juni 2026: Phishing mit dem unmöglichen Stichtag 31. Juni und neue CEO-Fraud-Tricks" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Betrugsalarm Juni 2026: Phishing mit dem unmöglichen Stichtag 31. Juni und neue CEO-Fraud-Tricks« bei Google Deutschland suchen, bei Bing oder Google News!