


BERLIN / LONDON (IT BOLTWISE) – Das Bundesgesundheitsministerium plant, Betriebsärzten künftig ohne ausdrückliche Patienteneinwilligung Zugriff auf die elektronische Patientenakte zu geben. Statt Opt-in soll ein Opt-out-Verfahren gelten, bei dem Versicherte dem Zugriff aktiv widersprechen müssen. Parallel modernisiert die ePA im Juli ihre Verschlüsselung auf Elliptic Curve Cryptography (ECC), was höhere Anforderungen an Smartphones und Systeme stellt. Die Debatte spitzt sich zwischen effizienter arbeitsmedizinischer Versorgung und sensibler Datenkontrolle zu.
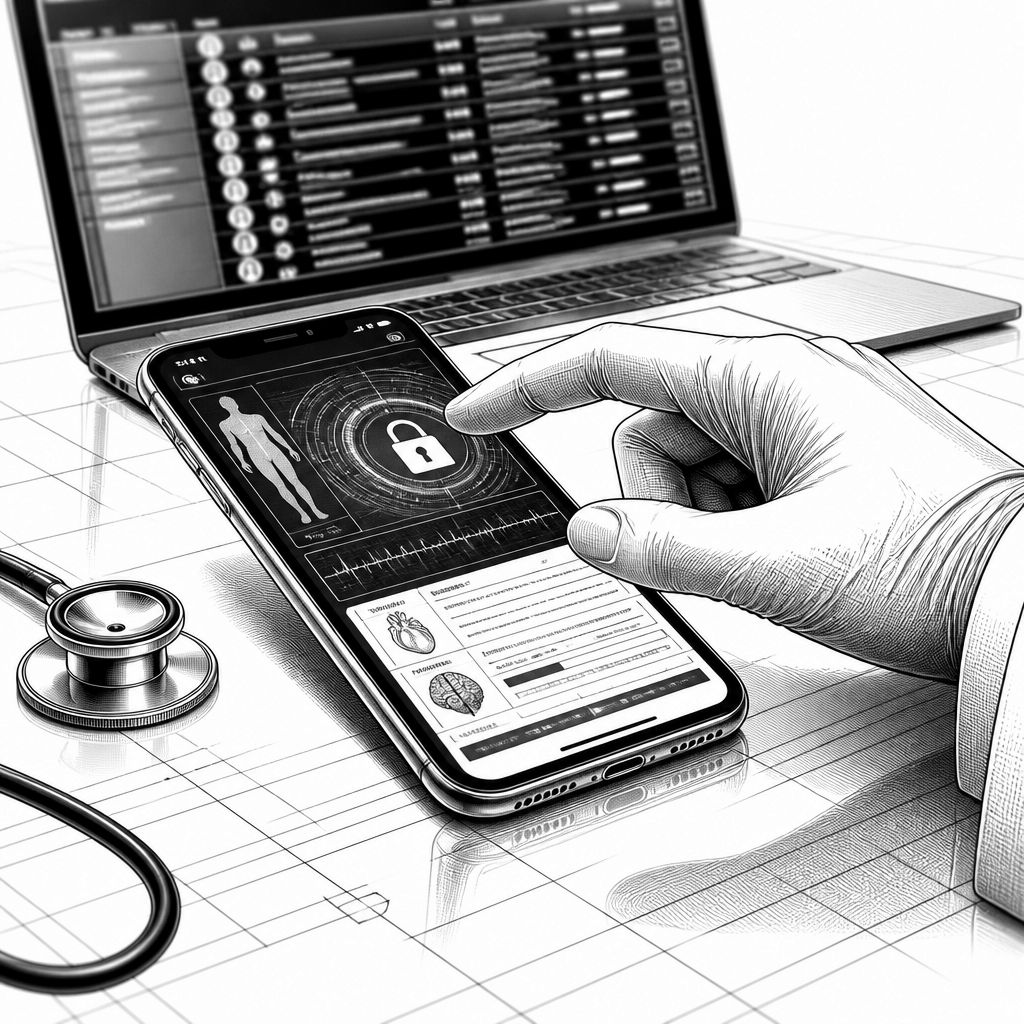
Der Gesetzentwurf zum Gesetz zur Digitalisierung im Gesundheitswesen (GeDIG) rückt einen Punkt ins Zentrum, der im Alltag bislang sehr vorsichtig geregelt war: Betriebsärzte sollen künftig erweiterte Zugriffsrechte auf die elektronische Patientenakte (ePA) erhalten, ohne dass Patienten vorher ausdrücklich zustimmen. Damit verschiebt sich der rechtliche Hebel von einem Opt-in hin zu einem Opt-out-Ansatz, bei dem Versicherte dem Zugriff aktiv widersprechen müssen. Für die etwa 9.000 Betriebsärzte in Deutschland würde das die arbeitsmedizinische Praxis spürbar verändern – und zugleich neue Fragen nach Governance, Nachvollziehbarkeit und Löschkonzepten aufwerfen.
Technisch und organisatorisch bedeutet Opt-out nicht automatisch „weniger Sicherheit“, aber es erhöht den Bedarf an sauberer Zugriffskontrolle im Betrieb. Bisher mussten Patienten einer Einsichtnahme ausdrücklich zustimmen; die Neuregelung setzt dagegen auf Widerspruch. In der Praxis hängt die rechtssichere Umsetzung dann stark davon ab, wie ePA-Zugriffe protokolliert, rollenbasiert freigegeben und im Unternehmen verarbeitet werden. Gerade Betriebsärzte arbeiten häufig in Mischumgebungen aus Arztpraxis, HR-Prozessen und standortbezogenen IT-Landschaften. Jede zusätzliche Schnittstelle – vom Identity-Management bis zur Protokollierung – wird damit zum Risikopunkt, wenn sie nicht durchgängig datenschutzkonform gestaltet ist.
Die Diskussion hat auch einen historischen Kern: Seit dem Hochlauf der Telematikinfrastruktur wurde die ePA schrittweise ausgebaut, parallel aber blieb der Zugang zu sehr sensiblen Gesundheitsdaten rechtlich eng gesteuert. Das Opt-in-Prinzip war dabei ein Schutzmechanismus, der Patienten direkt in die Entscheidung einband. Verbände drängen seit längerem auf Gleichstellung, weil arbeitsmedizinische Vorsorge in vielen Fällen kurzfristige Einschätzungen verlangt. In einer Verbändeanhörung am 18. Mai wurde zudem eine Ausweitung des Zugriffs auf die arbeitsmedizinische Vorsorge gefordert. Ebenfalls diskutiert: eine längere Zugriffsdauer, etwa auf 90 Tage, was das „Zeitfenster der Verfügbarkeit“ entsprechend vergrößert.
Genau hier setzt die Kritik ein. Datenschützer und Berufsvertretungen warnen, dass sensible Gesundheitsdaten im Arbeitskontext landen könnten, ohne dass Betroffene die Tragweite sofort erkennen. Besonders problematisch sei, dass ein Opt-out zwar formal möglich bleibt, aber nicht jede Zielgruppe gleichermaßen erreicht. Der Berufsverband der Psychologinnen und Psychologen (BDP) spricht in diesem Zusammenhang von massiven Datenschutzproblemen und befürchtet mangelnde Kontrolle. Dem hält die Deutsche Gesellschaft für Arbeitsmedizin und Umweltmedizin (DGAUM) entgegen, dass Betriebsärzte der ärztlichen Schweigepflicht unterliegen und die Präsenzbetreuung vor Ort als Standard gelten soll. Für Unternehmen entsteht daraus ein klares Spannungsfeld zwischen Prozessgeschwindigkeit und „effektiver“ Betroffeneninformation.
Zusätzlich verschärft sich das Timing: Noch im Juli soll die ePA auf eine modernere Verschlüsselung umstellen – Elliptic Curve Cryptography (ECC). Damit steigen die Systemanforderungen, und die Umsetzung betrifft nicht nur „die ePA an sich“, sondern die gesamte Kette bis zum Endgerät. Wie mehrere große Krankenkassen berichten, soll die ePA-App ab Juli nur noch auf Smartphones mit Android 14 oder iOS 18 und höher funktionieren. Das ist ein typischer Fall, in dem Datenschutz- und Sicherheitsentscheidungen schnell eine Infrastrukturfrage werden: Rollen wie Compliance, IT-Betrieb und Identity-Management müssen gemeinsam planen, sonst entstehen Betriebsunterbrechungen oder Workarounds, die aus Risiko-Sicht oft schlechter sind.
Ein Blick auf die Regulierungsseite zeigt: Die ePA-Modernisierung findet parallel zu weiteren Änderungen im Gesundheitswesen statt. Für die Telematikinfrastruktur endete die Frist für den Austausch alter Heilberufsausweise (eHBA) mit RSA-Zertifikaten am 30. Juni; ab Juli sollen nur noch Karten mit ECC-Zertifikaten zulässig sein. Auch im Abrechnungsumfeld ändern sich zum 1. Juli Rahmenbedingungen, unter anderem mit neuen Pauschalen im Einheitlichen Bewertungsmaßstab (EBM). Während diese Punkte kurzfristig für Abrechnungsteams relevant sind, wirken sie indirekt auch auf die IT, weil Zertifikate, Abrechnungsprozesse und Applikationen im Zeitplan synchron laufen müssen. In Kombination mit dem Opt-out entsteht so ein Szenario, in dem Datenschutz nicht „später“ behandelt werden kann, sondern früh in die Implementierung gehört.
Marktlich ist die Lage vergleichbar mit früheren Wellen digitaler Gesundheitsprozesse: Sobald Datenflüsse breiter freigegeben werden, reagieren sowohl der Gesetzgeber als auch die technische Community mit zusätzlichen Sicherheitsanforderungen. In anderen Jurisdiktionen, etwa in den USA, sind der Schutz und die Zugriffskontrolle auf Gesundheitsdaten stark durch Compliance-Rahmen wie HIPAA geprägt – dort wird ebenfalls zwischen Zweckbindung, Zugriffsbeschränkung und Auditierbarkeit unterschieden. Für deutsche Organisationen heißt das: Die technische Modernisierung (ECC), die rechtliche Anpassung (Opt-out) und die organisatorische Nachweisführung (Protokolle, Schulungen, Berechtigungsmodelle) müssen als zusammenhängendes Ziel betrachtet werden. Experten aus dem Datenschutzumfeld betonen dabei häufig, dass „Opt-out“ nur dann trägt, wenn Aufklärung und technische Hürden gleichermaßen wirken.
Ein Zukunftsausblick wirkt hier besonders konkret: Unternehmen und Gesundheitseinrichtungen werden nicht nur prüfen müssen, ob Betriebsärzte Zugriff bekommen, sondern auch, wie sie daraus entstehende Workflows datenschutzkonform modellieren. Dazu gehört etwa, wie Einwilligungs- bzw. Widerspruchsstatus in Berechtigungsentscheidungen abgebildet werden, wie lange Daten zu arbeitsmedizinischen Zwecken verwendet werden dürfen und wie Protokolle gegen Manipulation geschützt werden. Zudem werden ältere Endgeräte und Nutzergruppen einen Umstellungsdruck spüren, weil die App-Kompatibilität mit Android 14/iOS 18 gilt. Für Versicherte ohne geeignetes Smartphone rückt daher auch Alternativen in den Vordergrund, zum Beispiel assistierte telemedizinische Angebote ab dem 1. Juli in Apotheken. Die entscheidende Frage bleibt: Schafft man Effizienz, ohne die Kontrolle der Betroffenen zu verwässern?
Wenn das Bundeskabinett den Entwurf Mitte Juli verabschiedet, wird die nächste Phase nicht nur politisch, sondern operativ. Die ePA-Modernisierung mit ECC läuft parallel, und damit steigt die Wahrscheinlichkeit, dass sich rechtliche Anforderungen in technischen Migrationsplänen niederschlagen. Für IT-Verantwortliche und Security-Teams bedeutet das: Patch- und Zertifikatsmanagement, Endgerätelogik und Zugriffsaudits müssen bis zum Juli-Moment stabil stehen. Gleichzeitig sollten Organisationen proaktiv überprüfen, ob ihre Datenschutzdokumentation, Aufklärungsmaßnahmen und internen Weisungen die neue Opt-out-Logik wirklich abdecken. Genau in dieser Schnittstelle entscheidet sich, ob das Opt-out als praktikabler Standard funktioniert – oder ob eine erneute Nachjustierung durch Beschwerden, Gerichtsfragen oder Sicherheitsvorfälle erforderlich wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "ePA-Opt-out für Betriebsärzte: Zugriff ohne Einwilligung trifft Datenschutz und IT-Sicherheit" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "ePA-Opt-out für Betriebsärzte: Zugriff ohne Einwilligung trifft Datenschutz und IT-Sicherheit" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »ePA-Opt-out für Betriebsärzte: Zugriff ohne Einwilligung trifft Datenschutz und IT-Sicherheit« bei Google Deutschland suchen, bei Bing oder Google News!