


DEUTSCHLAND / LONDON (IT BOLTWISE) – Telefonbetrug entwickelt sich von klassischen Anrufen zu einer Mischform aus Ping-Calls, Messenger-Phishing und Fernwartungs-Takes. Während Behörden in Japan und Europa konkrete Festnahmen und Schadenssummen melden, verschärfen Banken in Deutschland ihre Warnkommunikation. Besonders kritisch ist die Kombination aus sozialem Druck und technischen Folgeangriffen wie Kontoübernahmen oder dem Abgreifen von Authentifizierungscodes. Der Artikel zeigt, wie Unternehmen und Betroffene die Angriffskette erkennen und wirksam unterbrechen.
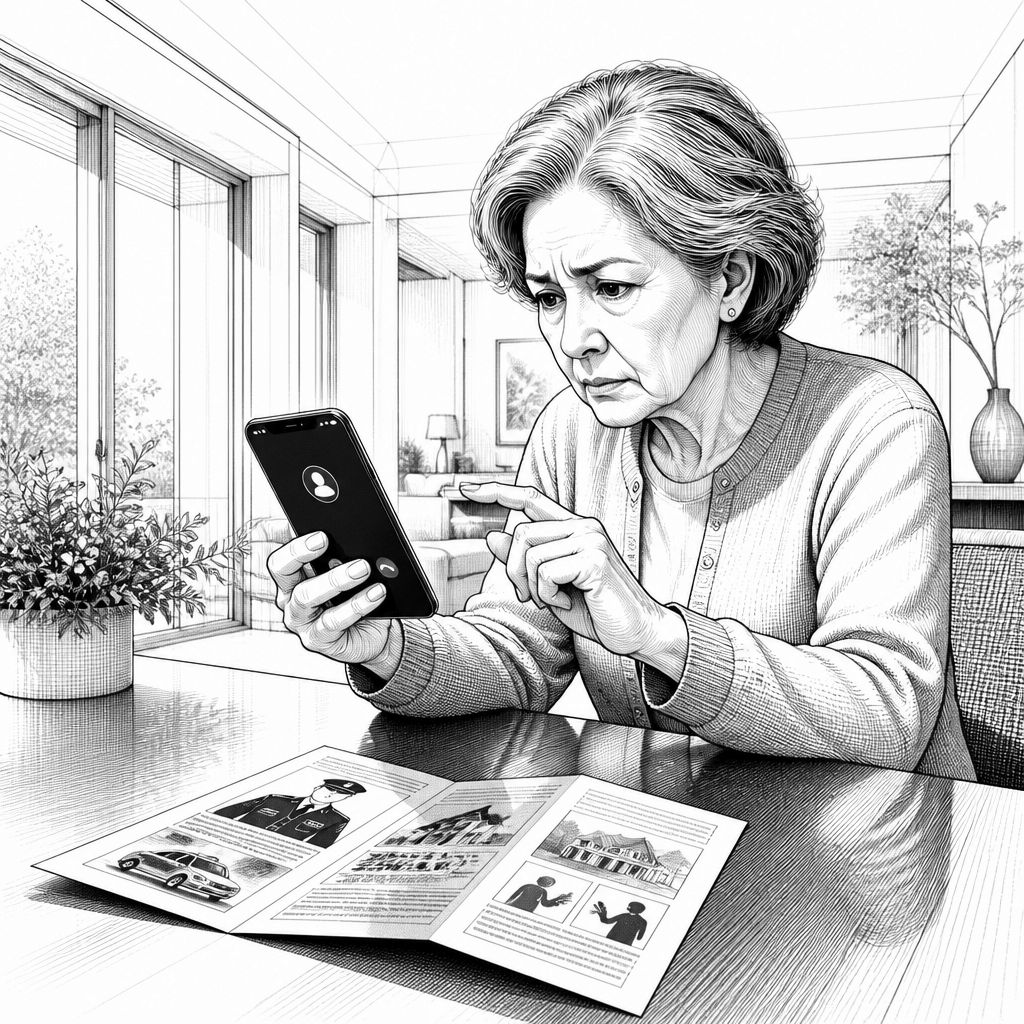
Telefonbetrug erreicht derzeit eine neue Qualität: Täter verbinden psychologischen Druck mit einer technisch besser getakteten Angriffslogik, sodass Opfer nicht nur Geld verlieren, sondern in Einzelfällen auch Konten und Endgeräte kompromittiert werden. Die gemeldeten Schäden bewegen sich laut den vorliegenden Fällen häufig im hohen sechsstelligen bis einstelligen Millionenbereich pro Serie. Auffällig ist außerdem die zeitliche Verdichtung: Seit Mai wird in mehreren Regionen ein deutlicher Anstieg beschrieben. Für Unternehmen und Security-Verantwortliche ist das kein reines „Senioren-Thema“ mehr, denn moderne Betrugsabläufe zielen zunehmend auf Verwaltungsprozesse und Fernzugriffe ab, nicht nur auf Bargeldübergaben.
Technisch erinnert die neue Betrugswelle an Muster aus dem Bereich Social Engineering, ergänzt um aufeinanderfolgende Stufen. In den Meldungen tauchen sogenannte Ping-Calls auf, die per Messenger-Weg (etwa über WhatsApp) eingeleitet werden und das spätere Rückrufen provozieren sollen. Danach versuchen Täter, entweder eine Kontoübernahme vorzubereiten oder durch Rückrufe und weitere Kommunikation Authentifizierungs- und Zugriffsprozesse in eine für sie günstige Richtung zu lenken. Parallel dazu wird Messenger-Phishing beschrieben: Support-Bots oder Nachrichten-Threads imitieren legitime Hilfefunktionalität und zielen darauf, Codes oder Bestätigungen abzugreifen. Genau an dieser Schnittstelle entscheidet oft, ob Opfer und Organisationen solche Signale als Angriff erkennen.
Japan liefert dabei ein besonders klares Bild, wie Voice-Phishing und Zahlungsflüsse zusammenspielen. Nach Angaben der japanischen Polizei wurde Anfang Juli ein fünfter Verdächtiger festgenommen, der demnach gegen Bezahlung Zugangsdaten für Krypto-Konten bereitgestellt haben soll, über die ein Teil der Beute gewaschen wurde. Die Serie soll bis in das Vorjahr zurückreichen, wobei automatisierte Anrufe eine Rolle spielten: 19 Unternehmen wurden geschädigt, als Täter sich als Bankmitarbeiter ausgaben und rund 350 Millionen Yen erbeuteten. Zusätzlich wird berichtet, dass seit Mai rund 20 mittelständische Unternehmen Opfer einer neuen Masche wurden, bei der Fernwartungssoftware für die Übernahme von Firmenterminals genutzt wurde; der Gesamtschaden soll bei etwa 10 Milliarden Yen liegen.
In Europa zeigt sich derweil, dass Betrugsstellen nicht nur telefonieren, sondern das Opfer aktiv in einen kontrollierten Handlungsmodus zwingen. Im Schweizer Kanton Basel-Landschaft verloren Betroffene über eine Million Franken, nachdem sich Täter als Polizisten ausgegeben hatten. Der Ablauf soll dabei über das Telefon gegangen sein: Das Opfer wurde dazu gebracht, Wertgegenstände aus einem Bankschließfach zu holen und an Unbekannte zu übergeben. Die echte Polizei stellt klar, dass Beamte niemals telefonisch zur Herausgabe von Vermögenswerten auffordern. Für Security-Teams ist das relevant, weil solche Erzählmuster typischerweise mit einer kurzen Zeitachse und hoher Emotionalisierung arbeiten, wodurch Abwägung und Rückversicherung ausfallen. Genau dagegen helfen definierte Eskalationswege und klare Regeln für Rückfragen.
Der deutsche Markt spiegelt diese Mechanik, aber mit regionaler Ballung in Hessen, Nordrhein-Westfalen und Thüringen. In Frankfurt sollen zwei Seniorinnen Beträge im fünf- bis sechsstelligen Bereich an falsche Polizisten übergeben haben. Im Sauerland wurde ein Ehepaar unter Druck gesetzt, weil die Täter behaupteten, die Tochter habe einen tödlichen Unfall verursacht; die Zahlung erfolgte demnach in Gold und Schmuck als „Kaution“. Solche Beispiele zeigen, warum klassische Awareness-Kampagnen allein oft zu kurz greifen: Die Täter antizipieren reale Sorgen und setzen auf eine Rolleninszenierung, die in der Stresslage plausibel wirkt. Hinzu kommen moderne Formen wie Prepaid-Zahlungen per Karten: In Gotha soll eine 73-Jährige über einen Messenger-Dienst betrogen worden sein, indem exklusive medizinische Leistungen erzwungen wurden; sie zahlte 20.000 Euro mit Prepaid-Karten.
Was diese Fälle verbindet, ist die Angriffskette vom ersten Kontakt bis zum finalen Zugriff. Die Täter nutzen unterschiedliche Kanäle, aber oft ähnliche Mechanismen: erst Kontaktaufnahme (Anruf oder Ping), dann Druckaufbau und schließlich ein Ziel, das technische oder finanzielle Wirkung erzeugt. Sicherheitsdienste wie das FBI und die ukrainische SBU beobachten dabei koordinierte Cyberoperationen, die auch Regierungs- und Militärumfelder betreffen. Zwar unterscheiden sich Zielsysteme, doch der zugrunde liegende Ansatz bleibt vergleichbar: Phishing-Nachrichten per SMS oder Messenger sollen Authentifizierungscodes abgreifen oder in legitime Workflows einschleusen. Ein wichtiger Vergleich für Unternehmen ist daher der Unterschied zwischen reiner „Kontaktwarnung“ und dem Schutz vor Folgeaktionen auf Endgeräten und Konten, etwa durch Fernwartungsregeln, Code-Handling und kontrollierte Berechtigungen.
Banken reagieren zunehmend mit verschärften Prozessregeln, die Betrugsparteien nicht nur „warnen“, sondern aushebeln. Sparkassen und internationale Banken sollen ihre Hinweise intensiviert haben; die Sparkasse Märkisch-Oderland betont laut Meldungen, dass Mitarbeiter der Betrugsabteilung niemals telefonisch nach PINs, Karten oder Online-Banking-Zugängen fragen. Solche Sätze sind mehr als PR: Sie übersetzen Bedrohungsmodelle in konkrete, testbare Mitarbeiterhandlungen. Experten raten außerdem, bei Anrufen unbekannter internationaler Nummern besonders vorsichtig zu sein und keine sensiblen Daten preiszugeben. Für Messenger-Dienste wird empfohlen, Zwei-Faktor-Authentifizierung zu aktivieren und unbekannte Anrufer stummzuschalten, um die Angriffsfläche für Übernahmen und automatisierte Bestätigungsprozesse zu reduzieren.
Ein entscheidender historischer Hintergrund ist, dass Voice-Phishing über Jahre von einfachen Betrugsanrufen zu mehrstufigen Kampagnen gewachsen ist. In früheren Wellen standen oft reine Identitäts- und Zahlungsanweisungen im Vordergrund; heute werden Techniken aus dem Cybercrime-Umfeld stärker integriert, etwa durch Fernwartungssoftware, die nachgelagerte Zugriffsmöglichkeiten schafft. Diese Entwicklung erklärt auch, warum Behörden und Banken zunehmend „gegen den Ablauf“ argumentieren: Nicht der Anruf selbst, sondern die nächste Aktion entscheidet. Für die Praxis heißt das, dass Unternehmen Rückruf- und Verifikationsprozesse für sensible Anfragen standardisieren sollten, etwa über fest definierte Kanäle und nicht über die im Gespräch angegebene Nummer. Damit sinkt die Wahrscheinlichkeit, dass Opfer oder Mitarbeitende in eine irrtümliche Authentizitätskette geraten.
Aus regulatorischer und datenschutzrechtlicher Sicht spielen zusätzlich die Folgen für Logdaten und Identitätsverarbeitung eine Rolle. Beim Einsatz von Sicherheitsmechanismen wie Kontoüberwachung, Betrugsprävention oder Callback-Workflows entstehen Verarbeitungsvorgänge, die im Rahmen von DSGVO-Anforderungen erklärbar, verhältnismäßig und technisch abgesichert sein müssen. Auch Telefon- und Messenger-Daten unterliegen in der Praxis strengen Aufbewahrungs- und Zweckbindungen, weshalb Banken und Security-Dienstleister Transparenz und Datenminimierung in ihren Prozessen priorisieren sollten. Wer diese Bedrohung ernst nimmt, sollte deshalb nicht nur Awareness trainieren, sondern auch Governance für Berechtigungen, Incident Response und die Absicherung von Authentifizierungswegen betreiben, damit aus einem Warnsignal keine Datenschutz- oder Compliance-Falle wird.
Für die Zukunft ist mit weiteren Verfeinerungen zu rechnen: Ping-basierte Kontakte und Messenger-Phishing lassen sich schnell skalieren, weil sie wenig Infrastruktur pro Opfer benötigen, aber hohe Auswirkung über geschicktes Timing erzielen. Gleichzeitig dürften Täter noch stärker versuchen, betroffene Endgeräte über Fernwartung oder manipulierte Workflows einzubinden, um nicht nur Geldflüsse, sondern auch interne Freigaben zu beeinflussen. Ein realistischer Ausblick für Organisationen ist daher, die Abwehr als Kette zu betrachten: technische Härtung der Endpunkte, klare Regeln für Fernzugriff, robuste Authentifizierung ohne code-based „Abgreifbarkeit“ sowie eindeutige Kommunikationsrichtlinien. Wer jetzt Prozesse und Kontrollpunkte aus der beschriebenen Angriffskette ableitet, reduziert das Risiko deutlich, bevor die nächste Welle startet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Telefonbetrug mit Ping-Calls und Messenger-Phishing: Warum die Maschen jetzt eskalieren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Telefonbetrug mit Ping-Calls und Messenger-Phishing: Warum die Maschen jetzt eskalieren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Telefonbetrug mit Ping-Calls und Messenger-Phishing: Warum die Maschen jetzt eskalieren« bei Google Deutschland suchen, bei Bing oder Google News!