


DRESDEN / LONDON (IT BOLTWISE) – Kriminelle treiben derzeit eine Phishing-Welle im Stil des BKA voran und fordern Betroffene mit angeblichen Haftbefehlen sowie einer 72-Stunden-Frist zur Reisepass-E-Mail auf. Die Masche zielt auf Identitätsdiebstahl und wird durch Drohkulissen und medienbezogene Erpressungsbehauptungen verstärkt. Parallel melden Sicherheitsdienstleister weitere Betrugsvarianten, darunter gefälschte Interpol-Mails mit Schadsoftware und Phishing in Finanzdienstleistungen sowie für Online-Zahlungen. Der Beitrag zeigt, welche technischen Mechanismen dahinterstehen, wie man Angriffe früh erkennt und welche organisatorischen Maßnahmen im Betrieb jetzt greifen.
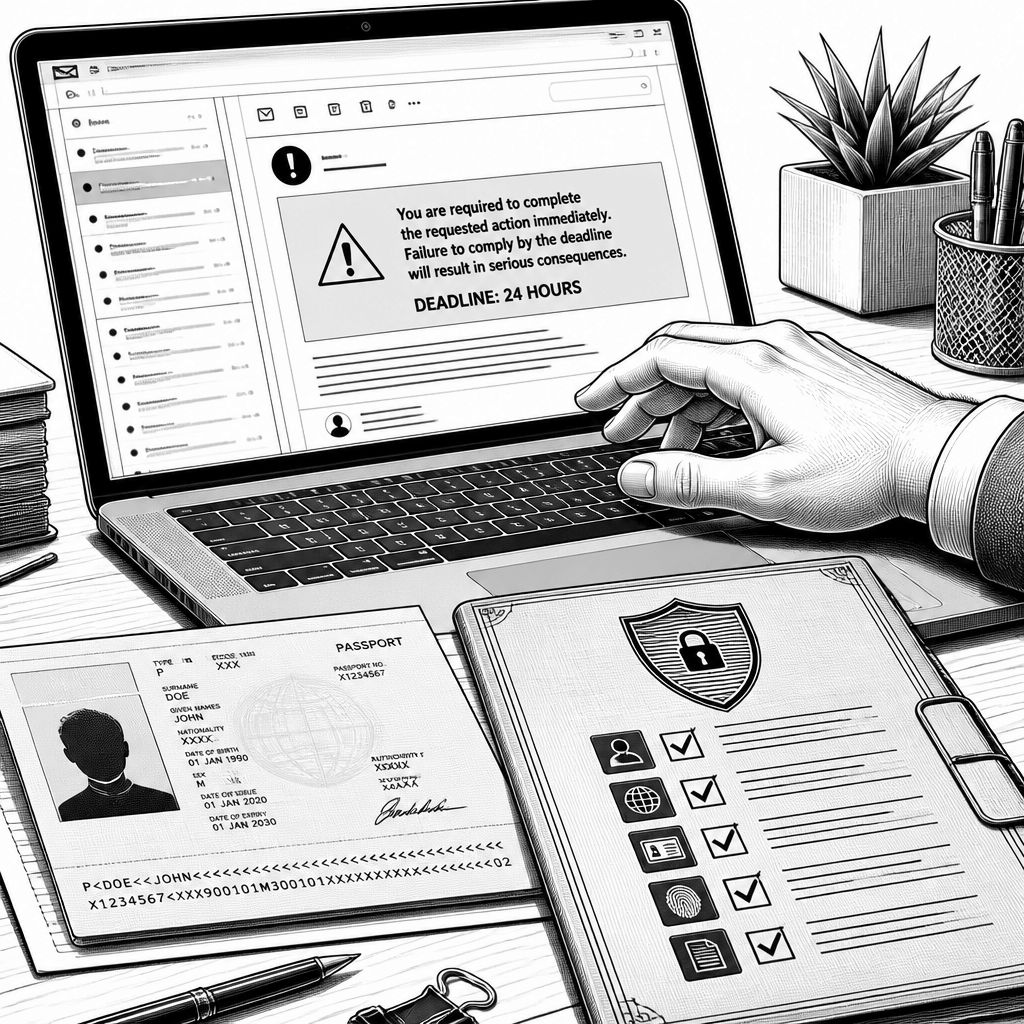
Eine neue Phishing-Welle setzt auf eine besonders wirksame Kombination aus Autorität, Zeitdruck und Identitätshebel: Laut Verbraucherangaben aus Sachsen verschicken Betrüger E-Mails, die sich am Auftritt des Bundeskriminalamts orientieren. Empfänger sollen angeblich alsbald mit einem Haftbefehl rechnen und außerdem in einem „Straftäter-Register“ landen. Der entscheidende Druckpunkt: Innerhalb von 72 Stunden sollen Betroffene eine Kopie ihres Reisepasses per E-Mail übermitteln. Für IT- und Security-Teams ist das nicht nur ein klassischer Betrugsversuch, sondern ein direkter Einstieg in Identitätsmissbrauch.
Technisch funktioniert das Vorgehen typischerweise über das Zusammenspiel von Social Engineering und Datenabgriff. Der „BKA-Briefkopf“ ist dabei weniger ein technisches Problem als ein Vertrauensanker: Viele Nutzer vergleichen Details wie Absendernamen, Formatierung und mögliche Verweise, statt die Nachricht strikt über technische Validierung (Domain, SPF/DKIM/DMARC) zu prüfen. Zusätzlich erhöht die Drohkulisse die Reaktionsgeschwindigkeit: Wer unter Stress agiert, öffnet eher Anhänge oder klickt Links. Besonders riskant ist die geforderte Passkopie, denn die Identitätsdaten lassen sich anschließend für weitere Konten, Verträge oder Logins verwenden – ein Angriffsketten-Startpunkt.
Die Verbraucherzentrale ordnet die Lage klar ein: Keine staatliche Stelle verschickt Vorladungen per E-Mail oder fordert Ausweisdokumente auf diesem Weg an. Genau hier liegt der organisatorische Hebel für Unternehmen und Behörden: Security Awareness muss nicht nur „nicht klicken“ vermitteln, sondern auch klare No-Go-Regeln für Dokumentenanforderungen enthalten. Experten raten, die Nachricht nicht zu beantworten, keine Anhänge zu öffnen und die E-Mail sofort zu löschen; ergänzend sollten Betroffene Anzeige bei der Polizei erstatten. Für die Praxis bedeutet das: Auch wenn die Mail „überzeugend“ wirkt, darf die Reaktion standardisiert und dokumentiert ablaufen.
Die Meldung reiht sich in ein Muster ein, das Sicherheitsdienstleister schon länger beobachten: Phishing wird zunehmend professionell und parallelisiert. So wird auch vor gefälschten Nachrichten im Interpol-Stil gewarnt, bei denen ein Link zu einem scheinbar passwortgeschützten Archiv führt. Dahinter kann sich Schadsoftware verbergen, die Laufwerke verschlüsselt und Lösegeldforderungen nach sich zieht. Solche Kampagnen treffen häufig kleine und mittlere Unternehmen, weil dort Prozesse zur Postfach-Absicherung, Patch-Disziplin und E-Mail-Quarantäne oft weniger ausgereift sind. Ein wichtiger Vergleich: Enterprise-Schutzketten reduzieren die Klickrate, aber Awareness allein ersetzt kein sauberes E-Mail-Filtering.
Auch staatliche und finanznahe Kommunikationswege werden als Vorlage genutzt. Berichte nennen ein Beispiel rund um ein Bundeszentralamt für Steuern: Die Betrüger sollen mit gefälschten Logos und Aktenzeichen arbeiten und Bußgeldandrohungen für angeblich unterlassene Offenlegungsthemen ins Spiel bringen. Das Amt betont dabei, dass Bescheide nur über den klassischen Postweg erfolgen. Im Bankenumfeld wird wiederum vor Nachrichten gewarnt, die eine dauerhafte Kontosperrung ankündigen – angeblich wegen einer Aktualisierung einer bestimmten App. Auffällig ist das genannte Datum, das als Qualitätsmerkmal bei vielen Kampagnen auftaucht: Unstimmigkeiten sind oft schnell sichtbar, werden aber im Alarmmodus übersehen.
Im Kern zeigt die Welle, wie Angreifer die psychologischen Schwachstellen der Nutzer ausnutzen: Zeitdruck („72 Stunden“), Drohkulisse (Haftbefehl, Register, Sperrung) und ein angeblicher Informationsabgleich („Medien“ oder „Sicherheitsüberprüfung“) schaffen eine Situation, in der kontrolliertes Handeln schwerfällt. Genau deshalb sollten Security-Teams die technische Seite und die prozessuale Seite koppeln. Technisch hilft ein konsequentes Postfach-Filtering, idealerweise mit Quarantäne für verdächtige Absender, sowie Monitoring auf ungewöhnliche Klickmuster und Datenabflüsse. Prozessual helfen klare Eskalationspfade: Wenn Dokumente angefragt werden, muss ein Rückkanal über bekannte, verifizierte Nummern erfolgen – nie über die Mail selbst.
Für den medizinischen Sektor wird zudem ein besonders kostspieliger Mix aus Phishing und Social Engineering beschrieben: Eine Arztpraxis soll mit gefälschten Bankschreiben, QR-Codes und anschließenden Telefonanrufen insgesamt 9.400 Euro Schaden erlitten haben. QR-Codes sind dabei ein häufig unterschätzter Kanal, weil sie sich leichter in Layout und „Offiziellkeitslook“ einbetten lassen als reine URL-Links. Im Vergleich zur BKA-Masche ist der technische Einstieg anders, das Ziel aber ähnlich: Vertrauen herstellen, Zahlungs- oder Identitätsentscheidungen erzwingen. Für Healthcare-Organisationen ist das relevant, weil sie trotz teils strikter Compliance-Prozesse oft auf schnelle Kommunikation angewiesen sind und Rechnungswege besonders anfällig sein können.
Regulatorisch und datenschutzseitig verschärft sich die Lage durch die Passkopie als verlangtes Zielobjekt. Sobald Identitätsdokumente in betrügerische Hände gelangen, entstehen nicht nur unmittelbare Kosten, sondern auch Folgeaufwände für Betroffene und Unternehmen, etwa bei Konto- oder Vertragsbereinigungen, Auskunftsprozessen und erhöhtem Betrugsrisiko. Wer im Betrieb solche Vorfälle behandelt, sollte daher Incident-Response-Playbooks mit Datenschutzmaßnahmen verzahnen: Aufzeichnung der betroffenen Accounts, Sperr- und Rückrufprozesse, sowie eine saubere Dokumentation für Versicherungen und Behörden. Dabei gilt: Je früher die Mail als Phishing erkannt und gemeldet wird, desto kleiner bleibt die Angriffsfläche.
In der Zukunft ist mit weiteren Iterationen zu rechnen, weil die Angreifer aus jedem erfolgreichen Schritt lernen. Der nächste Schritt könnte darin bestehen, die Zeitdruck-Logik weiter zu verkürzen, Sender- und Layoutvarianten noch stärker zu personalisieren und Zielgruppen präziser anzusprechen, etwa über branchenspezifische Kontexte. Gleichzeitig werden Abwehrteams ihre Filtermodelle und Detektionsregeln verfeinern: Semantische Erkennung verdächtiger Textmuster, Reputation-Checks für Domains sowie Regeln für ungewöhnliche Dateianfragen wie Ausweiskopien. Für Entwickler und Security-Engineering heißt das: Sichere E-Mail-Prozesse sollten nicht nur „best effort“ sein, sondern als messbare Kontrolle (Quarantänequote, False-Positive-Raten, Reaktionszeiten) in den Betrieb übergehen. Wer jetzt strukturiert vorbereitet, reduziert den Schaden schon bevor der erste Klick passiert.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "BKA-Phishing mit Reisepassforderung: So kontern Unternehmen und Privatanwender die Betrugswellen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "BKA-Phishing mit Reisepassforderung: So kontern Unternehmen und Privatanwender die Betrugswellen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »BKA-Phishing mit Reisepassforderung: So kontern Unternehmen und Privatanwender die Betrugswellen« bei Google Deutschland suchen, bei Bing oder Google News!