


SAN FRANCISCO / LONDON (IT BOLTWISE) – Google liefert mit Chrome 150 gleich zwei Sicherheits-Updates nach kurzem Abstand. In Summe stopfen die Entwickler 27 teils kritische Schwachstellen, darunter zwei als kritisch eingestufte Use-after-free-Fälle in Ozone und Views. Wichtig: Google nennt bislang keine Hinweise auf aktiven Missbrauch. Gleichzeitig geraten Hersteller anderer Chromium-basierter Browser unter Zugzwang, weil deren Chromium-Zweige den Sicherheitsstand nachziehen müssen.
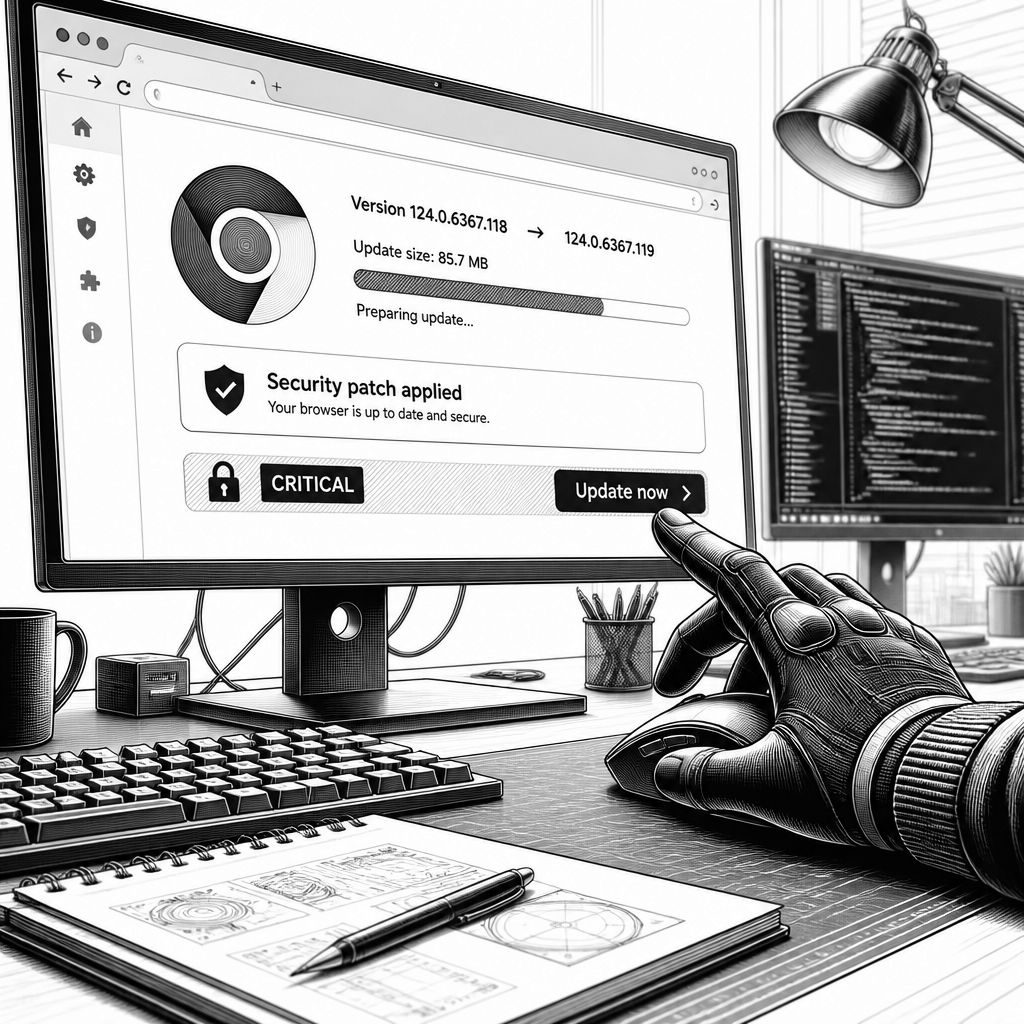
Google hat Chrome innerhalb weniger Tage gleich zweimal mit Sicherheitsfixes versorgt. Für Windows und macOS liegt der Stand in den Versionen 150.0.7871.114/115 vor, unter Linux bei 150.0.7871.114. In Summe wurden 27 Schwachstellen behoben, von denen zwei als kritisch bewertet sind. Google bestätigt zudem, dass bislang keine der Lücken für Angriffe ausgenutzt worden sein sollen. Damit setzt der Hersteller erneut auf „Rapid Patch“-Mechanik: Erst wurde am Vortag ein Update veröffentlicht, diesmal folgt in kurzer Folge der nächste Patch, ohne dass Details zur ersten Runde öffentlich ausführlich dokumentiert wurden.
Der Sicherheitsblog nennt als zentralen Hebel die Kombination aus interner Bug-Discovery und extern gemeldeten Findings. Insgesamt sollen 24 der 27 Schwachstellen von Google selbst entdeckt worden sein, der Rest stammt aus der Forschungsgemeinschaft. Dafür hat Google laut Release-Notiz insgesamt 3.000 US-Dollar an Prämien ausgezahlt. Für Unternehmen ist das ein Signal, wie dynamisch sich die Angriffsflächen in Browser-Engines entwickeln: Schon kleine Änderungen an Speicherverwaltung, Objektlebenszyklen oder Rendering-Pipelines können Use-after-free-Szenarien auslösen. Genau diese Kategorie prägt das Update: Mit 13 UAF-Fällen ist die Klasse erneut prominent.
Besonders kritisch sind zwei Einträge: CVE-2026-15112 und CVE-2026-15129. Beide werden als Use-after-free (UAF) beschrieben, allerdings in unterschiedlichen Komponenten. Betroffen sind in der Meldung Ozone und Views – zwei Bereiche, die typischerweise mit UI-/Rendering- und Plattformanbindung zu tun haben. UAF-Lücken sind deshalb riskant, weil sie bei Ausnutzung Speicherobjekte betreffen, die nach ihrer Freigabe noch referenziert werden. In Browsern kann das je nach Architektur bis hin zu Codeausführung reichen, vor allem dann, wenn Exploits zusätzlich Randbedingungen wie Heap-Spraying und stabile Speicherlayouts ausnutzen. Google stuft außerdem 23 weitere Lücken als hohes Risiko ein, zwei als mittleres Risiko.
Historisch zeigt sich hier ein wiederkehrendes Muster: Chromium-basierte Browser erhalten häufig mehrere Sicherheitsrunden innerhalb kurzer Zeit, weil neue Fehler oft erst nach dem Release in der Masse auffallen oder weil zusätzliche Klassen von Problemen beim Nachbessern sichtbar werden. Die letzte Woche verlief entsprechend: Chrome 150 ist als Hauptversion ausgerollt worden und schließt über 400 Sicherheitslücken insgesamt, die in der Summe als kritisch bewertet wurden. In der Praxis heißt das für Administratoren: Der Update-Mechanismus läuft in der Regel automatisch, aber man sollte in Management-Umgebungen sicherstellen, dass Geräte wirklich nachziehen. Alternativ können Nutzer über „Hilfe“ und „Über Google Chrome“ die Prüfung manuell anstoßen.
Neben Desktop hat Google die Sicherheitsstände auch für mobile Plattformen gespiegelt: Chrome 150.0.7871.114 für Android und Chrome 150.0.7871.113 für iOS. In der Android-Version seien dabei die gleichen Schwachstellen wie auf dem Desktop beseitigt. Für Windows und macOS nennt Google zudem den Extended Stable Channel mit Chromium-Version 150.0.7871.115. Planungstechnisch ist die nächste Stufe klar: Die Freigabe von Chrome 151 wird für Ende Juli erwartet. Technisch betrachtet ist das der Moment, in dem sich im Rollout entscheidet, ob Unternehmen „Continuous Patch“-Fenster nutzen oder ob sie auf kontrollierte Stufen setzen. In der Sicherheitsarchitektur zählt vor allem die Zeit zwischen Fix-Verfügbarkeit und tatsächlicher Installation auf Endpunkten.
Vergleichbar eng getaktet wird das Bild auch bei Wettbewerbern. Brave hat zwar am 8. Juli ein Update auf Version 1.92.138 mit Chromium 150.0.7871.101 ausgeliefert, doch das zweite Chrome-Update lag danach bereits mit einem weiter gehenden Sicherheitsstand vor. Für die Betreiber anderer Browser bedeutet das: Auch wenn man „irgendwann“ updated, entscheidet der konkrete Chromium-Snapshot. Microsoft Edge steht laut Meldung bei 150.0.4078.48 und damit auf dem Sicherheitsniveau der Vorwoche, während Vivaldi noch immer mit Bugs in einer Version 8.1 auf Basis von Chromium 150 arbeitet; dort liegt inzwischen die vierte RC-Stufe (Release Candidate) vor. Opera wiederum aktualisierte auf 133.0.5932.20/24, enthält aber noch eine veraltete Chromium-Ausgabe 149.0.7827.201 – ein Verhalten, das in der Sicherheitslogik eher als Risikoquelle wirkt, weil für Chromium 149 offenbar keine Updates mehr kommen.
Aus Marktsicht ist das ein klassischer „Dependency“-Effekt: Chromium ist für viele Browser die gemeinsame Engine, und Sicherheitsrisiken wandern damit über Anbietergrenzen hinweg. Unternehmen, die auf Browser-Vielfalt setzen (z. B. Um Kompatibilität oder Komfortanforderungen zu erfüllen), können dadurch in eine Scheinsicherheit geraten, wenn sie Updates unterschiedlicher Browser nicht nach Datum und Chromium-Snapshot synchronisieren. Für die interne IT empfiehlt sich daher ein Ansatz, der Sicherheitsstände als Teil der Endpoint-Compliance behandelt: Versionen müssen nicht nur „aktuell“ sein, sondern sollten auf dem gleichen Sicherheits-/Engine-Schnitt liegen. Damit wird auch der Aufwand für Penetration-Tests planbarer, weil Exploit-Entwicklungen weniger auf „Alt-Browsers“ setzen können, sobald die Flotte einheitlich aufschließt.
Regulatorisch und datenschutzseitig bleibt Browser-Sicherheit eng mit der Schutzwirkung für personenbezogene Daten verknüpft. Zwar wird in der Meldung keine Datenpanne behauptet, aber Speicherfehler wie UAF-Lücken sind für Angreifer ein Türöffner, um in seltenen Fällen Datenabflüsse oder Manipulationen in Browser-Kontexten zu erreichen – etwa über kompromittierte Session-Tokens oder über gefälschte UI-Interaktionen. Für Branchen mit strengen Vorgaben (z. B. Gesundheitswesen, Finanzdienstleistungen oder öffentliche Verwaltung) zählt deshalb die dokumentierte Patch-Policy. Technisch ist das auch ein organisatorischer Abgleich: Browser-Updates hängen nicht nur von Nutzereinstellungen ab, sondern häufig von zentralen Policies, der Gerätefreigabe und dem MDM/Endpoint-Management. Wer hier hinterherhinkt, erhöht das Risiko, dass einzelne Laptops „aus der Compliance rutschen“.
Der nächste Schritt ist pragmatisch: Chrome und alle Chromium-basierten Browser sollten so schnell wie möglich aktualisiert werden, insbesondere weil zwei kritische UAF-Fälle in Kernkomponenten adressiert werden. Für Unternehmen kann es sinnvoll sein, kurzfristig eine Engstelle zu setzen: Welche Geräte laufen noch auf den älteren Chromium-Snapshots, und wie lange dauert die Rollout-Kette bis zur tatsächlichen Installation? Im Vergleich Cloud- vs. On-Prem-Ansatz spielt dabei zwar nicht die Rechenumgebung die Hauptrolle, aber das Rollout-Tempo der Endpoints. In vielen Organisationen ist das der Engpass, nicht die technische Update-Fähigkeit. Wer jetzt sauber nachzieht, senkt die Wahrscheinlichkeit, dass der nächste Patchzyklus später für einzelne Nutzer „zu spät“ kommt.
Für Entwickler und Sicherheitsteams ergibt sich zusätzlich eine indirekte Chance: UAF-Klassen in Ozone und Views zeigen, welche Codepfade im Rendering/Presentation-Layer besonders sensibel sind. Wer eigene Browser-Komponenten integriert, WebViews betreibt oder spezielle UI-Integrationen nutzt, sollte die Change-Logik stärker mit Memory-Safety-Praktiken abgleichen. Für die nächsten Wochen ist außerdem zu erwarten, dass weitere Anbieter die Lücken in ihren nächsten Releases schnell umsetzen, weil der öffentliche Abstand zu Chrome 150 sichtbar ist. Die Trendlinie bleibt damit stabil: Patch-Frequenz hoch, Risiko differenziert, und der wirksamste Schutz entsteht durch konsistente Versionierung – nicht durch einzelne „Manuell-Updates“ auf ausgewählten Rechnern.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Chrome schließt 27 Lücken in zwei kurzen Updates – besonders kritisch sind UAF-Fälle" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Chrome schließt 27 Lücken in zwei kurzen Updates – besonders kritisch sind UAF-Fälle" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Chrome schließt 27 Lücken in zwei kurzen Updates – besonders kritisch sind UAF-Fälle« bei Google Deutschland suchen, bei Bing oder Google News!