


BERLIN / LONDON (IT BOLTWISE) – Eine Welle von KI-gestütztem Phishing setzt Bankkunden unter Druck: Laut Meldungen liegt die Klickrate bei 54 Prozent, während klassische Kampagnen nur auf zwölf Prozent kommen. Besonders perfide Maschen laufen über täuschend echte Anrufe und E-Mails, die auf Kontohistorien und App-Details zugeschnitten sind. In Deutschland geraten unter anderem DKB, Sparkasse und Volksbank in den Fokus, während parallel auch in den USA prominente Personen Opfer fast schon verhindern konnten. Entscheidend ist jetzt, wie Banken Betrugserkennung, Auszahlungsprozesse und Nutzer-Workflows so umbauen, dass Manipulationen nicht durchschlagen.
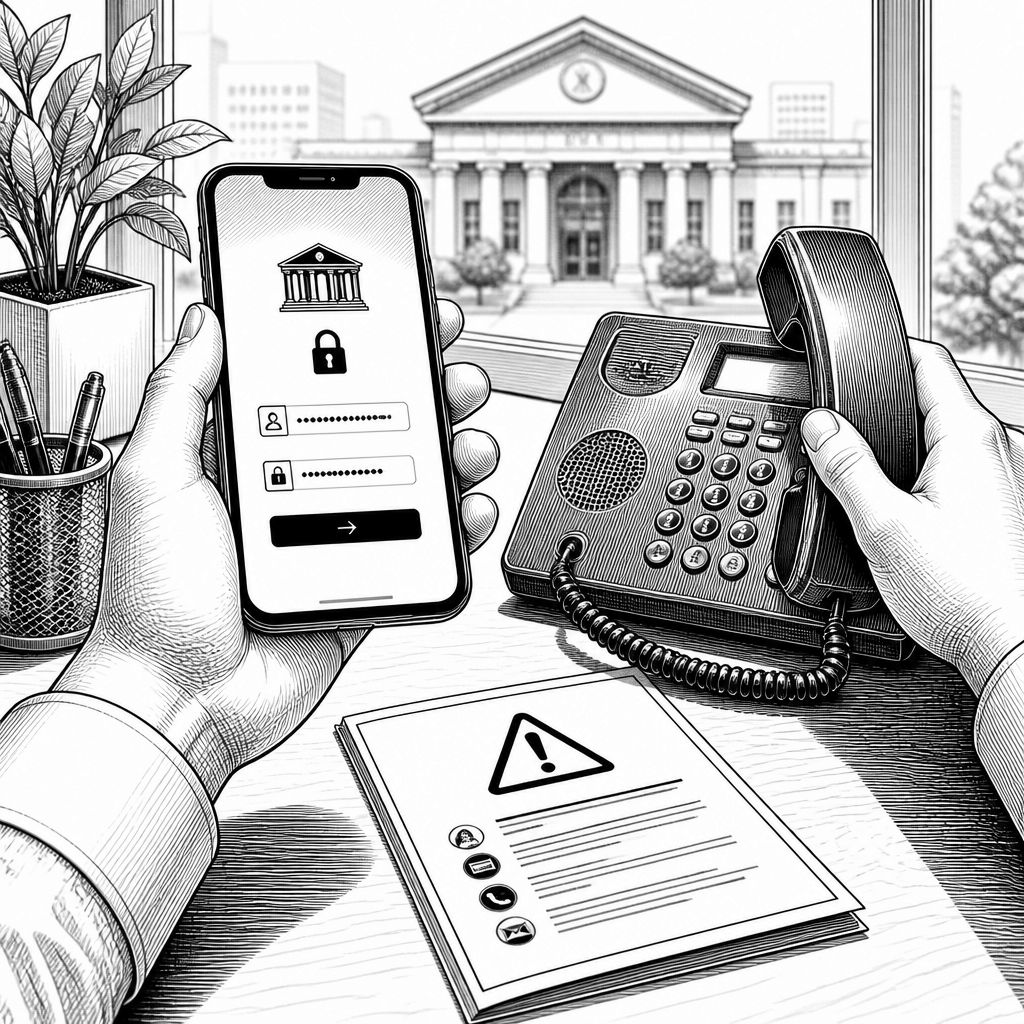
Die aktuelle Phishing-Welle wirkt weniger wie „Spam mit KI“ und mehr wie ein zielgenaues Betrugsskript, das sich an reale Bankkunden anheftet. Berichten zufolge liegt die Klickrate bei KI-Phishing inzwischen bei 54 Prozent, während klassische Methoden lediglich etwa zwölf Prozent erreichen. Das bedeutet: Selbst eine kleine Schwäche im Nutzerverhalten oder in der Prozesslogik kann sofort zu Transaktionen führen. In Europa und den USA geraten dabei nicht nur Kontoinhaber, sondern auch Institutionen in Alarmbereitschaft. Für die Sicherheitsverantwortlichen ist der Kernschock klar: Die Angriffe sind nicht zufällig, sondern sie „kennen“ Kontext, Timing und Kommunikationswege.
Technisch betrachtet nutzen die Täter fortgeschrittene KI-gestützte Sprach- und Textmuster, um Authentizitätsanker zu erzeugen. Der Fall eines CBS-Chefreporters Anfang Juli zeigt, wie sich ein betrügerischer Telefonkontakt an Details aus der Kontohistorie anlegt: Eine Dienstmarkennummer wird genannt, eine scheinbare Betrugsprävention wird inszeniert und die „Anweisung“ zielt auf eine Bargeldabhebung. Auffällig ist der Moment, in dem misstrauische Nutzer stutzig werden, wenn der Angreifer Gespräche mit echten Bankmitarbeitern unterbindet. Solche Abläufe sind im Kern Social Engineering mit technischen Komfortmitteln: glaubwürdige Tonalität, präzise Formulierungen und ein Routing, das in der Praxis nicht sofort als Fälschung auffällt.
In Deutschland wird die Lage über Warnungen der Verbraucherzentrale konkretisiert: Betroffene sollen unter anderem Kunden der DKB, Sparkasse und Volksbank sein. Mehrere Maschen folgen dabei ähnlichen Mustern. So verschicken Angreifer E-Mails, die eine drohende App-Abmelde- oder Auslaufphase ankündigen und auf eine vermeintliche Re-Authentifizierung verlinken. Schon ein Rechtschreibfehler im Betreff („läuft“ statt „läuft“) kann als Indikator dienen, aber die Angreifer verbessern sich offenbar in Tempo und Qualität. Andere Varianten setzen auf Zeitdruck: Kunden werden bis zu einem Datum gedrängt, angebliche Sicherheitssysteme zu aktivieren. Experten warnen außerdem vor Nachrichten, die wie App-Updates wirken und bei Nichtreaktion mit Kontosperrung drohen.
Der Markt reagiert zweigleisig: auf Betriebssystem- und Plattformebene sowie in der Bank-IT. Laut den vorliegenden Einschätzungen sehen viele Unternehmen KI-gestützte Angriffe als größte Bedrohung, doch nur ein Teil hat bereits spürbar investiert. Auf der Plattformseite treiben große Player Funktionen voran, die Betrugsmuster besser erkennbar machen sollen; im Umfeld wird etwa über eine neue iOS-Funktion mit dem Namen „Trust Insights“ berichtet, während parallel an Echtzeit-Erkennung für Android gearbeitet werde. Für Banken ist das jedoch nur ein Baustein: Entscheidend ist, wie stark sie Transaktionen gegen manipulative Anfragen „härten“. Dazu zählen Verzögerungen bei Auszahlungen, Risiko-Checks vor Freigaben und Verhaltensanalysen, die Auffälligkeiten nicht erst nach dem Schaden, sondern davor stoppen.
Historisch sind Banken in diesem Bereich seit Jahren verwundbar, weil sich Betrugslogiken immer wieder anpassen. Schon klassische Phishing-Kampagnen setzten auf Glaubwürdigkeit durch Branding, aber KI hebt vor allem die Skalierbarkeit und Personalisierung an: Texte werden schneller iteriert, Tonalität wird variabler, und Bezüge auf aktuelle Ereignisse oder individuelle Daten wirken überzeugender. Die aktuellen Zahlen unterstreichen diesen Trend: Weltweit werden Verluste durch Betrug im vergangenen Jahr auf umgerechnet rund 400 Milliarden Euro beziffert, mit einer Prognose von 450 Milliarden Euro für das laufende Jahr. Auch wenn einzelne Messmethoden variieren, ist die Richtung eindeutig: Automatisierte Angriffe verschieben die Kosten für Abwehr und erhöhen die Notwendigkeit, Nutzertrainings mit technischen Gegenmaßnahmen zu kombinieren.
Ein weiterer Hebel liegt in der Prozesskette rund um Identitätsprüfung und Entscheidungslogik. Wenn Angreifer Nutzer nicht nur per Mail, sondern auch per Anruf „führen“, müssen Banken auf mehreren Ebenen gegensteuern: Nummern- und Terminrouting, Telefonie-Monitoring, klare Eskalationswege in der Filiale und vor allem harte Regeln gegen spontane Bargeld- oder Kurieranforderungen. Im konkreten US-Fall betont das FBI gemeinsam mit der FTC sinngemäß, dass keine echte Behörde oder Bank Barübergaben per Kurier verlangt. Für die Umsetzung bedeutet das: Compliance und Sicherheitsregeln müssen in den Kundenkommunikationskanälen sichtbar sein und im Backend automatisch durchgesetzt werden, etwa durch Warninteraktionen, Sperrlogik oder zusätzliche Freigabeschritte bei riskanten Mustern.
Vergleichbar mit Cloud-Ansätzen in anderen Sicherheitsdomänen ist hier besonders relevant, wie Banken KI-gestützte Erkennung in die laufende Betrugsprävention integrieren. Der Unterschied zwischen „Erkennung“ und „Wirkung“ ist praktisch: Ein Modell kann Angriffe identifizieren, aber erst durch Regeln, Queues und Transaktionskontrollen entsteht echte Sicherheit. Gegenüber einer rein reaktiven Strategie hilft eine Kombination aus Echtzeit-Signalen, Modellinferenz im passenden Zeitfenster und einem Incident-Workflow für Fälle mit hoher Unsicherheit. Gleichzeitig entstehen Chancen für Entwickler: Wer Betrugsdaten, Ereignisse und Nutzeraktionen sauber zusammenführt, kann neue Detektoren bauen, die nicht nur Text analysieren, sondern auch Metadaten wie Klickverhalten, Gerätewechsel oder ungewöhnliche Kontaktmuster in Beziehung setzen.
Für die nächsten Monate wird die Frage sein, wie schnell sich Abwehrmaßnahmen entlang der gesamten Journey durchsetzen. Initiativen wie OS-/Plattformschutz bieten zwar zusätzliche Reibung, doch der Hauptkampf wird zwischen Bank-Backend und Angriffsdynamik stattfinden. Operative Erfolge bei Ermittlungs- und Koordinationsmaßnahmen zeigen zwar Wirkung, dennoch bleiben die Angreifer organisatorisch aktiv. Für CIOs und CISO bedeutet das: Priorisieren Sie zuerst Aktionen mit direkter Schadensvermeidung, zum Beispiel zusätzliche Freigaben vor Auszahlung, strikte Limits bei verdächtigen Kommunikationsmustern und ein konsistentes „Verifizieren statt reagieren“-Design für Kunden. Aus Sicht der Regulierung und des Datenschutzes sollten dabei auch Logging, Zweckbindung und Aufbewahrungsfristen sauber dokumentiert werden, damit KI-gestützte Analysen rechtssicher bleiben und nicht zu unbeabsichtigter Profilierung führen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KI-Phishing trifft Banken: 54% Klickrate, neue Betrugsmaschen und Schutzhebel" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KI-Phishing trifft Banken: 54% Klickrate, neue Betrugsmaschen und Schutzhebel" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KI-Phishing trifft Banken: 54% Klickrate, neue Betrugsmaschen und Schutzhebel« bei Google Deutschland suchen, bei Bing oder Google News!