


MARYLAND / LONDON (IT BOLTWISE) – Eine neue Phishing-Welle nutzt echte Namen und Titel von Behördenmitarbeitern, um gefälschte Rechnungen und Gebührenforderungen im Bausektor durchzudrücken. In mehreren US-Bezirken warnen Beamte vor E-Mails, die angeblich von Planungs- und Zonenstellen stammen und Überweisungen für nicht existierende Abgaben verlangen. Besonders riskant: Täter greifen auf öffentliche Baugenehmigungsregister zurück und übernehmen echte Aktenzeichen sowie Grundstücksangaben. Parallel verschiebt sich die Betrugslogik weg von blanker Dringlichkeit hin zu geschäftlich klingender Routine, um Abwehrsysteme und Schulungen auszutricksen.
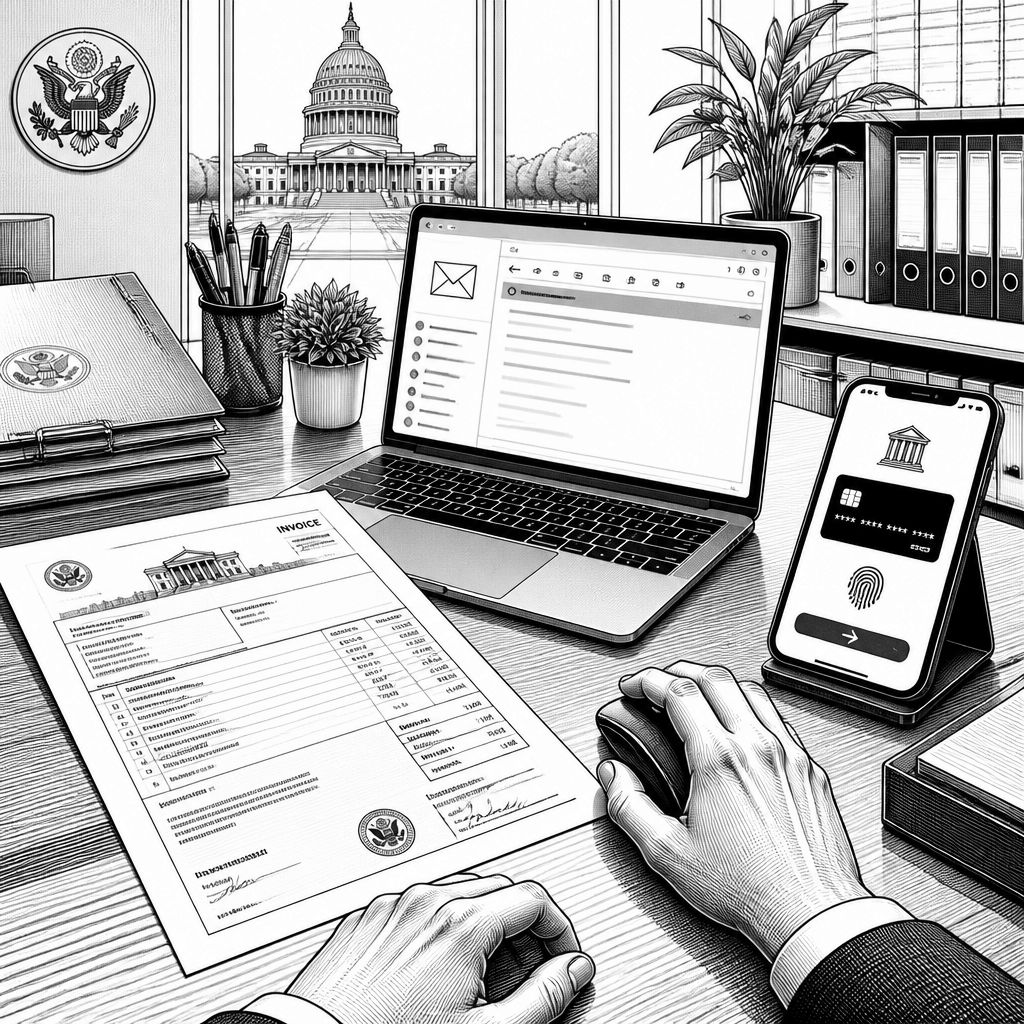
Behördlicher Briefkopf im E-Mail-Postfach ist für Bauherren und Grundstückseigentümer oft das Signal für „das ist schon plausibel“. Genau diese Erwartung nutzen Betrüger derzeit in mehreren US-Bundesstaaten aus: In Maryland, Georgia, Texas, Massachusetts und Hawaii warnen lokale Behörden vor gefälschten Nachrichten im Namen von Planungs- und Zonenstellen. Laut den Meldungen verlangen die Absender Überweisungen für eine angebliche Antragsprüfung, Genehmigungsgebühren oder weitere Zahlungen, die es in der beschriebenen Form nicht gibt. Entscheidend ist dabei nicht nur der Text, sondern die Wirkung von echten Kontaktdaten: Täter setzen auf reale Mitarbeiternamen und Titel, damit die Kommunikation seriös wirkt.
Technisch betrachtet folgen die Angriffe einer gut skalierbaren Logik. Die Täter sammeln aus öffentlichen Quellen verwertbare Identitäten und Kontextdaten: In Massachusetts berichten die Behörden, dass Angreifer bereits seit Ende 2025 öffentliche Baugenehmigungsregister durchsuchen. Anschließend verwenden sie echte Aktenzeichen und konkrete Grundstücksangaben in ihren Zahlungsaufforderungen. Das senkt die Hürde für „Glaubwürdigkeit“ bei Empfängern, weil die Nachricht nicht wie ein generischer Spam wirkt, sondern wie eine zuständigkeitsbezogene Korrespondenz. Für Defender ist das eine Verschiebung: Klassische Heuristiken gegen Dringlichkeitswörter reichen allein nicht mehr aus.
Im Markt zeigt sich der gleiche Trend in der Breite. Ein Bericht des Sicherheitsunternehmens Cofense macht deutlich, wie sehr sich die Phishing-Betreffzeilen verändert haben: Im ersten Quartal 2026 nutzten 79 Prozent der finanzbezogenen Phishing-Betreffzeilen operative Themen wie Geschäftsmöglichkeiten, laufende Verträge oder Routinezahlungen. Nur 21 Prozent griffen noch auf klassische Dringlichkeits-Lockmittel zurück. Diese Entwicklung passt zu einer Angriffsstrategie, die weniger Alarm auslöst und dadurch Sicherheitsmaßnahmen umgeht, die auf „sofort handeln“-Muster trainiert sind. Daneben steigt der Druck auf Organisationen, weil KI-gestützte E-Mail-Filter zwar Muster erkennen, aber bei glaubwürdigen, kontextreichen Texten an Grenzen stoßen.
Der Wettbewerb unter den Cyberangreifern wird parallel sichtbarer. Am 13. Juli identifizierte das Team von LastPass eine Phishing-Aktion mit gefälschten Sicherheitswarnungen und DocuSign-Links. Außerdem läuft seit Januar 2026 eine Kampagne namens „SeasonalInvite“, die mit elektronischen Grußkarten arbeitet, um legitime Fernwartungssoftware zu installieren. Auch jenseits der reinen Social-Engineering-Nachricht bleiben die Techniken dynamisch: Seit Ende März 2023 verstecken Angreifer einen Lua-Loader in TrueType-Font-Dateien (.ttf) und tarnen die Payload als Geschäftskorrespondenz. Solche Varianten erhöhen die Wahrscheinlichkeit, dass zumindest ein Teil der Verteidigungskette versagt, etwa wenn Link- und Dateinspektionsregeln nicht konsistent greifen.
Für die betroffenen Behörden und Unternehmen ist die entscheidende Frage: Wie verhindert man, dass „zuständig“ mit „zahlpflichtig“ verwechselt wird? In Washington County (Maryland) warnte die Planungsabteilung offenbar vor E-Mails, in denen eine „Antragsprfefungs- und Genehmigungsgebühr“ verlangt wird, obwohl die Behörde nach eigenen Angaben keine solche Zahlungsmethode nutzt. Auch Honolulu erklärte, dass keine Genehmigungsgebühren erhoben würden und Zahlungen zum Zeitpunkt der Antragstellung nicht in dieser Form fällig seien. In Hawaii gilt zudem das Vortäuschen einer Amtshandlung als strafbar. Das unterstreicht einen Compliance-Aspekt: Zahlungsprozesse sollten nicht allein auf E-Mail-Kommunikation beruhen, sondern durch eindeutige Kanal- und Identitätsprüfungen abgesichert werden.
Ein weiterer Sicherheitshebel liegt in der Umgangspraxis mit fremden Rechnungs- und Genehmigungsmails. Die Fälle deuten darauf hin, dass Täter nicht nur auf Textmanipulation setzen, sondern Empfänger aktiv zur Zahlung über alternative Wege drängen: In Massachusetts werden Überweisungen, Zahlungen per Peer-to-Peer-Diensten oder sogar Kryptowährungen genannt. Gerade solche Zielbereiche umgehen oft interne Buchungs-Workflows und machen ein klassisches „Rechnung prüfen“-Verhalten schwieriger. Für Enterprise-Umgebungen bedeutet das: Freigaben sollten stärker an strukturierte Daten und Referenzquellen gekoppelt werden, etwa an verifizierte Prozessnummern, eine Abgleich-Logik zwischen CRM/ERP und Eingangskanälen sowie eine konsequente Trennung von „Empfangsbestätigung“ und „Zahlungsanweisung“.
Blick nach vorn: Die Kombination aus kontextreichen Behördendaten, professioneller Routine-Sprache und variierenden Payload-Strategien spricht dafür, dass die nächste Welle weniger wie ein „Angriff auf den Menschen“ wirkt und stärker wie ein „Angriff auf den Prozess“. Das ist für die IT-Sicherheit und Fachabteilungen eine Einladung, Modelle und Kontrollen weiter zu differenzieren: Link-Sandboxing, Dateisignatur- und Content-Scanning sollten eng mit Postfachregeln und Ereignisprotokollen zusammenlaufen. Gleichzeitig werden Entwickler von SIEM- und E-Mail-Sicherheitslösungen gefordert sein, Korrelationen zwischen Absenderidentität, Domain- und Pfadmetadaten sowie ungewöhnlichen Zahlungswegen besser zusammenzuführen. Wenn sich die Muster so fortsetzen, werden Unternehmen in den kommenden Monaten ihre Incident-Playbooks für „Behörden-/Rechnungsbetrug“ ausbauen und die Schulungsinhalte weg von Dringlichkeit hin zu Verifikationshandlungen verlagern müssen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Phishing-Welle mit Behördendaten: So zielen Angreifer auf Grundstücksgebühren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Phishing-Welle mit Behördendaten: So zielen Angreifer auf Grundstücksgebühren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Phishing-Welle mit Behördendaten: So zielen Angreifer auf Grundstücksgebühren« bei Google Deutschland suchen, bei Bing oder Google News!