


LONDON (IT BOLTWISE) – In der ersten Jahreshälfte 2026 nehmen Quishing- und Smishing-Angriffe rasant zu: Gefälschte QR-Codes und SMS-Links werden zunehmend genutzt, um Nutzer zu Zahlungen zu drängen. Besonders kritisch sind WhatsApp-Gruppen, in die Betrüger Betroffene ohne Zustimmung hinzufügen und dann über Gruppendruck Geldforderungen platzieren. Unternehmen und Verbraucher sollen Nachrichten konsequent verifizieren und Überweisungen nur nach sicherer Identitätsprüfung ausführen. Parallel zeigen Ermittlungserfolge, dass auch internationale Operationen Netzwerke treffen können – doch die Angriffslogik bleibt flexibel.
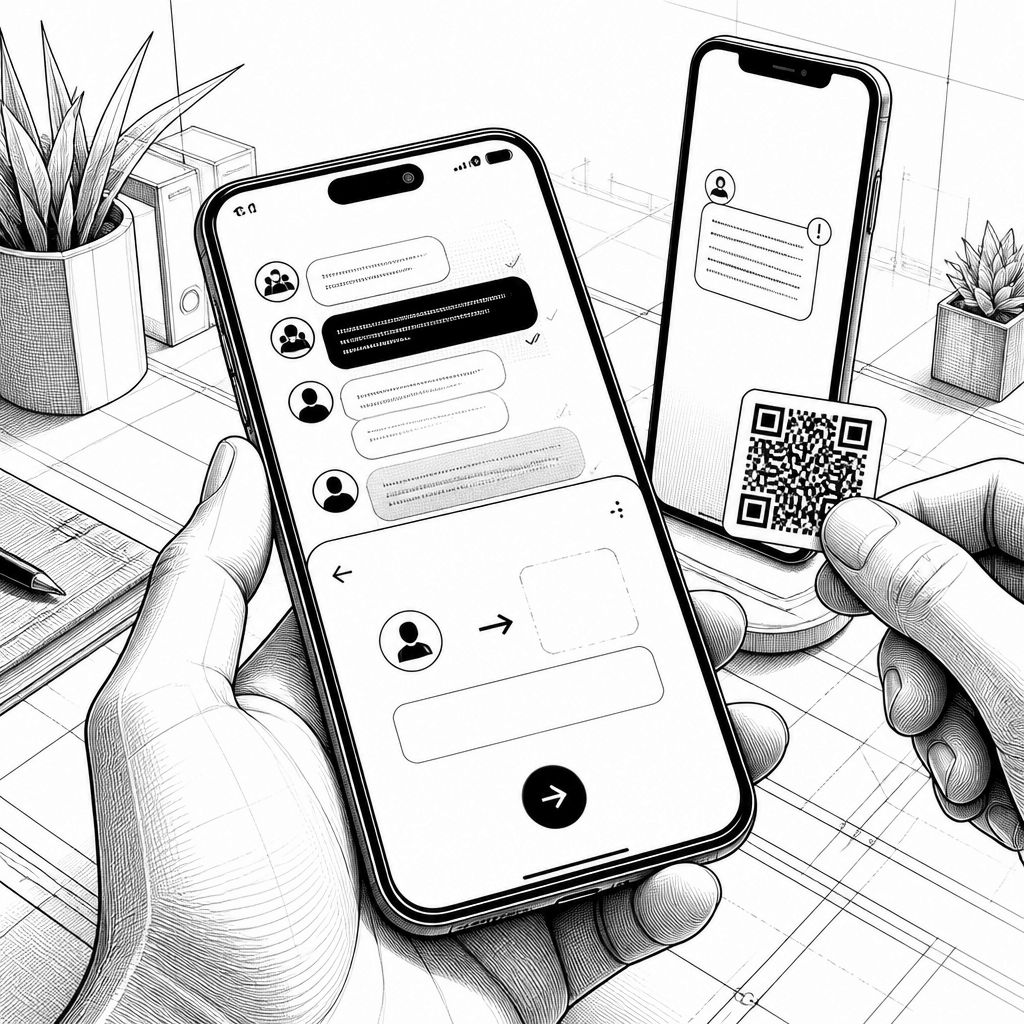
Quishing und Smishing entwickeln sich im ersten Halbjahr 2026 zu einem zentralen Problemfeld, weil die Angreifer die Hürden für den Einstieg weiter senken. Ein aktuelles Muster: Nutzer werden ohne Zustimmung einer WhatsApp-Gruppe hinzugefügt, in der sich die Täter als Freunde oder Bekannte ausgeben und Geld für ein angebliches Gemeinschaftsgeschenk einfordern. In gemeldeten Fällen wurde dabei umgerechnet rund 300 Schweizer Franken gefordert. Der entscheidende Hebel ist weniger die technische Raffinesse als die soziale Inszenierung im Chat: Wer sofort reagiert, gerät schneller in eine Bezahlspirale, bevor die Identität plausibilisiert wurde.
Technisch funktioniert die Masche oft als Kette aus mehreren Komponenten: Erst der ungewollte Einstieg in einen Gruppenchwerpunkt, dann die Nutzung gängiger Zahlungswege und schließlich die Eskalation über „Freund“-Nachrichten. Die Angreifer drücken typischerweise auf eine schnelle Überweisung, etwa per Twint, und lassen dabei wenig Zeit für Rückfragen. Bei Quishing kommt die QR-Ebene hinzu: Gefälschte QR-Codes führen beim Scannen auf Seiten, die wie legitime Zahlungs- oder Bestellprozesse wirken. Bei Smishing übernehmen SMS-Links oder kurze Textaufforderungen den Job, den Nutzer in einen Klick- oder Eingabe-Flow zu bringen, der im Hintergrund Daten abzieht.
Die Zahlenlage unterstreicht, wie dynamisch sich das Angriffsspektrum verändert. Beim Quishing stiegen die Fallzahlen im ersten Quartal um 146 Prozent, beim Smishing legten sie im zweiten Quartal um 162 Prozent zu. Damit verschiebt sich der Fokus weg von klassischen E-Mail-Phishing-Kampagnen hin zu Einstiegspunkten, die im Alltag ohnehin permanent genutzt werden: Messenger, Mobilfunkkanäle und kamerabasierte Workflows wie das Scannen von QR-Codes. Daneben wird auch thematisches Framing eingesetzt. So stieg zwischen April und Juni das auf sportliche Großereignisse bezogene Phishing um rund 500 Prozent, was zeigt, wie schnell Kriminelle saisonale Aufmerksamkeit ausnutzen.
Im Marktbild ist das ein Wettbewerb um Geschwindigkeit und Skalierung. Meta-nahe Kommunikationskanäle wie WhatsApp sind dabei nicht „schwach“ im technischen Sinne, aber die Social-Engineering-Komponente bleibt übergreifend wirksam, weil die Nutzeroberfläche Vertrauen erzeugt. Ähnliche Muster kennt man auch aus anderen Ökosystemen: Google warnt seit Jahren vor smishing- und phishingbezogenen Betrugswegen, und Sicherheitsanbieter betonen regelmäßig, dass Identitätsprüfung und Transaktionsbestätigung entscheidend sind. Für die Praxis heißt das: Nicht nur die Nachricht prüfen, sondern den Zahlungs- oder Empfängerpfad gegenprüfen – idealerweise über einen separaten Kommunikationskanal, der nicht in derselben Betrugsdynamik hängt.
Auch die Strafverfolgung zeigt, dass der Gegner angreifbar wird, wenn Ermittler Strukturen statt Einzelfälle verfolgen. Bei der internationalen Operation „First Light 2026“ nahm Interpol rund 5.800 Verdächtige fest und sicherte Vermögenswerte von 293 Millionen US-Dollar. Parallel zerschlug das FBI das Netzwerk „Outsider“, bei dem der geschätzte Gesamtschaden bei 1,9 Milliarden US-Dollar lag. Solche Einsätze wirken vor allem gegen Infrastrukturen, etwa Hosting, Akquise-Mechanismen oder Callcenter-ähnliche Prozesse. Gleichzeitig lernen Angreifer: Wenn eine Kampagne auffliegt, wechseln sie Medien (Chat statt E-Mail), Formate (QR statt Link) und Timing (WM-Phasen, Feiertage, Geburtstage).
Regulatorisch und zivilrechtlich rückt der Schutz von Betroffenen stärker in den Fokus. Der Bundesgerichtshof hat die Rechtslage für Verbraucher verbessert: Banken müssen Schäden aus Phishing-Angriffen grundsätzlich erstatten, wenn nicht grobe Fahrlässigkeit vorliegt. Das erhöht zwar die finanzielle Absicherung, ersetzt aber keine technische Prävention. Zusätzlich kündigte WhatsApp für Juli 2026 eine Benutzernamen-Funktion an, die die Privatsphäre erhöhen soll, weil für Gruppenchats nicht mehr zwingend die Mobilfunknummer offengelegt werden muss. Branchenkenner warnen jedoch, dass neue Funktionen auch neue Angriffsoberflächen schaffen können – Social Engineering bleibt der Kern.
Für Unternehmen und Security-Teams liegt die praktische Herausforderung darin, Mobilgeräte und Bank-Workflows als „End-to-End“-Risiko zu betrachten. Auf Android kann bereits eine falsche Berechtigung über einen Schadprozess entscheiden, etwa wenn Banking-Informationen oder TAN-ähnliche Daten ausgelesen werden. Deshalb ist das Prinzip „Least Privilege“ relevant: Apps sollten nur die Berechtigungen bekommen, die sie wirklich brauchen, und Nutzer sollten sie regelmäßig widerrufen können, ohne dass Kernfunktionen ausfallen. In der Umsetzung bedeutet das oft: Berechtigungs-Checks in standardisierte Wartungsroutinen aufnehmen, Nutzer für QR-Scans sensibilisieren und klare Richtlinien definieren, wann eine Zahlung über Messenger autorisiert werden darf.
Der Ausblick für die nächsten Monate ist ambivalent: Die Fallzahlen steigen, aber Prävention wird zugleich messbarer, weil Banken, Plattformen und Betriebssysteme stärker zusammenwirken. Mit Blick auf Quishing und Smishing ist zu erwarten, dass Angreifer QR-Workflows weiter „mobil-nativ“ machen und SMS noch stärker zur Verknappung von Entscheidungszeit einsetzen („sofort bestätigen“, „deadline heute“). Entwickler-Teams sollten das als Anlass nehmen, Security-UX zu verbessern: kurze, sofort verständliche Warnungen, weniger Autopilot bei Zahlungsaktionen und bessere Mechanismen zur Identitätsprüfung. Für Nutzer gilt: Gruppe verlassen, Geldforderungen isoliert verifizieren, Empfänger zweifelsfrei prüfen – und bei Bank-/Messenger-Zugriffen konsequent auf Berechtigungen und Updates achten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Quishing und Smishing explodieren im H1 2026: WhatsApp-Betrug nimmt stark zu" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Quishing und Smishing explodieren im H1 2026: WhatsApp-Betrug nimmt stark zu" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Quishing und Smishing explodieren im H1 2026: WhatsApp-Betrug nimmt stark zu« bei Google Deutschland suchen, bei Bing oder Google News!