


ROTTERDAM / LONDON (IT BOLTWISE) – In Deutschland steigt Smishing offenbar rasant: Sicherheitsvorfälle über SMS-Betrug und verlinkte Fake-Seiten häufen sich deutlich. Für Angreifer werden die Kampagnen dabei nicht nur schneller, sondern auch technisch anspruchsvoller, weil KI-generierte Schadsoftware- und App-Komponenten gezielt eingesetzt werden. Ein weiterer Fokus liegt auf Botnetzen und organisiertem Versand, wie die Festnahmen und die hohen Sendemengen rund um Betrugs-SMS zeigen. Entscheidend wird damit, wie konsequent Nutzer auf verdächtige Links reagieren und wie Banken ihre Authentifizierung weiter absichern.
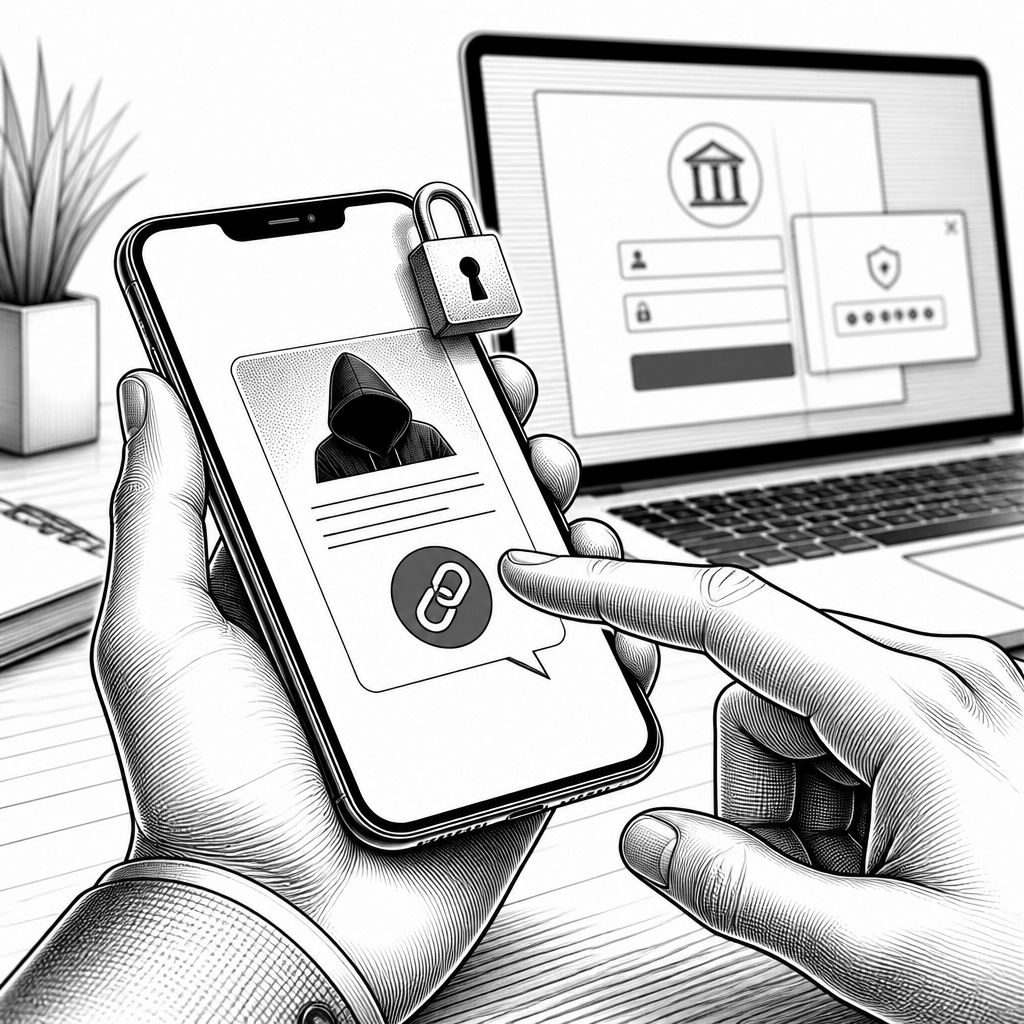
Die aktuelle Betrugswelle trifft in Deutschland besonders dort, wo Alltag und Kaufabschluss eng beieinanderliegen: auf dem Mobilgerät. Berichten zufolge haben sich die Versuche, über SMS Konten auszuspionieren und Zahlungen auszulösen, in der ersten Jahreshälfte 2026 mehr als verdoppelt. Dazu kommt eine deutliche Zunahme bei klassischen Online-Betrugsdelikten. Für Security-Teams ist das Muster dabei klar erkennbar: Smishing liefert den Einstieg, ein präparierter Link führt auf eine täuschend echte Oberfläche, und die eigentliche Abzweigung passiert erst dann, wenn Nutzer ihre Zugangsdaten oder Bestätigungen in der falschen Umgebung eingeben.
Ein konkretes Beispiel aus Niederösterreich zeigt, wie schnell eine vollständige Kompromittierung ablaufen kann. Ein Verkäufer wurde über eine bekannte Plattform kontaktiert, anschließend erhielt er eine SMS mit einem präparierten Link. Erst nachdem die Online-Banking-Daten in der von Kriminellen kontrollierten Seite eingegeben wurden, folgte die Bestätigung über eine Sicherheits-App. Das Resultat war ein unmittelbarer finanzieller Schaden von knapp 1.000 Euro, während ein zweiter Überweisungsversuch rechtzeitig scheiterte. Solche Abläufe sind für Angreifer deshalb so effektiv, weil sie nicht auf „Technik-Hacking“ im klassischen Sinn setzen, sondern auf den Moment, in dem Nutzer die Authentifizierung im vermeintlich richtigen Kontext durchführen.
Die Zahlen aus der Meldung verdeutlichen zudem, dass die Täter nicht nur mehr Nachrichten verschicken, sondern auch verschiedene Betrugsformen parallel treiben. Laut den genannten Ermittlungsangaben stieg die Zahl der Smishing-Fälle um 146 Prozent. Gleichzeitig nahmen allgemeine Online-Betrugsdelikte um 134 Prozent zu, während Schadsoftware-Angriffe um 69 Prozent anstiegen. Damit verschiebt sich das Bedrohungsprofil für Unternehmen und Privatpersonen: Es reicht nicht, einzelne Mail-Phishing-Kampagnen zu blockieren, wenn dieselben Akteure SMS, Messenger und infizierte Apps als Träger nutzen. Gerade in der Kombination aus Social Engineering und technischen Werkzeugen wird das Risiko planbarer.
Der technologische Hebel kommt dabei ausgerechnet über den App-Ökosystem-„Kanal“, in dem Nutzer eigentlich Sicherheit vermuten. In App-Stores seien rund 560.000 Anwendungen entdeckt worden, die mithilfe Künstlicher Intelligenz generiert wurden, mit dem Ziel, Sicherheitsmechanismen gezielt zu umgehen. Besonders kritisch: Der Trojaner „Dolphin X“ soll über mehr als 300 Funktionen verfügen und Daten aus hunderten Apps sowie digitalen Geldbörsen abrufen. Zusätzlich werden Einmal-Passwörter offenbar nicht nur „abgegriffen“, sondern in einem engen Zeitfenster manipulativ weiterverwendet – denn für das genannte Tool „InsureOTP“ wird ein Abfangen innerhalb von unter 90 Sekunden beschrieben. Für Entscheider folgt daraus eine praktische Konsequenz: Smartphone-Sicherheit ist heute weniger eine Frage einzelner Warnmeldungen, sondern eine kontinuierliche Sicherheitsstrategie inklusive Monitoring für verdächtige Installationen, saubere Berechtigungsverwaltung und robuste Abwehr gegen Credential-Diebstahl.
Auch die Strafverfolgung zeigt, dass die Angriffe industriell organisiert sind. Am 20. Juli wurden laut Bericht BKA und FBI gegen den Phishing-Dienst „Kratos“ aktiv, bei dem rund 200 Server betrieben worden sein sollen; außerdem wird eine Größenordnung von monatlich 15.000 Betrugskampagnen genannt. In Indonesien kam es demnach zu Festnahmen. In den Niederlanden wurde außerdem in Rotterdam ein 22-Jähriger festgenommen, der in nur fünf Wochen rund 740.000 betrügerische SMS verschickt haben soll. Die Nachrichten sollen sich dabei als offizielle Mitteilungen von Microsoft oder Behörden getarnt haben – ein klassisches Beispiel dafür, wie wenig „technische Raffinesse“ nötig ist, wenn die Tarnung im richtigen Moment Vertrauen erzeugt.
Die Reichweite geht außerdem über Banken hinaus. Bei Booking.com berichtete ein IT-Sicherheitschef namentlich über einen Angriffspfad, bei dem Kriminelle Hotel-Konten kapern und Gäste kurz vor der Reise auf Fake-Seiten locken. In Singapur wird ein Schaden von über 40.000 Singapur-Dollar erwähnt. Auch Facebook-Business-Nutzer sind betroffen: Seit Ende 2024 kursierten angeblich tausende Mails mit angeblichen Urheberrechtsverstößen, wobei gefälschte Support-Seiten Anmeldedaten abgreifen sollen; fast die Hälfte der Opfer komme aus der EU. Für Unternehmen bedeutet das: Sicherheitsrichtlinien dürfen nicht nur auf eine Angriffsart optimiert sein. Stattdessen muss die gesamte Customer-Journey berücksichtigt werden – von Kontozugriffen bis zur Kommunikation über Messenger und E-Mail.
Auf Seiten der Abwehr geraten zudem klassische Zwei-Faktor-Ansätze an Grenzen, wenn die Angreifer die Bestätigung im richtigen Zeitpunkt innerhalb der Täuschungsumgebung abziehen. Die Europäische Zentralbank fordert laut Meldung bis Oktober 2026 Aktionspläne von Banken, und einzelne Institute sollen „kognitive Pausen“ eingeführt haben, die Kunden bei verdächtigen Transaktionen bewusst zum Nachdenken zwingen. Parallel wird in der Polizei-Empfehlung betont, dass Zahlungsaufforderungen per SMS oder Messenger grundsätzlich zu ignorieren sind und Links nur über offizielle Apps oder Browser aufgerufen werden sollten. Wer trotz Warnsignalen auf einen Link geklickt hat, soll demnach sofort die Bankkarte sperren und eine Anzeige erstatten. Genau an dieser Stelle wird der Unterschied zwischen reiner Erkennung und echter Schadensbegrenzung sichtbar.
Für die nächsten Monate dürfte damit weniger die Frage „ob“ Betrüger KI nutzen, sondern „wie schnell“ und „wie gezielt“ sie Prozesse automatisieren. Wenn KI-generierte Apps in hoher Zahl auftauchen und Trojanerfunktionen sowie OTP-Abfangmechanismen fein abgestimmt sind, müssen auch Betreiber von Plattformen und Banken ihre Schutzmaßnahmen stärker auf Angriffsketten statt auf einzelne Signale ausrichten. Für Nutzer bleibt die pragmatische Linie: Links nicht aus Nachrichten heraus öffnen, Eingaben immer im Kontext verifizieren und Berechtigungen regelmäßig prüfen. Die Meldung macht damit deutlich, dass ein Basisschutz für Smartphones heute kein „Nice-to-have“ mehr ist, sondern ein Teil der betrieblichen Risiko- und Sicherheitskultur – selbst dann, wenn der eigentliche Einstieg scheinbar harmlos per SMS kommt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Phishing-Welle in Deutschland: Smishing und KI-Trojaner nehmen massiv zu" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Phishing-Welle in Deutschland: Smishing und KI-Trojaner nehmen massiv zu" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Phishing-Welle in Deutschland: Smishing und KI-Trojaner nehmen massiv zu« bei Google Deutschland suchen, bei Bing oder Google News!