


LONDON (IT BOLTWISE) – Ende Juli 2026 läuft in Deutschland eine verlängerte Registrierungsfrist für rund 29.500 Einrichtungen im Zuge von NIS2 aus. Parallel rückt die IT-Sicherheit stärker in den Fokus: Passkeys auf FIDO2-Basis sollen Phishing deutlich bremsen und damit Millionen gehackter Konten nachgelagert erschweren. Der Artikel verbindet damit technische Umstellungspunkte wie gerätegebundene Schlüssel mit Compliance-Realität: Risiko- und Rechenschaftspflichten treffen künftig auch Vorstände und Geschäftsführungen. Dazu kommen aktuelle Gerichtslinien und neue Angriffsmuster gegen KI-Plattformen.
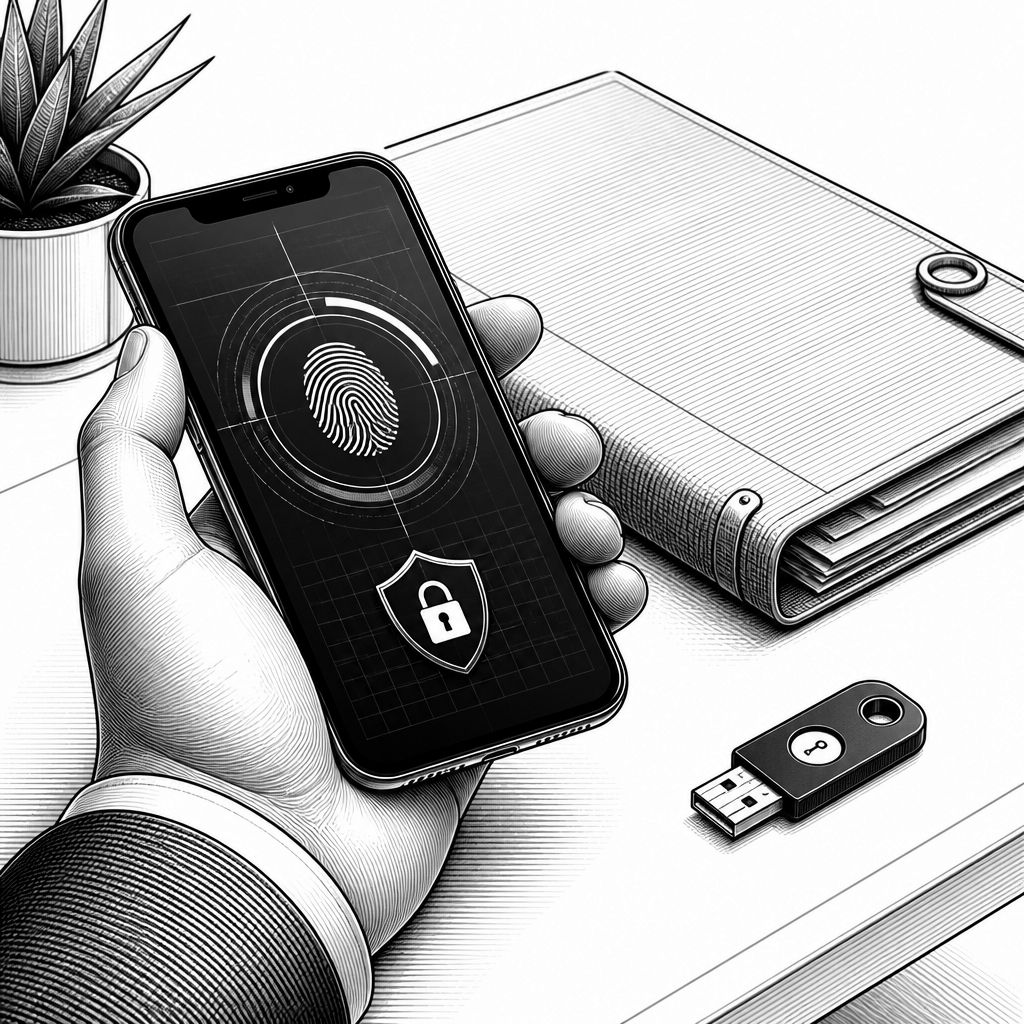
Die NIS2-Frist wirkt wie ein Verstärker für eine Entwicklung, die in der IT-Sicherheit ohnehin längst läuft: Weg vom Passwort als zentralem Angriffspunkt, hin zu kryptografisch abgesicherten Anmeldeverfahren. Ende Juli 2026 betrifft das in Deutschland vor allem Einrichtungen, die im Rahmen der NIS2-Umsetzungsgesetze seit Anfang des Jahres unter den Regelungsrahmen fallen; vom Umfang her ist von rund 29.500 betroffenen Organisationen die Rede, zusätzlich gekoppelt an eine bis Ende Juli 2026 verlängerte Registrierungsfrist für ausgewählte Fälle. Dass das Timing ernst gemeint ist, zeigt sich nicht nur an Fristen, sondern auch an der wirtschaftlichen Dimension: Für 2025 werden Schätzungen zufolge 202 Milliarden Euro als Schaden durch Cyberangriffe in Deutschland genannt. Genau in so einem Umfeld kann ein Wechsel in der Authentifizierungstechnik nicht als „Nice to have“ gelten, sondern als Teil der Schadenbegrenzung.
Technisch betrachtet markiert die Einführung von Passkeys eine klare Abkehr von klassischen Passwort-Systemen. Statt „Wissen“ (Passwort) tritt „Besitz“ und oft „Inheränz“ (Biometrie) als Faktor in den Vordergrund: Nutzer authentifizieren sich künftig biometrisch oder über eine Geräte-PIN. Der entscheidende Sicherheitshebel liegt dabei in der Ausgestaltung auf FIDO2-Basis: Phishing-resistente Verfahren sollen laut dem Microsoft Digital Defense Report 2025 mehr als 99 Prozent der Identitätsangriffe blockieren. Das adressiert ein Grundproblem heutiger MFA-Ansätze: Bei gefälschten Login-Seiten können Nutzer zwar Multi-Faktor-Anforderungen auslösen, aber der Angreifer bleibt häufig in der Lage, den Benutzerprozess zu täuschen. Bei Passkeys verlässt ein privater kryptografischer Schlüssel das Endgerät des Nutzers nicht; dadurch reduziert sich die Angriffsfläche durch manipulierte Anmeldeseiten erheblich, weil das Gerät die kryptografische Bestätigung lokal erzeugt und ein „Abgreifen“ in der Praxis schwieriger macht.
Auch der Markt verschiebt sich in diese Richtung, und zwar nicht nur im „Security-Lab“, sondern in Produktstraßenplänen großer Plattformen. So plant Microsoft nach den Angaben im Ausgangskontext, die SMS-basierte Multi-Faktor-Authentifizierung ab Anfang September 2026 schrittweise durch Passkeys zu ersetzen; die vollständige Einstellung der nativen SMS-MFA wird für Februar 2027 veranschlagt. Diese Timeline ist deshalb relevant, weil SMS-MFA zwar als akzeptabler Sicherheitsverbesserer galt, aber in vielen Bedrohungsszenarien nicht phishing-resistent ist und zudem vom Angriff auf Infrastruktur und Telefonnummern abhängt. Ergänzend dazu bleibt die Verbreitung ein Hebel für die Praxis: Laut FIDO Alliance kann die Zahl weltweit genutzter Passkeys im Laufe des Jahres 2026 auf rund 5 Milliarden ansteigen; bereits jetzt setzen 68 Prozent der Organisationen auf diese Technologie. Für Unternehmen bedeutet das: Selbst wenn man intern noch zögert, werden Kunden- und Partnerprozesse zunehmend Erwartungsdruck erzeugen, etwa bei Self-Service-Logins oder bei der Authentifizierung in Lieferketten.
Während die Authentifizierungstechnik also reift, zieht NIS2 die organisatorische Seite nach. In den Ländern der EU werden Sicherheitsgesetze verschärft, und für die Unternehmenspraxis zählt vor allem, wer die Verantwortung trägt. In Österreich tritt das nationale NISG 2026 voraussichtlich am 1. Oktober in Kraft und soll dort rund 5.000 Organisationen sowie etwa 50.000 Zulieferer direkt betreffen. In Deutschland erstreckt sich NIS2 auf Unternehmen aus 18 Sektoren, darunter Energie, Verkehr und Gesundheit, und verlangt künftig strenge Risikomanagement- und Meldepflichten. Die Sanktionen bei Verstößen sind ebenfalls nicht nur „Papier“: Für wesentliche Einrichtungen können Bußgelder von bis zu 10 Millionen Euro oder zwei Prozent des weltweiten Jahresumsatzes verhängt werden. Besonders spürbar dürfte der Effekt im Mittelstand sein: Für Nordrhein-Westfalen werden Schätzungen zufolge zwischen 3.000 und 5.000 kleine und mittlere Unternehmen neu unter die Regulierung fallen, typischerweise Unternehmen mit mehr als 50 Mitarbeitern oder einem Jahresumsatz über 10 Millionen Euro.
Genau an dieser Schnittstelle zwischen Technik und Organisation wird die Umstellung anspruchsvoll, denn NIS2 verschiebt Rechenschaftspflichten auf die oberste Führungsebene. In dem Ausgangskontext wird betont, dass Management-Boards sich laut aktuellen Leitlinien des NCSC intensiv mit Risikomanagement auseinandersetzen müssen; zusätzlich wird auf mögliche persönliche Haftungsrisiken für Leitungsorgane im Lichte des BSIG hingewiesen. Parallel greifen weitere Rahmen wie DORA, die systematische Personalprüfungen fordern: Dazu gehören Screenings vor der Einstellung und regelmäßige Überprüfungen während der Betriebszugehörigkeit. Entscheidend für die Umsetzung ist dabei die Operationalisierung: Automatisierte Frameworks sollen diese Prozesse revisionssicher dokumentieren, inklusive Finanz-Checks und Abgleichen mit Strafregisterinformationen. Für Schweizer Unternehmen mit EU-Geschäft steigt damit auch die Lieferkettenrelevanz, weil EU-Kunden zunehmend Sicherheitsnachweise entlang der Kette verlangen und eine fehlende Nachvollziehbarkeit die Zusammenarbeit blockieren kann.
Die Dringlichkeit steigt zusätzlich durch aktuelle Rechtsprechung und eine Bedrohungslage, die in Teilen bereits KI-gestützt skaliert. Der Bundesgerichtshof hat im März 2026 (Az. XI ZR 20/24) entschieden, dass die Weitergabe von TANs am Telefon als grob fahrlässig einzustufen sei; im geschilderten Fall verlor ein Bankkunde 50.000 Euro durch Betrug und hatte ohne Erstattung keinen Anspruch gegen das Kreditinstitut. Auch unabhängig von Einzelfällen zeigt diese Linie, wie eng Sicherheitspflichten und Nutzerverantwortung zusammenspielen. Dazu kommt im Ausgangskontext der Hinweis auf dynamische Angriffsmuster: Zwischen dem 18. und 20. Juli 2026 wurden aktive Angriffe auf KI-Plattformen beobachtet, die eine spezifische Schwachstelle (CVE-2026-6875) ausnutzten. Experten ordnen das Risiko so ein, dass KI-Angriffe in Tempo und Automatisierung weiter zunehmen können. Für die Praxis folgt daraus: Standardmaßnahmen wie ISO 27001:2022 rücken auch ältere Passwortprinzipien in ein neues Licht; dort wird im Ausgangskontext genannt, dass für herkörmmliche Passwörter eine Mindestlänge von 15 Zeichen empfohlen wird und ein anlassloser, regelmäßiger Wechsel eher kontraproduktiv sein kann, weil er meist keine zusätzliche Sicherheitswirkung erzeugt.
Am Ende läuft die Strategie auf zwei zusammenhängende Baustellen hinaus: Authentifizierungstechnisch müssen Unternehmen Passkeys oder mindestens phishing-resistente Alternativen priorisieren, regulatorisch müssen sie die organisatorische Umsetzung nachweisbar gestalten. Gerade weil NIS2 bis Ende Juli 2026 in eine konkrete nächste Etappe kommt, lohnt es sich, die Umstellung nicht als „Projekt für später“ zu behandeln, sondern als Teil des Risikomanagements mit klaren Verantwortlichkeiten, Auditierbarkeit und einem realistischen Übergang für Bestandszugänge. In der Praxis heißt das auch: Betreiber sollten prüfen, welche Login-Flows und Berechtigungsketten aktuell noch von anfälligen Mustern wie SMS-MFA abhängen, und ob es mit vertretbarem Aufwand möglich ist, Nutzer und Dienstkonten in die Passkey-Welt zu migrieren. Wer das früh angeht, reduziert nicht nur die Wahrscheinlichkeit erfolgreicher Identitätsdiebstähle, sondern stärkt gleichzeitig die Argumentationslinie gegenüber Stakeholdern, Aufsicht und Kunden, dass Sicherheit nicht als einmalige Maßnahme verstanden wird, sondern als kontinuierlicher, messbarer Prozess.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NIS2-Frist im Juli: Passkeys statt Passwörter, neue Pflichten für 29.500 Einrichtungen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NIS2-Frist im Juli: Passkeys statt Passwörter, neue Pflichten für 29.500 Einrichtungen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NIS2-Frist im Juli: Passkeys statt Passwörter, neue Pflichten für 29.500 Einrichtungen« bei Google Deutschland suchen, bei Bing oder Google News!