


LONDON (IT BOLTWISE) – Die NIS2-Registrierungsfrist ist am 31. Juli 2026 abgelaufen, und laut vorliegenden Zahlen haben viele betroffene Unternehmen die Pflicht noch nicht erfüllt. In Deutschland wurden bis zum Stichtag nur etwa 11.500 von rund 29.500 erwarteten Organisationen registriert. Das NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025 ohne Übergangsfrist, die Anforderungen greifen damit konsequent. Besonders kritisch werden jetzt die Kombination aus Bußgeldrisiken und engen Meldefristen bei Sicherheitsvorfällen.
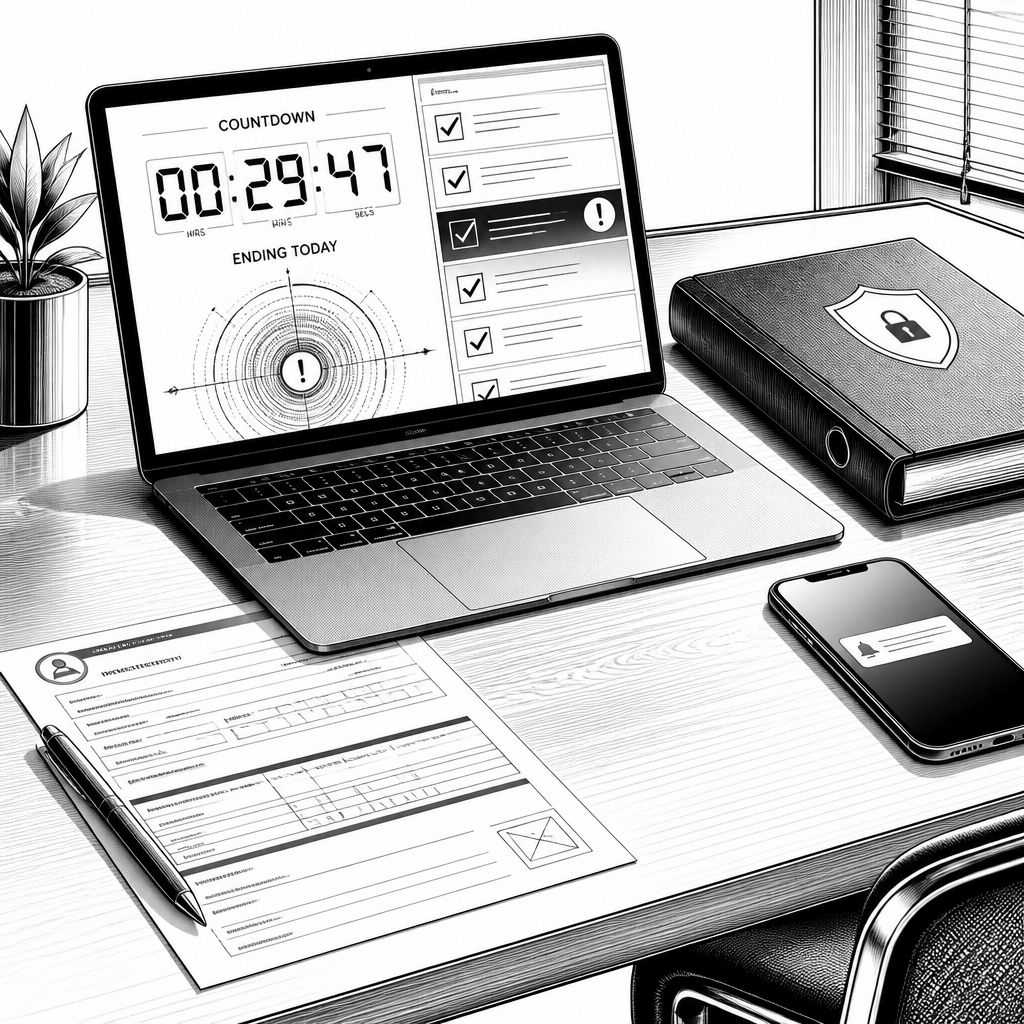
Mit dem Ablauf der NIS2-Registrierungsfrist am 31. Juli 2026 rückt ein Detail in den Vordergrund, das in vielen Sicherheitsprogrammen bisher eher als „administrativer Schritt“ behandelt wurde: die formale Erfassung bei der zuständigen Stelle. Laut den in der Meldung genannten Datensätzen haben in Deutschland bis zum Stichtag nur etwa 11.500 von den erwarteten 29.500 Unternehmen die Registrierung abgeschlossen. Eine andere Erhebung zum Stand vom 23. Juli 2026 kommt auf 18.414 Registrierungen, wobei zirka zwei Drittel auf wichtige und ein Drittel auf besonders wichtige Einrichtungen entfallen. Damit bleibt eine Lücke zwischen wahrgenommener Relevanz und tatsächlicher Umsetzung, die sich nun unmittelbar in Prüf- und Sanktionslogik übersetzen kann.
Technisch betrachtet ist die Registrierung nur der Einstieg in ein Regime aus organisatorischen Informationssicherheitsmaßnahmen, die unter NIS2 stärker als zuvor auf Verantwortlichkeit und Nachweisbarkeit ausgerichtet werden. Betroffen sind Organisationen ab etwa 50 Mitarbeitern oder einem Umsatz von 10 Millionen Euro in insgesamt 18 Sektoren; das Gesetz gilt seit dem 6. Dezember 2025 bereits ohne Übergangsfrist. Genau an diesem Punkt zeigt sich das typische Muster: Wer die Registrierung erst als Folgeaufgabe ansieht, schiebt zugleich Themen wie Risikomanagement, Kontinuitätsplanung und die strukturierte Behandlung von Sicherheitsvorfällen auf. Schon die in der Meldung erwähnte Diskrepanz zwischen „Einsicht in die Notwendigkeit“ und Umsetzung der Cybersicherheitsvorgaben passt dazu, weil sich Einsicht zwar in Budgetanträgen niederschlägt, aber nicht automatisch zu belastbaren Prozessen, Rollen und Testzyklen führt.
Politisch und organisatorisch wirkt die Untererfüllung zusätzlich als Signal. Die Grnen-Politikerin Jeanne Dillschneider bewertet die Zahl der ausstehenden Registrierungen als alarmierend; in derselben Richtung argumentieren Branchenvertreter, die den Zger als Symptom mangelnder Priorisierung betrachten. Alexander Goller vom Sicherheitsunternehmen Illumio hebt dabei hervor, dass die Registrierung „nur der erste notwendige Schritt“ sei. Das ist in der Praxis deshalb relevant, weil NIS2 nicht bei einer einmaligen Meldung endet: Unternehmen müssen ihre Informationssicherheitsmaßnahmen so organisieren, dass sie nicht nur im Audit vorliegen, sondern auch im Betrieb funktionieren. In einer Umfrage im Mai 2026, wie sie in der Meldung zitiert wird, hielten zwar 82 Prozent der befragten Unternehmen NIS2 grundsätzlich für sinnvoll, doch mehr als die Hälfte hatte die eigene Registrierungspflicht zu diesem Zeitpunkt noch nicht einmal geprüft.
Wer die Frist versäumt, riskiert laut BSI den Tatbestand einer Ordnungswidrigkeit, der mit Bußgeldern geahndet werden kann. Der Rahmen, der in der Meldung genannt wird, ist deutlich: Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Umsatzes. Dazu kommt, dass auch eine persönliche Haftung der Geschäftsführung vorgesehen sein soll, und dass Führungskräfte in Deutschland unter NIS2 zu spezifischen Cybersicherheitstrainings verpflichtet werden. Die in der Meldung genannte Größenordnung für solche Schulungen liegt bei 420 Euro zuzüglich Mehrwertsteuer; auch wenn einzelne Angebote variieren, ist die Botschaft klar: Sicherheit wird nicht mehr nur als Technik-, sondern als Führungs- und Qualifikationsthema verstanden. Für die konkrete Strategie heißt das, dass Compliance nicht im Legal-Backoffice stecken darf, sondern an die Sicherheitsarchitektur gekoppelt werden muss.
Ein weiterer Faktor ist das, was im Kontext der EU-Vorgaben als „Gold-Plating“ diskutiert wird. Franziska Hoppermann (CDU) erläuterte im Juni 2026, dass die strengere nationale Umsetzung bewusst zur Stärkung der Cybersicherheit erfolgt sei, weil die EU-Mindeststandards aus Sicht der politischen Entscheidungsträger nicht ausgereicht hätten. Gerade dieser Punkt erklärt, warum Unternehmen in der Umsetzungsplanung nicht allein auf „EU-konform“ abstellen sollten: Selbst wenn Kernanforderungen vergleichbar wirken, können nationale Detailpflichten die Kostenstruktur und den Zeitplan verschieben. Das betrifft auch die Aufsicht selbst: Die Meldung beschreibt, dass Cybersicherheitsbehörden bereits im Juli 2026 mit einer ersten Expertenaufsicht begonnen haben, bei der Schwächen in Organisation, Verantwortlichkeit und Mitarbeitermanagement identifiziert wurden. Weitere Inspektionen sind bis zum Jahresende geplant, wodurch sich aus „Prüfungstermin-Risiko“ sehr schnell „Nachweis- und Nachbesserungsdruck“ entwickelt.
Parallel zur Registrierung müssen Unternehmen die Meldepflichten im Blick behalten, denn hier sind die Fristen eng genug, um im Ernstfall zusätzliche Prozesse zu erzwingen. Bei Sicherheitsvorfällen ist laut Meldung eine Frühwarnung innerhalb von 24 Stunden und eine ausführliche Vorfallmeldung innerhalb von 72 Stunden nach Kenntnisnahme vorgeschrieben; ein abschließender Bericht muss nach einem Monat vorliegen. Bemerkenswert ist zudem, dass bereits ein begründeter Verdacht ausreichen kann, um den Lauf dieser Fristen auszulösen. In operativer Hinsicht bedeutet das: Wer noch keine klaren Incident-Triage-Schritte, keine dokumentierten Kommunikationswege und kein abgestimmtes Rollenmodell für „Melden oder Abwarten“ hat, produziert im Stressfall zusätzliche Reibung. Gleichzeitig ist genau diese Reibung ein Hebel für Angreifer, weil verzögerte Entscheidungen Zeit für Ausweitung, Persistenz und Datenexfiltration schaffen können. Für IT- und Security-Teams verschiebt sich damit der Fokus von „Policy erstellen“ zu „Policy im Incident-Handling beweisen“.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NIS2-Registrierung fristlos verpasst: BSI warnt vor Bußgeldern bis 10 Millionen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NIS2-Registrierung fristlos verpasst: BSI warnt vor Bußgeldern bis 10 Millionen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NIS2-Registrierung fristlos verpasst: BSI warnt vor Bußgeldern bis 10 Millionen« bei Google Deutschland suchen, bei Bing oder Google News!