


BIRMINGHAM / LONDON (IT BOLTWISE) – Zwei Sicherheitsforscher haben eine Scheinfirma aufgebaut, um mutmaßliche nordkoreanische IT-Zielpersonen in einer Recruiting-Phase auszutricksen. Der Köder konzentrierte sich auf DeFi-Themen für Krypto-Bestände, während die Forscher über eine Plattform wie GitHub Kontakt zu einem Recruiter herstellten. Nach dem Interview gaben sie den Verdächtigen einen scheinbar harmlosen virtuellen Desktop, der in Wahrheit Aktivitäten mitschrieb. In den Ergebnissen tauchen Muster auf, die auf die systematische Nutzung von VPN, KI-gestütztem Antwort- und Code-Assist sowie gefälschten Ausweisen hindeuten.
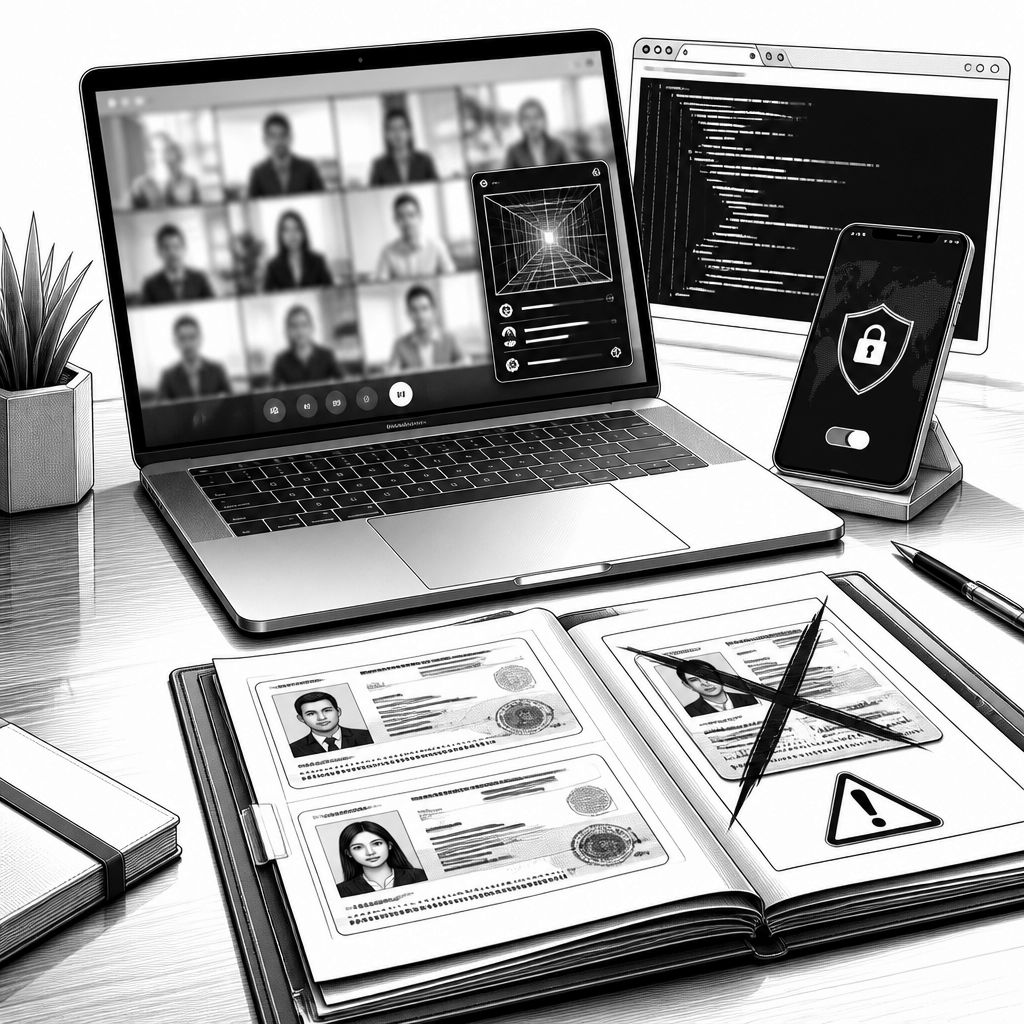
Remote-IT-Jobs werden seit Jahren sowohl von Betrugsmaschen als auch von staatlich geleiteten Akteuren als Einstieg genutzt. Vor diesem Hintergrund haben zwei Cybersecurity-Forscher einen ungewöhnlichen Gegenangriff gewählt: Sie bauten eine fake Startup-Umgebung auf, um mutmaßliche nordkoreanische Kandidaten bereits im Recruiting zu beobachten und zu enttarnen. Die Autoren ordnen ihre Aktion als Gegenmaßnahme ein, weil die Angreifer offenbar über ähnliche Abläufe hinweg versuchen, Zugang zu Unternehmen zu bekommen – nicht über klassischen Phishing-Only-Ansatz, sondern über die Rekrutierung in vermeintlich legitime Rollen.
Im Zentrum steht die Köder-Firma „Ballena Azul“, die nach dem beschriebenen Vorgehen auf dezentrale Finanzstrukturen für große Krypto-Bestände ausgerichtet sein sollte. Die Forscher nahmen dabei die Recruiting-Mechanik ins Visier und suchten über die Software-Plattform GitHub einen Recruiter-Kontakt, um den Einstieg in Interviews zu erhalten. Anschließend wurden drei Personen eingestellt, die laut der Fallbeschreibung aus dem Ausland bzw. aus den USA zu wohnen vorgaben. Auffällig war dabei nicht nur die inhaltliche Ausrichtung des Projekts, sondern auch das Material, das als Identitätsnachweis diente: Laut Bericht reichten die Kandidaten unter anderem staatliche Ausweise und Social-Security-Nummern ein, deren Echtheit sich später als gefälscht oder gestohlen erwies.
Technisch wird der Fall besonders dadurch greifbar, dass die Forscher den Verdächtigen während der vermeintlichen Arbeitsausführung Zugriff auf eine Virtual-Desktop-Umgebung gaben, die in Wirklichkeit Monitoring-Funktionen enthielt. Statt nur zu „beobachten“, wurden nach der Darstellung konkrete Aktionen erfasst: Welche Dateien geöffnet wurden und welche Klicks im Arbeitsprozess erfolgten. Über dieses Setup kamen mehrere Hinweise zusammen, darunter der Einsatz eines VPN-Dienstes (AstrillVPN), um den realen Standort zu verschleiern. Dazu passt auch das im Bericht beschriebene Verhalten während der Interviews: Einige der Kandidaten wirkten abgelenkt, als würden sie Antworten aus einer zweiten Hilfequelle ableiten, statt frei zu kommunizieren.
Ein weiterer Schwerpunkt liegt auf KI als praktischem Werkzeug im Bewerbungs- und Arbeitskontext. Die Forscher berichten, dass die Kandidaten bei Fragen sowie bei Programmieraufgaben stark auf ChatGPT als Hilfsmittel setzten. Zusätzlich sollen gespeicherte KI-Prompts über Browser-Erweiterungen zugänglich gewesen sein, was auf eine vorbereitete Prozesskette hindeutet. Besonders brisant ist außerdem die Identitätskomponente: Ein Ausweisdokument soll wie ein Ergebnis aus einem KI-Bildgenerator gewirkt haben, während ein anderes Indiz darauf liefert, dass Daten möglicherweise aus einem realen Umfeld entnommen wurden. Gleichzeitig ist erwähnenswert, dass die Verdächtigen laut Beschreibung im Interviewprozess auf Deepfake-Mechanismen verzichteten, um ihr Aussehen zu verändern – sie setzten stattdessen offenbar auf andere Täuschungs- und Ausweichmuster.
Die Ermittlungslogik blieb nicht beim Monitoring stehen, sondern ging in die technische Plausibilitätsprüfung über. In der Rückschau auf die Arbeitsanforderungen schildern die Forscher, dass die eingestellten Personen grundlegende Aufgaben im Krypto- und Smart-Contract-Umfeld eher oberflächlich abarbeiteten: Sie suchten nach Basiswissen, importierten vorhandene Wallet-Strukturen wie MetaMask und kämpften anschließend damit, aus Testnet-Quellen überhaupt ausreichend Krypto zusammenzubekommen. Das ist weniger ein „Beweis“ im strafrechtlichen Sinne als vielmehr ein typisches Muster, wenn ein Kandidat zwar ein Arbeitsbild simuliert, aber zentrale technische Routinen nicht verlässlich beherrscht. Die Forscher präsentierten ihre Beobachtungen auf der DEF CON-Hacking-Konferenz und konfrontierten danach zwei der Kandidaten in einem Video-Meeting mit der Aufdeckung – laut Bericht verließen diese das Gespräch, nachdem sie erkannten, dass sie enttarnt waren.
Auch wenn derartige Warnungen über nordkoreanische IT-Akteure und Infiltrationsversuche seit Jahren durch die Security-Community diskutiert werden, zeigen die beschriebenen Details, wie beständig das Vorgehen bleibt. Die Quelle verweist darauf, dass selbst nachdem die Branche wiederholt auf die Gefahr hingewiesen hat, weiterhin neue Versuche unternommen werden. Ein weiterer Hinweis aus dem Text lautet, dass es einem US-amerikanischen Behördenumfeld zufolge jüngst gelungen sei, eine Tätigkeit an einer Bundesbehörde zu sichern; damit verschiebt sich der Fokus von „Recruiting als Einzelnachrichtenproblem“ hin zu „Talent Acquisition als Angriffsfläche“ – also dort, wo Unternehmen ohnehin Geschwindigkeit und Automatisierung maximieren wollen.
Für Unternehmen ergibt sich daraus eine klare technische und organisatorische Schlussfolgerung: Wer Recruiting und Remote-Zugriffe nur als HR- bzw. Productivity-Prozess betrachtet, unterschätzt die Angriffsrealität. Monitoring-Maßnahmen müssen dabei nicht automatisch wie bei den Forschern „alles aufzeichnen“, aber die Idee ist übertragbar: Identitäten, Arbeitsnachweise und technische Fähigkeiten sollten über mehrere, unabhängige Signale überprüfbar sein. Gleichzeitig sollten Security-Teams ihre Annahmen zu KI-gestützten Workflows anpassen, denn „KI als Tool“ ist nicht gleichbedeutend mit „KI als Missbrauch“. Entscheidend ist, ob Unternehmen bei Onboarding und in der ersten Arbeitsphase ungewöhnliche Muster erkennen können – etwa wiederkehrende KI-Prompt-Hinweise, unplausible technische Routinen oder ungewöhnlich konsistente Standortverdeckungen über VPN.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Fake-Startup als Köder: Forscher enttarnen Nordkorea bei Remote-IT-Jobs" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Fake-Startup als Köder: Forscher enttarnen Nordkorea bei Remote-IT-Jobs" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Fake-Startup als Köder: Forscher enttarnen Nordkorea bei Remote-IT-Jobs« bei Google Deutschland suchen, bei Bing oder Google News!