


LONDON (IT BOLTWISE) – Laut einer offiziellen Mitteilung sollen iranische Nachrichtendienste israelische Journalisten gezielt über WhatsApp und Telegram ansprechen, um Geräte zu kompromittieren. Dabei verwenden die Angreifer offenbar täuschend wirkende Profile und laden zu Interview- oder Projektgesprächen ein. Das Ziel ist, Konten zu übernehmen und an sensible Informationen zu gelangen. Für Medienhäuser bedeutet das vor allem: Die Angriffsfläche sitzt nicht nur im E-Mail-Postfach, sondern zunehmend im Messenger-Workflow.
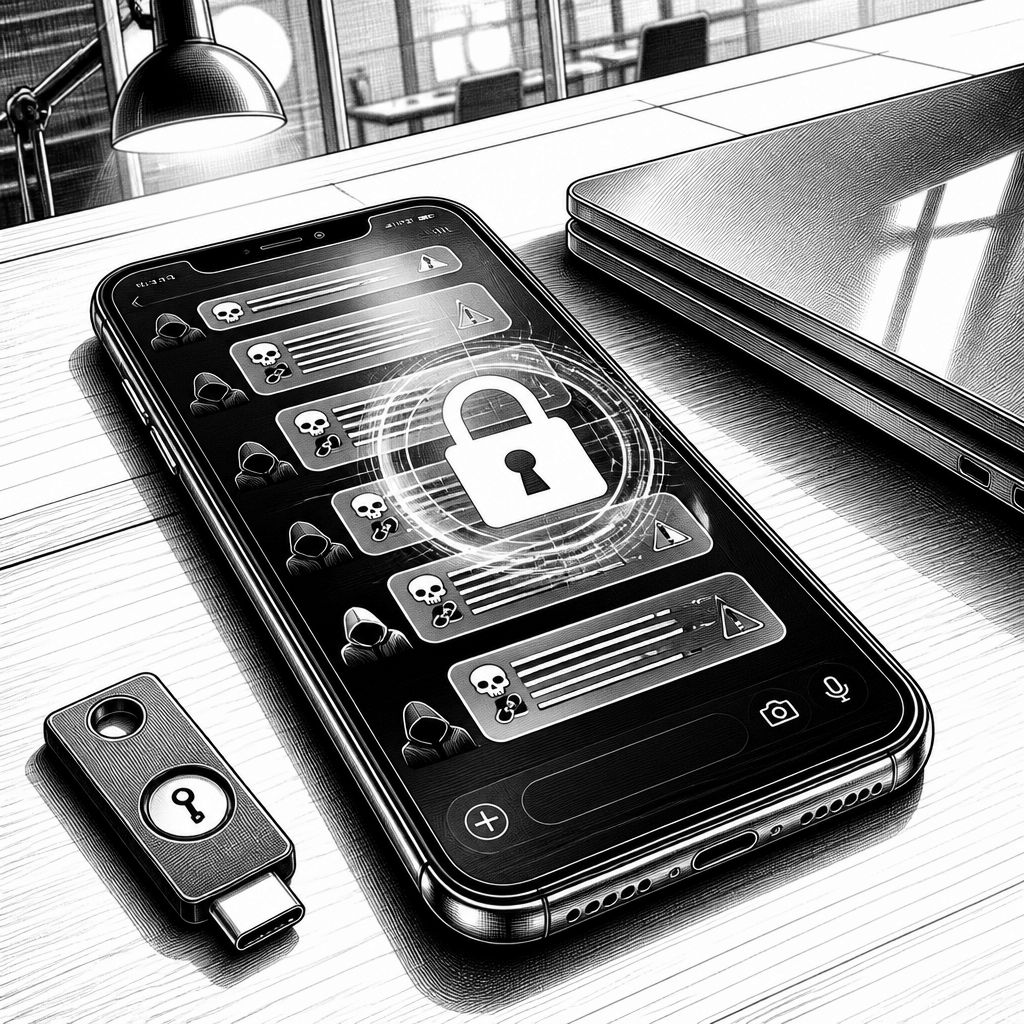
WhatsApp und Telegram gelten für viele Redaktionen als bequemer Kommunikationskanal, weil sie schnell sind und im Alltag selten als „Sicherheitsrisiko“ wahrgenommen werden. Genau diese Normalität macht die aktuellen Vorfälle so wirksam: Nach Angaben des israelischen Sicherheitsdienstes Shin Bet und der Israel National Cyber Directorate sollen iranische Nachrichtendienstkräfte ihre Bemühungen intensiviert haben, Journalisten in Israel mit Phishing-Angriffen zu erreichen. Statt klassischer Köder über E-Mail sollen die Angreifer dabei direkte Nachrichten über Messenger nutzen, um Vertrauen aufzubauen und anschließend auf technische Kompromittierung abzuzielen.
Der operative Kern der Masche liegt in der Kombination aus sozialer Manipulation und Zugriff auf die Endgeräte: In den Mitteilungen heißt es, die Angreifer kontaktierten Journalistinnen und Journalisten über WhatsApp und Telegram, gäben sich als vertraute Personen aus und würden Einladungen für Interviews oder Angebote zur Zusammenarbeit aussprechen. So entsteht eine Situation, in der der Empfänger weniger auf formale Merkmale wie Absenderdomänen oder Grammatikfehler achtet und stärker auf den „inhaltlichen Anlass“ reagiert. Für Angreifer ist das ein entscheidender Hebel, weil sich dadurch die Wahrscheinlichkeit erhöhen lässt, dass eine Zielperson Links öffnet, Dateien akzeptiert oder Anmeldevaten weitergibt.
Technisch gedacht verschiebt sich damit die Sicherheitsarchitektur in Richtung Identitäten und Sitzungen: Wer Konten übernimmt, gewinnt nicht nur Zugriff auf Nachrichtenverläufe, sondern kann häufig auch Rückkanäle in die Organisation öffnen, etwa über freigegebene Dateien, wiederkehrende Kontaktlisten oder Automatisierungen, die aus dem Messenger heraus gestartet werden. Besonders problematisch ist außerdem, dass Phishing im Messenger-Kontext oft nicht nur auf eine einzelne Aktion abzielt, sondern auf einen „Folgeprozess“: erst die anfängliche Interaktion, dann die Kompromittierung des Geräts oder die unautorisierte Steuerung des Accounts, und schließlich das Auslesen sensibler Informationen. Dass die Behörden die Ziele ausdrücklich als Gerätekompromittierung und Kontoübernahme beschreiben, ordnet das Geschehen klar in den Bereich von Account Takeover und Device-Initial Access ein.
Für IT- und Security-Teams in Medienhäusern und anderen Organisationen mit öffentlich kommunizierenden Rollen ist das ein wichtiger Realitätscheck: In vielen Umgebungen werden Sicherheitskontrollen noch immer primär am E-Mail-Gateway gemessen. Der aktuelle Fall zeigt, dass der relevante Datenfluss aber im Alltag häufig über mobile Messenger läuft, einschließlich Desktop-Clients, Sync-Funktionen und dem Wechsel zwischen privaten und beruflichen Geräten. Praktisch heißt das, dass man nicht nur URL-Filter und Phishing-Schutz für Mail betrachten darf, sondern auch Mechanismen zur Erkennung verdächtiger Login-Vorgänge, zur Absicherung von Session-Token und zur Reduktion von Berechtigungen auf Endgeräten. Selbst wenn der Ursprung der Nachricht „nur“ aus einer Konversation kommt, sind die Folgeeffekte potenziell breit.
Historisch lässt sich das Muster nicht als Ausreißer betrachten: Spätestens seit der breiten Nutzung von Instant-Messaging-Diensten wechseln Angreifer zunehmend von E-Mail-Phishing hin zu Social-Engineering über Kanäle, in denen Nutzer weniger sorgfältig prüfen. Häufig wurden dabei nicht nur Links in Nachrichten gepostet, sondern auch vermeintliche Statusinformationen, Terminankündigungen oder Dringlichkeitsanfragen. Neu an der aktuellen Ausrichtung ist vor allem die explizite Benennung von WhatsApp und Telegram als Kontaktwege sowie die konkrete Zielrichtung, die in der behördlichen Darstellung als Hacken von Geräten, Übernehmen von Konten und Beschaffen sensibler Informationen umrissen wird. Das Muster passt in eine länger laufende Entwicklung: Angriffe werden nicht „technischer“, sondern werden in den Kommunikationsalltag eingepflanzt.
Marktseitig verstärkt sich dadurch der Druck auf zentrale Sicherheitsfunktionen, die in Unternehmen oft als „nice to have“ behandelt werden: Passkey- und MFA-Strategien, der Schutz vor token-basierten Zugriffen und das harte Durchsetzen von Gerätehygiene. Gerade bei Journalistinnen und Journalisten ist die Herausforderung zusätzlich organisatorisch, weil sie oft mobil arbeiten, mit unterschiedlichen Plattformen kommunizieren und viele externe Kontakte haben. Ein realistischer Schutzansatz kombiniert deshalb technische Controls mit klaren Arbeitsroutinen: verdächtige Kontaktaufnahmen in Messenger-Konversationen sollten in einen verifizierten Rückkanal überführt werden; Links und Dateianhänge müssen kontextbasiert bewertet werden; und die Wiederherstellung kompromittierter Konten braucht vorbereitete Prozesse. In diesem Zusammenspiel wird KI zwar nicht die alleinige Lösung, aber sie kann helfen, Muster zu erkennen, etwa bei ungewöhnlichen Login-Zeiten oder wiederkehrenden Kommunikationspfaden.
Rechtlich und einsatzbezogen bleibt der Charakter des Geschehens „behauptet“ statt „gerichtlich festgelegt“: Nach Angaben der israelischen Behörden sollen die beschriebenen Operationen von iranischen Nachrichtendienstkräften ausgehen, die Journalisten über Messenger täuschen und kompromittieren wollten. Eine belastbare Bewertung im Sinne eines Einzelfalls hängt damit von technischen Indizien, Ermittlungsfortschritten und den Ergebnissen aus forensischer Auswertung ab; entscheidend ist, dass Organisationen jetzt ihre eigenen Exponierungen identifizieren. Für die Praxis bedeutet das: Wenn ein Konto oder ein Gerät betroffen sein könnte, sollte man nicht erst auf eine „Schadensmeldung“ warten, sondern proaktiv prüfen, Sessions zurücksetzen, Passwörter rotieren, Geräte-Checks durchführen und die betroffenen Kontaktketten im Team nachvollziehen. So lässt sich der Schaden oft bremsen, bevor aus der ersten Phishing-Aktion ein länger laufender Zugriff wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Phishing-Angriffe zielen auf israelische Journalisten über WhatsApp und Telegram" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Phishing-Angriffe zielen auf israelische Journalisten über WhatsApp und Telegram" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Phishing-Angriffe zielen auf israelische Journalisten über WhatsApp und Telegram« bei Google Deutschland suchen, bei Bing oder Google News!