


POTSDAM / LONDON (IT BOLTWISE) – Recherchen zeigen, dass bei Telefonaten in deutschen Mobilfunknetzen sensible Gerätedaten bereits vor Annahme eines Gesprächs auf die Anruferseite gelangen können. Betroffen sind dabei unter anderem die 15-stellige IMEI sowie Angaben zu Smartphone-Modell und Betriebssystemversion. Das Bundesamt für Verfassungsschutz stuft die Schwachstelle als sicherheitsrelevant ein und verweist auf mögliche Nutzung durch kriminelle und staatliche Akteure. Netzbetreiber haben nach Hinweisen begonnen, ihre Systeme anzupassen; die Netzstandards sehen diese Weitergabe bei gewöhnlichen Gesprächen jedoch nicht vor.
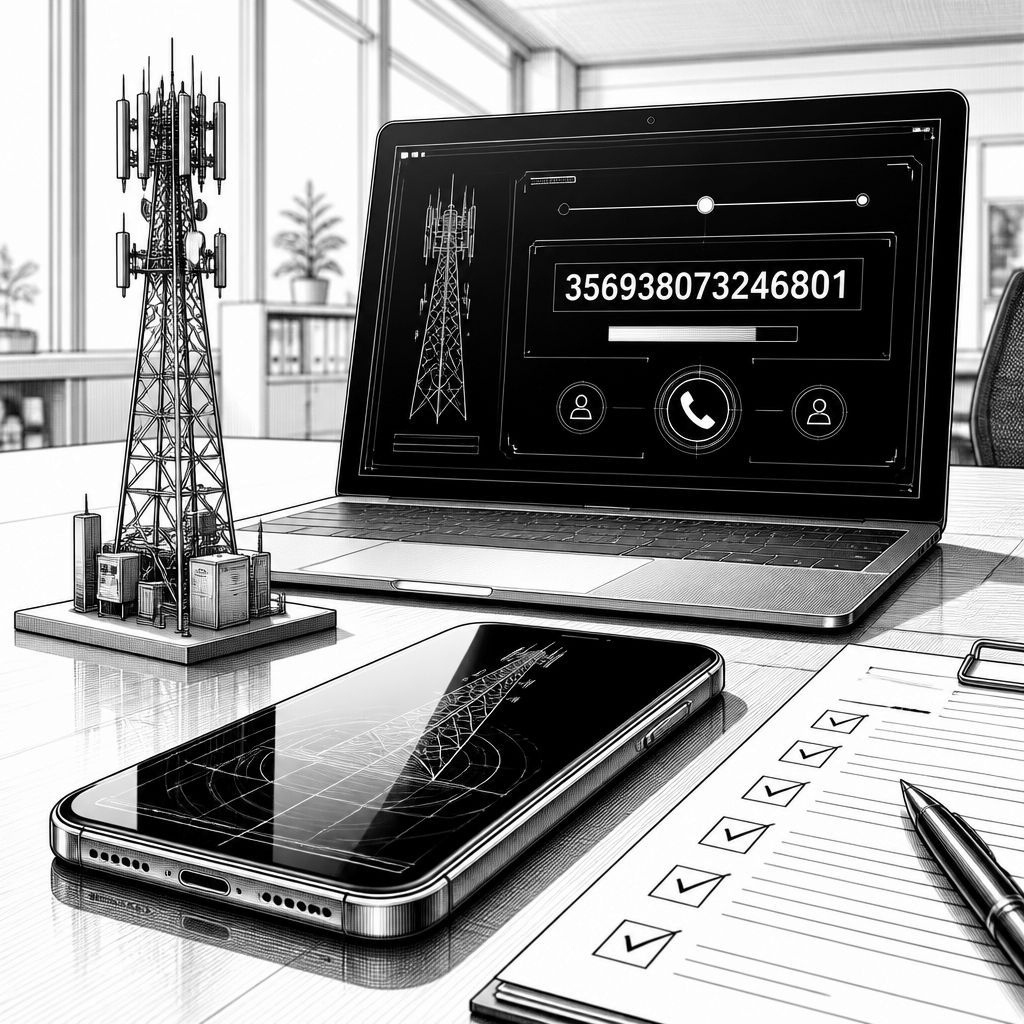
Bei Telefonaten im Mobilfunk entsteht nicht nur Sprach- und Datenverkehr, sondern auch ein Bündel an Signalisierungsinformationen, die kurzzeitig zwischen Netzkomponenten und Endgeräten hin- und herwandern. Genau in diese unscheinbare Schicht greifen die vorliegenden Erkenntnisse: Sie deuten darauf hin, dass bei bestimmten Rufkonstellationen zusätzliche Gerätemerkmale des Anrufers bereits vor der eigentlichen Annahme des Gesprächs übermittelt werden. In den Untersuchungen wurden als konkrete Beispiele die 15-stellige IMEI sowie Angaben zum Smartphone-Modell und zur Betriebssystemversion identifiziert. Solche Daten sind für Angreifer besonders wertvoll, weil sie ein gerätespezifisches Zielprofil ermöglichen und damit Aufwand für Reconnaissance reduzieren.
Die Reichweite der Problematik lässt sich über die Methodik greifbarer machen: Die Recherche stützt sich auf mehr als 70 Testanrufe, bei denen gezielt beobachtet wurde, welche Informationen beim Rufaufbau an das Smartphone der anderen Gesprächsseite gelangen. In einzelnen Fällen wurden in den Netzen von Telekom und Telefónica (O2) IMEI-Nummern sichtbar, während bei Telekom und Vodafone zusätzlich Smartphone-Modelle und Betriebssystemversionen offengelegt wurden. Auffällig ist außerdem, dass die Weitergabe nicht bei jedem Anruf konstant auftritt, sondern offenbar an bestimmte Bedingungen gebunden ist. Damit rückt weniger eine „generelle“ Datenpanne als vielmehr ein spezifischer Fehler oder eine unerwünschte Datenverarbeitungslogik in bestimmten Signalisierungsflüssen in den Fokus.
Das Einordnen der Schwachstelle erfolgt auch auf regulatorischer und sicherheitsbehördlicher Ebene. Das Bundesamt für Verfassungsschutz bewertet die Befunde als sicherheitsrelevant und nennt als Risiko, dass die Daten gezielte Angriffe erleichtern könnten – etwa durch die Vorbereitung von Spionagesoftware. In der Argumentation wird zudem auf bereits erfolgte Cyberangriffe auf Mobilfunkgeräte durch staatliche Akteure verwiesen. Parallel dazu äußert eine Professorin vom Hasso-Plattner-Institut in Potsdam, dass es sich um eine gravierende Sicherheitslücke handeln könne, mit der Angreifer grundsätzlich massenhaft Nutzerdaten sammeln könnten. Der technische Kern liegt damit weniger im Einzelfall, sondern in der Skalierbarkeit: Wenn Gerätedaten wiederholt und systematisch aus Verbindungsereignissen extrahiert werden, sinkt die Hürde, um für Phishing, Social Engineering und das Erkennen bekannter Schwachstellen in der Geräte- und Softwarelandschaft präzise vorzugehen.
Dass die Weitergabe so nicht vorgesehen sein soll, untermauern die Referenzen auf Standardisierung. Die zuständige Mobilfunk-Standardisierungsorganisation 3GPP erklärt auf Nachfrage, dass die Spezifikationen für gewöhnliche Anrufe keine Weitergabe der IMEI an die andere Gesprächsseite vorsehen. Für Betriebssystemversionen verweist zudem eine Standardsicht der Internet Engineering Task Force ausdrücklich darauf, dass konkrete Versionsangaben nicht offengelegt werden sollten. Gleichzeitig spielt die Marktkoordination eine Rolle: Der internationale Mobilfunkverband GSMA bestätigt die Sicherheitslücke und hat nach den Anfragen an seine mehr als 1.000 Mitgliedsunternehmen ein Briefing mit Empfehlungen versendet. Darin steht im Kern, Netze zu überprüfen und unnötig übermittelte Informationen herauszufiltern, weil sich damit Geräteprofile, gezieltere Angriffe und das Auffinden passender Exploits erleichtern lassen.
Für den praktischen Betrieb ist entscheidend, wie Netzbetreiber auf die Hinweise reagieren und wie lange die Schwachstelle bereits existierte. Anfangs war laut den vorliegenden Angaben unklar, seit wann die Lücke bestand; Ende Juni wurden die Unternehmen entsprechend informiert, und im weiteren Verlauf kündigten Telekom und andere Anpassungen an, während Vodafone Maßnahmen zur zusätzlichen Eingrenzung signalisiert und Telefónica technische Schritte umgesetzt haben will. Die Bundesnetzagentur verweist derweil auf den Grundsatz, dass für den Rufaufbau auf Empfängerseite die Daten grundsätzlich nicht relevant seien und daher entfallen könnten; außerdem werde die IMEI als besonders schützenswertes Kundendatum im Sicherheitskatalog explizit adressiert. Für Unternehmen heißt das: Nicht nur Gerätehersteller und Security-Teams müssen hinschauen, auch Netzbetreiber-Backends, Signalisierungs-Pipelines und deren Logging- bzw. Filtermechanismen werden zum realen Sicherheits-Engineering-Thema.
Wie problematisch die Kombination aus Identifikatoren und Kontextdaten werden kann, zeigt schließlich das typische Missbrauchsmodell. Ein Sicherheitsexperte verweist darauf, dass Nachrichtendienste Ressourcen einsetzen, um Informationen aus Telefonnetzen zu gewinnen, und betont die Verantwortung, die Netze sicher zu betreiben. In dem beschriebenen Szenario wird deutlich, wie eine IMEI als Grundlage für Bewegungs- und Identifizierungsprofile dienen kann, wenn Kennungen aufeinanderfolgender Orte und Prozesse abgebildet werden. Für die Praxis ergibt sich daraus eine klare Konsequenz: Die Absicherung darf nicht an der Gerätegrenze enden, denn die „Verbindungsdaten“ sind Teil der Angriffsfläche. Auch wenn die Netzbetreiber laut ihren Mitteilungen nachjustieren, bleibt das strategische Ziel, dass Standardkonformität, Datensparsamkeit und technische Kontrollen in Signalisierungsketten nicht nur dokumentiert, sondern messbar umgesetzt werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sicherheitslücke in Mobilfunknetzen: IMEI und Gerätedaten gelangen in Gespräche" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sicherheitslücke in Mobilfunknetzen: IMEI und Gerätedaten gelangen in Gespräche" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sicherheitslücke in Mobilfunknetzen: IMEI und Gerätedaten gelangen in Gespräche« bei Google Deutschland suchen, bei Bing oder Google News!