


LONDON (IT BOLTWISE) – Ermittler beobachten, dass mutmaßliche DPRK-Teams immer häufiger nicht nur IT-Rollen, sondern auch Jobs in Sales, Marketing und im Gesundheitswesen besetzen. Das Muster setzt stark auf Fernzugriffstechnik wie PiKVM und auf Identitätsbetrug mit gestohlenen oder gefälschten Dokumenten. Laut den vorliegenden Analysen arbeiten die Akteure zudem mit KI-gestützten Tools, um Interviewantworten zu erzeugen und Profile überzeugend aufzubereiten. Offen bleibt vorerst, wie schnell Plattformen ihre Verifikationsprozesse an die neue Mischung aus Identitäts- und Hardwaremissbrauch anpassen können.
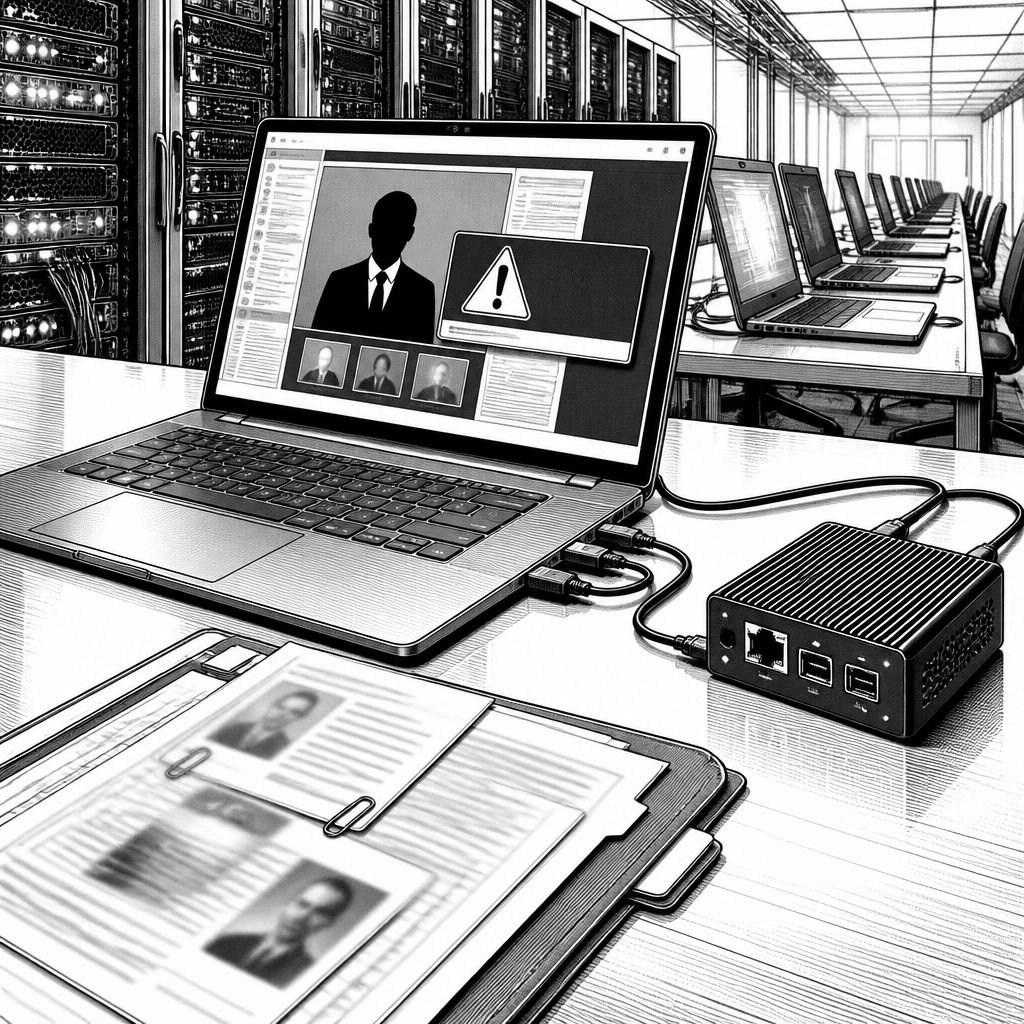
Hinter dem scheinbar klassischen Muster von Remote-Arbeit zeichnet sich ein deutlich komplexeres Vorgehen ab: Statt nur Accounts zu kapern oder über technische Schwachstellen in Unternehmensnetze einzudringen, versuchen mutmaßliche Akteure mit Bezug zur DVRK zunehmend, Arbeitgeber durch Remote-Einstellung direkt in eine Beschäftigung zu führen. Die Folge ist eine Insider-Bedrohung, bei der die „Mitarbeiter“ zwar oft Aufgaben im Rahmen der Rolle übernehmen, der Schaden aber parallel entsteht – etwa durch unbemerkte Zugriffe, durch das Anlegen interner Datenbeziehungen oder durch das spätere Umleiten von Informationen. In mehreren Fällen wurde beschrieben, dass die Betrugsmaschinerie dabei nicht beim Bewerbungsformular endet, sondern Hardware- und Prozessumgebungen der Zielunternehmen mit einbezieht.
Technisch wird das besonders greifbar, wenn Fernzugriff und Überwachung in den Arbeitsplatz-„Lebenszyklus“ der Beschäftigten einfließen. In einem geschilderten Fall bei einem australischen Healthcare-Unternehmen wurden drei Beschäftigte als mutmaßlich aus Nordkorea stammend klassifiziert, weil sie wiederholt über Astrill VPN sowie IPRoyal Proxy verbunden waren und weil Identitätsdokumente mit auffälligen Unstimmigkeiten im Onboarding-Prozess auftauchten. Dazu kamen laut Analyse Ähnlichkeiten zwischen den Pässen zweier Mitarbeiter sowie „Wort-Anomalien“ in elektronischen Rechnungen, die als Nachweis des Wohnsitzes eingereicht wurden. Solche Indikatoren sind für Defender deshalb so schwierig, weil die Personen zunächst tatsächlich im Unternehmen arbeiten und dabei keinen klassischen „Einbruch“-Footprint hinterlassen müssen.
Noch deutlicher wird das Risiko, wenn Hardware-Zugriffsmethoden wie PiKVM in die Rolle der Angriffslogistik übergehen. In einem zweiten Fall bei einem Finanzdienstleister wurde PiKVM auf dem Gerät gefunden; zuvor war der Einsatz von KVM-Schaltern wie PiKVM oder TinyPilot bereits mit dem sogenannten IT-Worker-Schema verknüpft worden, um Rechner in Laptop-Farmen aus der Distanz zu steuern. Zusätzlich wurde beschrieben, dass der „Mitarbeiter“ eine Datei über einen Drittanbieter-File-Sharing-Dienst (SendGB) heruntergeladen hat, die vermutlich eine manipulierte Version eines GitHub-Profils enthielt – offenbar mit dem Ziel, ein eigenes Bildprofil für interne Kommunikations-Tools zu plausibilisieren. Der zeitliche Kontext liefert dabei den entscheidenden Hinweis: Kurz nach der PiKVM-Installation wurde außerdem eine Guermok-USB-Capture-Card angeschlossen, um „Video-Streaming“ als Webcam-Eingabe in Web-Conferencing-Anwendungen wie Zoom bereitzustellen. Das allein wäre für sich genommen häufig erklärbar, die Abfolge „erst PiKVM, dann USB-Capture“ wirkt jedoch wie eine gezielte Nutzungslogik.
Im Bewerbungsprozess treffen Social Engineering, Identitätsoperationen und KI-gestützte Interviewvorbereitung besonders hart aufeinander. Ein im August 2026 untersuchter Fall zeigte, dass ein Sales- und Marketing-Bewerber bereits kurz nach dem Onboarding verdächtigt wurde, auf Grundlage einer gestohlenen oder entliehenen Identität eingestellt worden zu sein: Die Person habe das Gesicht eines früher online veröffentlichten Porträts ersetzt, während Name, Geburtsdatum und Standort übereinstimmten. Dazu kommt ein breiteres Muster, das mit PurpleDelta (ehemals TAG-121) in Verbindung gebracht wird: Laut Insikt Group wurden Clusteraktivitäten für über 1.100 Unternehmen beobachtet, vor allem in Software/Technologie, Staffing und Consulting sowie in Healthcare und Biotechnologie, mit Schwerpunkt in der Zeit zwischen Ende 2024 und Anfang 2025. Die Akteure sollen dabei mehrere Dutzend, teils synthetisch erzeugte Personas (mit Hilfe von KI) parallel betrieben haben, inklusive umfangreicher Koordinationslisten über Jobplattformen hinweg.
Besonders auffällig ist, wie stark der Ansatz inzwischen KI-Werkzeuge in das „Arbeits- und Interviewhandwerk“ integriert. In den Berichten wird beschrieben, dass während der Bewerbung Screen-Recording-Software zusammen mit KI-Transkription und Chatbot-Tools genutzt wurde, um Antworten in Echtzeit vorzubereiten, wobei die Antworten teils wörtlich aus ChatGPT-Ausgaben übernommen worden seien. Nach der Einstellung sollen Operators zudem interne Meetings aufgezeichnet und mit Google Translate vorgefertigte Ausreden formuliert haben, um die Nutzung privater Geräte und Bankkonten zu begründen. Darüber hinaus wird berichtet, dass auch Plattformenthemen wie Multiaaccount-Management (mehrere Browser und separate Chrome-Profile), Identitätsvermittlungsdienste, Account-Renting via AnyDesk sowie Koordination über Telegram und Slack zum Werkzeugkasten gehören – flankiert durch Facilitators, die angeblich unternehmensseitige Hardware für die Remote-„Mitarbeiter“ bereitstellen.
Für Unternehmen entsteht daraus ein doppeltes Problem: Erstens ist es ein Risiko für Datenzugriff und für die Integrität interner Prozesse, weil „laborfähige“ Zugriffswege (Laptop-Farms, Remote-Switches, Webcam-Workarounds) die Grenze zwischen IT-Betrieb und Angriffsfläche verwischen. Zweitens wächst der Compliance- und Sanktionsdruck, sobald Zahlungen oder Beschäftigungsmodelle in die Nähe sanktionierter Strukturen geraten. Aus den vorliegenden Angaben geht hervor, dass ein Teil der Aktivitäten über ein Netz aus Frontfirmen und Intermediären läuft, einschließlich Entitäten, die in den USA wegen Umgehung von Sanktionen sanktioniert wurden; zudem wird erwähnt, dass Zahlungen über die Ryongbong General Corporation geflossen sein sollen. Separat wird beschrieben, dass Behörden in den USA auch eine andere Route verfolgen: Das FBI untersucht demnach, wie ein mutmaßlicher DPRK-Remote-IT-Worker in eine Bundesbehörde gelangte; gleichzeitig wird angenommen, dass es sich um Vertragstätigkeit statt um eine direkte Anstellung gehandelt habe.
Auch die Strafverfolgung zeigt, dass der Aufwand bereits messbar skaliert: In den USA wurden zwei Betroffene im Zusammenhang mit einer Laptop-Farm für North Korean Remote-IT-Worker zu jeweils 18 Monaten Haft verurteilt, wobei laut den Angaben fast 70 US-Unternehmen betroffen waren und 1,2 Millionen US-Dollar an unrechtmäßigen Erlösen entstanden sein sollen. In einem weiteren Fall wurden zwei Personen in New Jersey wegen eines ähnlichen Laptop-Farm-Setups zu 108 bzw. 92 Monaten Haft verurteilt; es wird von rund 5 Millionen US-Dollar Einnahmen und über 3 Millionen US-Dollar Verlusten für Opferunternehmen berichtet. Für Plattformbetreiber und Recruiting-Teams ergibt sich daraus eine klare Konsequenz: Risiko-Reduktion beginnt nicht erst beim Zugriff auf Systeme, sondern bereits beim Interview, bei der Verifikation und bei der Plausibilitätsprüfung von Identitäten und Beschäftigungshistorien – inklusive Abgleichsmechanismen für wiederkehrende Anomalien in Dokumenten und Adressnachweisen.
Praktisch rücken damit drei Hebel in den Fokus. Zum einen fordern die Hinweise, Identitätsprüfungen zu verschärfen, etwa durch strengere Review-Prozesse für Dokumente und – wenn möglich – persönliche Interviews; parallel sollen Plattformen verdächtige Accounts durch Systeme erkennen, die anomal wirkende Eingaben signalisieren. Zum anderen wird die technische Detektion relevanter: Wenn Tools wie PiKVM oder ungewöhnliche USB-Capture-Hardware in kurzen Abständen auftauchen, sollten Endpoint- und Device-Policies solche Sequenzen als Signal behandeln. Schließlich zeigt die Entwicklung von PurpleDelta, dass KI-gestützte Interviewassistenz die Eintrittshürde senkt: Custom ChatGPT-Assistants, Echtzeit-Transkription und KI-generierte Profilbilder können eine plausible Tarnung liefern, auch wenn die Person fachlich nicht jeden Deep-Tech-Aspekt der Rolle vollständig versteht. Wie schnell sich diese Vorgehensweise weiter ausdehnt, hängt daher nicht nur von Angreifern ab, sondern stark davon, ob Recruiting- und Security-Teams ihre Kontrollen als zusammenhängenden Prozess denken.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "DPRK-Betrug: KI-gestützte Job-Impersonation weitet sich auf Sales und Healthcare aus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "DPRK-Betrug: KI-gestützte Job-Impersonation weitet sich auf Sales und Healthcare aus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »DPRK-Betrug: KI-gestützte Job-Impersonation weitet sich auf Sales und Healthcare aus« bei Google Deutschland suchen, bei Bing oder Google News!